

Lockdoor-Framework
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité
penetration-testing-frameworksprivilege-escalationpassword-attacks+6
1.6k
sofianehamlaoui/lockdoor-framework🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité
 tranqtruong/detect-bluekeep
un outil simple pour détecter l'exploitation de la vulnérabilité BlueKeep (CVE-2019-0708)
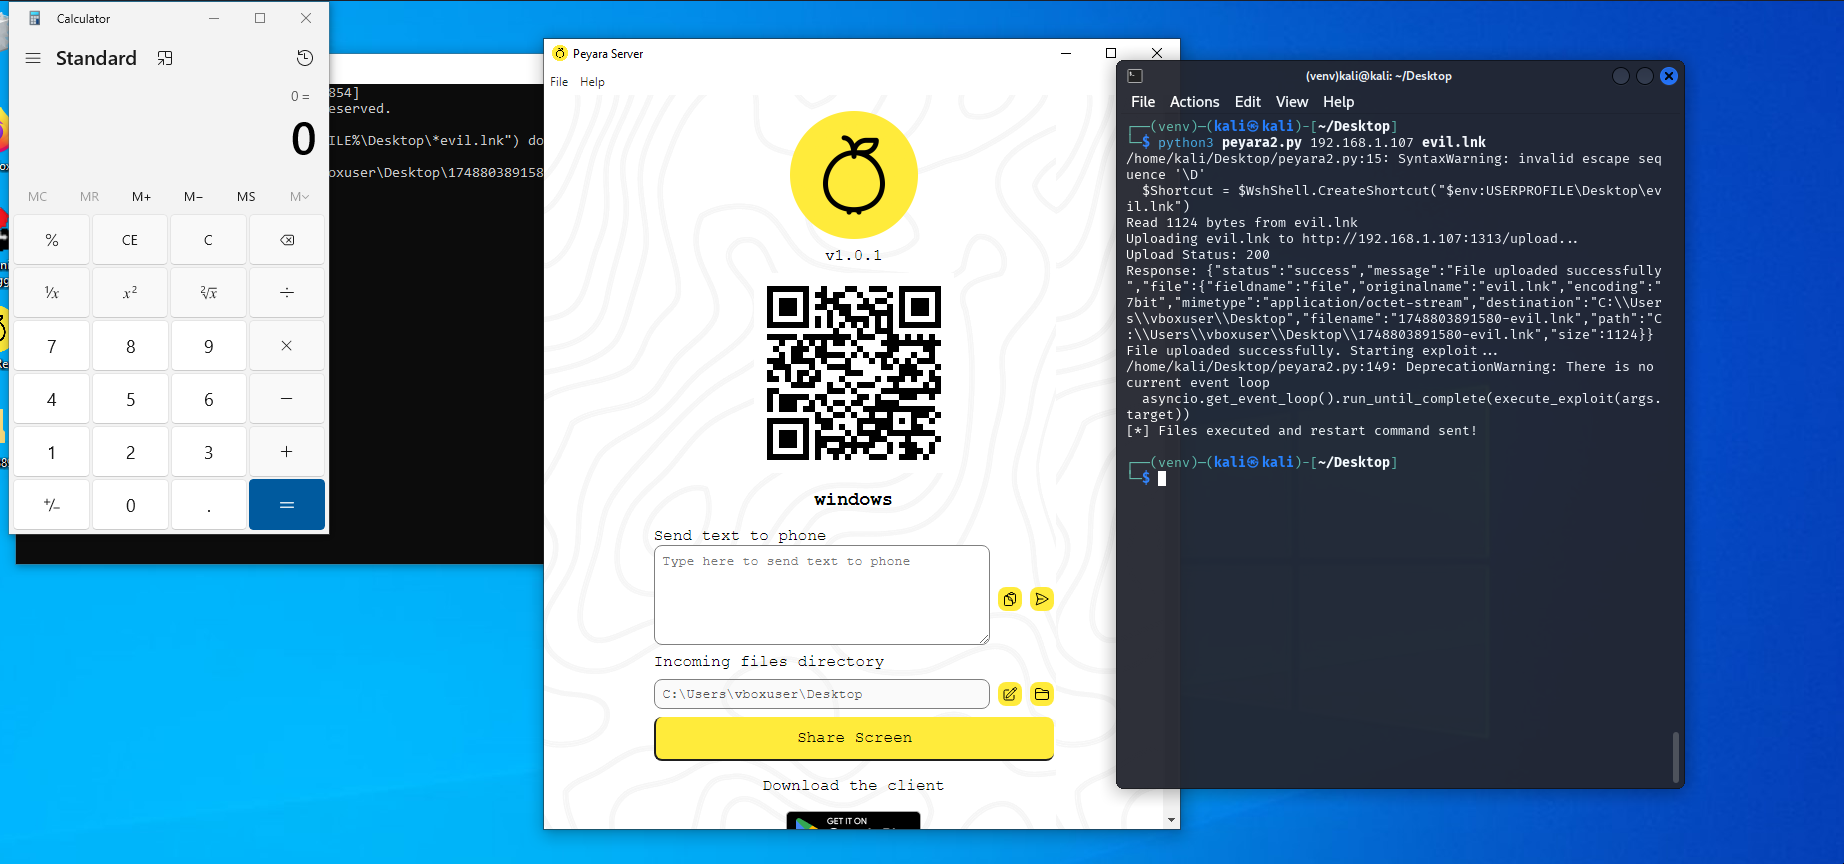 capture0x/peyara-fileupload
Peyara Remote Mouse – Téléversement arbitraire de fichiers non authentifié
 aliask/dinkleberry
Corrigez votre appareil D-Link affecté par CVE-2024-3272
 zeronetworks/rpcfirewall
Pare-feu RPC Windows qui audite, détecte et bloque les appels de procédure distante malveillants pour empêcher le mouvement latéral, la…
 theofficialflow/presentations
Collection organisée de diapositives et présentations de conférences de sécurité sur l'exploitation de consoles de jeux, les vulnérabilités du noyau…
 gmh5225/aisa-scanner
AISA-Scanner est un scanner de vulnérabilités autonome propulsé par l'IA qui associe les CVE aux exploits Metasploit, MITRE, CEH et SANS, fournissant…
 internetangel/zerocrumb
Extraction des identifiants et cookies protégés par App-Bound sans privilèges.
 center-for-threat-informed-defense/adversary_emulation_library
Une bibliothèque ouverte de plans d'émulation d'adversaires conçue pour permettre aux organisations de tester leurs défenses sur la base de TTP réels.
 r00t-3xp10it/fakeimageexploiter
Utilisez une fausse image.jpg pour exploiter des cibles (masquer les extensions de fichiers connues)
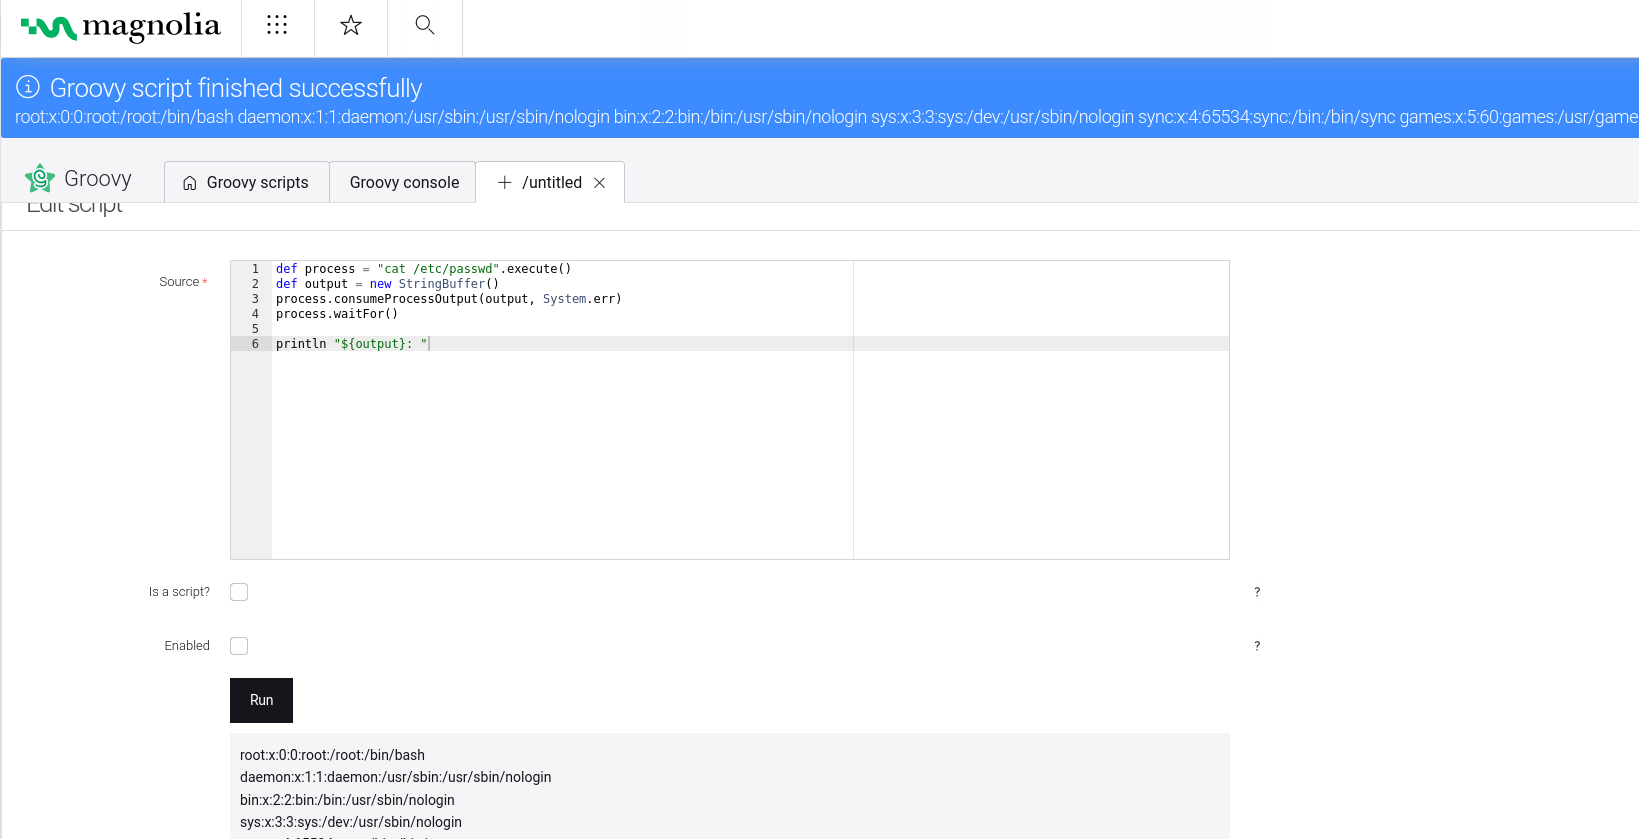 capture0x/magnolia-rce
Module Groovy d'AdminCentral (module magnolia-groovy) dans Magnolia DX Core 6.3.8.
 personnumber3377/windows_tcpip_fuzz
C'est ma tentative de fuzzing du pilote tcpip.sys sous Windows en utilisant scapy. Ceci est inspiré par cette vulnérabilité ici :…
 gmh5225/dropper
Outil permettant d'intégrer des payloads dans des images au format JPG/PNG, ce qui permet d'exécuter certaines actions lors de leur ouverture.
 synacktiv/windows_kernel_shadow_stack
Preuves de concept démontrant certains aspects de la mitigation shadow stack du noyau Windows.
 d419h/iconjector
Injecter des DLLs dans le processus explorer à l'aide d'icônes
 nero22k/exploits
Dépôt avec différents exploits & PoCs
 ialejandrozalles/investigacionaplicacioncve-1999-0517
Outil de recherche et d'exploitation ciblant CVE-1999-0517, permettant l'analyse de vulnérabilités et les tests d'intrusion pour les évaluations de…
 andyshaw01/poisoncraft
Ce dépôt fournit l'implémentation officielle de POISONCRAFT : Empoisonnement pratique de la génération augmentée par récupération pour les grands…