

log4jvulnerability-CVE-2021-44228
 shivakumarjayaraman/log4jvulnerability-cve-2021-44228
Une tentative de comprendre la vulnérabilité log4j en examinant le code
static-analysisvulnerability-analysiscode-analysis+2
shivakumarjayaraman/log4jvulnerability-cve-2021-44228Une tentative de comprendre la vulnérabilité log4j en examinant le code
 shahdawadfallah-sys/cybersecurity-capstone-project
Projet de fin d'études en cybersécurité réalisé lors du Nashama CyberCamp 11 du NCSC, livré en collaboration avec IT Security C&T. Le projet démontre…
 mrk336/patch-the-path-cve-2025-55234-detection-defense
Ce playbook décrit les stratégies de détection, de confinement et de remédiation pour CVE-2025-55234, une faille critique d'élévation de privilèges…
 liamromanis101/cifswitch-check
Script de détection pour CIFSwitch - CVE-2026-46243
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
Évaluation des vulnérabilités d'un réseau d'entreprise multi-VLAN à l'aide de Nessus, OWASP ZAP et Wireshark. Confirme la présence de Stored XSS sur…
 karimelsheikh1/htb-pterodactyl-writeup
Saison 10 de HTB - Write-up de la machine Pterodactyl. Machine Linux de difficulté moyenne couvrant CVE-2025-49132 (RCE du Pterodactyl Panel) et…
 autocode07/cisagov__check-cve-2019-19781.4142e02b
Utilitaire en ligne de commande pour vérifier si un hôte est vulnérable à CVE-2019-19781 (Citrix ADC/NetScaler). Analyse un seul hôte et rapporte…
 renukaselvar/libunwind_cve-2015-3239_afterpatch
Bibliothèque C pour le déroulement de pile et la génération de backtraces sur plusieurs architectures, fournissant des API pour l'inspection…
 astraljays/traditionaljay
Boutique Java hébergée sur VM volontairement vulnérable — Laboratoire d'atelier Log4Shell (CVE-2021-44228) (EC2 / Azure VM / GCE)
 otakuliu/expression-sandbox-escape-simulation-lab
Laboratoire pédagogique démontrant les techniques d'évasion de sandbox d'expressions JavaScript et l'évolution des correctifs à travers plusieurs…
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
Scanne les applications pour détecter la vulnérabilité Log4Shell (CVE-2021-44228) afin d'identifier les systèmes exposés à un risque d'exécution de…
 mandatoryprogrammer/xsshunter
Le service XSS Hunter - une version portable de XSSHunter.com
 zeromemoryex/blackout
tuer les processus protégés par anti-malware ( BYOVD )
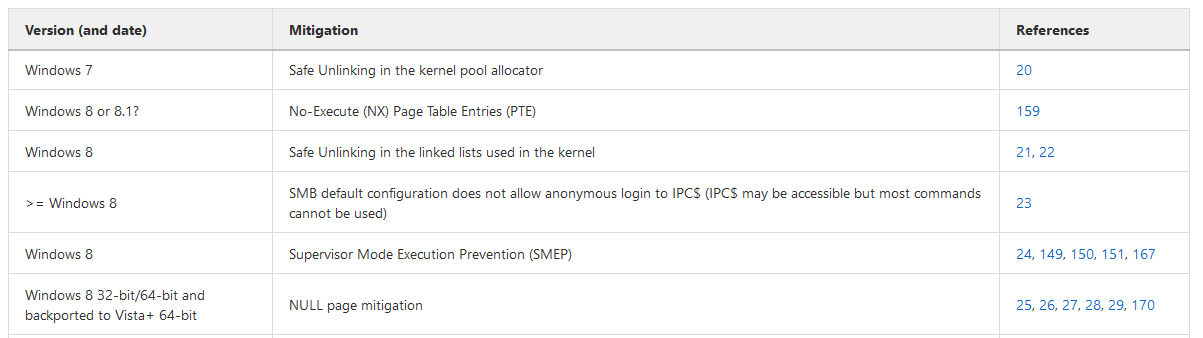 nccgroup/exploit_mitigations
Base de connaissances des mitigations d'exploits disponibles sur de nombreux systèmes d'exploitation, architectures, applications et versions.
 al1ex/pentest-tools
Outils de pénétration intranet
 pedrib/poc
Avis de sécurité, fichiers de preuve de concept et exploits rendus publics par @pedrib.
 hackerhouse-opensource/iscsicpl_bypassuac
Contournement de l'UAC pour Windows 7 - 11 x64
 fox-it/aclpwn.py
Exploitation des ACL Active Directory avec BloodHound