

LightsOut
 icyguider/lightsout
Générer une DLL obfusquée qui désactivera AMSI & ETW
defensive-toolspayload-generationexploitation+1
335
icyguider/lightsoutGénérer une DLL obfusquée qui désactivera AMSI & ETW
 synacktiv/grouppolicybackdoor
Framework de manipulation et d'exploitation des objets de stratégie de groupe
 gh0x0st/invoke-psobfuscation
Une approche approfondie de l'obscurcissement des composants individuels d'une charge utile PowerShell, que vous soyez sur Windows ou Kali Linux.

 brav0hax/smbexec
Outil d'attaque rapide de type psexec utilisant Samba pour l'exécution de commandes à distance, le dump d'identifiants et le mouvement latéral sur…
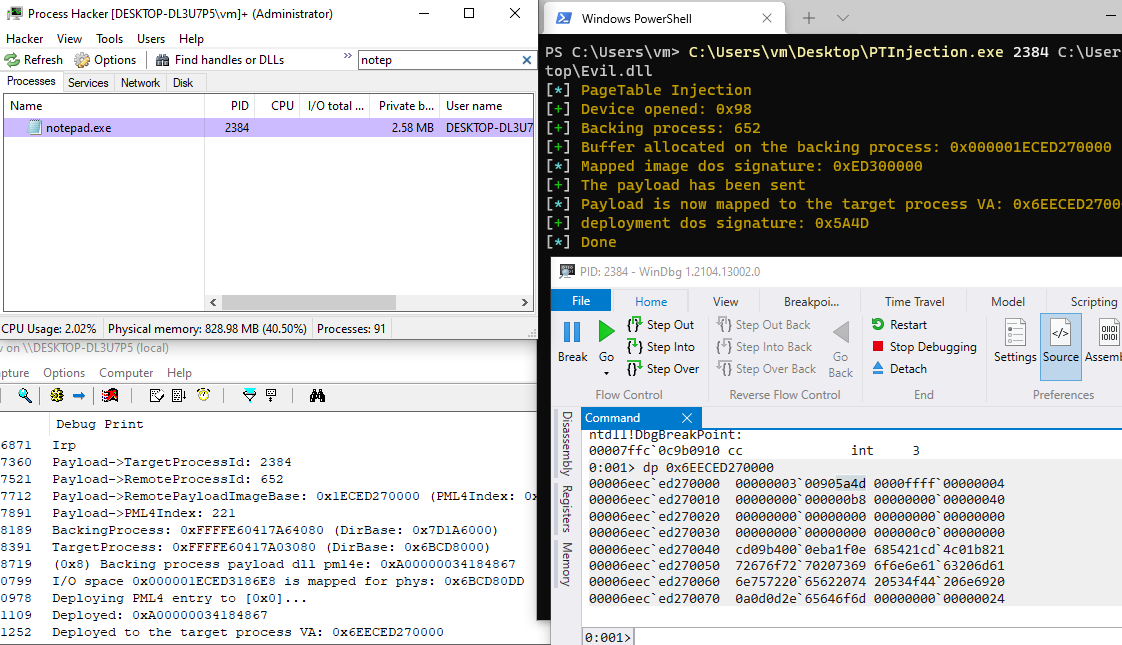 kkent030315/pagetableinjection
Injection de code, injecter un payload malveillant via les tables de pages pml4.
 winscripting/uac-bypass
Preuve de concept PowerShell qui contourne le contrôle de compte d'utilisateur (UAC) de Windows pour élever les privilèges, destinée aux tests…
 alainnothere/llm-circuit-finder
J'ai reproduit la méthode RYS de Ng et constaté que dupliquer 3 couches spécifiques de Qwen2.5-32B améliore le raisonnement de 17 %, et que dupliquer…
 invictus1306/beebug
Un outil pour vérifier l'exploitabilité
 orange-cyberdefense/p3-loader
P³-Shellcode Loader est un chargeur qui implémente une technique d'injection de code utilisant la structure des paramètres de processus (Process…
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 Microsoft Defender MpClient.dll DLL Hijacking PoC
 emrekybs/nim-shell
Reverse shell pouvant contourner la détection de Windows Defender
 trustedsec/pplfaultdumpbof
Cobalt Strike BOF qui exploite un contournement de Windows Protected Process Light pour vider les processus protégés, permettant l'accès aux…
 fortalice/modifycerttemplate
Modification de modèle de certificat ADCS et énumération des ACL
 bannsec/autopwn
Automatiser les tâches répétitives pour le fuzzing
 peterpt/eternal_check
Vérification de vulnérabilité IP pour Eternal Blue , Romance , Synergy , Champion , Erraticgopher et Eagerlever
 graph-x/davscan
Empreinte de serveurs, trouve des exploits, scanne WebDAV. Peut ou non aussi faire du café.
 fta2012/replicatedrandom
Outil de réplication d'état Java Random qui prédit les futures valeurs aléatoires en récupérant l'état interne à partir des sorties observées,…