
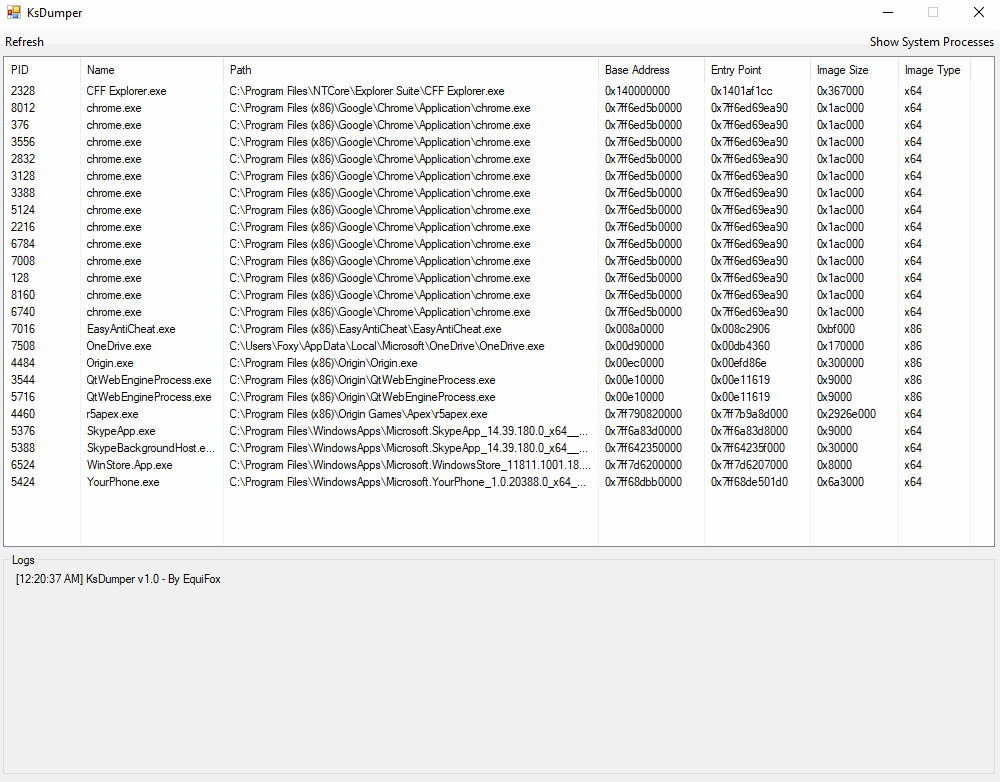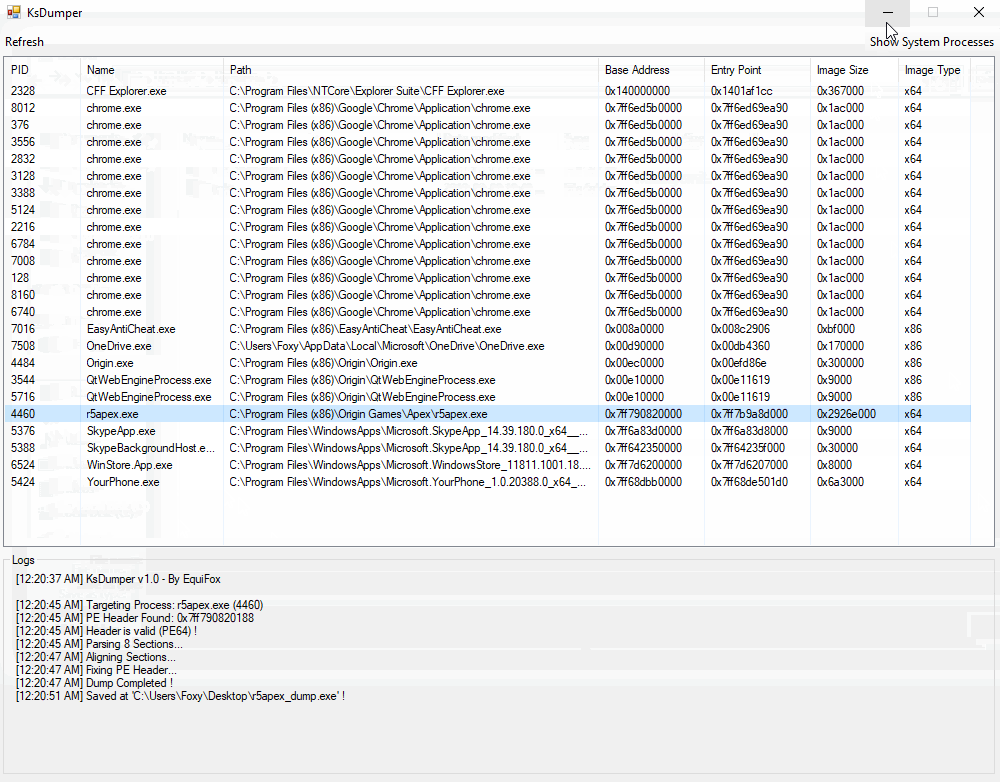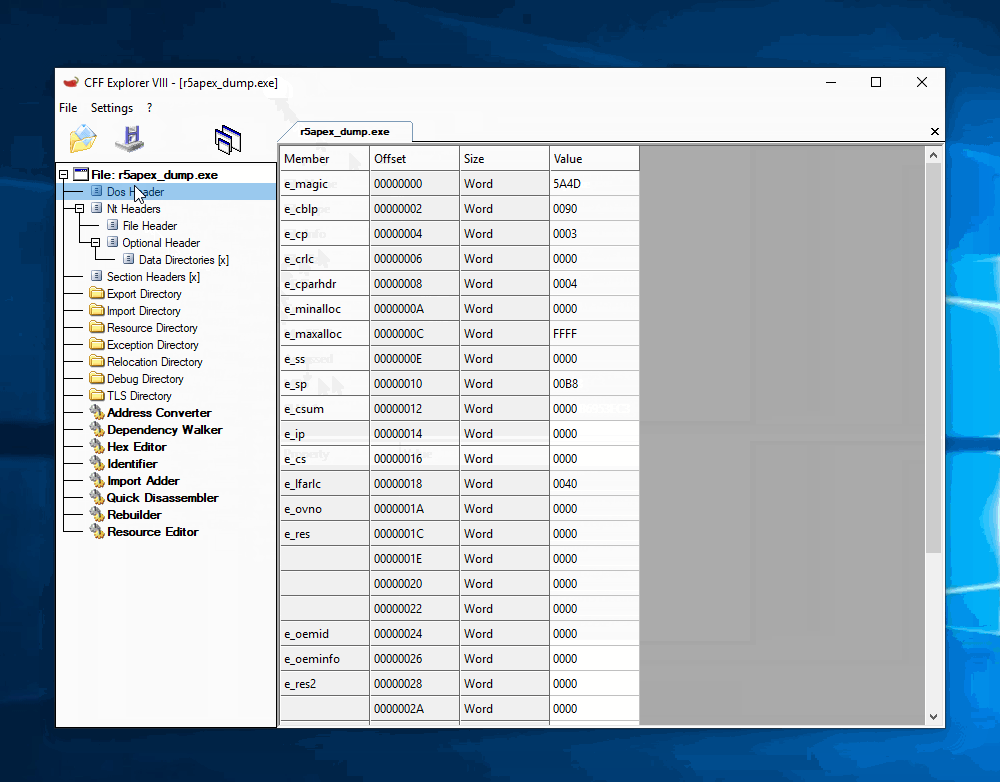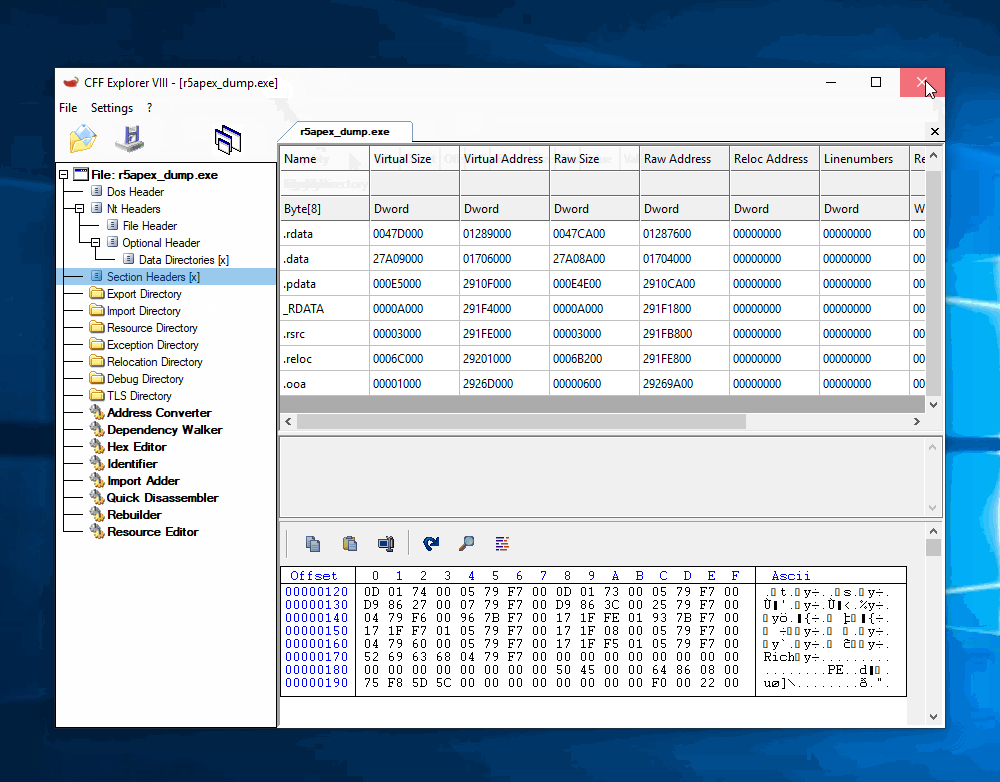
KsDumper
 equifox/ksdumper
Extraction de processus grâce à la puissance de l'espace noyau !
memory-forensicsexploitationreverse-engineering+2
equifox/ksdumperExtraction de processus grâce à la puissance de l'espace noyau !
 aircrack-ng/mdk4
Outil de test Wi-Fi IEEE 802.11 pour l'exploitation de faiblesses de protocole, incluant inondation de balises, désauthentification, fuzzing de…
 urbanesec/zackattack
Dévoilé lors du DEF CON 20, Relais NTLM vers TOUTES LES CHOSES !
 jvbotelho/skewrun
Protocoles de découverte temporelle Active Directory pour les red teams. Extraction furtive via Kerberos, SMB, NTLM et CLDAP.
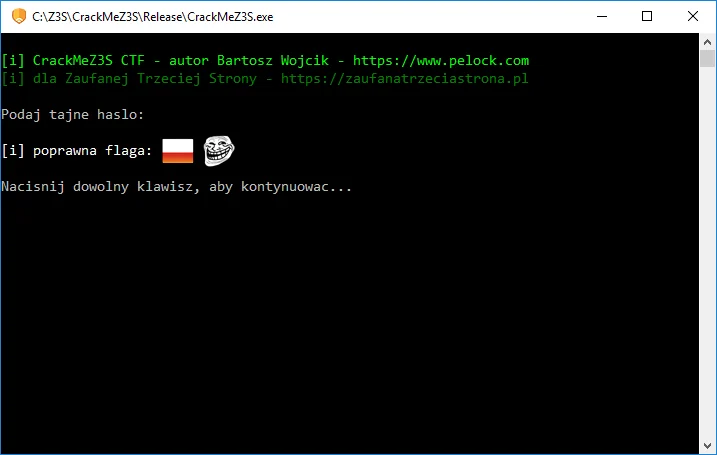 pelock/crackmez3s-ctf-crackme-tutorial
Comment écrire un CrackMe pour une compétition CTF. Code source, explication technique, astuces anti-débogage et anti-rétro-ingénierie.
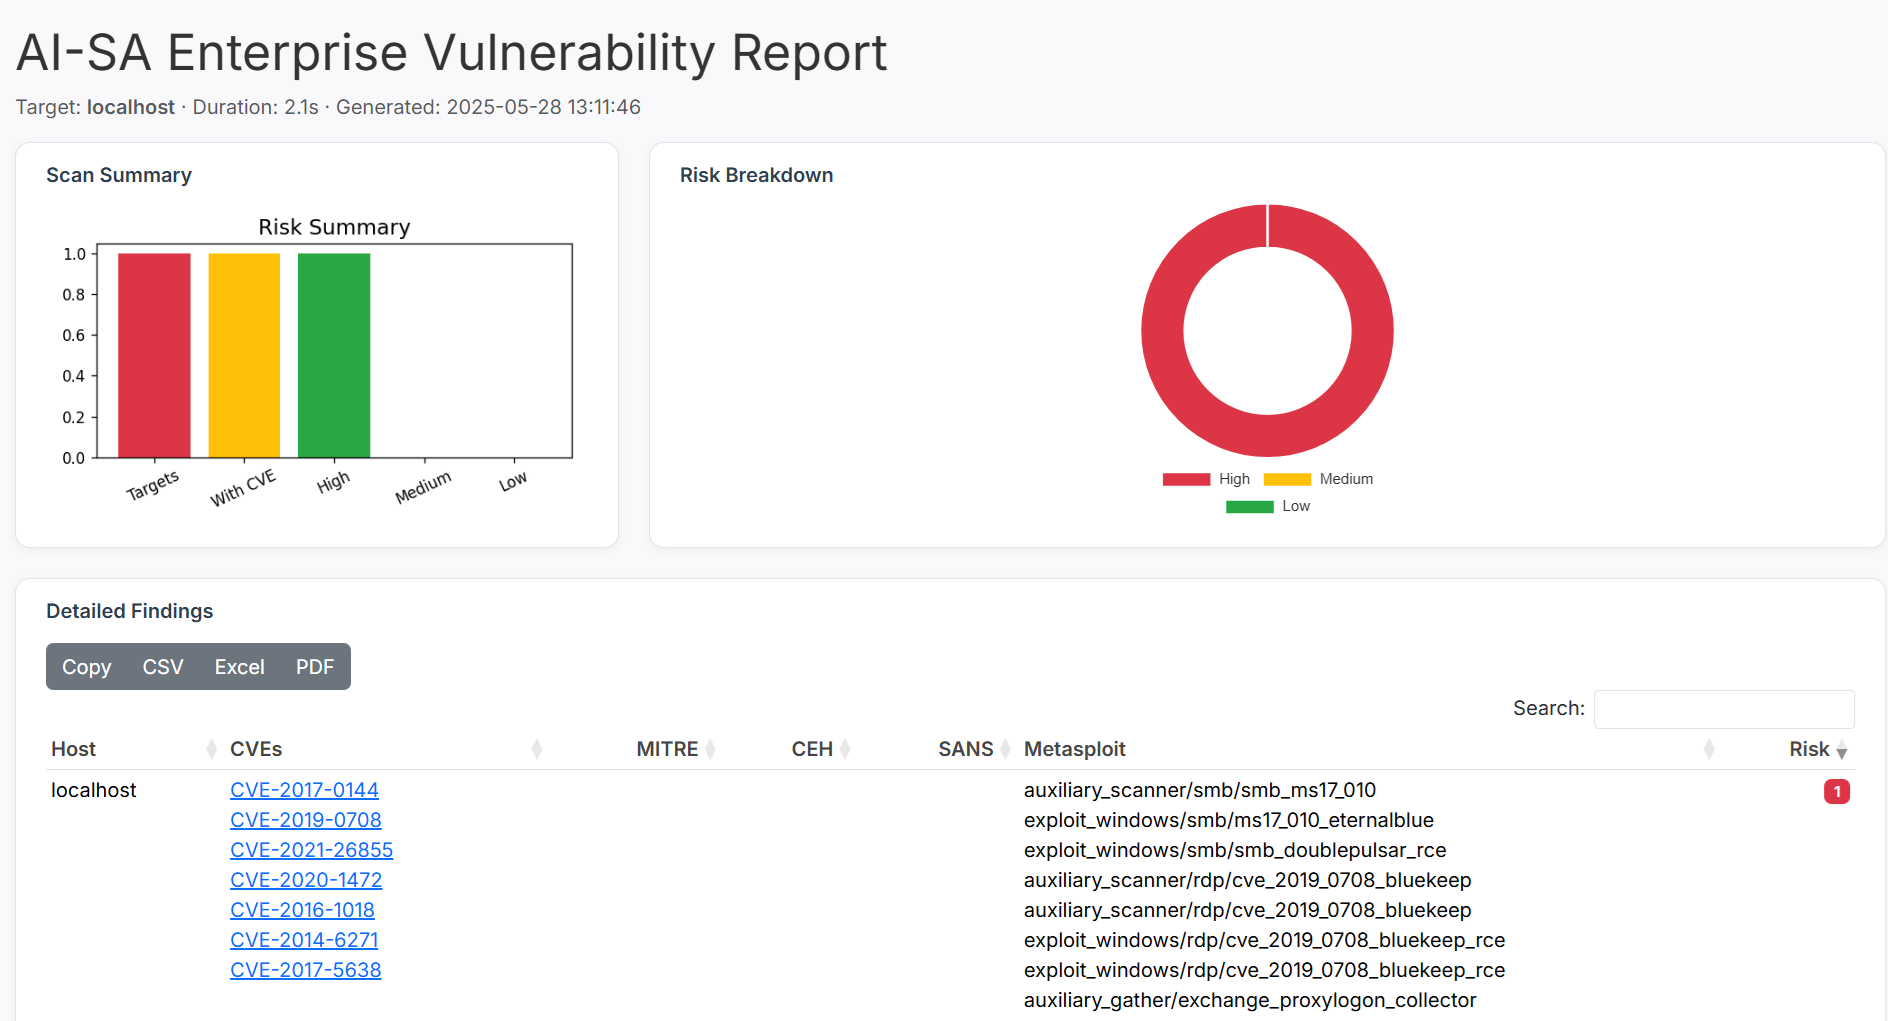 gmh5225/aisa-scanner
AISA-Scanner est un scanner de vulnérabilités autonome propulsé par l'IA qui associe les CVE aux exploits Metasploit, MITRE, CEH et SANS, fournissant…
 niklasb/libc-database
Construire une base de données des offsets libc pour simplifier l'exploitation
 arno0x/ntlmrelaytoews
Attaque par relais NTLM vers Exchange Web Services
 flankerhqd/vendor-android-cves
Collections de mes POCs pour les CVE des fournisseurs Android
 sailay1996/cdpsvclpe
Élévation de privilèges locale Windows via le service CdpSvc (Détournement de DLL via un chemin système inscriptible)
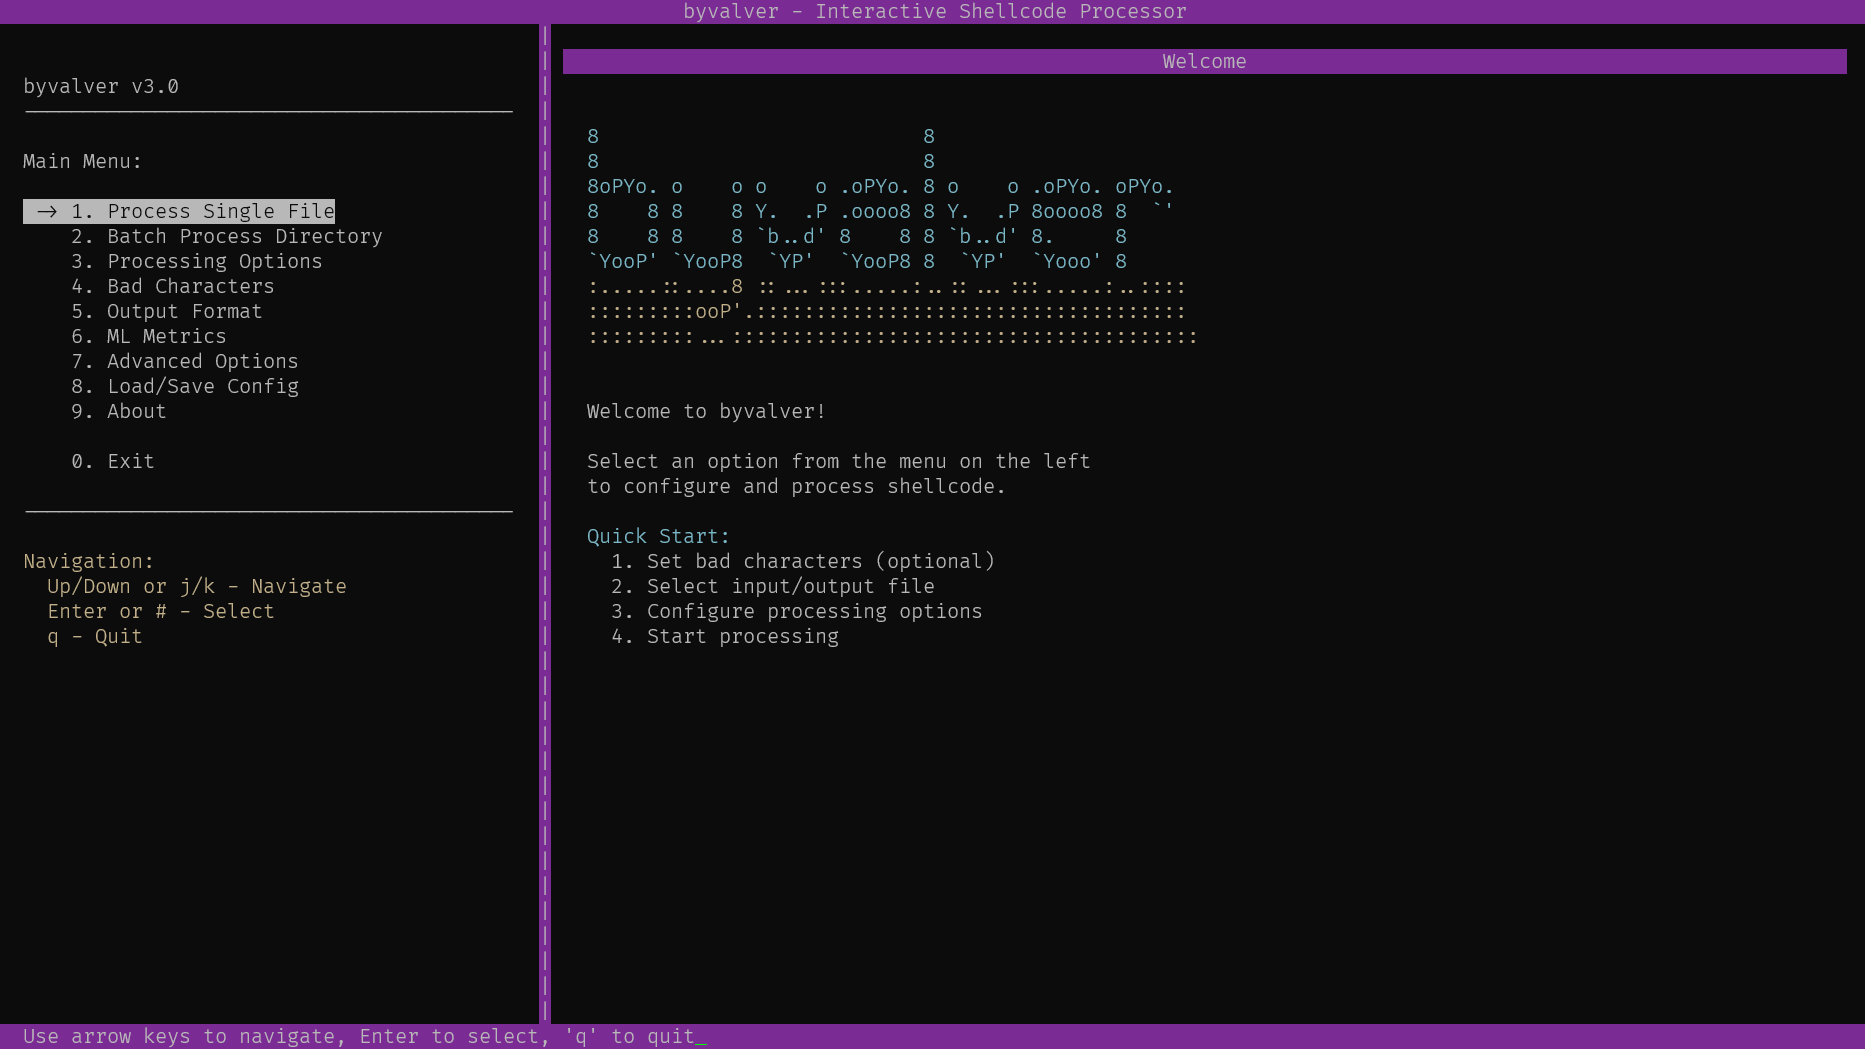 umpolungfish/byvalver
prend des shellcode bad-bytes et les bannit, renvoyant du shellcode nettoyé avec des fonctionnalités préservées
 fortra/impacket
Bibliothèque Python pour la manipulation de protocoles réseau bas niveau, proposant des implémentations SMB, MSRPC, Kerberos et WMI avec des outils…
 x3omdax/penbox
PenBox - Un framework de tests de pénétration - L'outil avec tous les outils , le dépôt du hacker
 redsiege/excelntdonut
Générateur de macros Excel 4.0 (XLM) pour injecter des DLL et des EXE en mémoire.
 mwr-cybersec/pxethief
PXEThief est un ensemble d'outils permettant d'extraire des mots de passe de la fonctionnalité de déploiement de système d'exploitation dans…
 blacksnufkin/novaldr
Threadless Module Stomping In Rust avec quelques fonctionnalités (En mémoire de ceux assassinés lors du massacre de la fête Nova)
 s3cur3th1ssh1t/nimsyscallpacker
Conditionne des assemblages C#, des fichiers PE ou du shellcode en binaires Nim chiffrés avec des fonctionnalités avancées d'évasion incluant le…
 marginresearch/foisted
MikroTik jailbreak à distance pour v6.x.x