

pocs
 v12-security/pocs
poc-le comme si c'était chaud
exploit-frameworksvulnerability-analysisexploitation+2
884il y a 23 jours
v12-security/pocspoc-le comme si c'était chaud
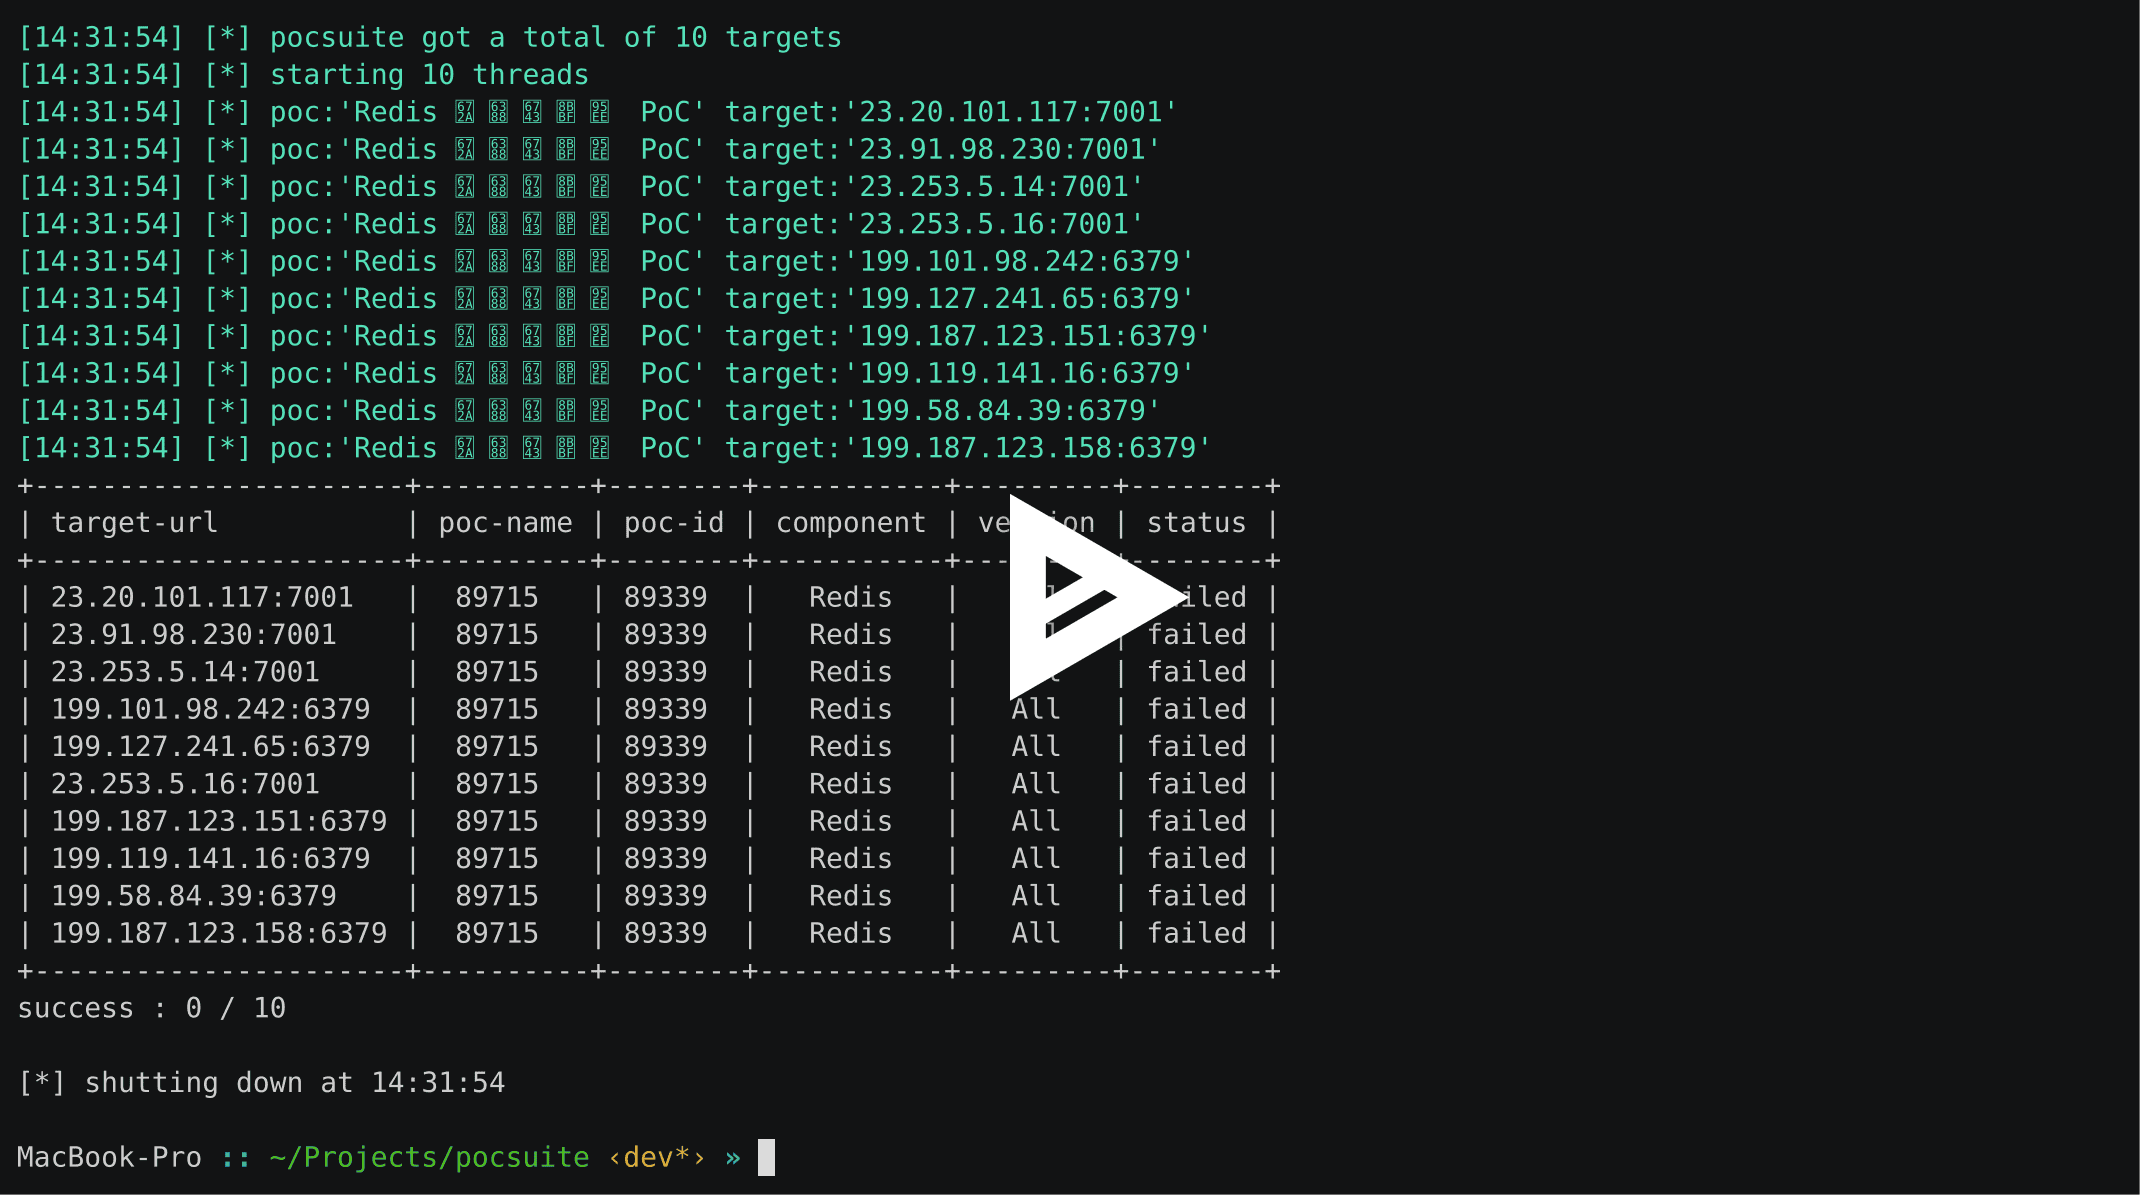 knownsec/pocsuite3
pocsuite3 est un framework de test de vulnérabilités à distance open source développé par l'équipe Knownsec 404.
 owtf/owtf
Cadre modulaire de tests d'intrusion intégrant plusieurs outils pour l'évaluation automatisée de la sécurité des applications web, conforme aux…
 owasp/qrljacking
Vecteur d'attaque d'ingénierie sociale et framework d'exploitation pour le détournement de sessions utilisateur via la connexion par code QR, ciblant…
 0xsteph/pentest-ai
Open-source AI pentester that proves every finding. Machine oracles re-run each exploit; verified bugs ship a proof capsule you can replay yourself.
 linkedin/qark
Outil pour rechercher plusieurs vulnérabilités de sécurité liées aux applications Android
 moham3driahi/xattacker
X Attacker Tool ☣ Scanner de vulnérabilités de sites web et Auto-Exploiteur
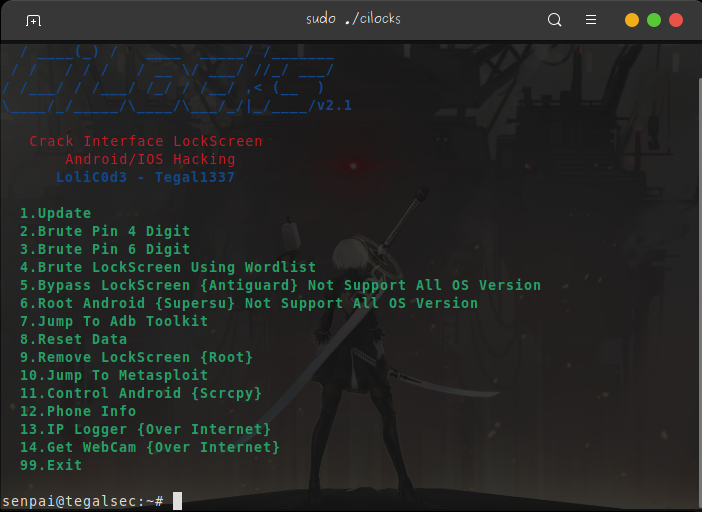 tegal1337/cilocks
Craquer l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/iOS
 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
 infobyte/evilgrade
Evilgrade est un framework modulaire qui permet à l'utilisateur de tirer parti de mauvaises implémentations de mises à jour en injectant de fausses…
 pedrib/poc
Avis de sécurité, fichiers de preuve de concept et exploits rendus publics par @pedrib.
 pandasec888/taowu-cobalt_strike
Cadre d'automatisation d'équipe rouge construit sur Cobalt Strike, intégrant des modules d'exploitation, des outils de post-exploitation et des…
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 six2dez/burp-ai-agent
Extension Burp Suite qui ajoute des outils MCP intégrés, une analyse assistée par IA, des contrôles de confidentialité, un scan passif et actif, et…
 klezvirus/inceptor
Framework d'évasion AV/EDR piloté par modèles
 cn33liz/p0wnedshell
Kit de post-exploitation PowerShell Runspace
 govolution/avet
Outil d'évasion antivirus
 ipa-lab/hackingbuddygpt
Aider les hackers éthiques à utiliser les LLM en 50 lignes de code ou moins..