
tetragon-dirtyfrag
 armircetaj/tetragon-dirtyfrag
Blocage de la chaîne DirtyFrag LPE Linux (CVE-2026-43284 / CVE-2026-43500) au moment de l'exécution avec un TracingPolicy Cilium Tetragon
defensive-toolsexploit-frameworksvulnerability-analysis+5
1
armircetaj/tetragon-dirtyfragBlocage de la chaîne DirtyFrag LPE Linux (CVE-2026-43284 / CVE-2026-43500) au moment de l'exécution avec un TracingPolicy Cilium Tetragon
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
 magicbytes/magicarch
MagicArch est un script de post-installation complet construit avec Ansible, conçu pour transformer une installation de base d'Arch Linux en une…
 edu0x01/hack-tools
Projet qui rassemble plusieurs outils de pentest
 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Walkthrough complet d'exploitation avec Metasploit contre Metasploitable2 — backdoor vsftpd, Samba CVE-2007-2447, backdoor UnrealIRCd, exfiltration…
 dannic145/eternalblue-exploit-demonstration
Laboratoire pédagogique démontrant l'exploitation d'EternalBlue (MS17-010) contre Windows 7 à l'aide de Metasploit, incluant la post-exploitation, la…
 d3vpp/metasploit-modules
Collection de modules Metasploit de preuve de concept pour les tests d'exploitation et de post-exploitation, fournissant des payloads personnalisés…
 trnguyen03/activemq-ids-ips-lab
Labo IDS/IPS pour détecter et prévenir la RCE Apache ActiveMQ (CVE-2023-46604) à l'aide de GVM, Nmap, Snort, iptables et UFW.
 dannyendortest/ollama-consumer
Consommateur de démonstration pour ollama v0.5.0 (plage vulnérable pour CVE-2024-12886) — cible de scan endorctl
 nu11secur1ty/kali-linux-docker
kali-linux-docker
 rek2/goenumerator
Un outil personnel en GO pour mes étapes habituelles de première énumération sur une cible.
 lglznl/klaios
KLAIOS est un environnement de sécurité hybride qui fusionne la boîte à outils offensive de Kali Linux avec un isolement renforcé de style bunker VPN…
 0dai-ml/zerodapi
0dAPI Documentation officielle
 edu0x01/cve-exploit
cve-exploit est un hub pour trouver des CVE et des exploits
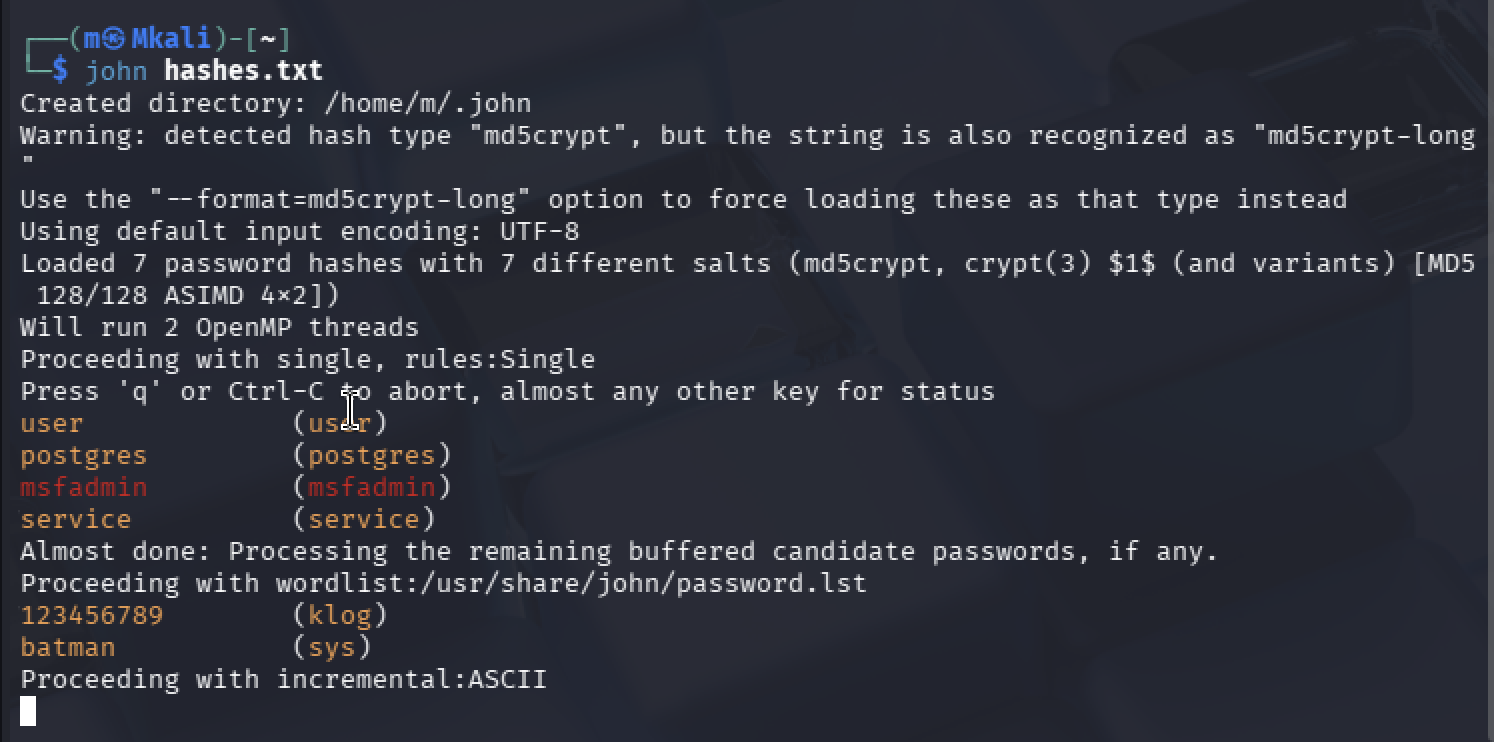 mirza-22144/vulnerability-assessment-exploitation-lab
Test de pénétration complet d'un environnement Linux legacy (Metasploitable 2) émulé sur Apple Silicon. Démontrant la reconnaissance réseau,…
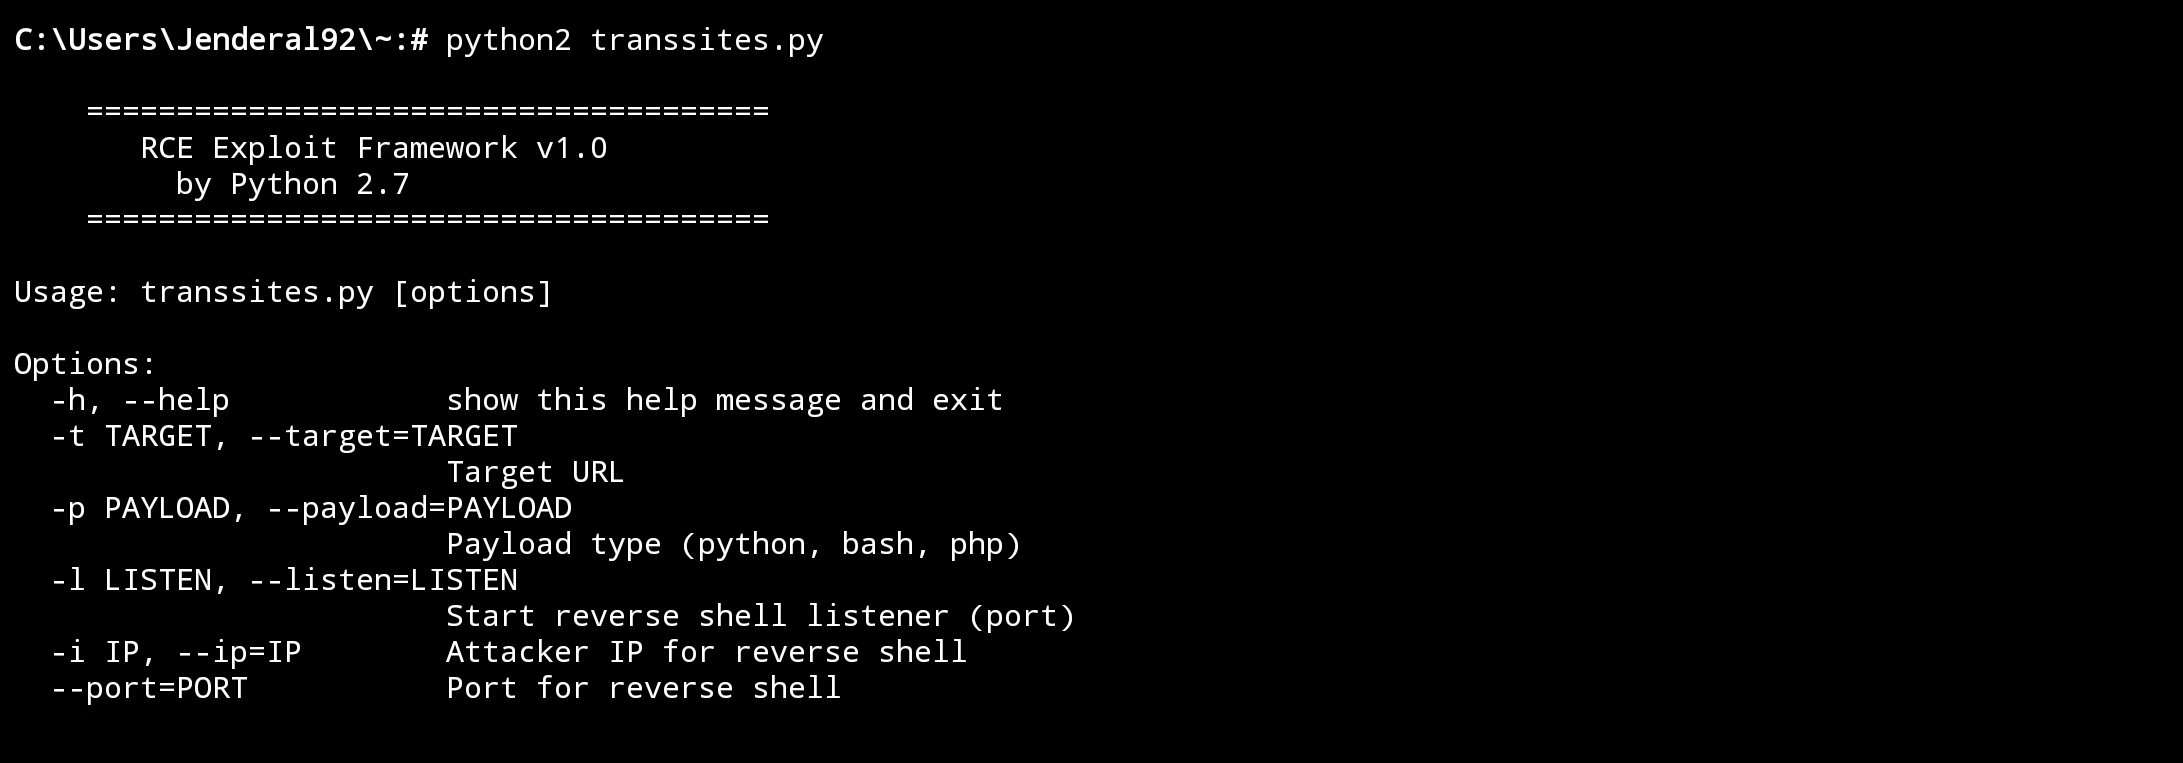 jenderal92/rce-exploit-framework
Ce framework est conçu pour aider les testeurs d'intrusion ou les développeurs à comprendre les mécanismes d'exploitation de l'exécution de code à…
 zeoday/cobaltstrike4.5_cdf-1
Version 4.5 de Cobalt Strike cra/quer, suppression de la signature Checksum8, bypass BeaconEye, correction de la fuite du stage dans le chemin…
 cyb3r-techie/msf_passspray_wordlist_generator
Un outil pratique qui permet de créer votre propre liste de mots pour le framework Metasploit, afin de mener une attaque par pulvérisation de mots de…