
thanatos
 mythicagents/thanatos
Agent C2 Mythic ciblant les hôtes Linux et Windows écrit en Rust
penetration-testing-frameworksexploit-frameworkslateral-movement+4
408
mythicagents/thanatosAgent C2 Mythic ciblant les hôtes Linux et Windows écrit en Rust
 redsiege/graphstrike
Beaconing HTTPS de Cobalt Strike via l'API Microsoft Graph
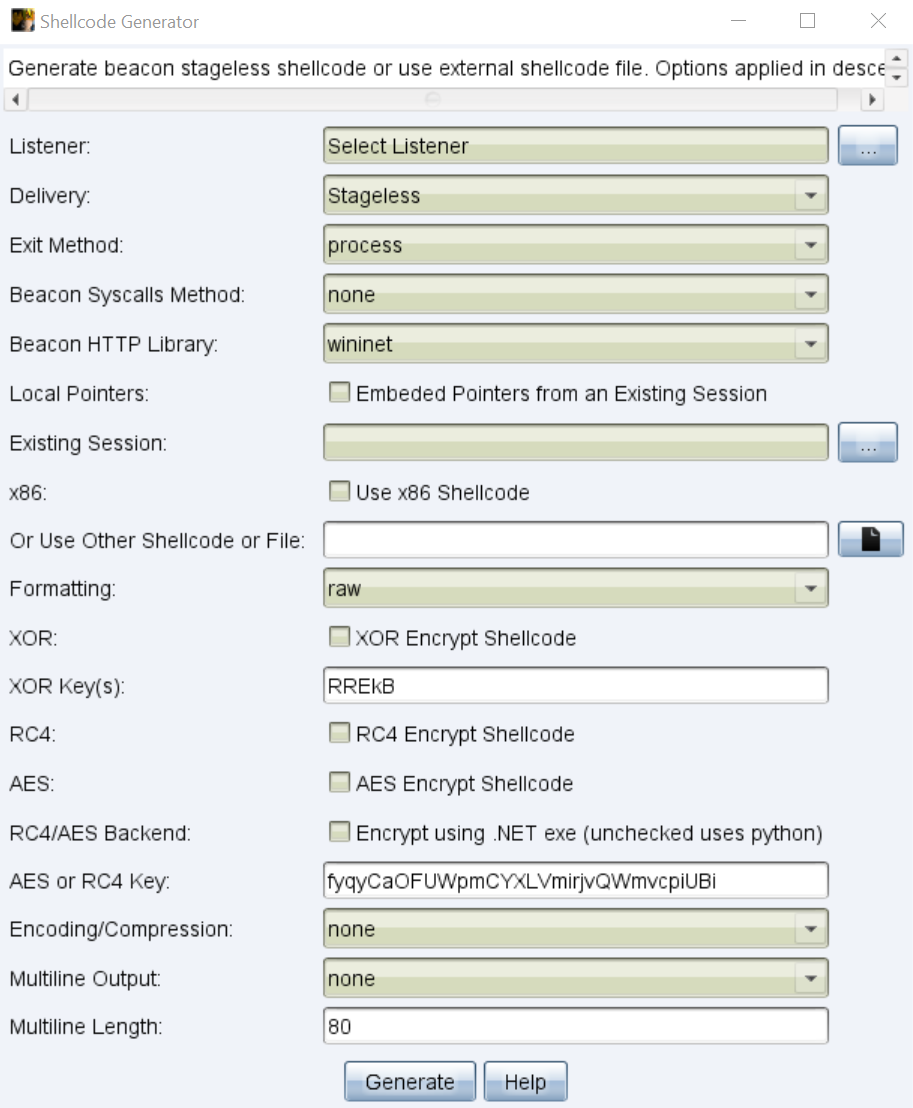 rcstep/cssg
Cobalt Strike aggressor script pour générer, formater et chiffrer le shellcode de beacon avec prise en charge de multiples méthodes de sortie,…
 federicodotta/java-deserialization-scanner
Plugin tout-en-un pour Burp Suite pour la détection et l'exploitation des vulnérabilités de désérialisation Java
 secdevops-cuse/cyberrange
Le Cyber Range AWS Open Source
 vysecurity/morphhta
morphHTA - Transformation de l'evil.HTA de Cobalt Strike
 hatriot/clusterd
Kit d'attaque pour serveur d'applications
 adshao/flounder
Auditeur de sécurité white-hat autonome pour la revue de code pilotée par IA, la recherche de bug bounty, la construction d'exploits et la…
 postrequest/link
link est un framework de commande et de contrôle écrit en rust
 dragoqcc/cruciblec2
Un framework de commande et contrôle en C#
 x86byte/obfusk8
Obfusk8: bibliothèque d'obfuscation légère basée sur C++17 / Header Only pour binaires windows
 rvn0xsy/cooolis-ms
Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2, etc.
 owasp/zsc
OWASP ZSC - Générateur de shellcode/code obfusqué https://www.secologist.com/
 sigploiter/sigploit
SigPloit: Framework d'exploitation de signalisation télécom - SS7, GTP, Diameter & SIP
 fozavci/viproy-voipkit
VIPROY - Kit de test d'intrusion VoIP pour Metasploit Framework
 allfro/sploitego
Transformations de tests d'intrusion pour Maltego
 aaaguirrep/offensive-docker
Offensive Docker est une image contenant les outils offensifs les plus utilisés pour créer un environnement facilement et rapidement afin de lancer…