

DanderSpritz_lab
 francisck/danderspritz_lab
Un laboratoire DanderSpritz entièrement fonctionnel en 2 commandes
exploit-frameworksvulnerability-analysisreverse-engineering+5
450
francisck/danderspritz_labUn laboratoire DanderSpritz entièrement fonctionnel en 2 commandes
 hlldz/spookflare
Générateur de chargeur et de dropper avec de multiples fonctionnalités pour contourner les contre-mesures côté client et côté réseau.
 s0md3v/cloak
Cloak peut backdoorer n'importe quel script Python grâce à quelques astuces.
 chaitanyaharitash/kimi
Script pour générer des paquets debian malveillants (trojan debain).
 rek7/fireelf
fireELF - Framework de malware Linux sans fichier
 gushmazuko/winbypass
Windows UAC Bypass
 linkedin/qark
Outil pour rechercher plusieurs vulnérabilités de sécurité liées aux applications Android
 stevenaldinger/decker
Cadre déclaratif d'orchestration de tests d'intrusion
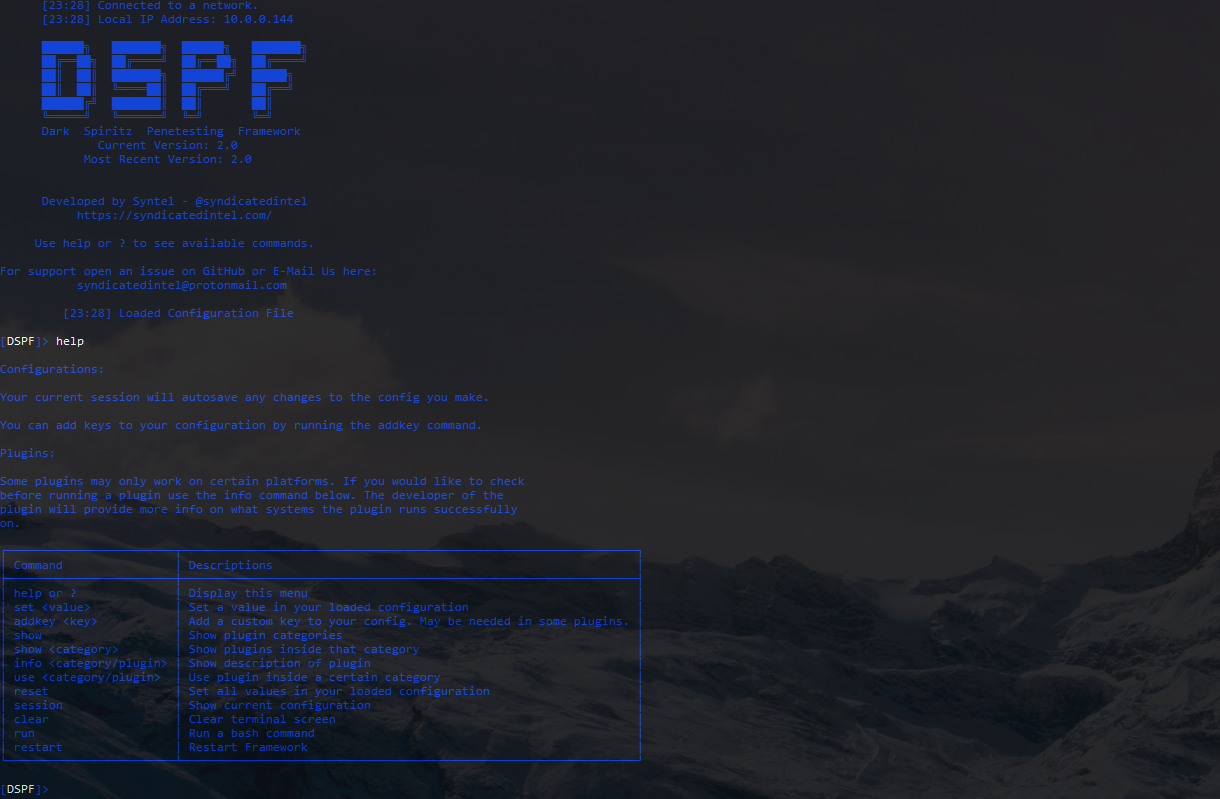 m4cs/darkspiritz
🌔 Dépôt officiel du DarkSpiritz Penetration Framework | Écrit en Python 🐍
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2, etc.
 cyb0r9/androspy
Générateur automatisé de backdoor Android avec crypter, empoisonnement IP et intégration de payload Metasploit pour les tests de pénétration et les…
 truneski/external_c2_framework
API Python pour une utilisation avec la spécification External C2 de Cobalt Strike
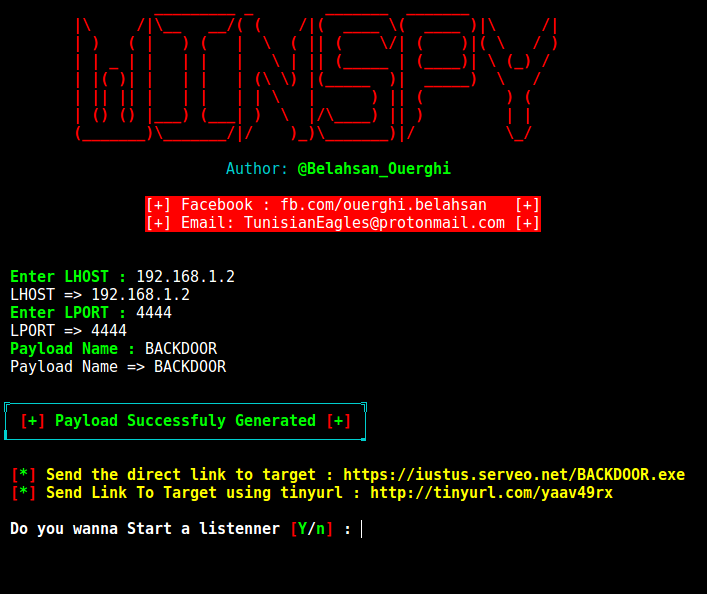 cyb0r9/winspy
Génère des backdoors de reverse shell Windows avec empoisonnement IP automatique, en exploitant Metasploit pour la création de payloads et Apache…
 zer0yu/zeroscan
Framework de vérification de vulnérabilités multi-thread
 pimps/ysoserial-modified
Ce dépôt contient mes mises à jour du célèbre outil d'exploitation de désérialisation Java ysoserial.
 nettitude/scrounger
Kit de test d'applications mobiles
 rfunix/pompem
Outil de recherche d'exploit
 dana-at-cp/backdoor-apk
backdoor-apk est un script shell qui simplifie le processus d'ajout d'une porte dérobée à n'importe quel fichier APK Android. Les utilisateurs de ce…