pyCobaltHound
pyCobaltHound est une extension de script Aggressor pour Cobalt Strike qui vise à fournir une intégration profonde entre Cobalt Strike et Bloodhound.

pyCobaltHound est une extension de script Aggressor pour Cobalt Strike qui vise à fournir une intégration profonde entre Cobalt Strike et Bloodhound.

FudgeC2 - un framework de commande et de contrôle conçu pour la collaboration en équipe et les activités de post-exploitation.

PAKURI-THON est un outil qui aide les testeurs d'intrusion avec divers outils de pentesting et un serveur C4 (serveur de commande et contrôle et de…

Le but de ce script est d'automatiser le processus d'énumération web et de rechercher des exploits.

C# C2 Framework centré sur les opérations de la phase 1

Offensive Docker est une image contenant les outils offensifs les plus utilisés pour créer un environnement facilement et rapidement afin de lancer…

Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…

Intégration C2 externe de Cobalt Strike avec Azure Servicebus, trafic C2 via Azure Servicebus

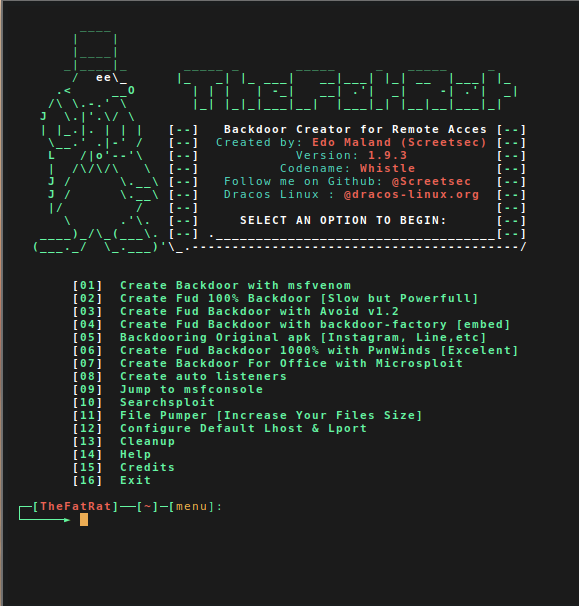
Thefatrat est un outil d'exploitation massive : outil facile pour générer une porte dérobée et outil facile pour une attaque de post-exploitation…

AutoPentest-DRL : Test de pénétration automatisé utilisant l'apprentissage par renforcement profond

VIPROY - Kit de test d'intrusion VoIP pour Metasploit Framework

PowerSploit - Un framework de post-exploitation PowerShell

Framework de tests d'intrusion semi-automatisé doté d'une interface TUI, intégrant Nmap, OpenVAS, Metasploit et Faraday pour rationaliser la collecte…

Constructeur automatisé de chaînes ROP qui extrait et analyse les gadgets à partir de binaires en utilisant des requêtes sémantiques, prenant en…

Un simple encrypteur/décrypteur/exécuteur de shellcode pour contourner les antivirus.

Un outil RASP conçu pour la défense contre la vulnérabilité log4j2 CVE-2021-44228. Un module Runtime Application Self-Protection spécifiquement conçu…

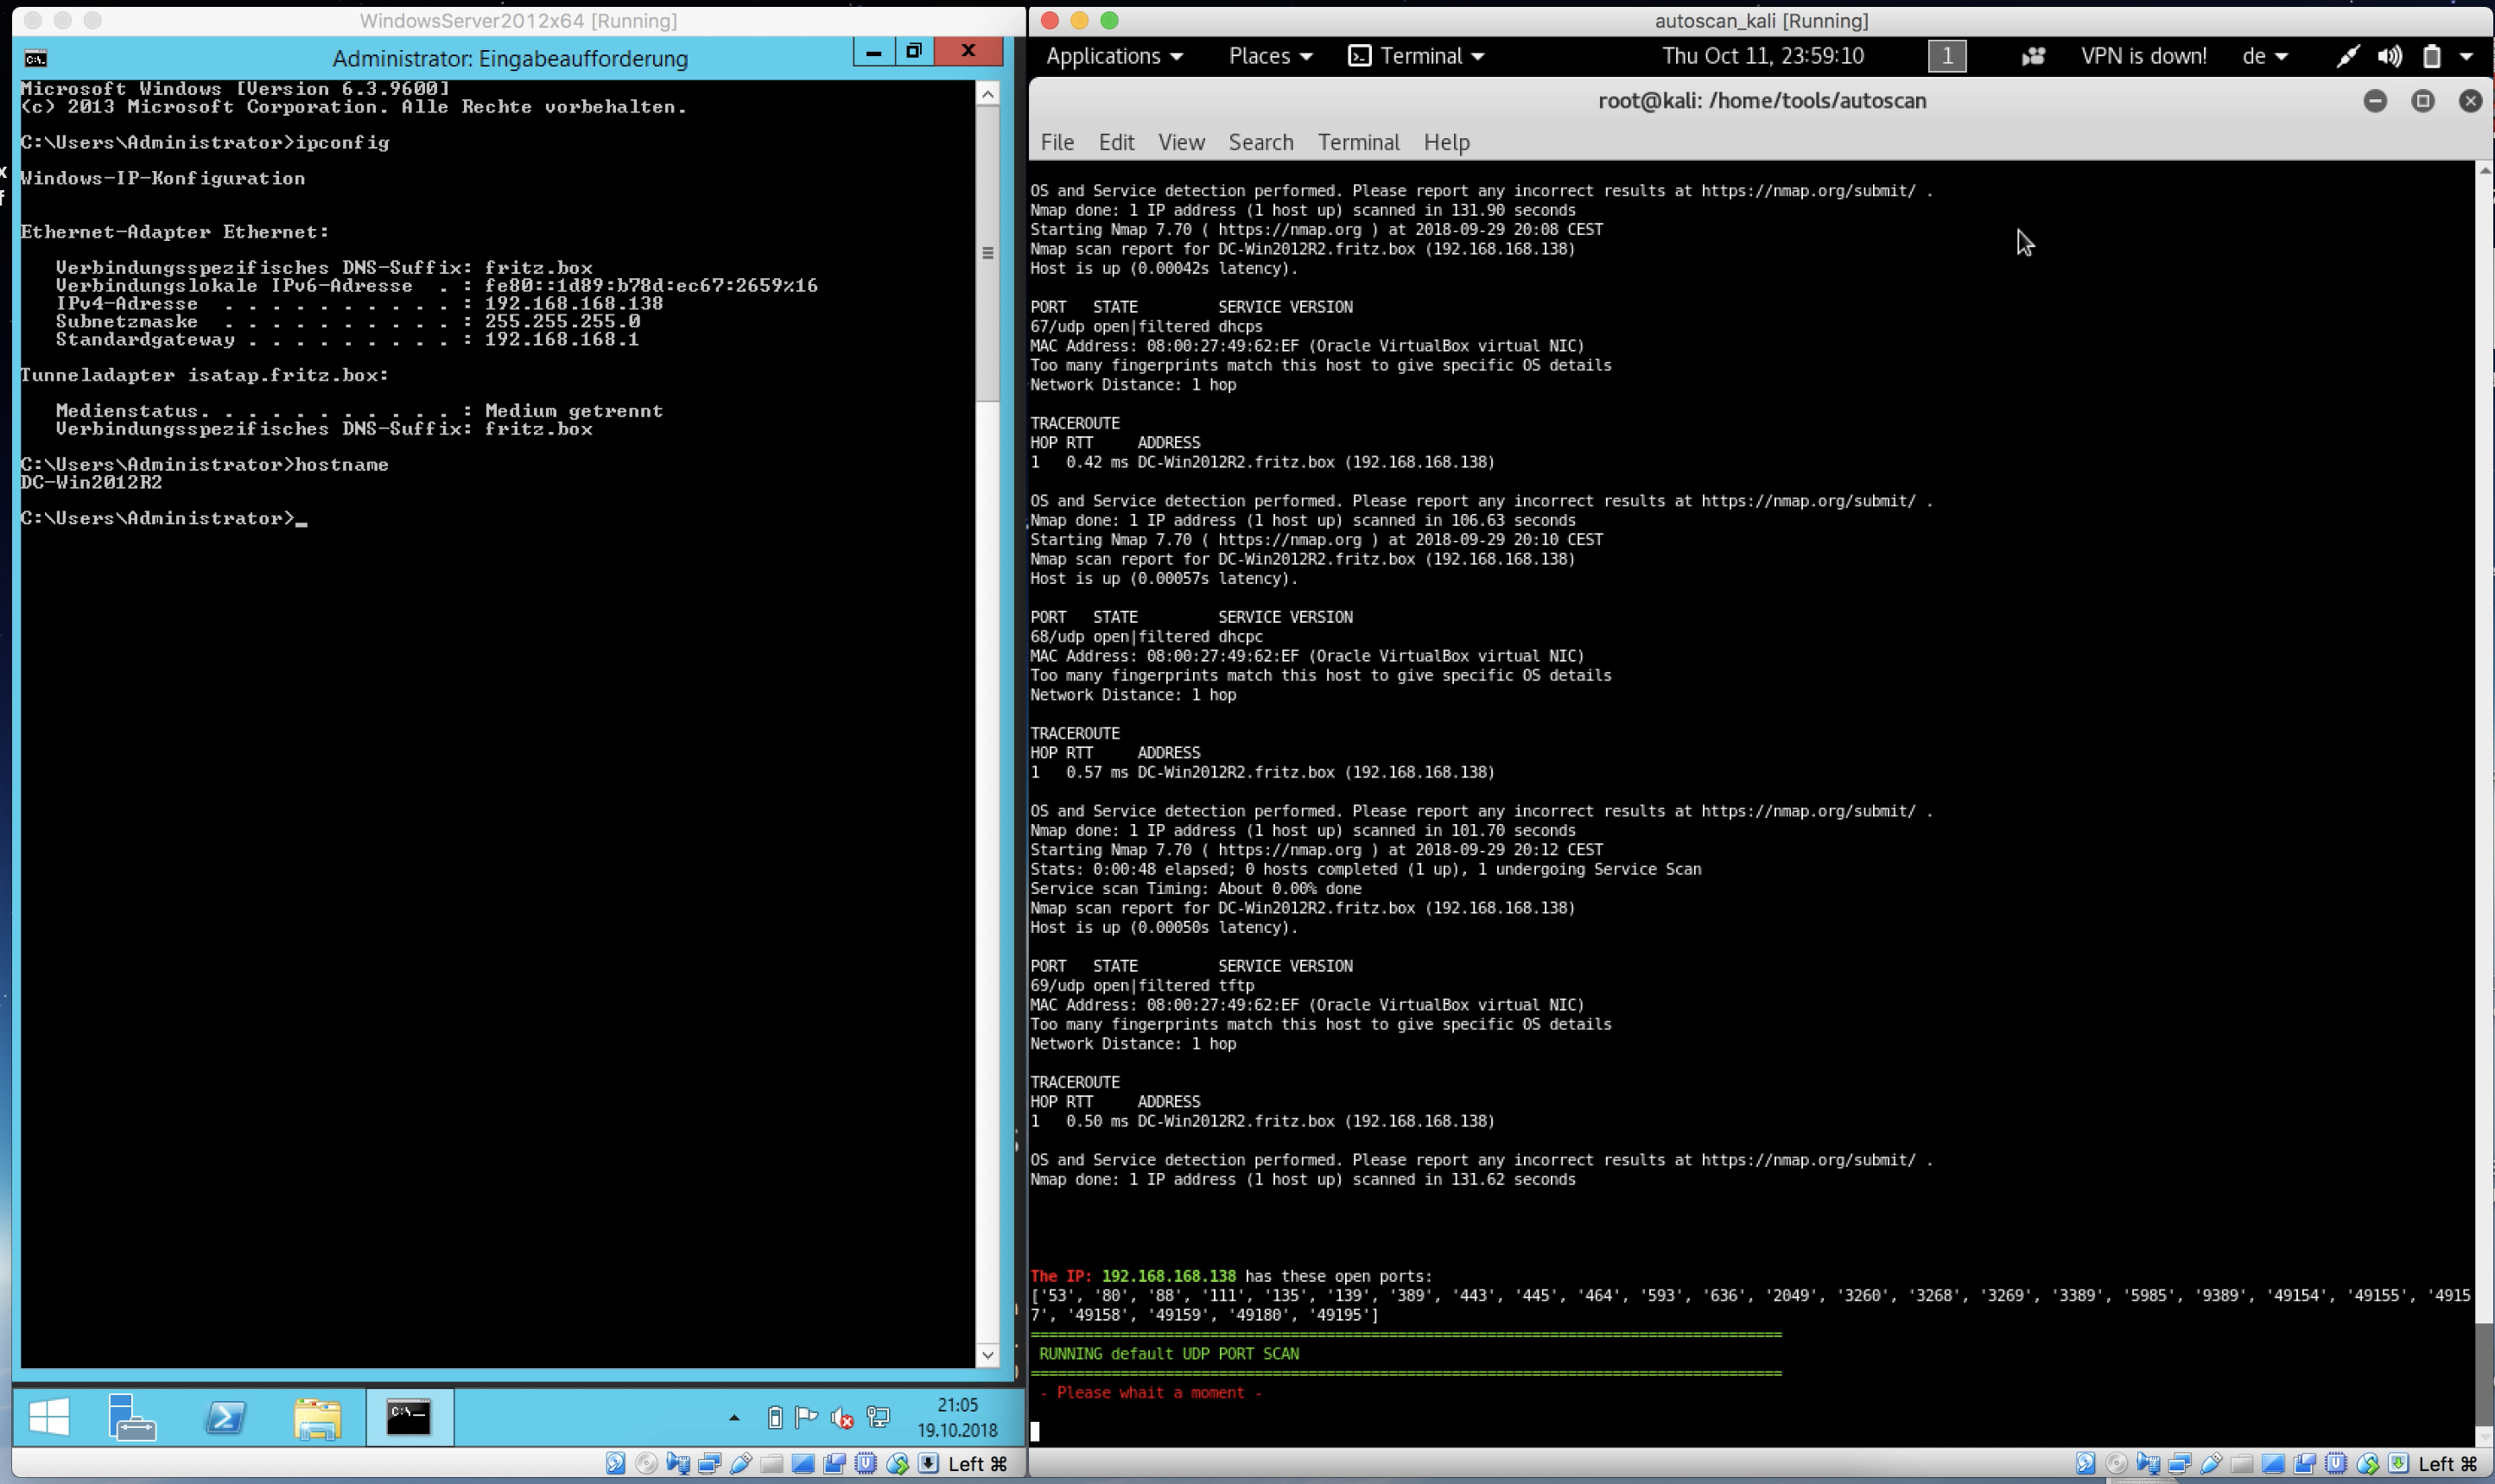
Scan automatisé, Pentesting , Exploitation et Rapport

Plugin tout-en-un pour Burp Suite pour la détection et l'exploitation des vulnérabilités de désérialisation Java