
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cloudrasp-log4j2 — Un outil RASP conçu pour la défense contre la vulnérabilité log4j2 CVE-2021-44228. Un module Runtime Application Self-Protection spécifiquement conçu pour la défense contre l'exécution de code à distance (RCE) de log4j2 (CVE-2021-44228). | Kitploit
Outils/GitHubGitHub/boundaryx/cloudrasp-log4j2
Outils DéfensifsFrameworks d'ExploitationAnalyse des VulnérabilitésExploitation d'Applications Web
GitHubboundaryx/cloudrasp-log4j2

cloudrasp-log4j2

Un outil RASP conçu pour la défense contre la vulnérabilité log4j2 CVE-2021-44228. Un module Runtime Application Self-Protection spécifiquement conçu pour la défense contre l'exécution de code à distance (RCE) de log4j2 (CVE-2021-44228).

Voir le dépôt
Partager
12620770il y a 4 ansVérifié par Kitploit

CloudArmor · Module d'auto-protection des applications au moment de l'exécution - Version Log4j2

简体中文

Ce projet est une version locale de CloudArmor spécifiquement conçue pour se défendre contre Log4j2 CVE-2021-44228. Aucune connexion réseau n'est requise pour exécuter ce projet.

Veuillez faire des tests avant de le déployer en environnement de production.

Le module d'auto-protection des applications utilise la technologie RASP pour injecter des sondes dans les applications Java. La détection de log4j2 est obtenue en détectant le contexte d'exécution, ce qui peut également offrir une protection pour les programmes métier non-Web.

Le module de défense bloquera par défaut l'injection JNDI initiée via log4j2.

Il convient de noter que bien qu'Oracle ne charge plus les classes distantes via JNDI par défaut dans 6u211, 7u201, 8u191 et 11.0.1, les attaquants ont découvert que l'exécution de commandes à distance peut toujours être réalisée via des composants tiers tels que tomcat-el.

Installation

Ce projet comprend deux packages JAR, rasp-loader.jar et rasp-core.jar, qui ont été compilés dans dist.

Le module d'auto-protection prend en charge une installation normale et une installation sans redémarrage.

Installation normale

Ajoutez -javaagent:rasp-loader.jar à la liste des arguments du script de démarrage du programme Java.

Exemple : pour les applications SpringBoot, modifiez la liste des arguments pour ajouter java -javaagent:rasp-loader.jar -jar springboot.jar

Installation sans redémarrage

Exécutez java -jar rasp-loader.jar, puis suivez les invites pour injecter dans des processus JVM spécifiques.
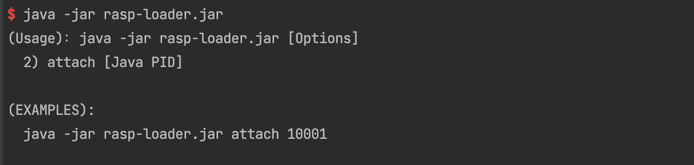
img.png

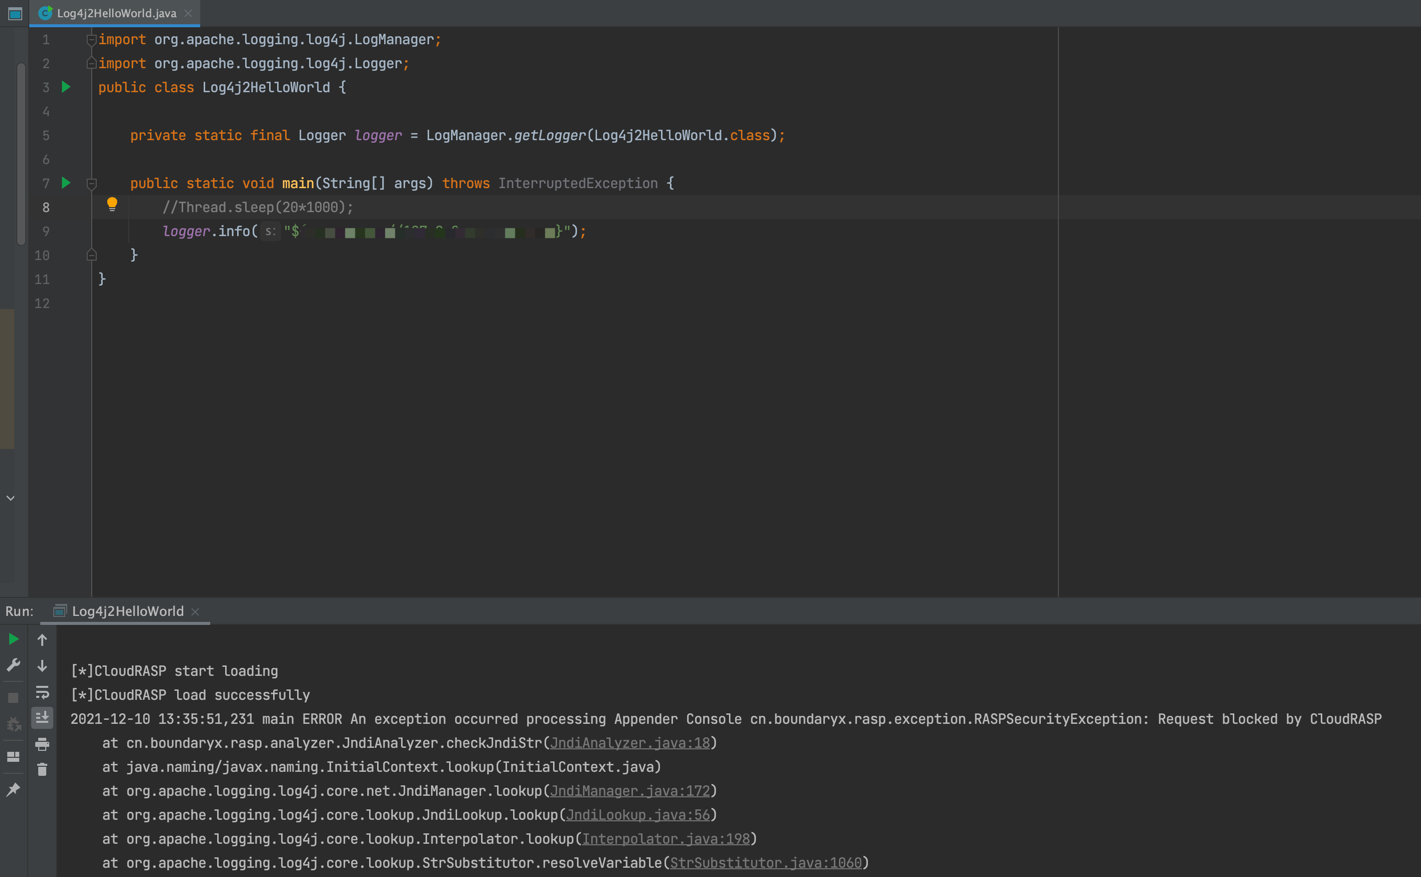
Test d'interception

img.png

Compilation à partir des sources

Exécutez build.sh

Compatibilité

Prend en charge JDK de la version 6 à 16.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





