

BoxPwnr
 0ca/boxpwnr
Un cadre modulaire pour évaluer les LLM et les stratégies agentiques sur des défis de sécurité à travers HackTheBox, TryHackMe, PortSwigger Labs,…
privilege-escalationreconnaissanceexploit-frameworks+8
443
0ca/boxpwnrUn cadre modulaire pour évaluer les LLM et les stratégies agentiques sur des défis de sécurité à travers HackTheBox, TryHackMe, PortSwigger Labs,…
 ianxtianxt/cobaltstrike-ms17-010
cs扫描ms17-010的一个插件
 govolution/avet
Outil d'évasion antivirus
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 didi/kemon
Un framework open-source basé sur des callbacks pré et post pour la surveillance du noyau macOS.
 outflanknl/wdtoggle
Un Beacon Object File (BOF) pour Cobalt Strike qui utilise des appels système directs pour activer la mise en cache des informations d'identification…
 1135/1135-cobaltstrike-toolkit
À propos de CobaltStrike
 dannic145/eternalblue-exploit-demonstration
Laboratoire pédagogique démontrant l'exploitation d'EternalBlue (MS17-010) contre Windows 7 à l'aide de Metasploit, incluant la post-exploitation, la…
 grisuno/blacksandbeacon
Balise C2 Linux avec chargeur BOF ELF natif en mémoire, interrogation chiffrée AES-256-CFB et serveur C2 Python pour modules de post-exploitation…
 adrmxr/kithack
Pack d'outils de hacking & générateur de backdoors.
 optiv/freeze
Freeze est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus, des appels système directs et des méthodes…
 hatriot/clusterd
Kit d'attaque pour serveur d'applications
 agampreet-singh/redroot
RedRoot est un framework de sécurité offensive basé sur Python et piloté par CLI, qui regroupe les outils essentiels de red teaming dans un…
 guardicore/monkey
Infection Monkey - Une plateforme open-source d'émulation d'adversaires
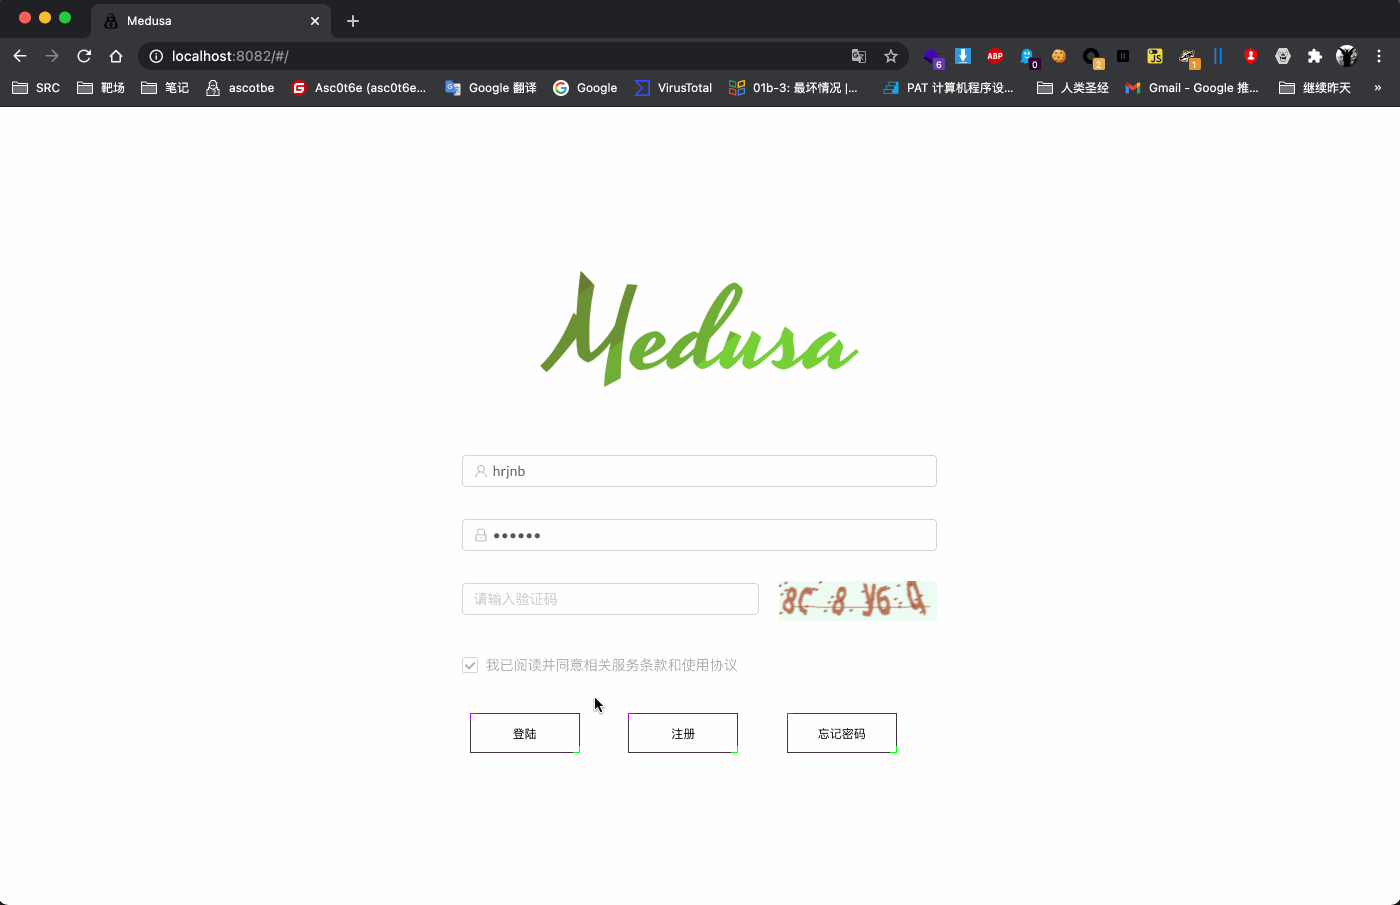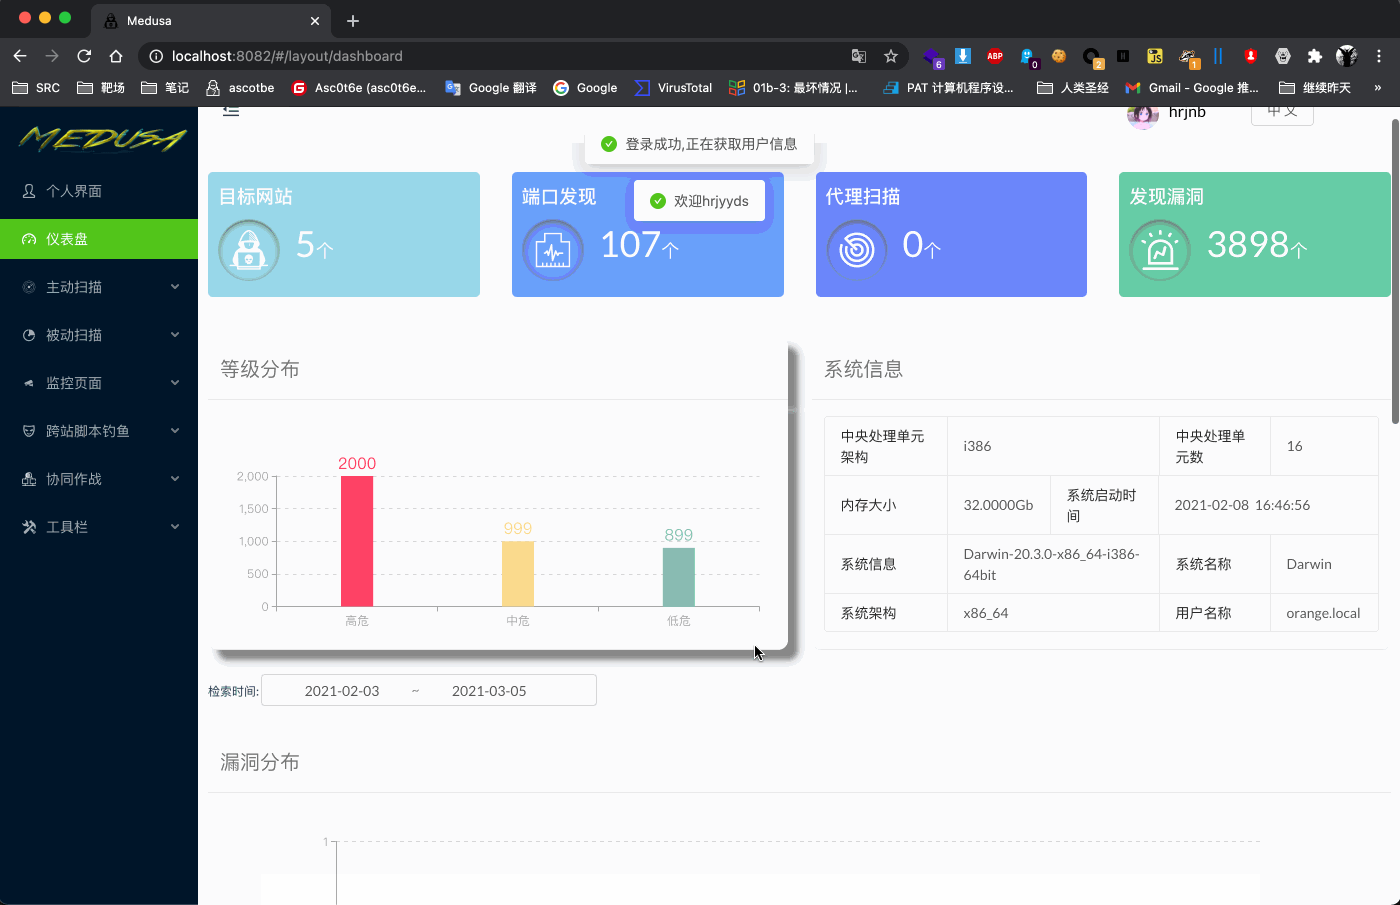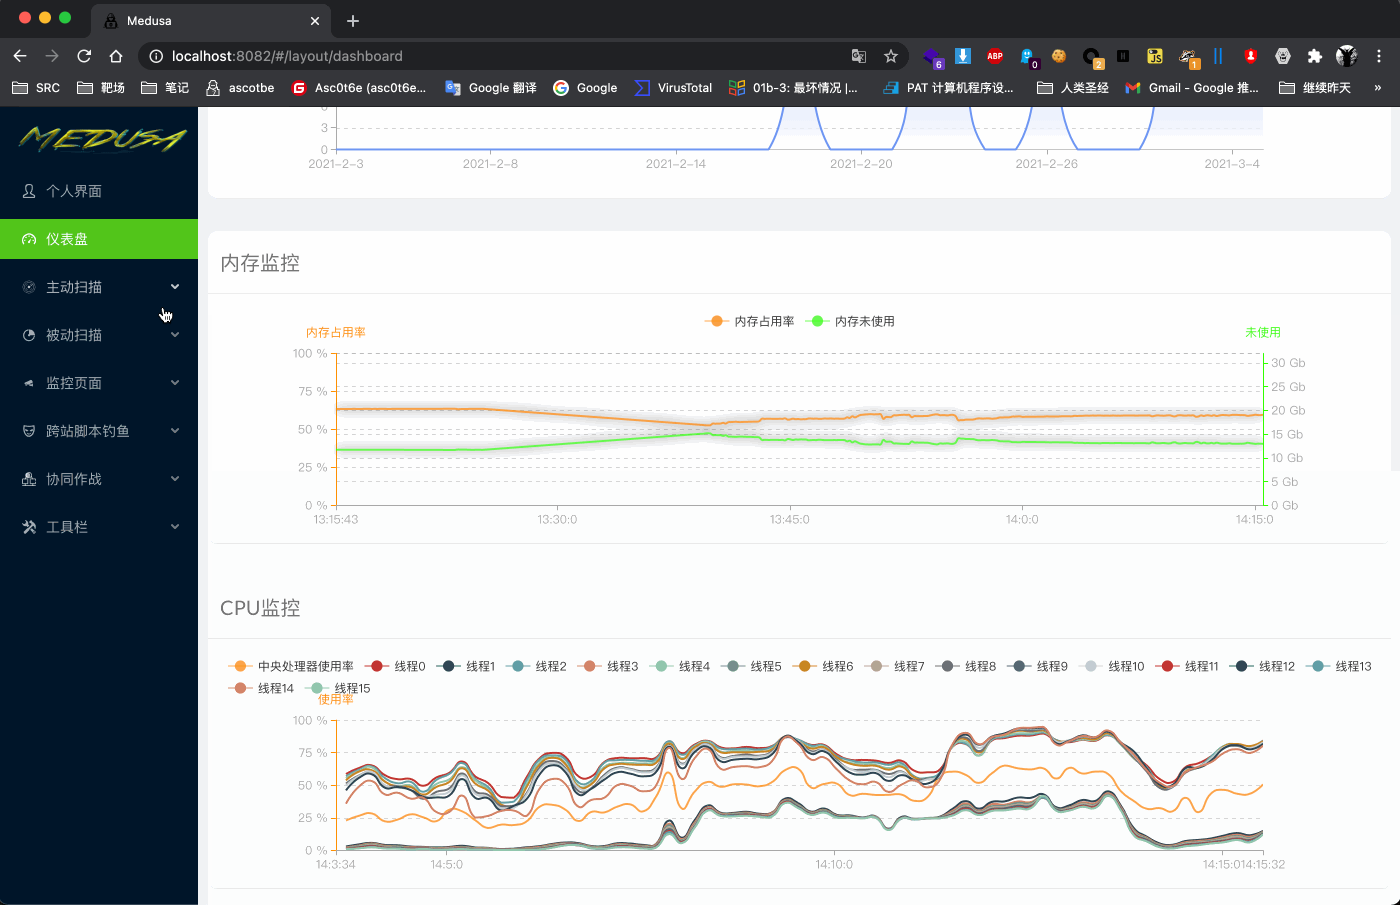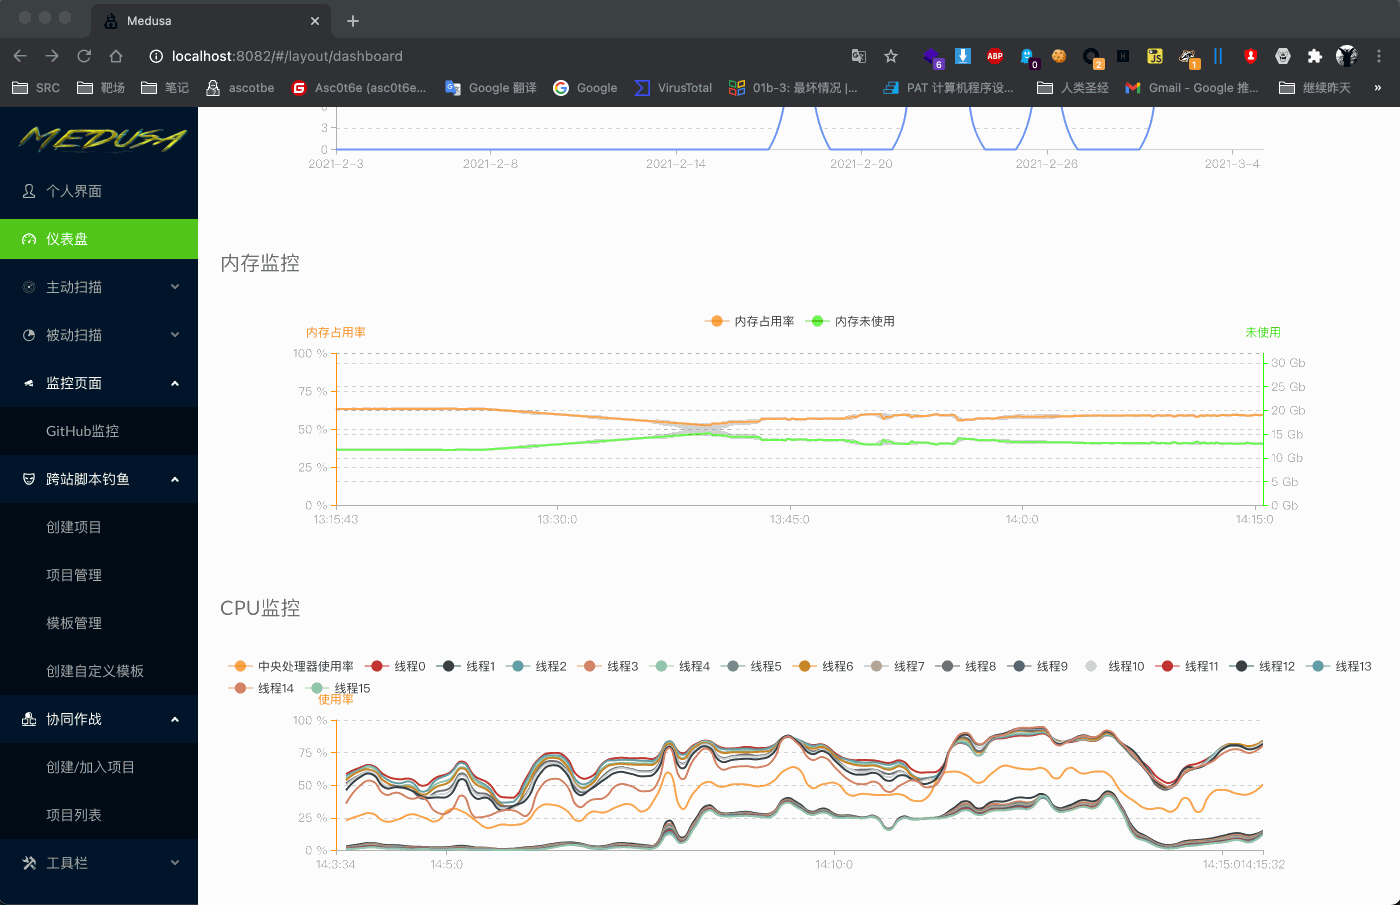 ascotbe/medusa
🐈Medusa est une plateforme d'arsenal pour red team, incluant actuellement une plateforme XSS, une plateforme collaborative, la surveillance des CVE,…
 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
 infobyte/evilgrade
Evilgrade est un framework modulaire qui permet à l'utilisateur de tirer parti de mauvaises implémentations de mises à jour en injectant de fausses…
 catsploit/catsploit
Outil de test d'intrusion automatisé utilisant Cyber Attack Techniques Scoring (CATS) pour sélectionner et exécuter des scénarios d'attaque optimaux…