

mkdev
 venkatkrishna07/mkdev
HTTPS localhost de confiance — CA locale, /etc/hosts, partage LAN mDNS, proxy inverse. Mappe https://name.local → localhost:port
encryption-decryption-toolsreverse-engineeringweb-security+3
140
venkatkrishna07/mkdevHTTPS localhost de confiance — CA locale, /etc/hosts, partage LAN mDNS, proxy inverse. Mappe https://name.local → localhost:port
 bigsizeme/log4j-check
Plugin de scan Burp pour log4J, CVE-2021-44228, supporte dnclog.cn et le DNS intégré de Burp, peut être utilisé avec JNDIExploit pour générer des…
 projectdiscovery/tinydns
Petit serveur DNS embarquable
 pikpikcu/nuubi
Nuubi Tools (Collecte d'informations|Scanner|Recon.)
 tarlogicsecurity/arecibo
Point de terminaison pour l'exfiltration hors bande (DNS et HTTP)
 telefonicatc2tech/typodetect
Détecte les mutations actives de domaines pour prévenir le phishing et le smishing. Utilise les TLDs IANA, la validation DNS par blockchain et les…
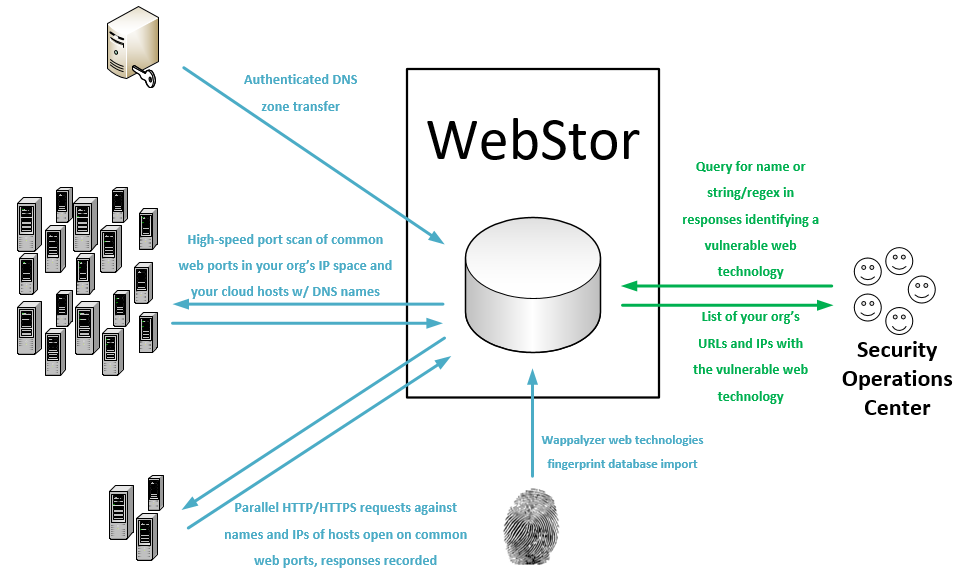 rossgeerlings/webstor
Énumère tous les sites web à travers les réseaux d'une organisation via les transferts de zone DNS et masscan, stocke les réponses et permet…
 knowledge-wisdom-understanding/recon
Énumérer une cible basée sur les résultats de Nmap
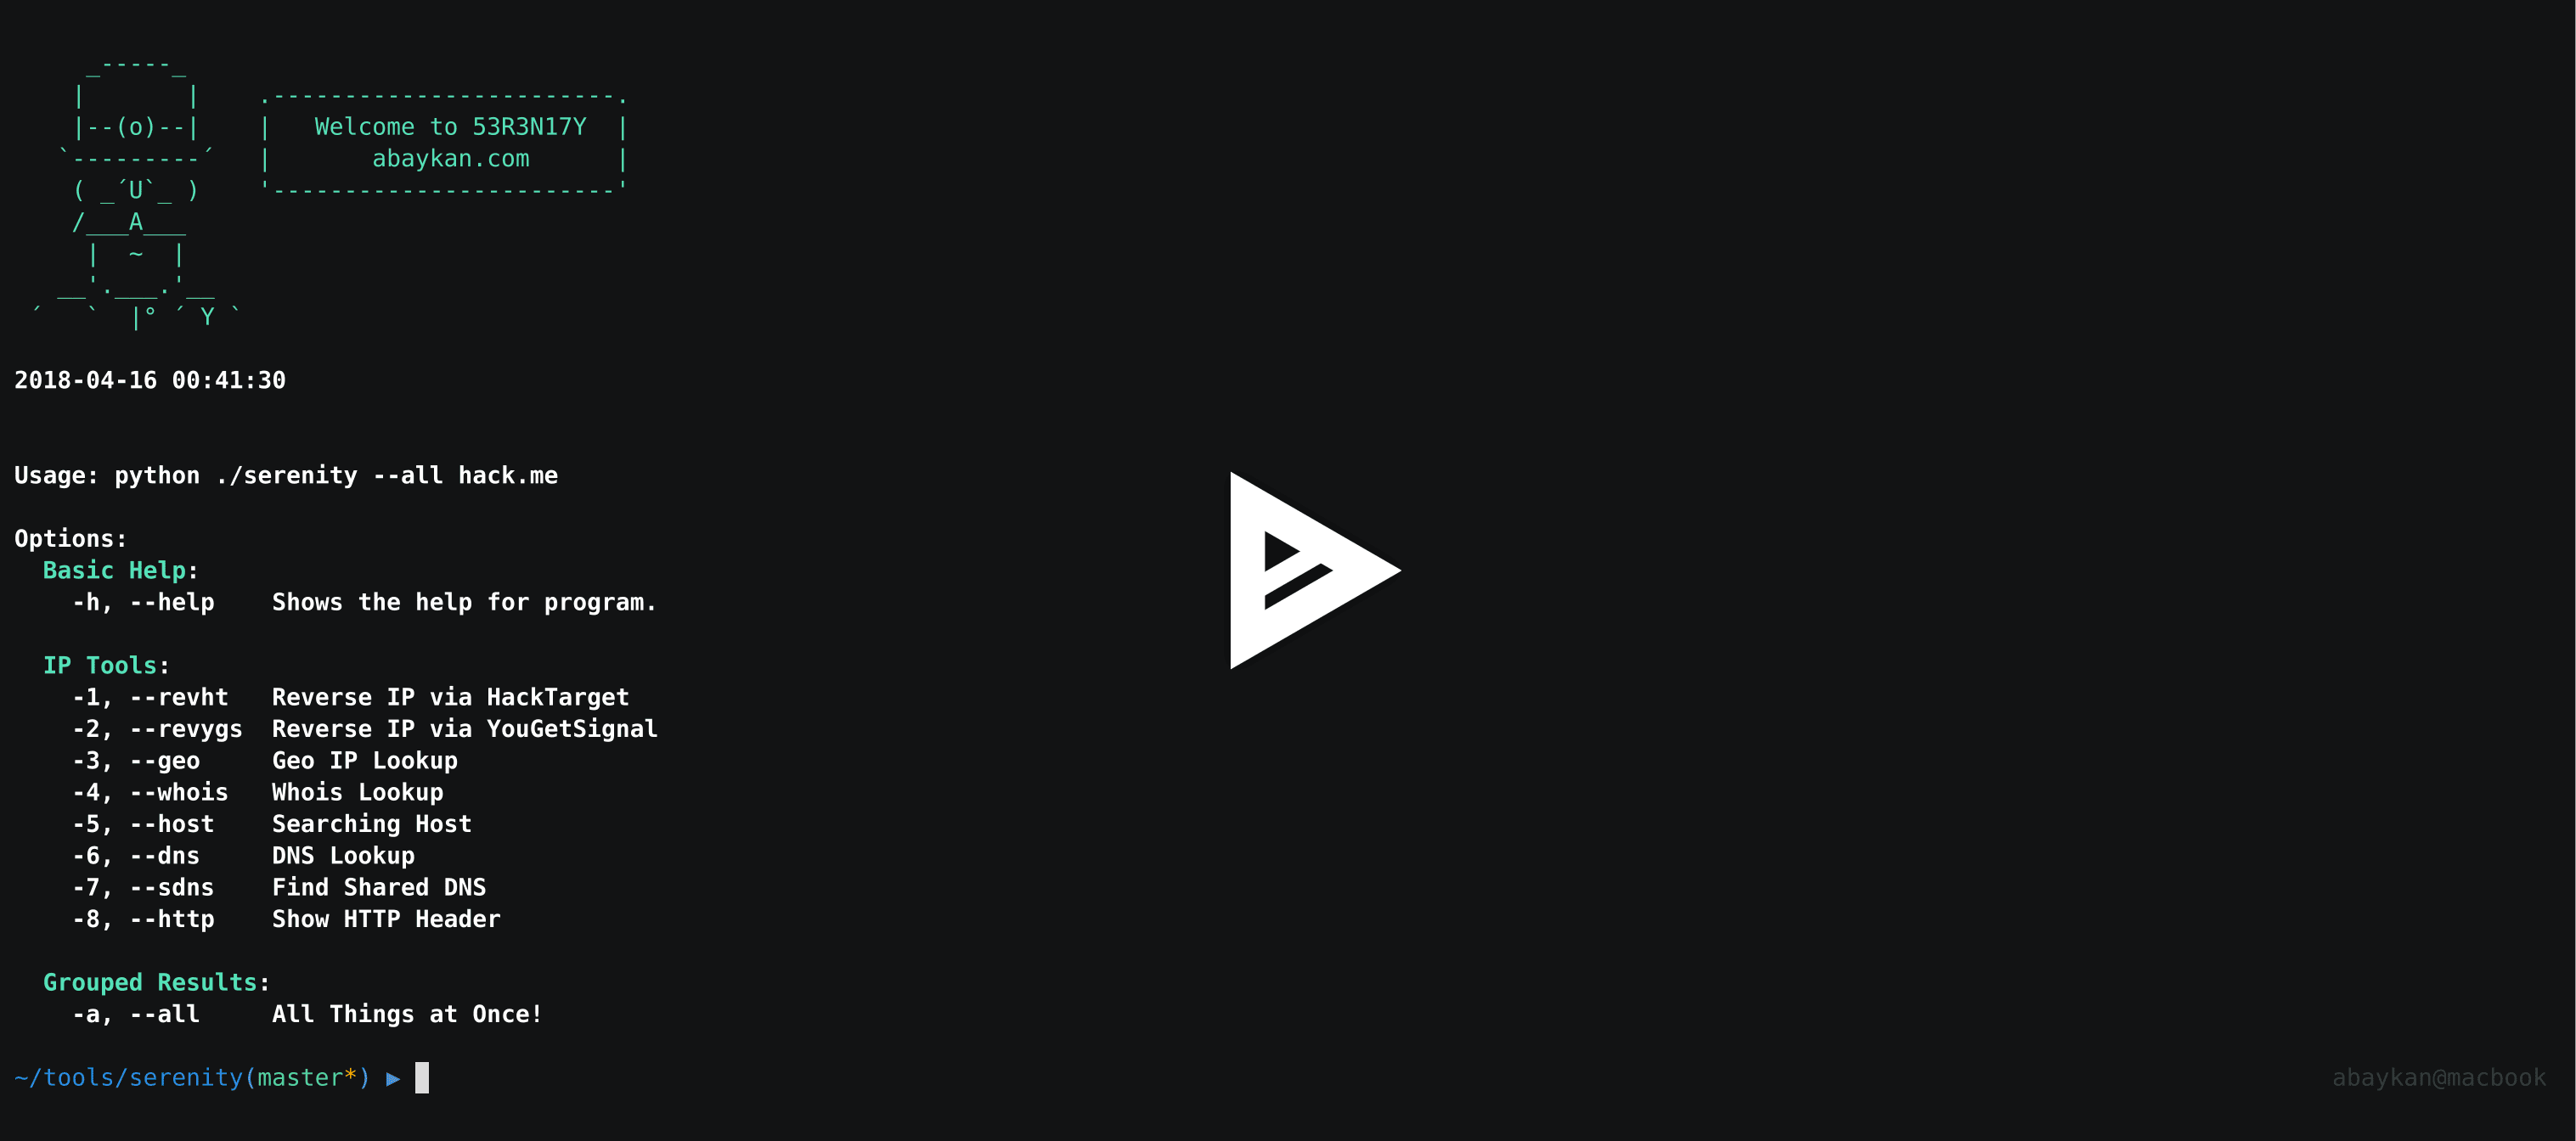 abaykan/53r3n17y
Script basé sur Python pour la collecte d'informations.
 tasooshi/exfilkit
Utilitaire d'exfiltration de données pour tester les capacités de détection
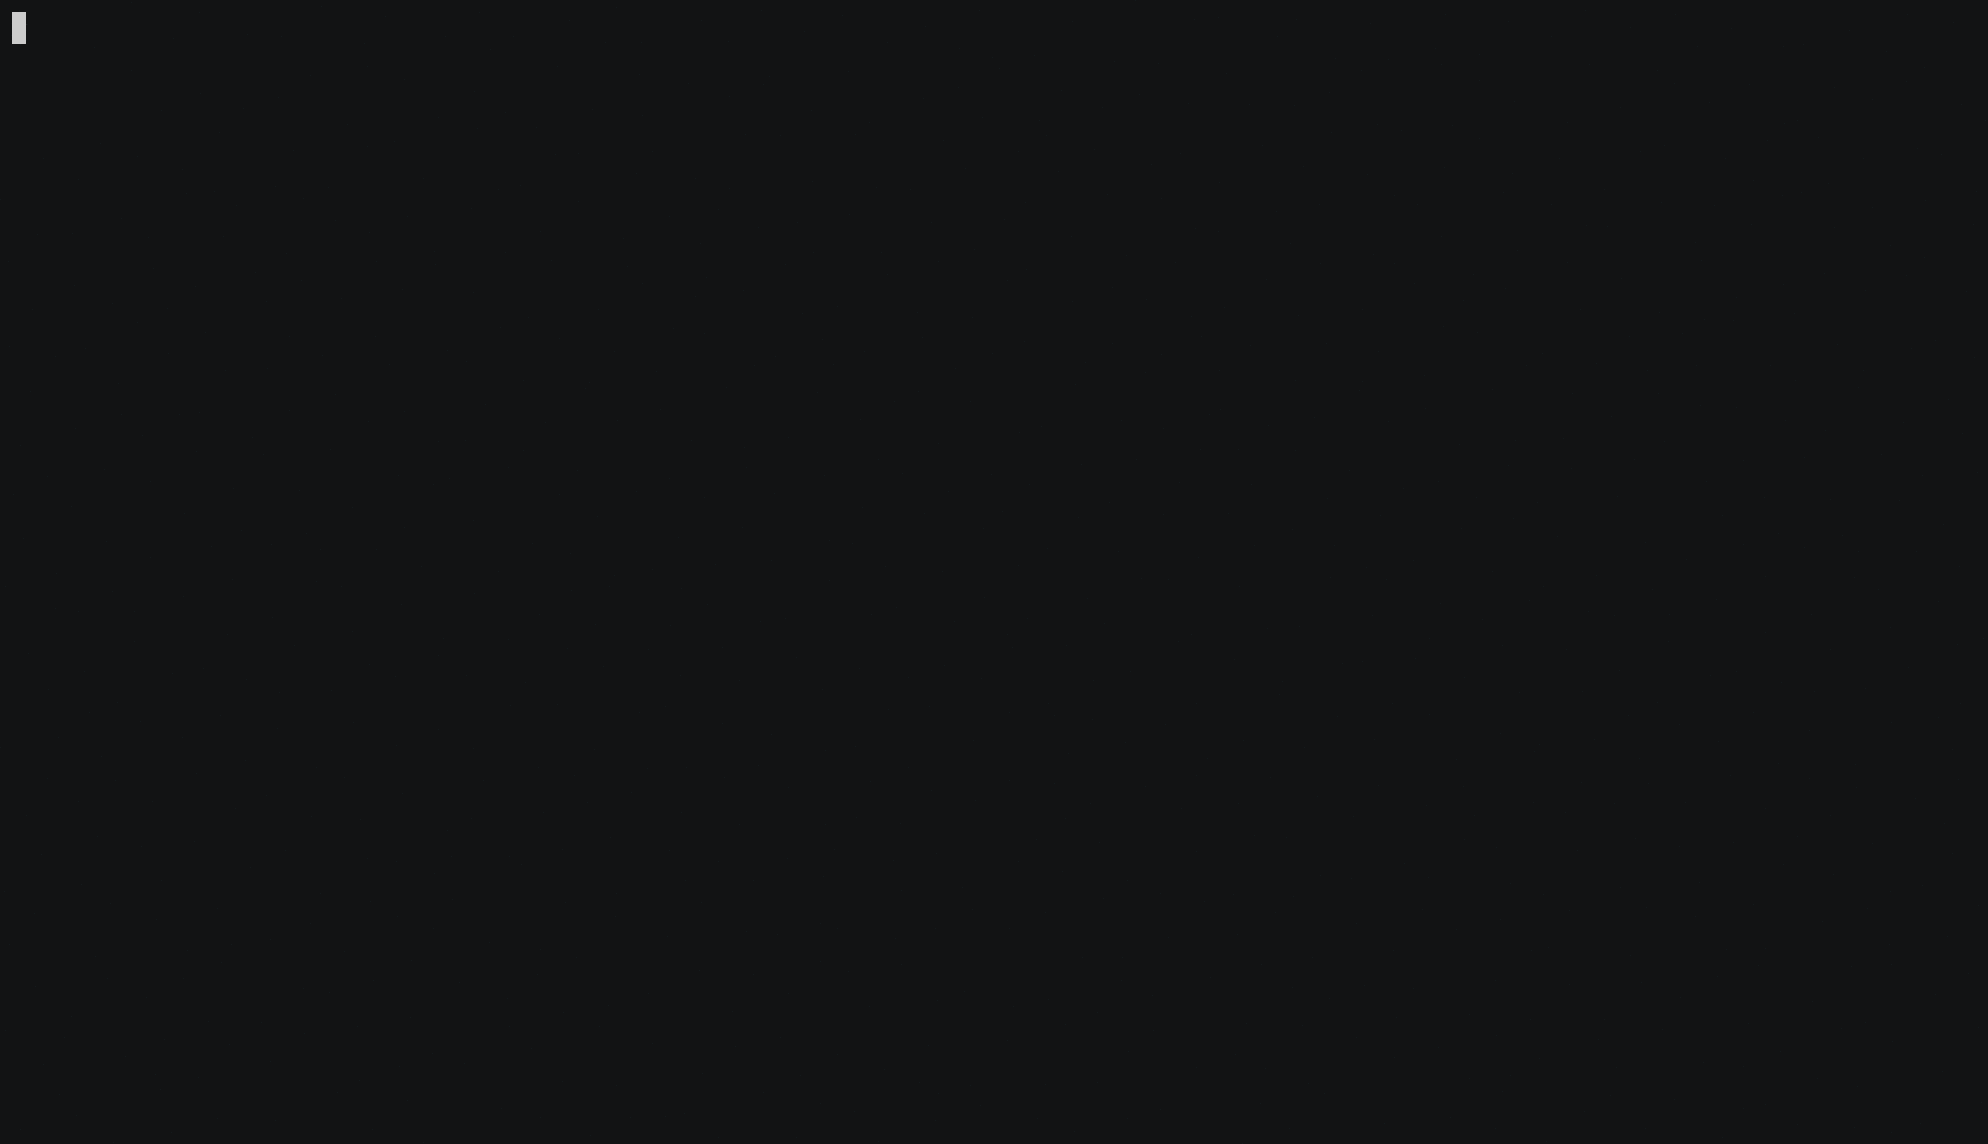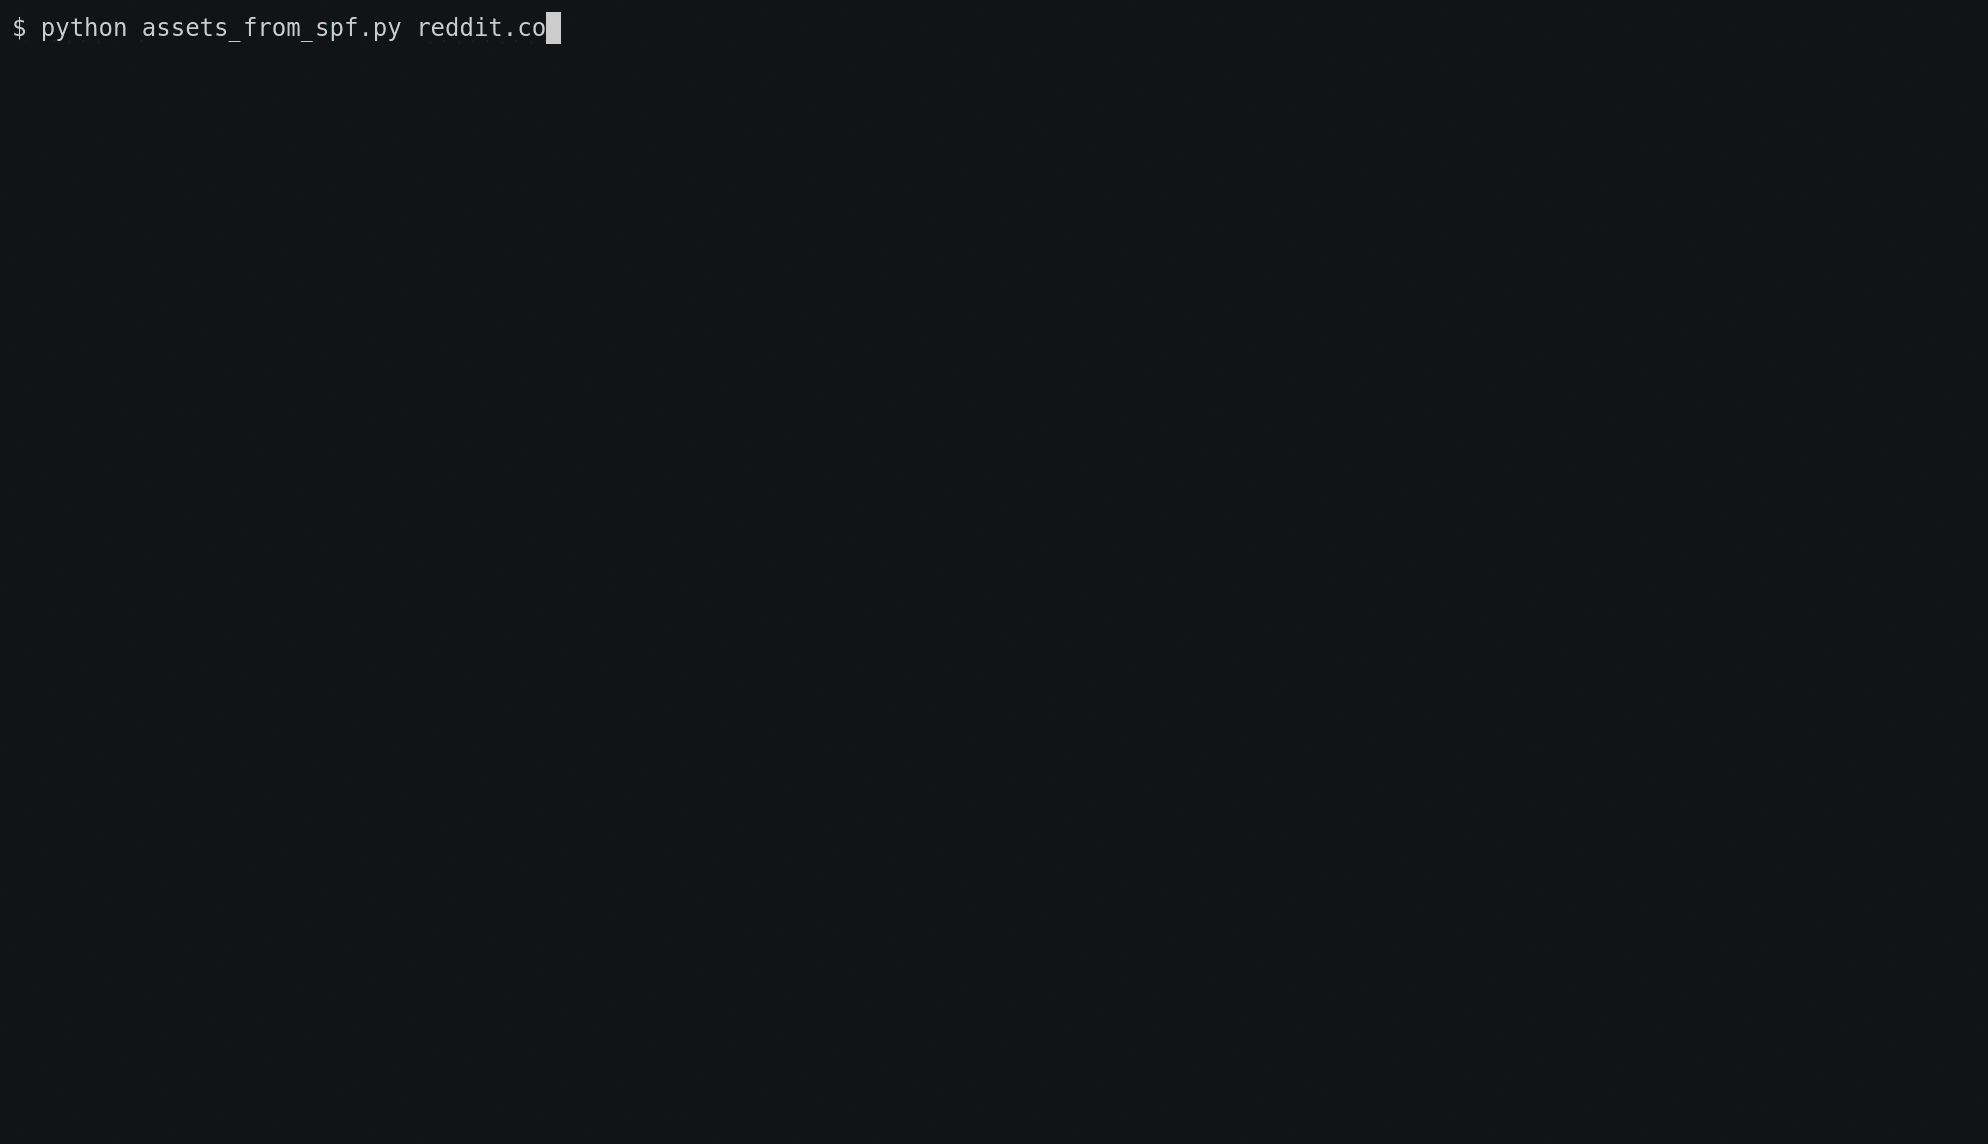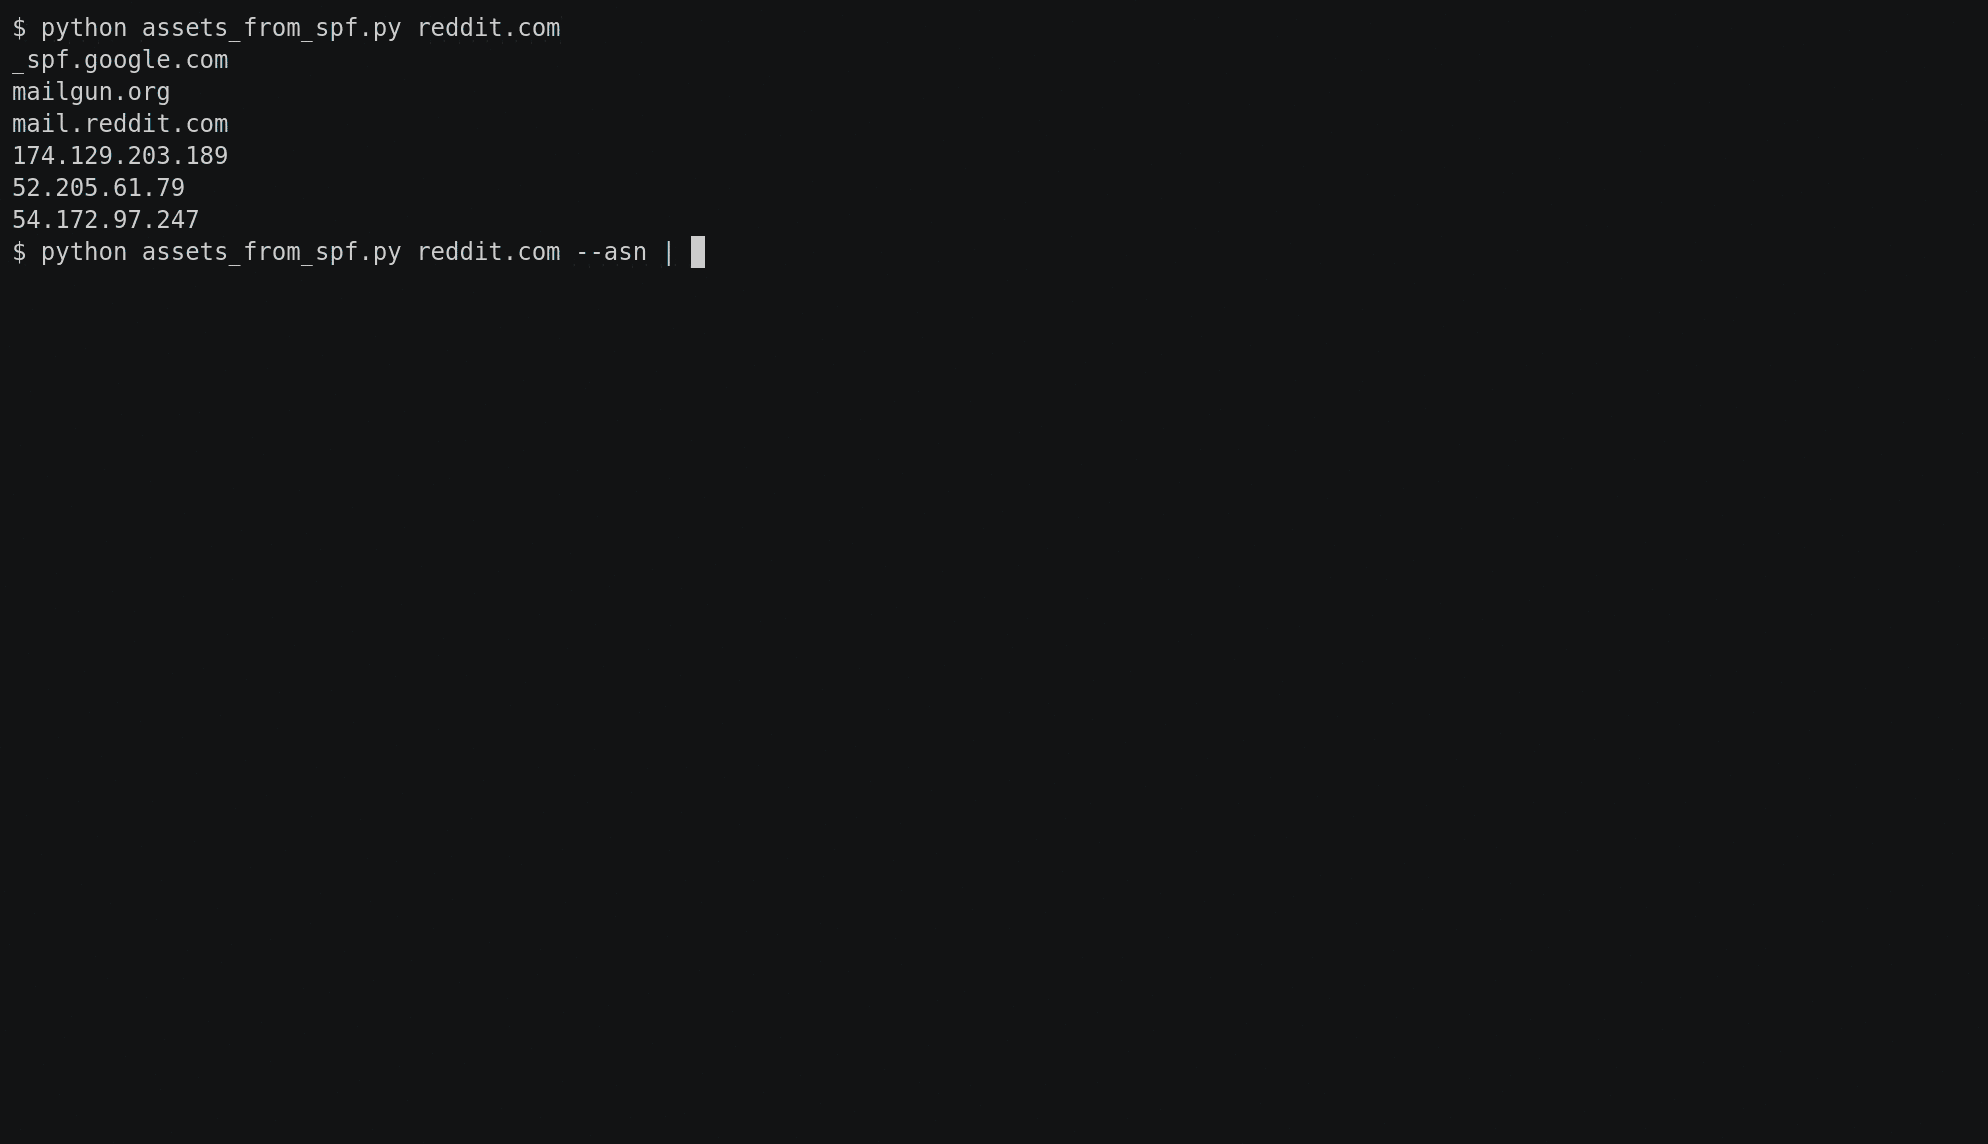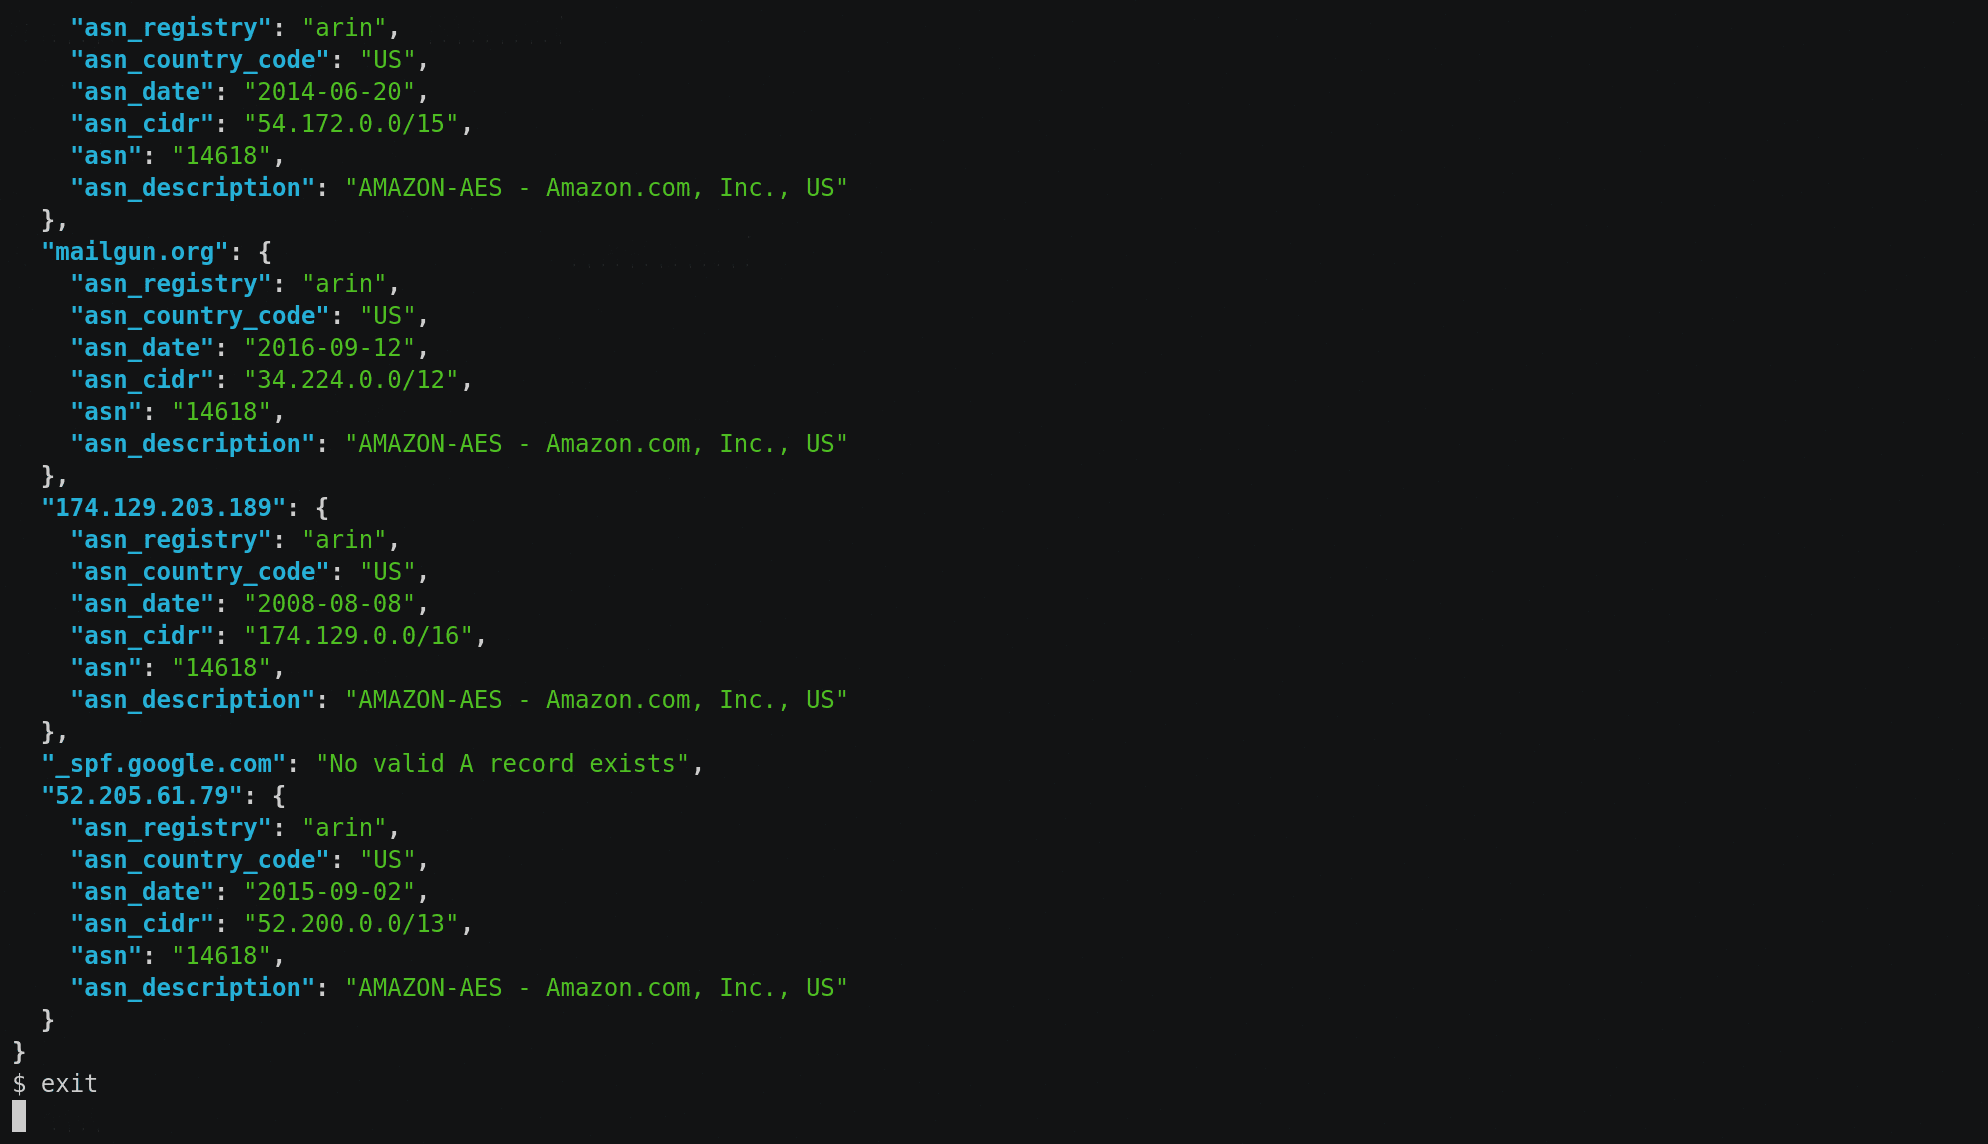 0xbharath/assets-from-spf
Un script Python pour analyser les blocs réseau et les noms de domaine à partir des enregistrements SPF
 synacktiv/aadoutsider-py
Réécriture en Python3 des fonctionnalités AsOutsider d'AADInternals
 outflanknl/doh_c2_trigger
Code pour l'article de blog : https://outflank.nl/blog/2018/10/25/building-resilient-c2-infrastructues-using-dns-over-https/
 boydhacks/ntlmscout
Outil de reconnaissance de points de terminaison NTLM non authentifié qui décode les défis Type-2 sur HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP…
 thongor77/nmlinux
Boîte à outils réseau unifiée pour Linux — Python 3 + PySide6
 alexbakker/log4shell-tools
Outil qui exécute un test pour vérifier si l'une de vos applications est affectée par les récentes vulnérabilités dans log4j : CVE-2021-44228 et…
 nullt3r/rapiddns
Énumérez rapidement les sous-domaines et domaines en utilisant rapiddns.io.
 stolenusername/cowitness
CoWitness est un outil puissant de test d'applications web qui améliore la précision et l'efficacité de vos efforts de test. Il vous permet de…