
gr-qradiolink
 supermagnum/gr-qradiolink
Module GNU Radio out-of-tree (OOT) pour les blocs QRadioLink.
reverse-engineeringfuzzingnetwork-security+7
1il y a 4 mois
supermagnum/gr-qradiolinkModule GNU Radio out-of-tree (OOT) pour les blocs QRadioLink.
 synacktiv/veeam-velociraptor
Pack d'artefacts Velociraptor de preuve de concept pour présenter un pipeline de forensique Veeam à distance.
 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> STÉGANOGRAPHIE --> MALWARE DE TYPE DBATLOADER/GULOADER
 zedocun/soc-investigation-powershell-edrfreeze
Investigation SOC d'une alerte d'exploitation de CVE-2024-49138 impliquant PowerShell, exécution d'EDRFreeze, et comportement d'évasion de défense…
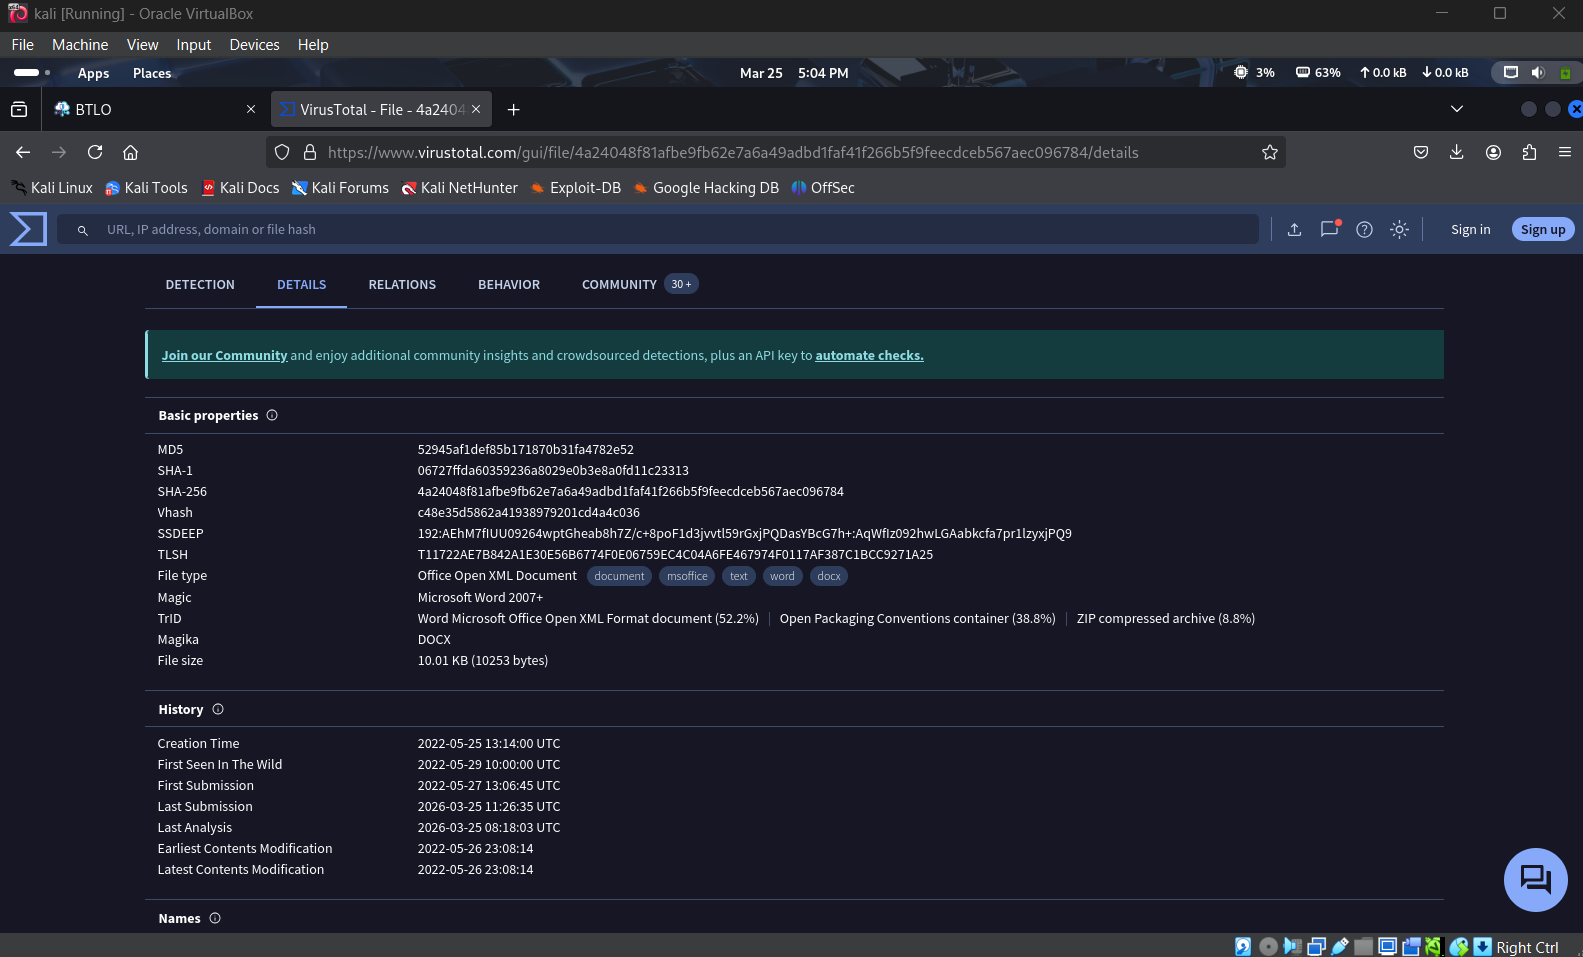 imvihanga03/static-malware-analysis-follina-cve-2022-30190
Analyse statique du malware Follina (CVE-2022-30190) de Blue Team Labs Online
 seyyidkadir/filedumper
Outil de forensique mémoire Windows permettant de vider les fichiers des régions mémoire des processus, de rechercher des motifs d'octets (PDF, JPG,…
 mingchen-script/cve-2020-1472-visualizer
Script PowerShell pour analyser les journaux d'événements Windows à la recherche d'indicateurs CVE-2020-1472 (événements 5827-5831), exporter en CSV…
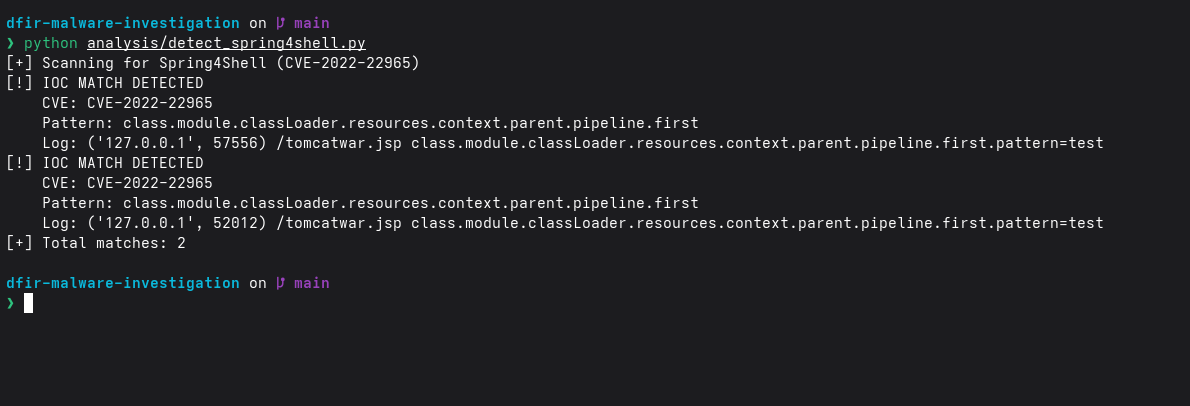 suyash-r-k/dfir-malware-investigation
Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP.
 abdom.seada/security-checks
vérifications de sécurité linux
 justjeff211/conti-ransomware-writeup
Mené une enquête SOC complète sur un compromis de ransomware Conti sur un serveur Exchange à l'aide de Splunk 8.2.2. Analysé 28 145 événements issus…
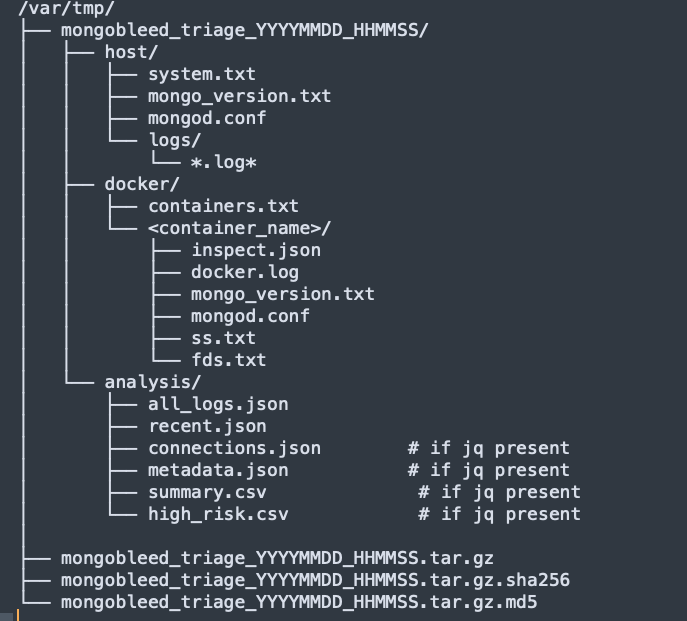 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
Le script se concentre d'abord sur l'acquisition sécurisée d'artefacts, suivie d'une analyse facultative sur l'hôte, et produit une archive…
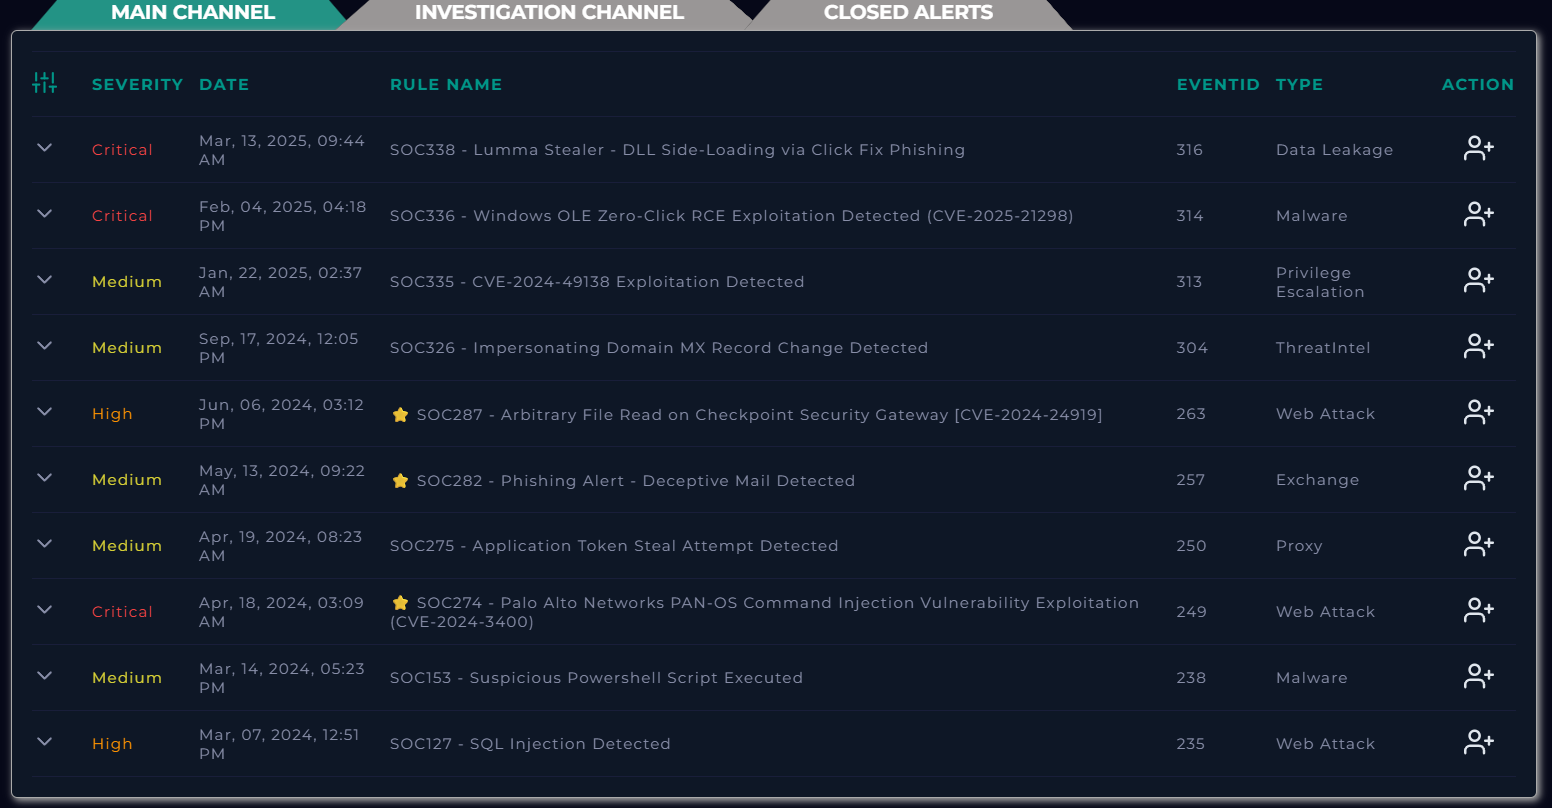 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Investigation technique et confinement d'hôte d'une exploitation RCE zero-click de sévérité Critique (CVE-2025-21298) utilisant la télémétrie EDR et…
 vignesh-hp/lockbit-ransomware-analysis
Étude de cas de renseignement sur les menaces et de réponse aux incidents sur le rançongiciel LockBit exploitant CVE-2023-4966 (Citrix Bleed).
 anjai7/tryhack3m-bricks-heist
Compte rendu du CTF TryHackMe — RCE WordPress via CVE-2024-25600, analyse forensique d'un mineur de cryptomonnaie, et identification du groupe de…
 hackura/xz-cve-2024-3094
Démo Python simulant CVE-2024-3094 : une porte dérobée de la chaîne d'approvisionnement dans XZ Utils avec une activation furtive basée sur un…
 bjbakker1984/yellowkey-mitigation
Script PowerShell qui automatise le flux de travail d'atténuation WinRE pour CVE-2026-45585, avec étapes de vérification et validation conditionnelle…
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
# Procédure pas à pas pour analyste SOC : investigation et remédiation de CVE-2024-3400 (injection de commande PAN-OS) Couvre la détection,…
 gnu-mirror-unofficial/ddrescue
Copie les données de périphériques de stockage endommagés ou défaillants, gère les erreurs de lecture et effectue des opérations de récupération…