
rinhit
 toxy4ny/rinhit
Collecte les artefacts macOS et iOS afin de construire des chronologies de l'activité réseau, de l'identité inter-appareils et de la corrélation de…
osintreconnaissancebluetooth-security+6
toxy4ny/rinhitCollecte les artefacts macOS et iOS afin de construire des chronologies de l'activité réseau, de l'identité inter-appareils et de la corrélation de…
 kevin9480/security_incident_report
Projet DFIR reproduisant un scénario de compromission basé sur la vulnérabilité React2Shell (CVE-2025-55182) et analysant/répondant aux incidents de…
 ivmks74/iiita-iot-security-research
Recherche en sécurité IoT menée lors de mon stage à l'IIIT Allahabad, ayant conduit aux CVE-2026-65893, CVE-2026-65894 et à la note de vulnérabilité…
 c0decave/pdfgrab
Outil pour rechercher des PDFs dans Google et extraire les métadonnées PDF.
 creamyg31337/ncentral-compromise-ioc-triage
Read-only N-able N-central CVE-2026-18556/CVE-2026-18577 post-exploitation IoC hunter for Windows endpoints
 neccie/yellowkey-bitlocker-cve-2026-45585
Gérez les clés de récupération BitLocker, déverrouillez les lecteurs chiffrés et surveillez l'état du chiffrement avec cet utilitaire Windows léger.
 karitamw/printnightmare-detection-mitigation-lab
Laboratoire de sécurité Windows assaini démontrant l'administration d'Active Directory, la détection hôte et réseau, et l'atténuation en couches de…
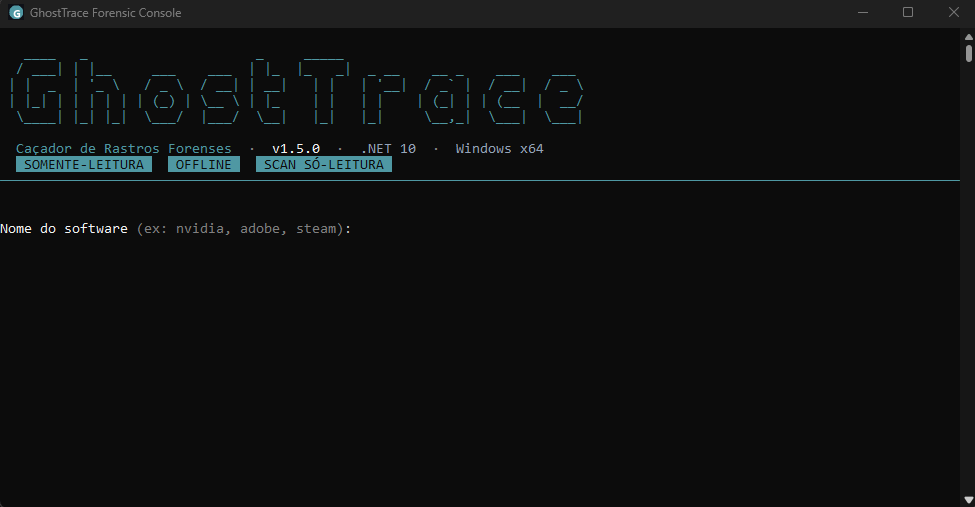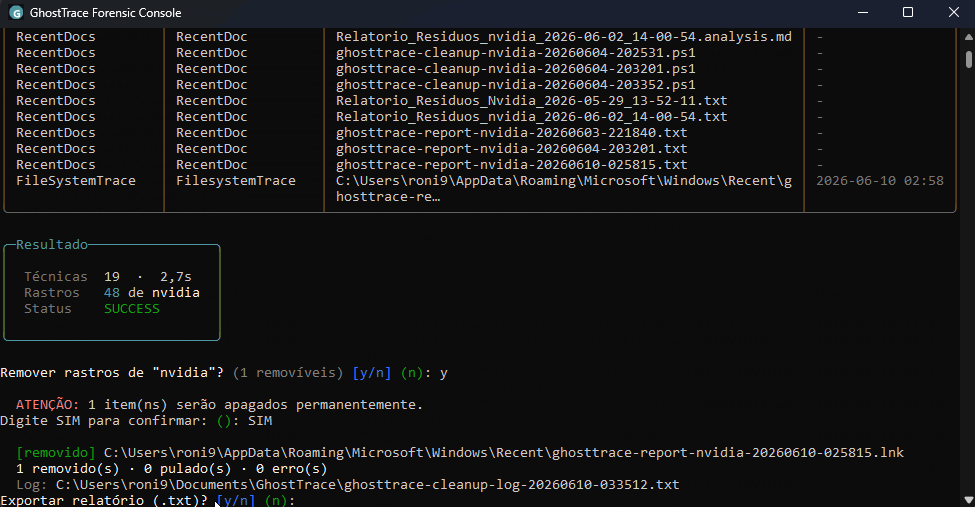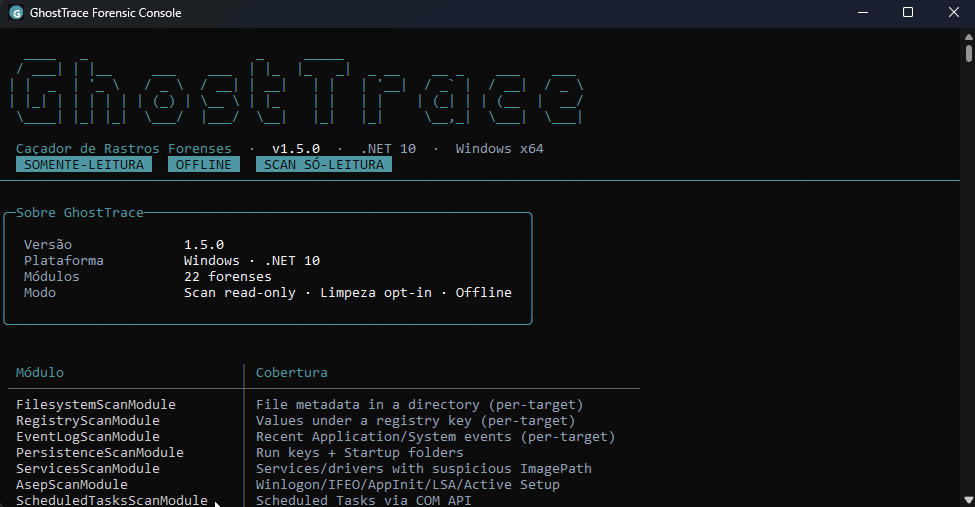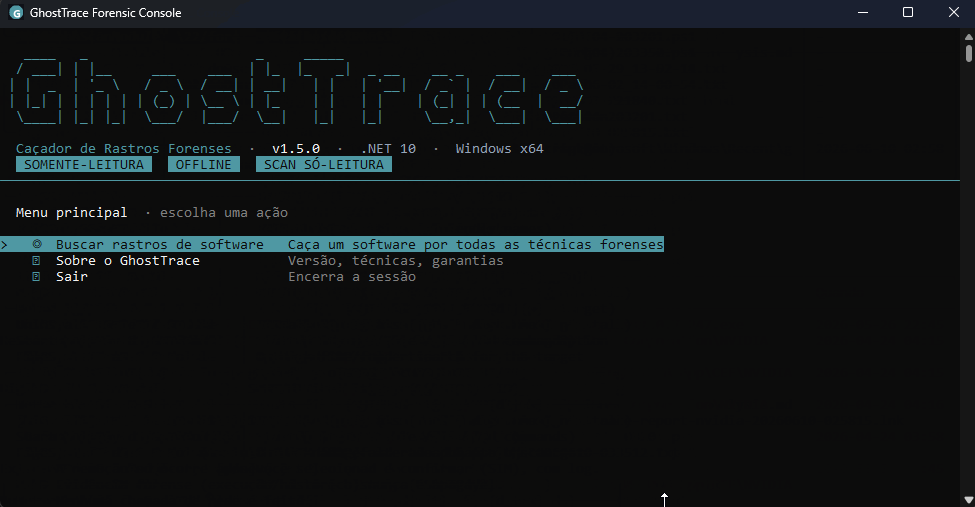 devzinh/ghosttrace
Scanner forensique Windows en lecture seule pour les traces logicielles — persistance, artefacts d'exécution (Prefetch, Shimcache, BAM), corrélation…
 cakescats/airborn-ios-cve-2025-24252
Extracteur d'artefacts de journaux de vulnérabilités Airborne pour iOS depuis LogArchive CVE-2025-24252
 nu11secur1ty/pastokrapacefleciks
Analyse les fichiers .pcapng afin de générer des rapports HTML pour l'inspection du trafic réseau et l'examen forensique.
 danielwep/cve-netscalerfilesystemcheck
Ce script vérifie si le Citrix Netscaler a été compromis par des attaques CVE-2019-19781 et collecte toutes les informations du système de fichiers.
 vatsal200600/stegolab
Boîte à outils tout-en-un de stéganographie d'images pour CTF et forensique
 m10ust/machscope
Explorateur des IPC macOS, launchd, Mach-O et des relations de confiance — outil forensique natif du terminal, sans dépendance
 cenobyte-vincit/memdumper
Exploite les entitlements de débogueur de macOS et DYLD_INSERT_LIBRARIES pour dumper ou rechercher la mémoire d'un processus en cours d'exécution…
 synacktiv/lehack-2026-challenge
Sources du challenge de Synacktiv pour leHack 2026
 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
Étude de cas de réponse à incident (IR) documentant l’investigation d’une tentative d’exploitation ciblant CVE-2024-24919 (lecture arbitraire de…
 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
 ledlight33/copyfail-dfir
# Analyse DFIR interactive de CVE-2026-31431 (Copy Fail) — de l'alerte SIEM au verdict confirmé. Commandes Volatility 3 réelles, méthodologie…