
Notes
 gracenolan/notes
Notes d'étude organisées et guide de préparation aux entretiens pour les postes d'ingénieur en sécurité, couvrant les réseaux, la sécurité web, la…
exploitationweb-securitymalware-analysis+6
2.7k
gracenolan/notesNotes d'étude organisées et guide de préparation aux entretiens pour les postes d'ingénieur en sécurité, couvrant les réseaux, la sécurité web, la…
 securityjoes/masterparser
MasterParser est un puissant outil DFIR conçu pour analyser et parser les logs Linux
 suyash-r-k/dfir-malware-investigation
Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP.
 crocodyli/threatactors-ttps
Dépôt créé pour partager des informations sur les tactiques, techniques et procédures utilisées par les acteurs de la menace. Initialement avec les…
 blakebratcher/wcw-cyberring-pav-decryptor
Cryptanalyse d'un système DRM vidéo propriétaire de 1999. Récupère 61 vidéos de catch cryptées à partir du CD-ROM WCW Internet Powerdisk via une…
 bartblaze/yara-rules
Collection de règles Yara privées.
 zed-0xff/zsteg
détecter les données cachées par stéganographie dans les PNG et BMP
 decalage2/oletools
Boîte à outils Python pour analyser les documents MS OLE2 et Office, extraire les macros VBA, détecter les exploits et effectuer une analyse…
 hackura/xz-cve-2024-3094
Démo Python simulant CVE-2024-3094 : une porte dérobée de la chaîne d'approvisionnement dans XZ Utils avec une activation furtive basée sur un…
 codeyourweb/fastfinder
Réponse aux incidents - Recherche rapide de fichiers suspects
 mr-r3b00t/crime-mapper
Un outil pour cartographier la cybercriminalité
 smeegesec/hashtag
Identification des hachages de mots de passe
 seyyidkadir/filedumper
Outil de forensique mémoire Windows permettant de vider les fichiers des régions mémoire des processus, de rechercher des motifs d'octets (PDF, JPG,…
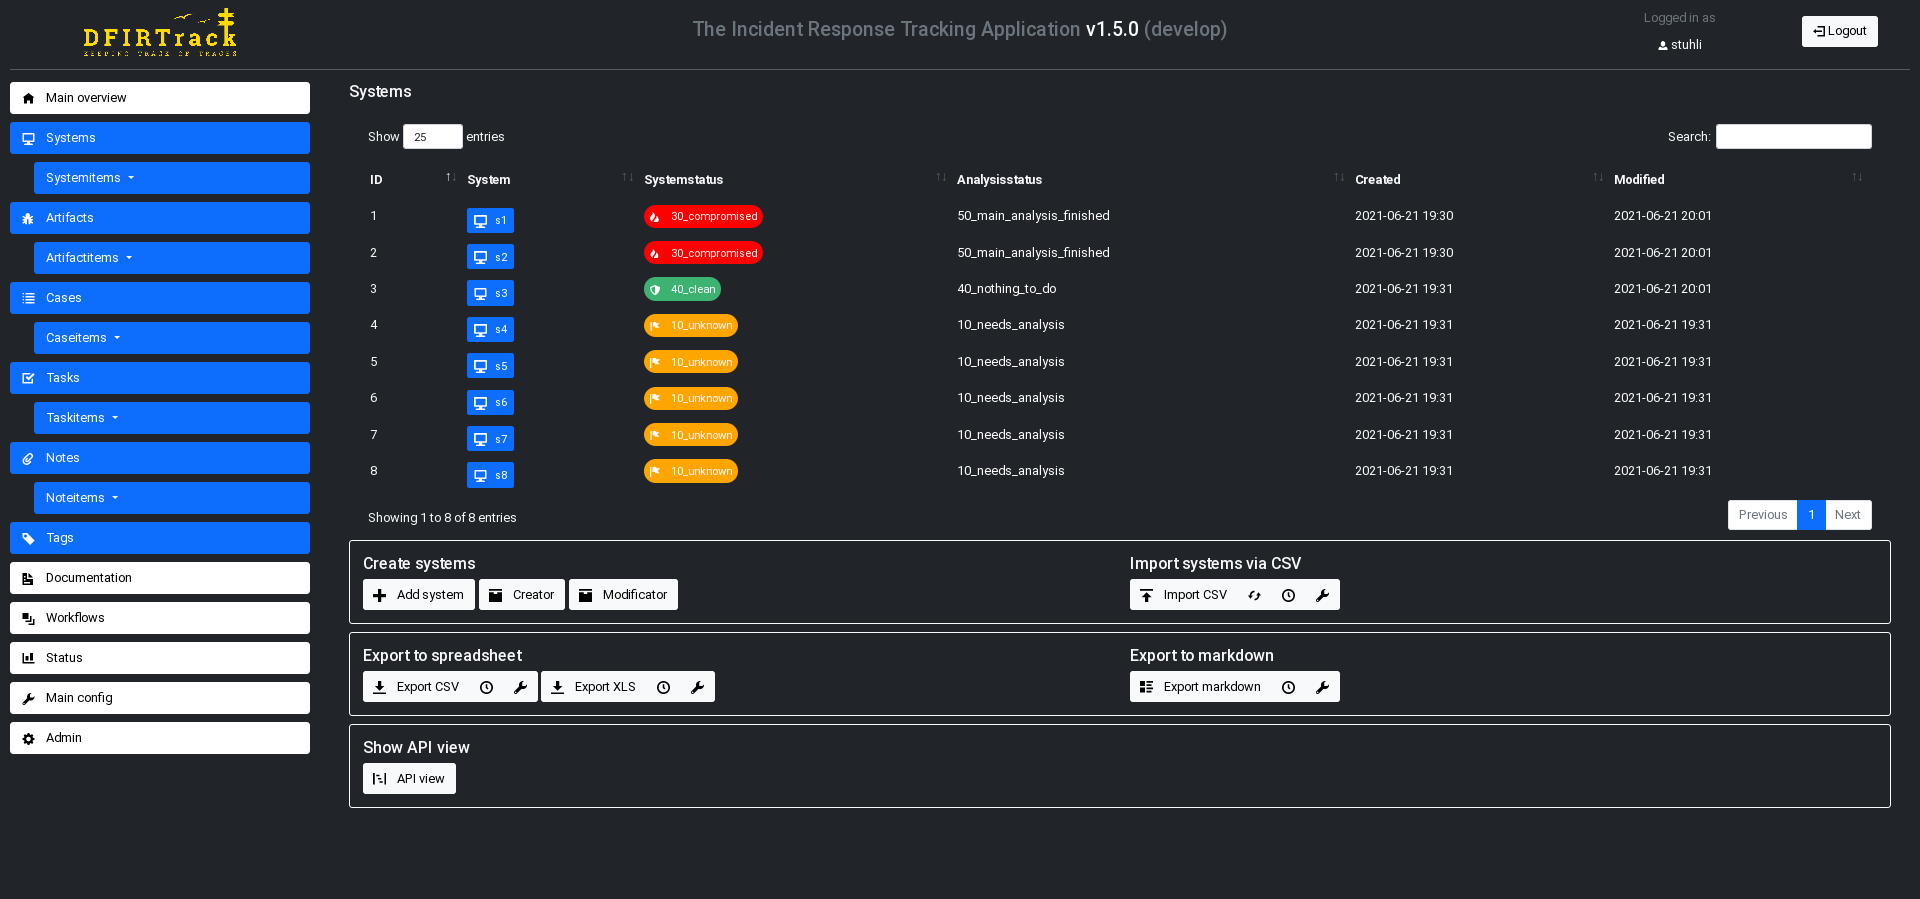 dfirtrack/dfirtrack
Application de suivi des incidents basée sur un système pour la gestion de cas DFIR à grande échelle, avec import/export, workflows de tâches et…

 sbilly/awesome-security
Une collection de logiciels, bibliothèques, documents, livres, ressources et trucs sympas sur la sécurité.
 neo23x0/loki
Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…
 kulkansecurity/gitxray
Un outil de sécurité polyvalent qui exploite les API REST publiques de GitHub pour l'OSINT, la forensique, le pentesting et plus encore.