

psa-2026-00043-recovery
 disqualifier/psa-2026-00043-recovery
Notes de récupération pour l'avis proxmox ID : PSA-2026-00043-1 (CVE-2023-54391)
cloud-infrastructure-securityvulnerability-analysisforensics+3
disqualifier/psa-2026-00043-recoveryNotes de récupération pour l'avis proxmox ID : PSA-2026-00043-1 (CVE-2023-54391)
 intelowlproject/intelowl
Plateforme de renseignement sur les menaces évolutive qui enrichit les observables et les fichiers à l'aide de plus de 200 analyseurs, avec une…
 gs-ai/amber-ici
AMBER ICI v5 : centre de commandement d'investigation Ollama local-first avec preuves limitées au dossier, chaînes d'agents, récupération hybride,…
 mukul975/anthropic-cybersecurity-skills
817 compétences structurées en cybersécurité pour agents IA · Mappées sur 6 frameworks : MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST AI RMF…
 kjean13/adft
Active Directory Forensic Toolkit : Détecter et reconstruire les attaques AD à partir des journaux d'événements Windows (EVTX)
 rawfilejson/awesome-osint-arsenal
Boîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…


 toxy4ny/rinhit
Collecte les artefacts macOS et iOS afin de construire des chronologies de l'activité réseau, de l'identité inter-appareils et de la corrélation de…
 a-poc/blueteam-tools
Outils et techniques pour Blue Team / Réponse aux incidents
 nu11secur1ty/pastokrapacefleciks
Analyse les fichiers .pcapng afin de générer des rapports HTML pour l'inspection du trafic réseau et l'examen forensique.
 perkins-fund/malware-bible
Cours éducatifs gratuits en cybersécurité, rétro-ingénierie, analyse de logiciels malveillants et programmation, conçus pour élargir l'accès,…
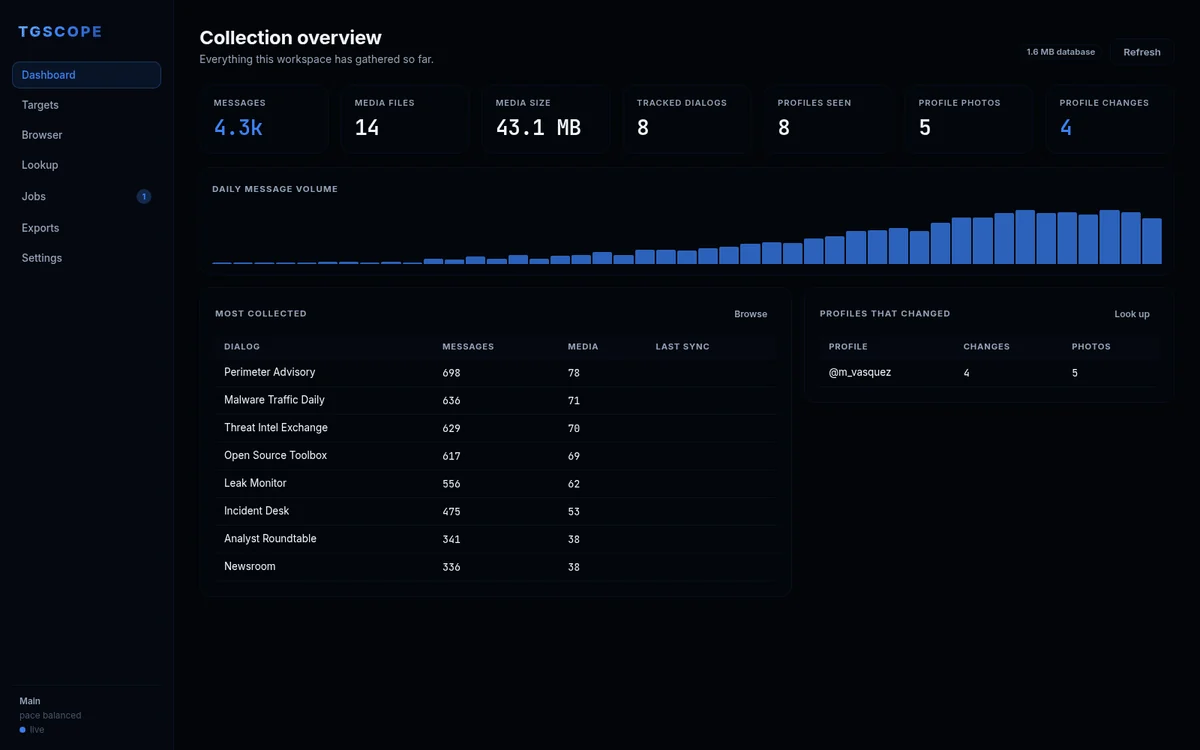 itsmoorgrove/tgscope
OSINT Telegram, scraping et archivage sous forme d'application web locale. Collecte multi-comptes, consultation de profils avec photos historiques et…
 m10ust/machscope
Explorateur des IPC macOS, launchd, Mach-O et des relations de confiance — outil forensique natif du terminal, sans dépendance
 cristianzsh/forensictools
Collection d'outils forensiques
 xe1phix/parrotlinux-public-kiosk-project
Projet systématique de durcissement du noyau Linux mettant en œuvre les paramètres recommandés par KSPP, la mise sur liste noire des modules et la…
 cenobyte-vincit/memdumper
Exploite les entitlements de débogueur de macOS et DYLD_INSERT_LIBRARIES pour dumper ou rechercher la mémoire d'un processus en cours d'exécution…
 neccie/yellowkey-bitlocker-cve-2026-45585
Gérez les clés de récupération BitLocker, déverrouillez les lecteurs chiffrés et surveillez l'état du chiffrement avec cet utilitaire Windows léger.
 kevin9480/security_incident_report
Projet DFIR reproduisant un scénario de compromission basé sur la vulnérabilité React2Shell (CVE-2025-55182) et analysant/répondant aux incidents de…