
git-secrets
 awslabs/git-secrets
Vous empêche de valider des secrets et des identifiants dans les dépôts git
code-analysisconfiguration-auditingdevsecops+1
13.4kil y a 1 an
awslabs/git-secretsVous empêche de valider des secrets et des identifiants dans les dépôts git
 dependencytrack/dependency-track
Plateforme d'analyse intelligente des composants qui exploite les SBOM pour identifier et réduire les risques de la chaîne d'approvisionnement…
 netalertx/netalertx
Visibilité réseau centralisée et découverte continue des actifs. Surveillez les appareils, détectez les changements et restez informé sur les…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Une collection organisée de ressources, d'outils et d'autres éléments précieux pour les blue teams en cybersécurité.
 greenbone/openvas-scanner
Ce dépôt contient le composant scanner pour Greenbone Community Edition.
 docker/docker-bench-security
Le Docker Bench for Security est un script qui vérifie des dizaines de bonnes pratiques courantes autour du déploiement de conteneurs Docker en…
 open-policy-agent/gatekeeper
Moteur de politiques Kubernetes avec contrôle d'admission basé sur OPA, mutation et audit pour appliquer les configurations de sécurité et de…
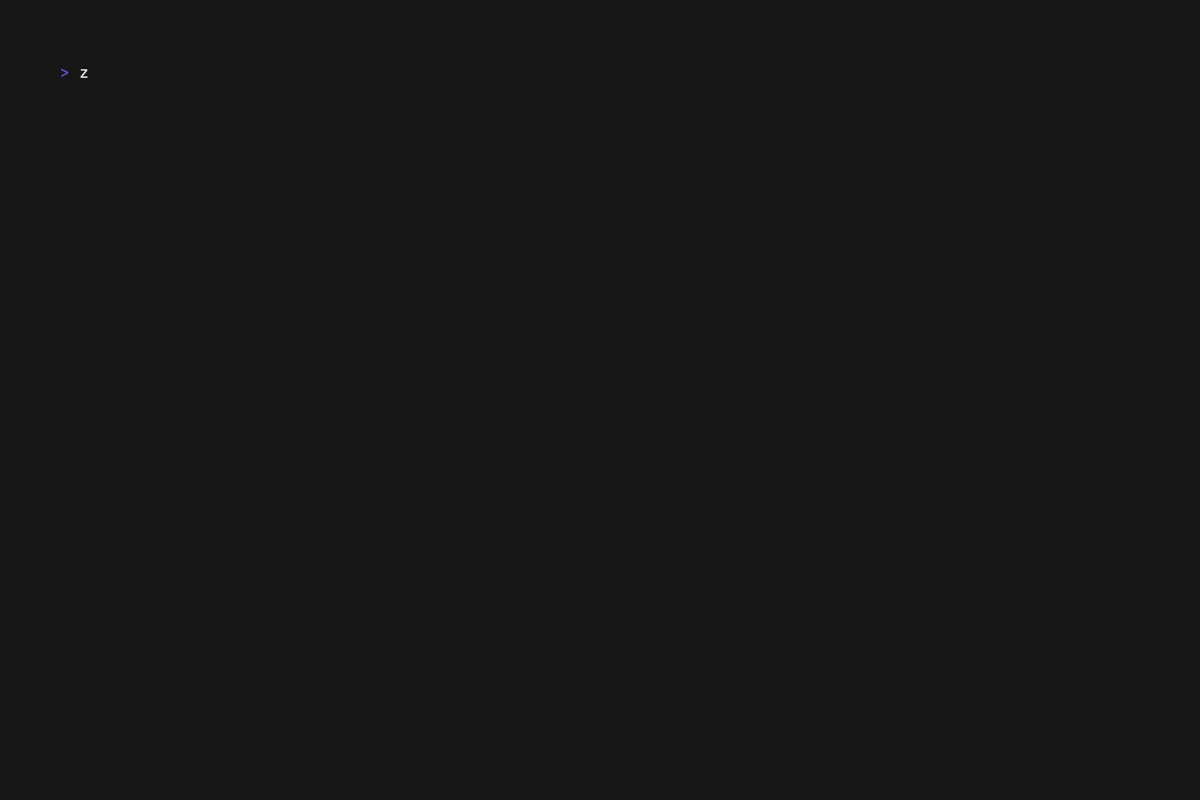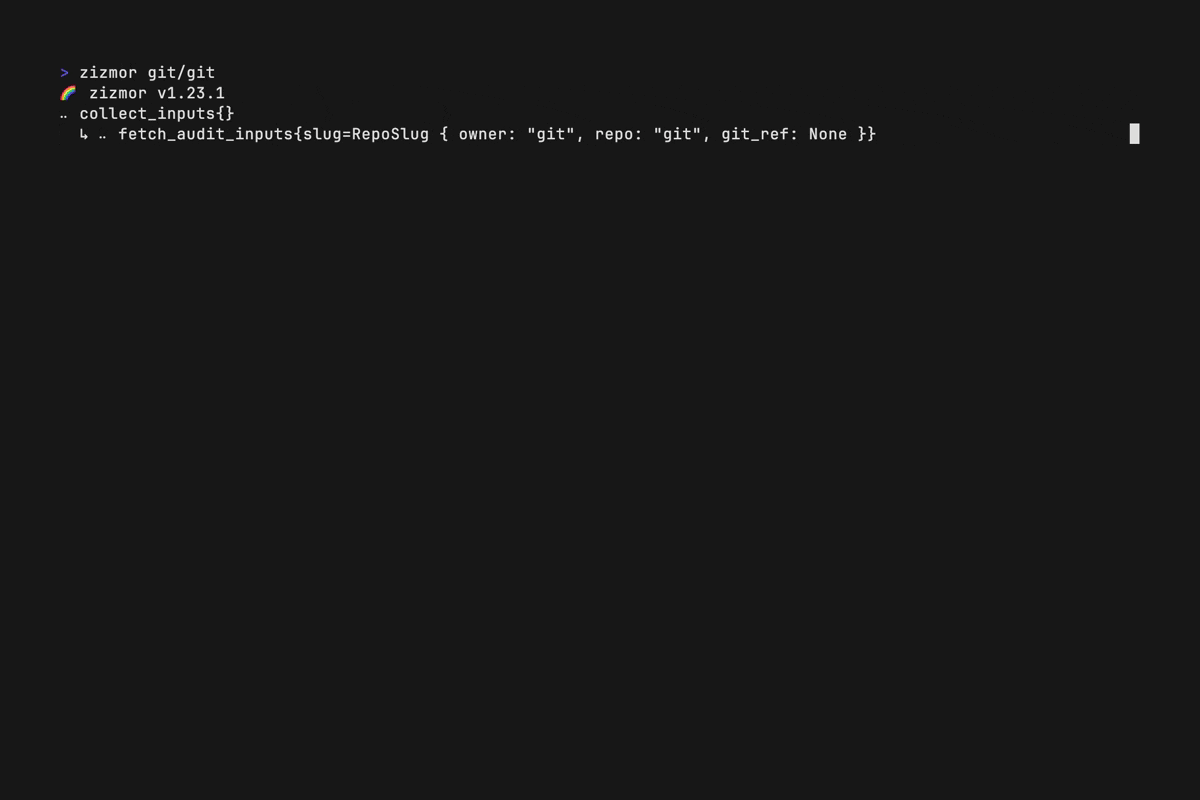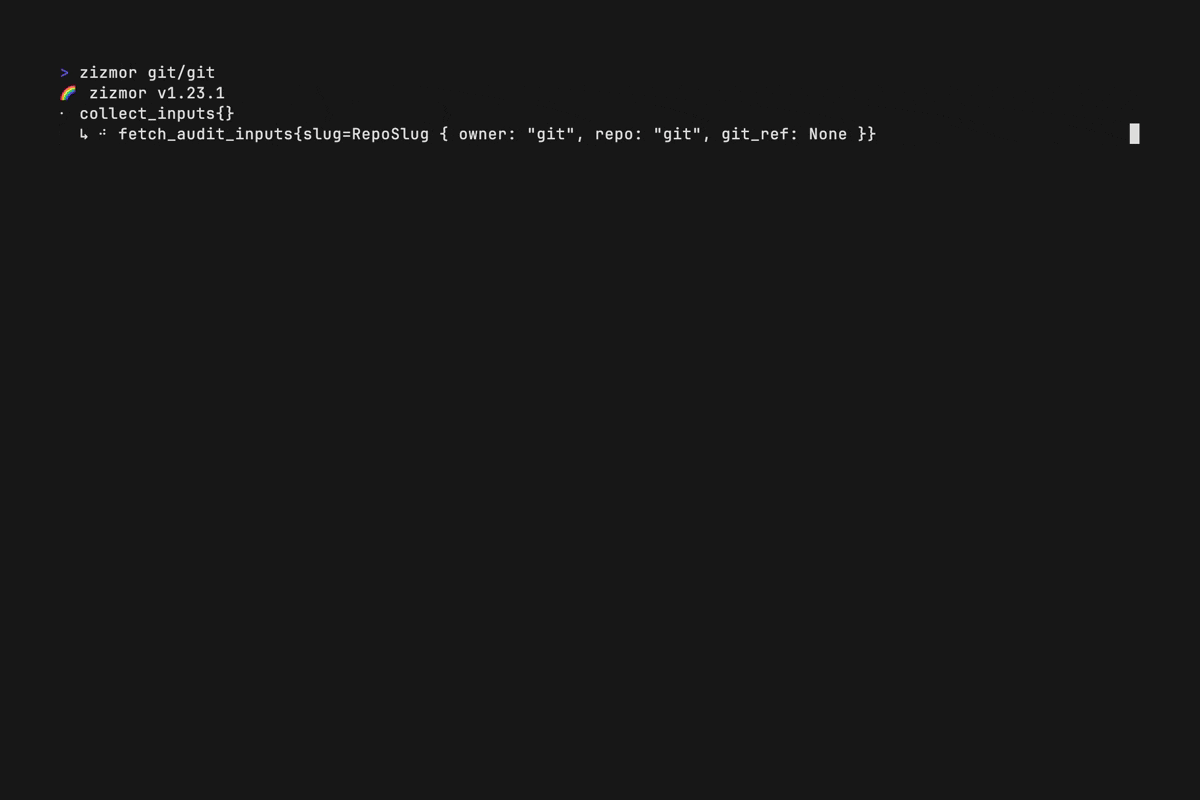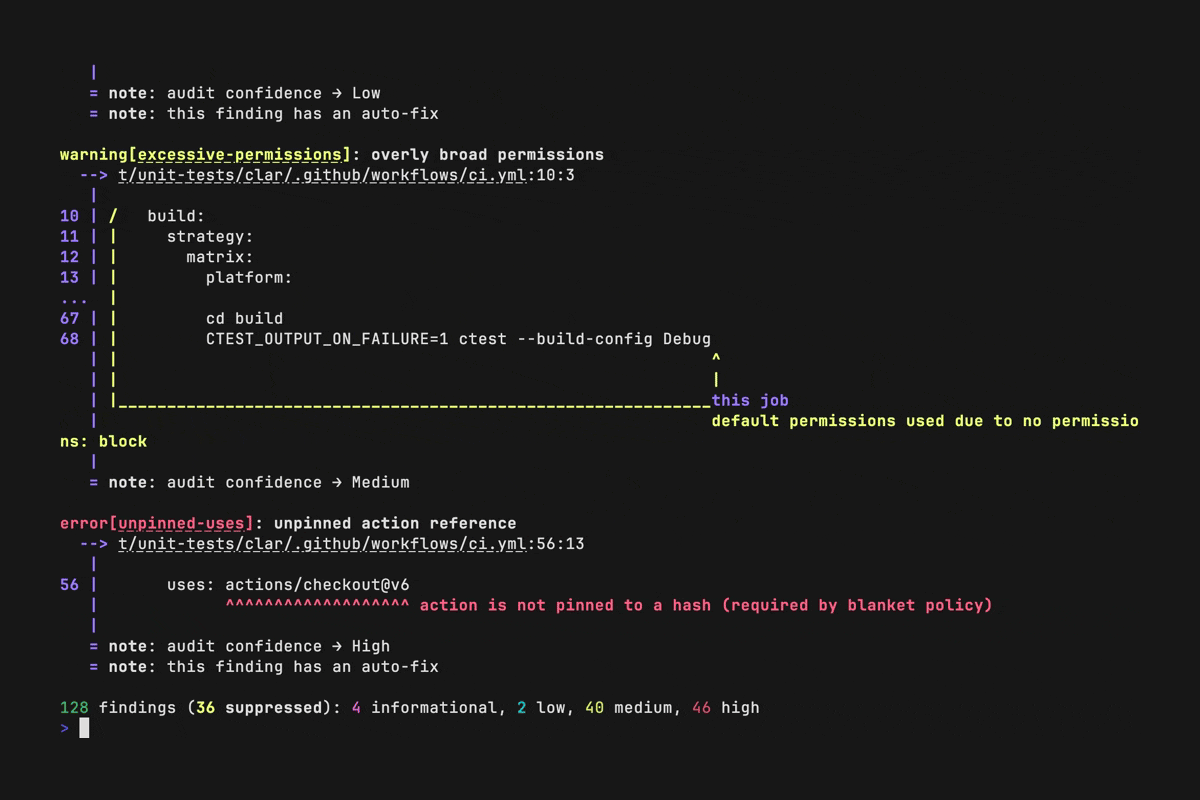 zizmorcore/zizmor
Outil d'analyse statique pour les systèmes CI/CD qui détecte et corrige les problèmes de sécurité dans les configurations GitHub Actions, Dependabot…
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 hahwul/dalfox
Scanner XSS rapide avec analyse des paramètres, fingerprinting WAF et vérification DOM/AST. Prend en charge la détection XSS réfléchie, stockée et…
 perplexityai/bumblebee
Scanner d'extrémités (endpoints) développeur en lecture seule pour les métadonnées de paquets, extensions et outils de développement présents sur…
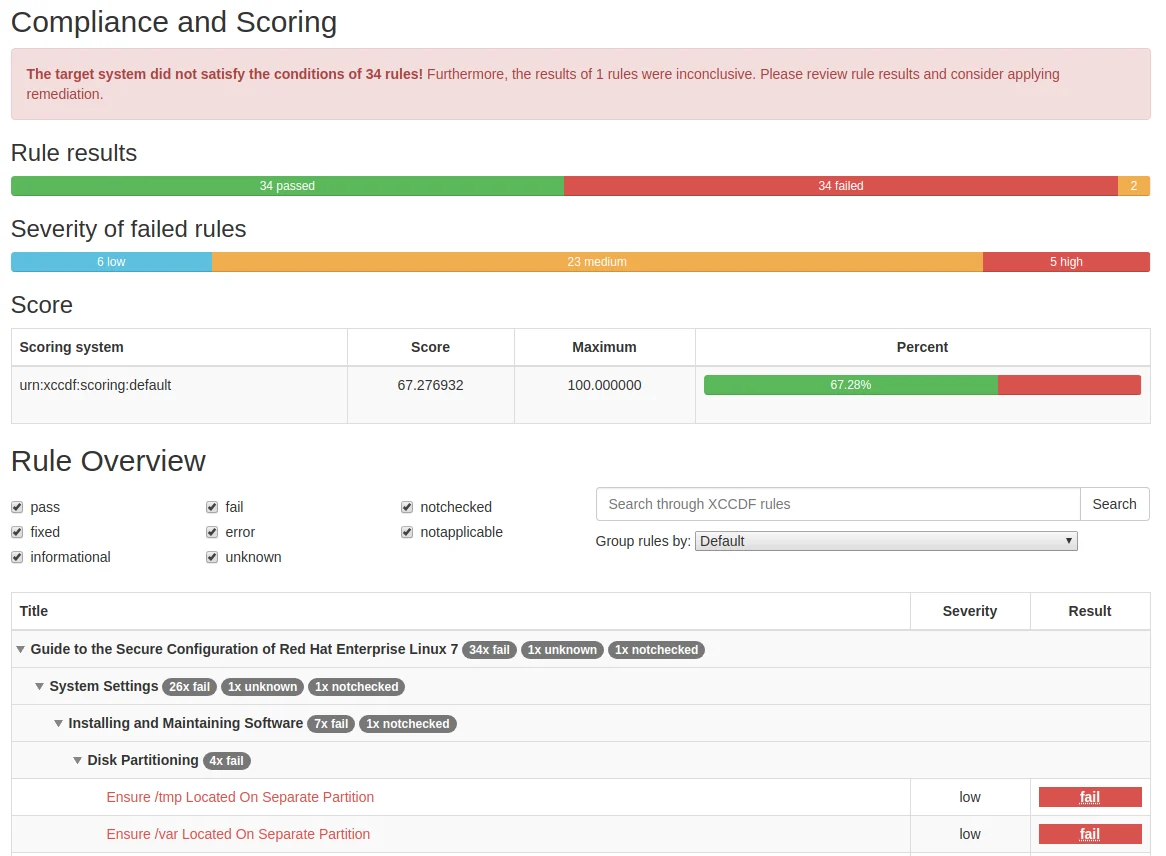 complianceascode/content
Génère du contenu de sécurité SCAP, Ansible, Bash et CEL pour l'évaluation de la conformité et le durcissement automatisé sur les hôtes Linux, les…
 microsoft/applicationinspector
Un analyseur de code source conçu pour mettre en évidence des fonctionnalités intéressantes et d'autres caractéristiques afin de répondre rapidement…
 dnscontrol/dnscontrol
Infrastructure as code for DNS!
 pgbackrest/pgbackrest
Solution de sauvegarde et de restauration parallèle pour PostgreSQL avec chiffrement, restauration différentielle et prise en charge du stockage…
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency micro sandboxes
 semgrep/semgrep-rules
Pack de règles d'analyse statique pour détecter les vulnérabilités de sécurité, les schémas de code dangereux et les problèmes de configuration dans…
 cerbos/cerbos
Moteur d'autorisation pour un contrôle d'accès contextuel avec des politiques YAML, prise en charge RBAC/ABAC, API check/plan et déploiement…