

RatRace
 bogdanticu88/ratrace
Un outil CLI léger pour détecter et exploiter systématiquement les conditions de course dans les applications web, les API et les services modernes.
vulnerability-scannersexploitationscripting-automation+5
10
bogdanticu88/ratraceUn outil CLI léger pour détecter et exploiter systématiquement les conditions de course dans les applications web, les API et les services modernes.

 nihal799/zttp
Proxy bastion SSH à confiance zéro avec gestion des clés basée sur Vault, application des politiques RBAC, enregistrement complet des sessions et…
 owasp/security-culture
Dépôt de la culture de sécurité OWASP
 soufianecyber/quantum-safe-migration
Boîte à outils de niveau entreprise pour auditer et migrer les infrastructures héritées vers la cryptographie post-quantique (PQC) hybride.
 drau6/keydra
CLI scanner that detects leaked API keys, tokens, and credentials in source trees and deployed web apps, with Supabase/Firebase misconfiguration…
 elevenpaths/atomshields-cli
CLI pour le scanner d'analyse statique AtomShields. Installez, désinstallez et exécutez des vérificateurs et des rapports pour détecter les…
 amansin001/next-security-check
Vérifie un projet Next.js par rapport aux avis de sécurité du 14 octobre 2026 (CVE-2026-96889, RCE via use cache, DoS des Server Actions). Aucune…
 valtersit/wordpress-cve-scanner
Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 plutosecurity/mcpwnfluence
Informations sur les CVE-2026-27825 et CVE-2026-27826 découvertes par Pluto Security et un script bash pour identifier les instances mcp-atlassian…
 adimahluf/rapidwebrecon
Un outil d'automatisation haute performance conçu pour combler le fossé entre la reconnaissance technique web et le reporting exécutif. Développé par…
 the-infra-company/kcatcher
Repérez ce qui se cache dans vos clusters Kafka.
 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
Scanne les fichiers sélectionnés pour y trouver des motifs définis dans des règles. Il est utilisé pour détecter des secrets que vous auriez…
 swiftdevcollective/xcodeprojectsecurity
Une application macOS pour analyser les fichiers de projet Xcode à la recherche de problèmes de sécurité potentiels.
 disrex-group/stylesmuggler-adobe-patches
composer require livraison du correctif officiel APSB26-146 (CVE-2026-75650) d'Adobe pour Magento, via cweagans/composer-patches. Sélectionne…
 thalesgroup/oss-analyzer
Passerelle de sécurité et de conformité open source pour GitLab CI et GitHub Actions : SBOM, vulnérabilités des dépendances, SAST, secrets, IaC et…
 aquasecurity/vex-repo-spec
VEX Repository Specification
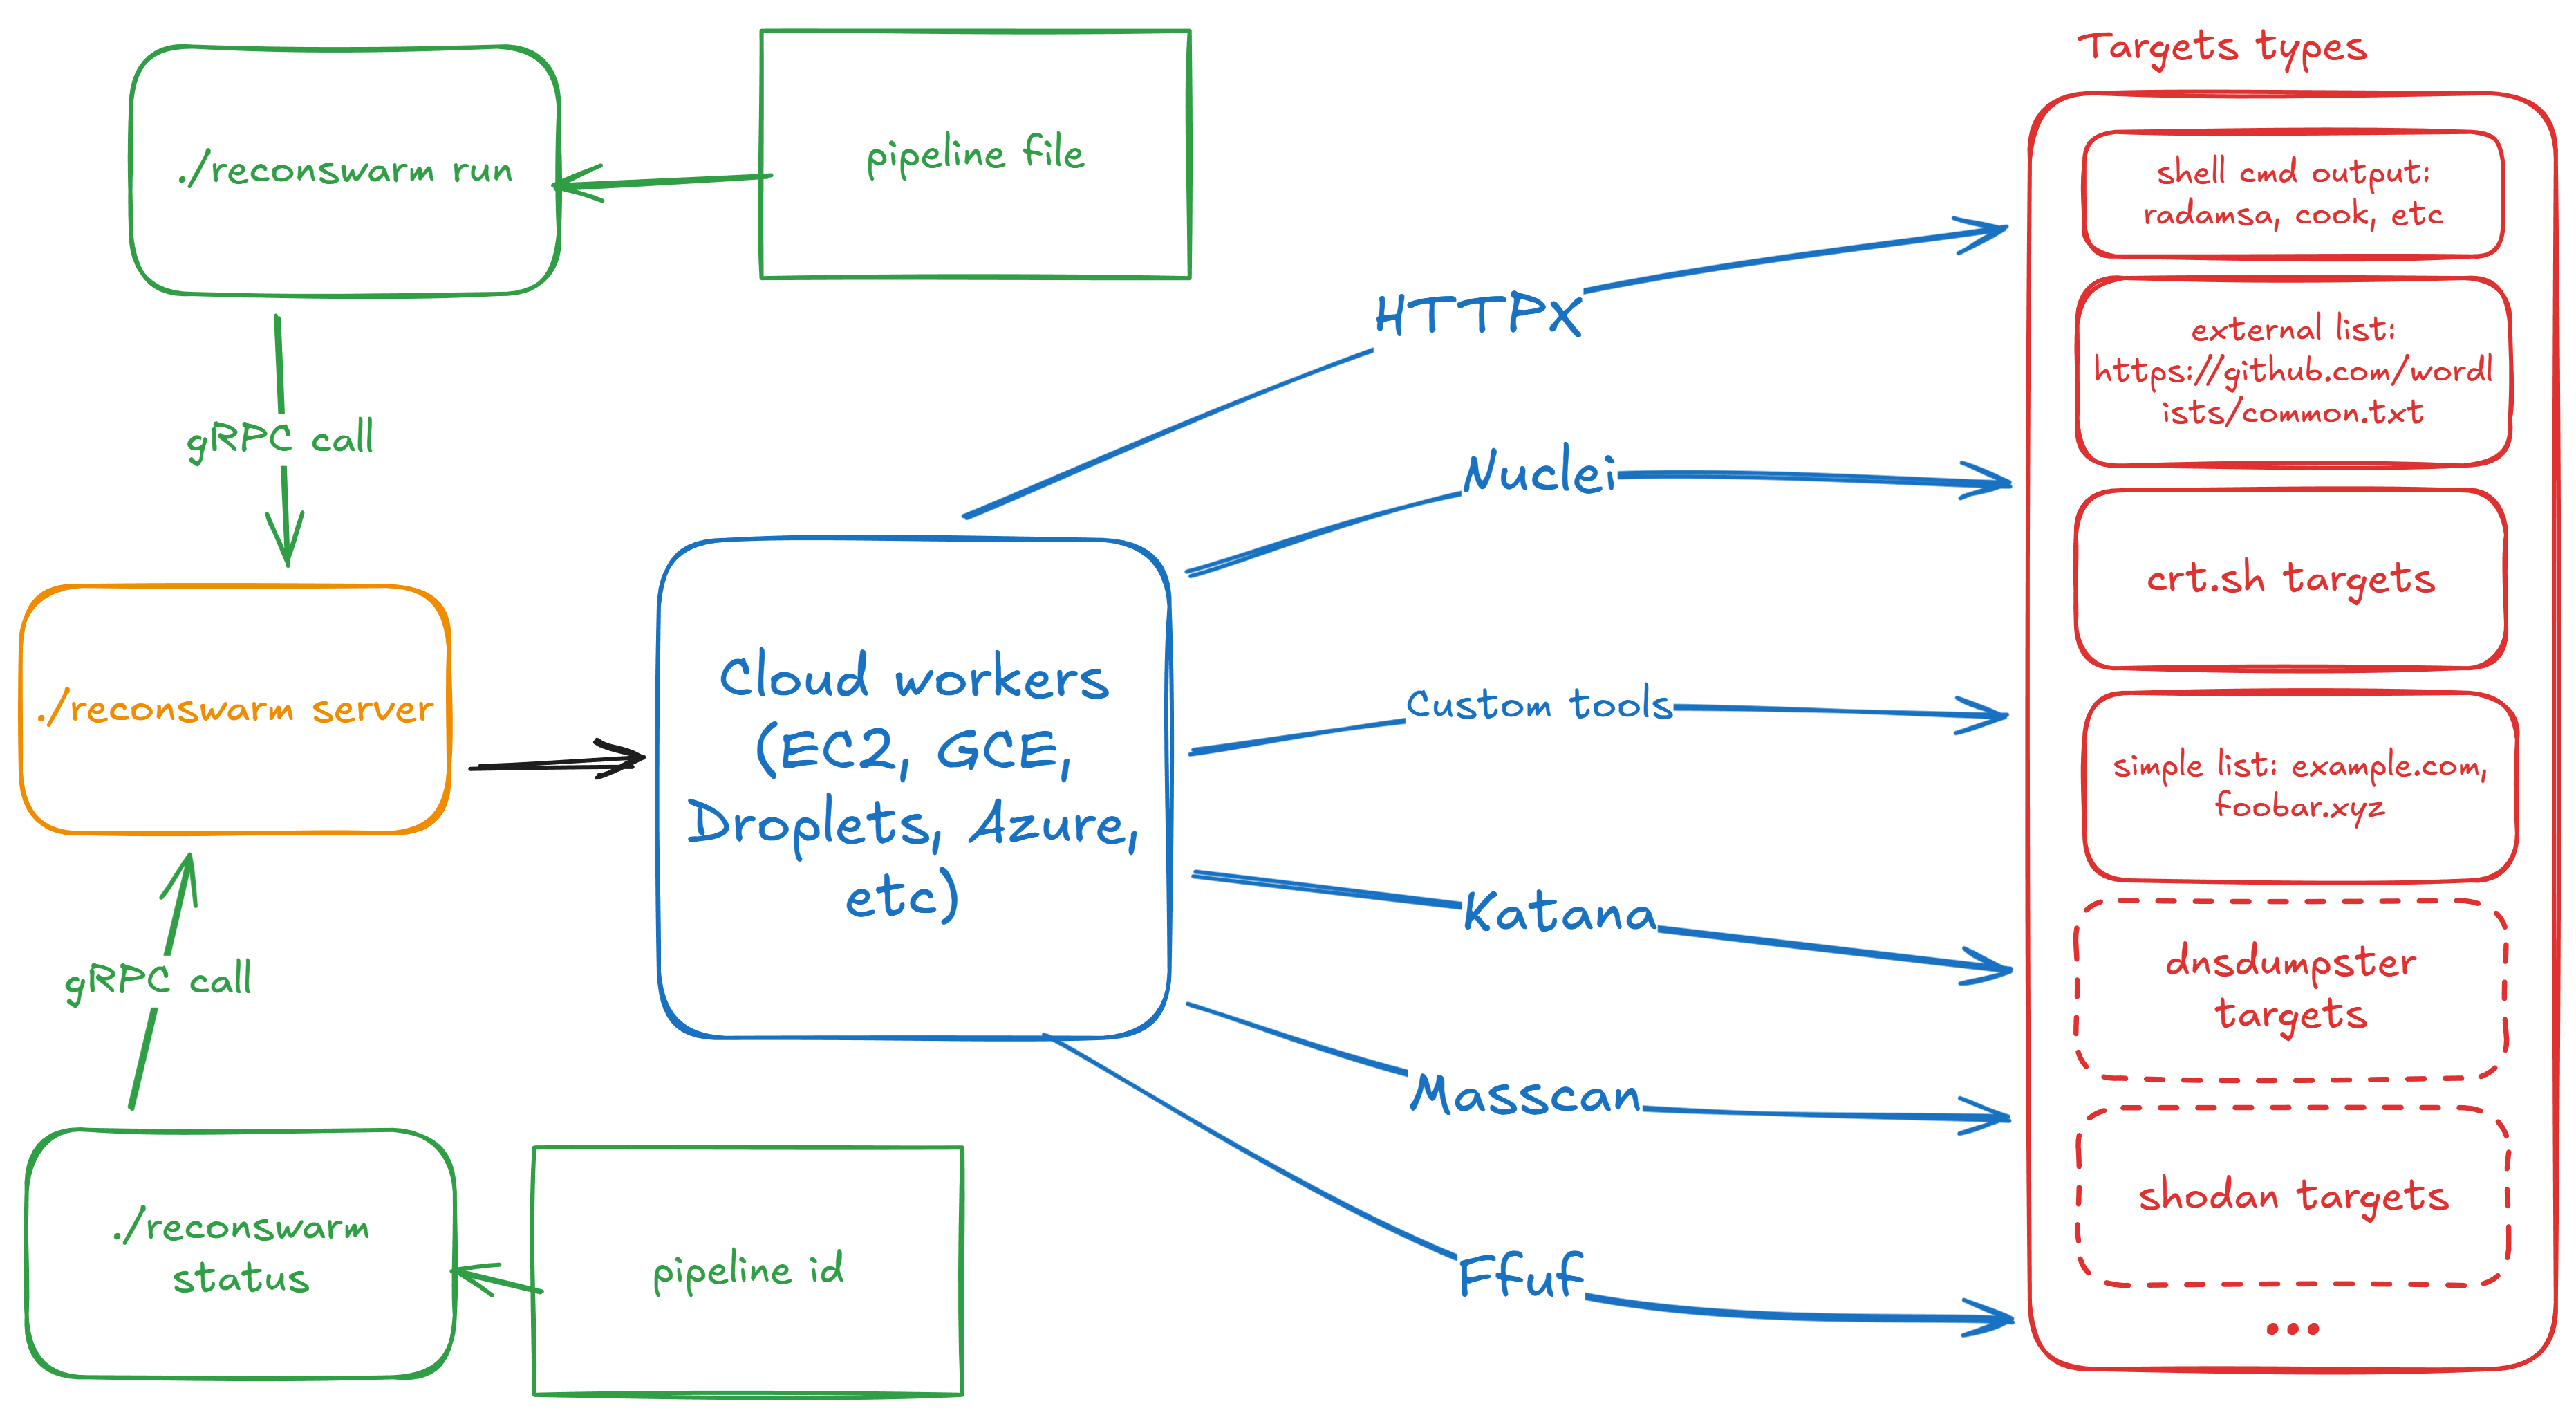 renatus-cartesius/reconswarm
Étendez votre reconnaissance avec la puissance du cloud