
log4j-vuln-demo
 aaronm-sysdig/log4j-vuln-demo
Démo Log4j 2.14.1 volontairement vulnérable pour le scan Sysdig CNAPP (CVE-2021-44228)
vulnerability-scannersvulnerability-analysiscloud-security+3
aaronm-sysdig/log4j-vuln-demoDémo Log4j 2.14.1 volontairement vulnérable pour le scan Sysdig CNAPP (CVE-2021-44228)
 atlassian/bitbucket-iac-scan
Analyse les fichiers d'Infrastructure as Code à la recherche de mauvaises configurations de sécurité et de vulnérabilités à l'aide de KICS, avec…
 gmh5225/llm-guard-service
Un service pour assurer une protection contre l'injection de prompts, les attaques de jailbreak et les contenus nuisibles lors de l'interaction avec…
 shipsecai/studio
Automatisation des workflows pour les équipes de sécurité
 disruptops/cred_scanner
Un simple scanner basé sur les fichiers pour rechercher des clés d'accès et des clés secrètes AWS potentielles dans les fichiers.
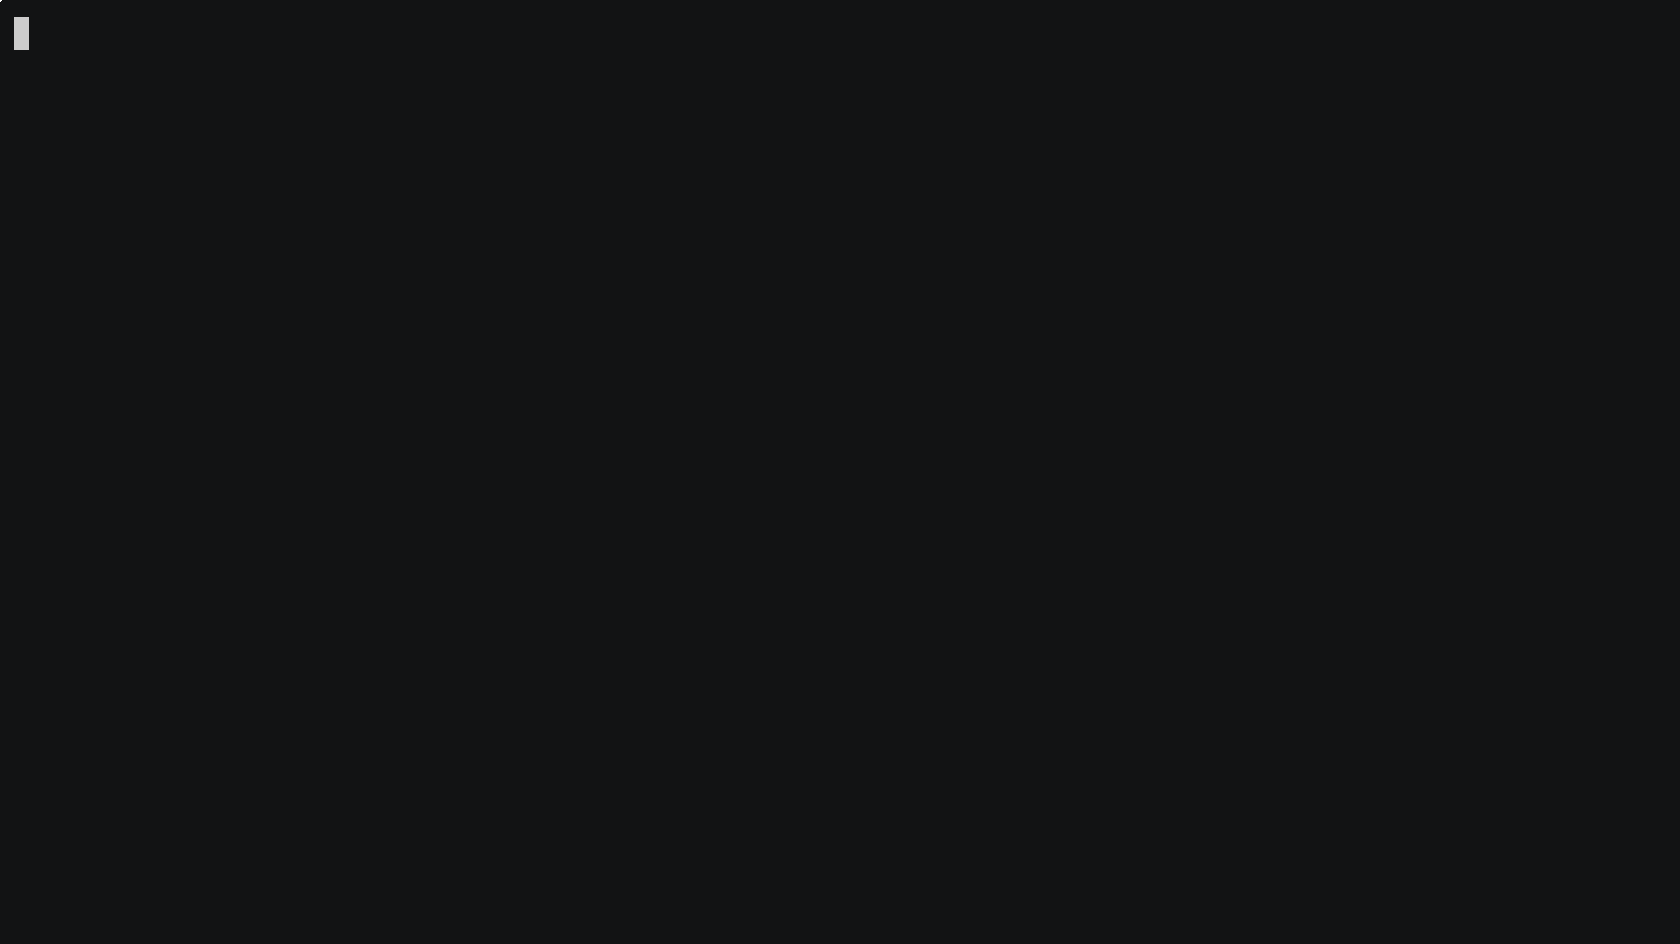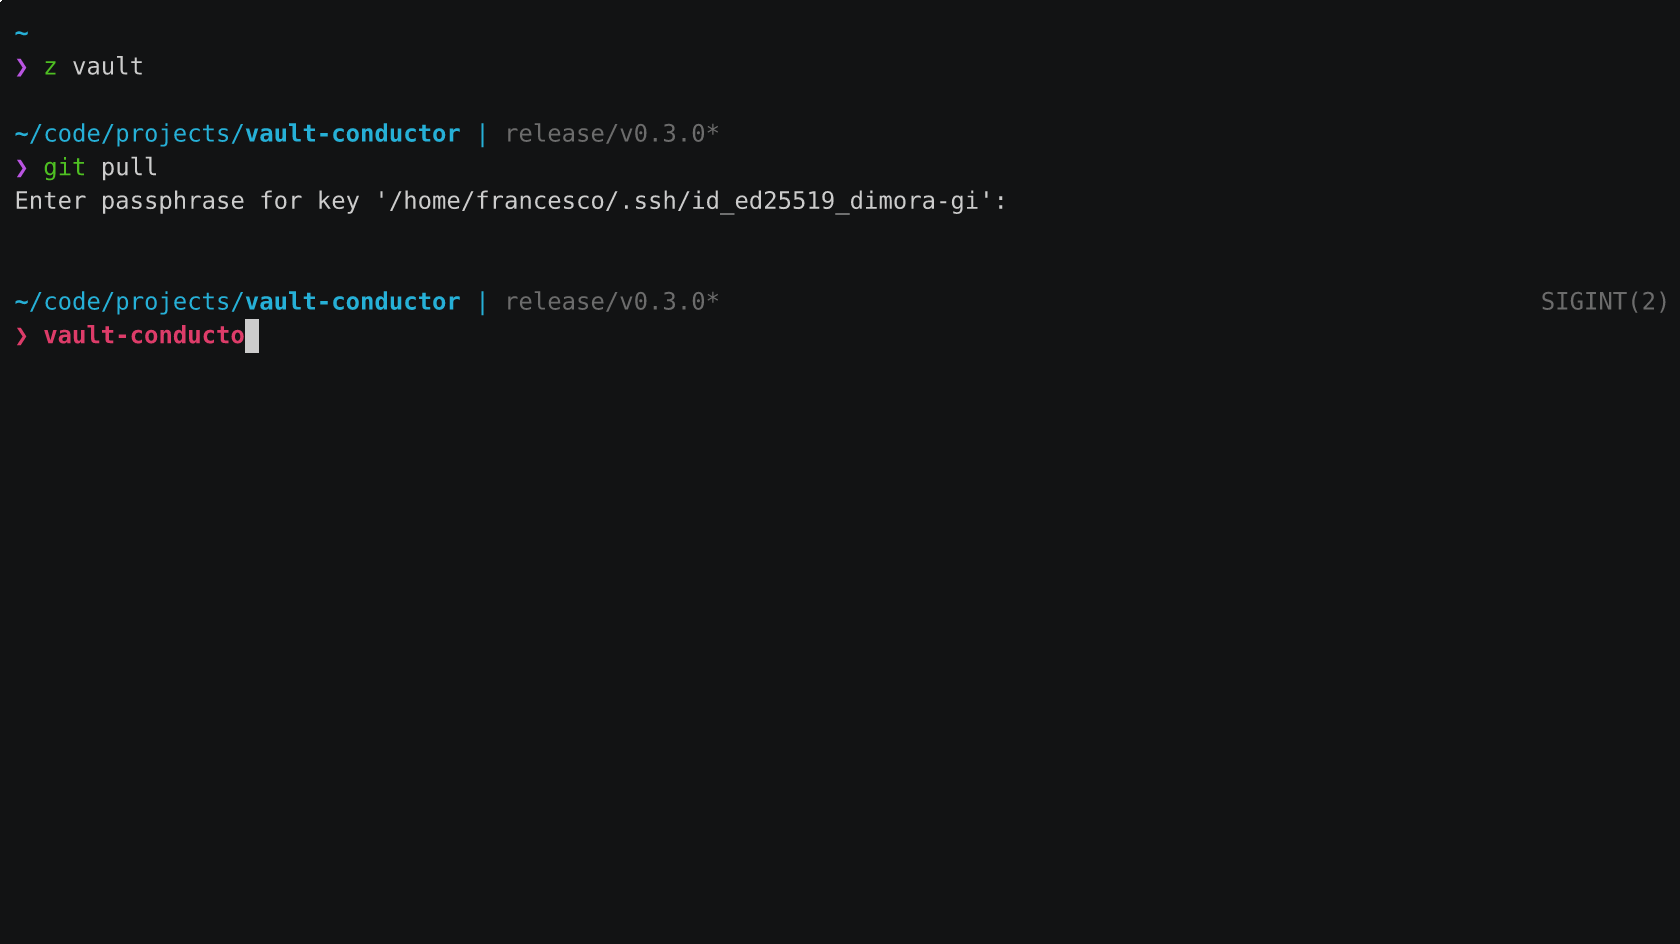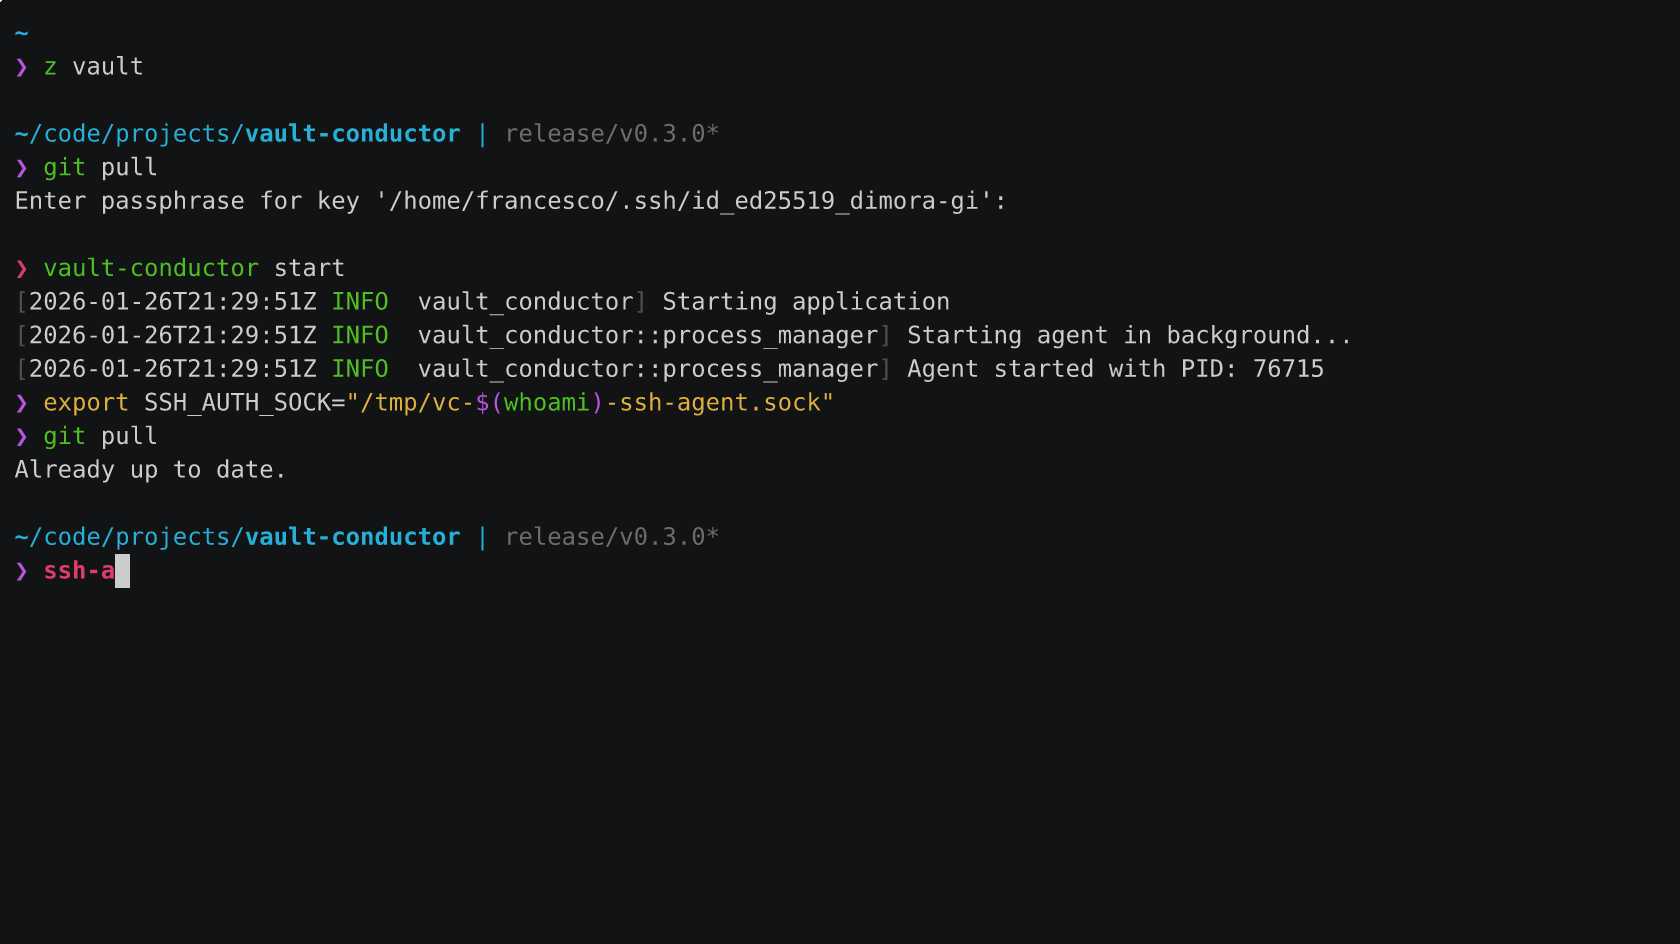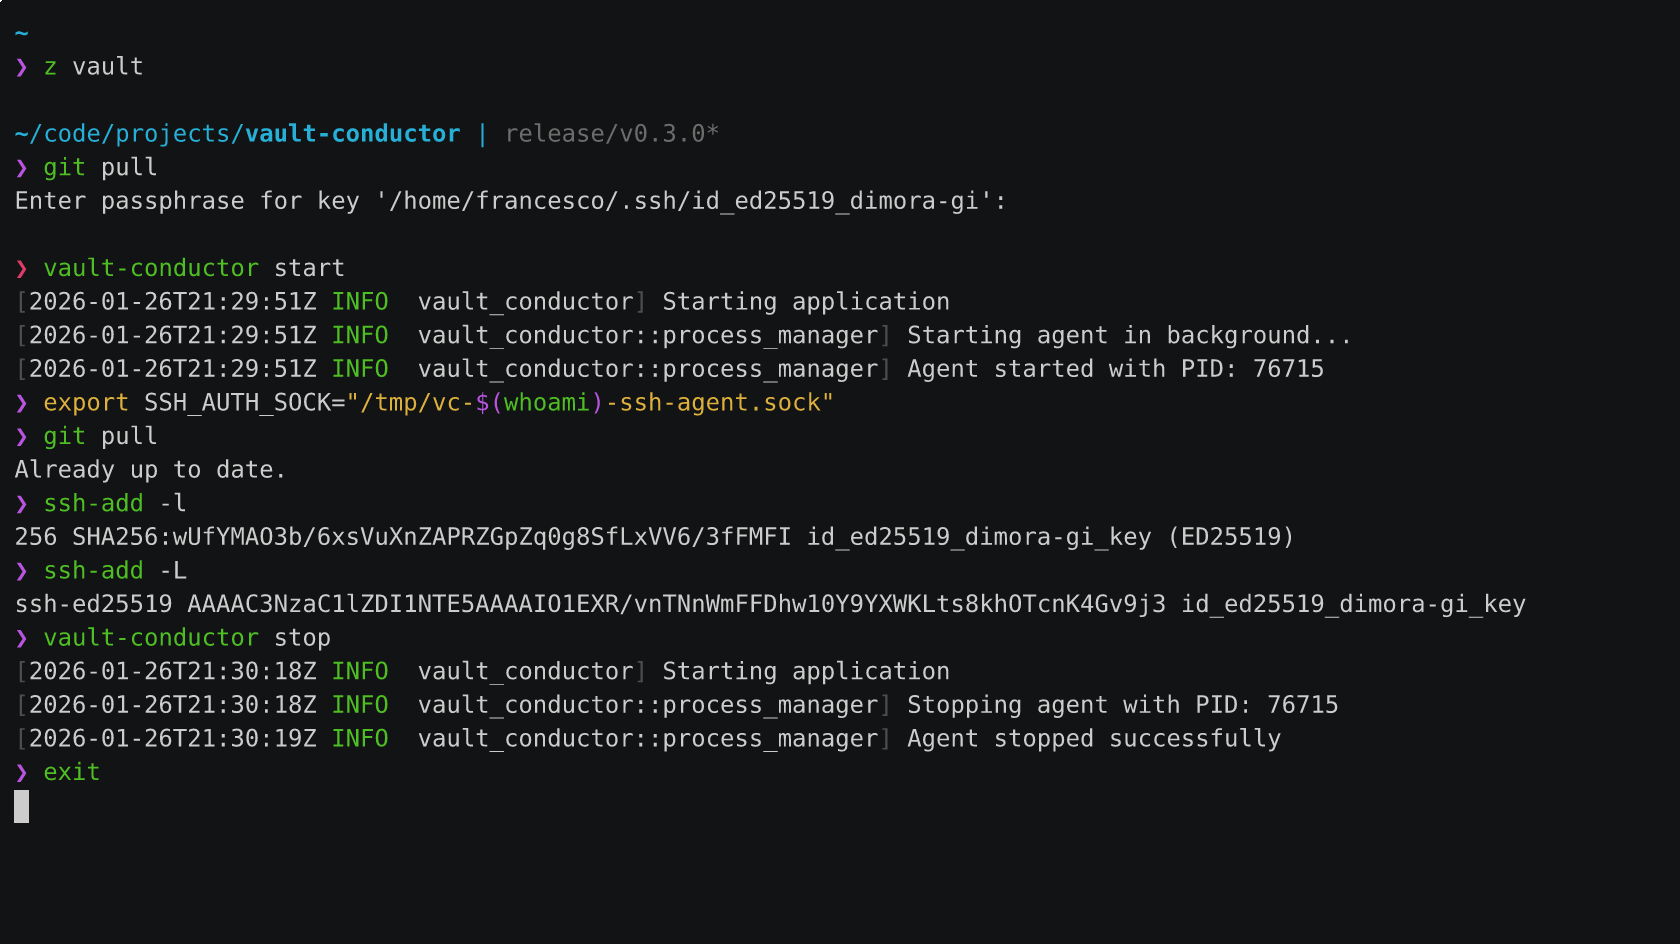 pirafrank/vault-conductor
Un agent SSH qui fournit des clés SSH stockées dans Bitwarden Secrets Manager
 owasp/pscf
Cadre OWASP fournissant des capacités de sécurité structurées pour les produits logiciels, dérivé de l'analyse des réglementations et des normes…
 izar/pytm
Un framework Pythonic pour la modélisation des menaces
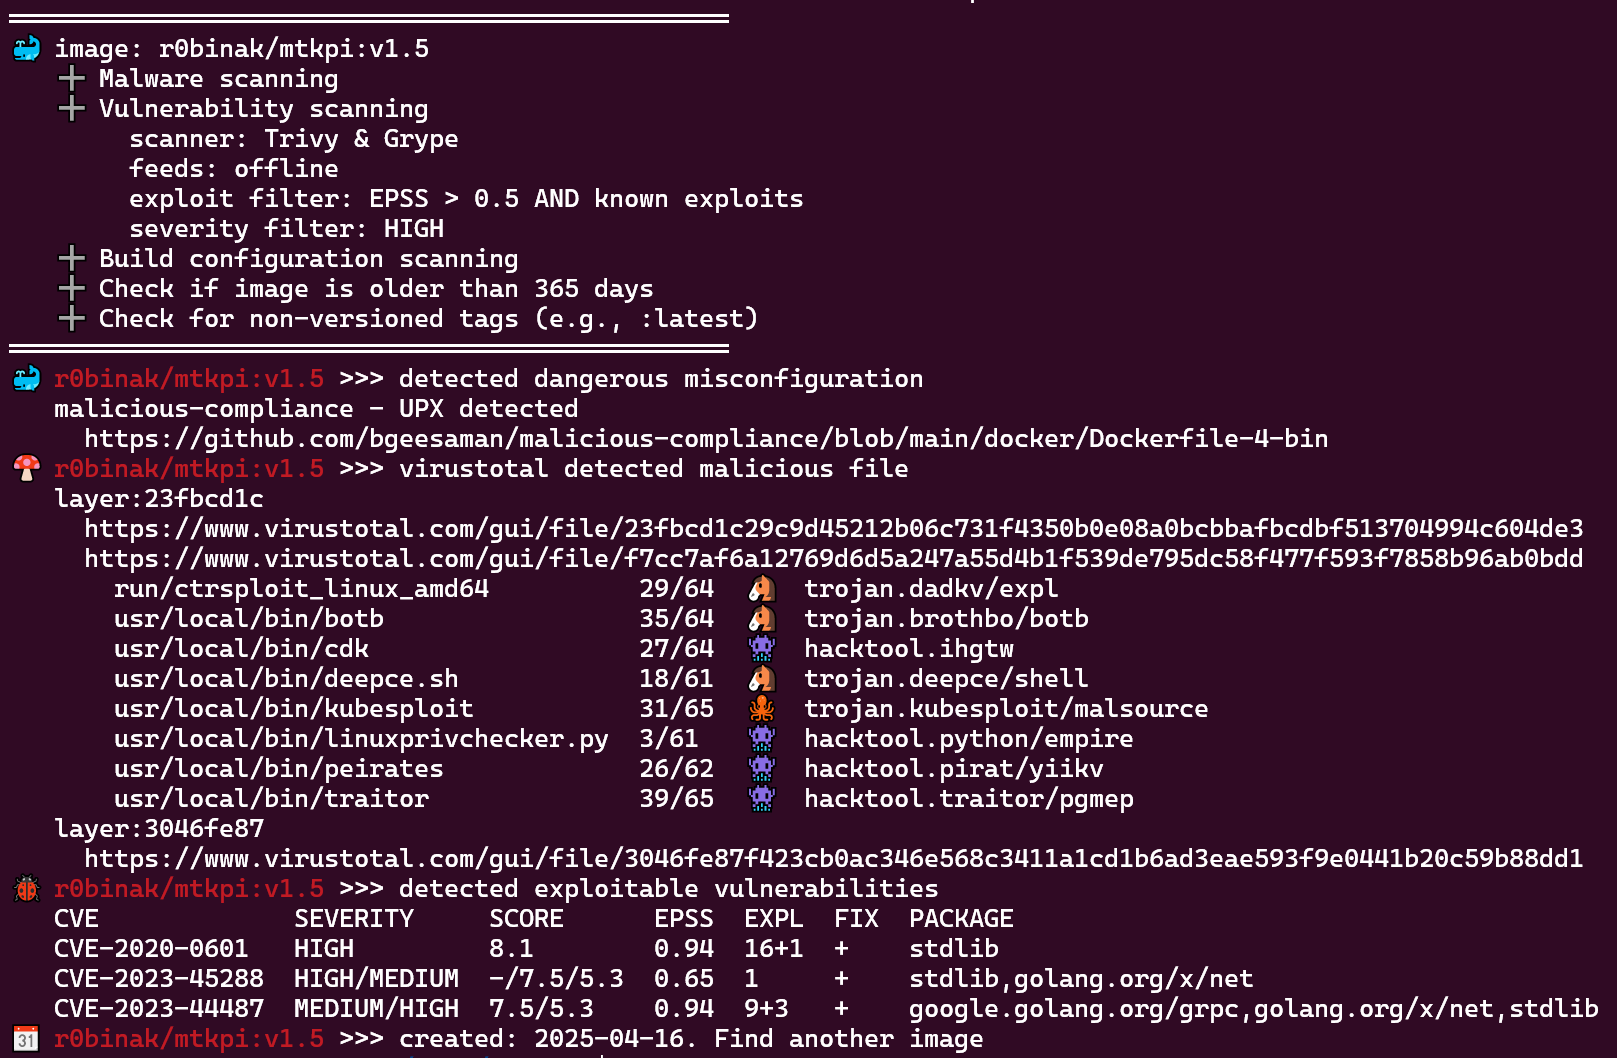 ecomtech-oss/pisc
Vérificateur de sécurité d'images OCI publiques (images Docker)
 bogdanticu88/ratrace
Un outil CLI léger pour détecter et exploiter systématiquement les conditions de course dans les applications web, les API et les services modernes.
 williavs/nextjs-security-update
Mettez à jour par lots toutes vos applications Next.js vers des versions corrigées - ripostez contre CVE-2025-55183/55184/67779
 owasp/appsec-agent
Un package TypeScript qui fournit des agents propulsés par l'IA pour les tâches de sécurité applicative (AppSec), construit sur les modèles de pointe.
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Simple Ansible Playbook pour atténuer les vulnérabilités CopyFail (CVE-2026-31431) et DirtyFrag (CVE-2026-43284).
 moshe-ship/bidi-guard
Analyser le code pour détecter les caractères Unicode bidirectionnels invisibles (prévention d'attaque Trojan Source, CVE-2021-42574)
 abdozkaya/rsc-security-auditor
🛡️ Auditez votre pile Next.js & React Server Components pour détecter les vulnérabilités critiques (CVE-2025-66478, CVE-2025-55184). Détecte les…
 jduck/csw-slides-2024
Diapositives pour le développement de logiciels sécurisés en 2024 à CanSecWest.
 delvygonzalez/react2shell-security-toolkit
Boîte à outils de sécurité pour détecter la vulnérabilité CVE-2025-55182 (React2Shell)
 trickyearlobe/inspec-log4j
Un profil Inspec pour vérifier les vulnérabilités Log4j CVE-2021-44228 et CVE-2021-45046