
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
rsc-security-auditor — 🛡️ Auditez votre pile Next.js & React Server Components pour détecter les vulnérabilités critiques (CVE-2025-66478, CVE-2025-55184). Détecte les risques et génère des commandes de correction. 100 % côté client. | Kitploit
Outils/GitHubGitHub/abdozkaya/rsc-security-auditor
Analyse StatiqueScanners de VulnérabilitésAnalyse de CodeSécurité WebDevSecOpsApprentissage et Éducation
GitHubabdozkaya/rsc-security-auditor

rsc-security-auditor

🛡️ Auditez votre pile Next.js & React Server Components pour détecter les vulnérabilités critiques (CVE-2025-66478, CVE-2025-55184). Détecte les risques et génère des commandes de correction. 100 % côté client.

Voir le dépôtSite web
530il y a 11 moisPas encore vérifié
Partager

🛡️ RSC Security Auditor

License Next.js Privacy

Détectez les vulnérabilités de sécurité critiques (CVE-2025-66478, CVE-2025-55184) dans votre pile Next.js & React Server Components.

🚨 Urgent : Des divulgations récentes (déc. 2025) ont révélé des vulnérabilités critiques de déni de service (DoS) et d'exécution de code à distance (RCE) dans React Server Components. Cet outil vous aide à auditer instantanément votre package.json.
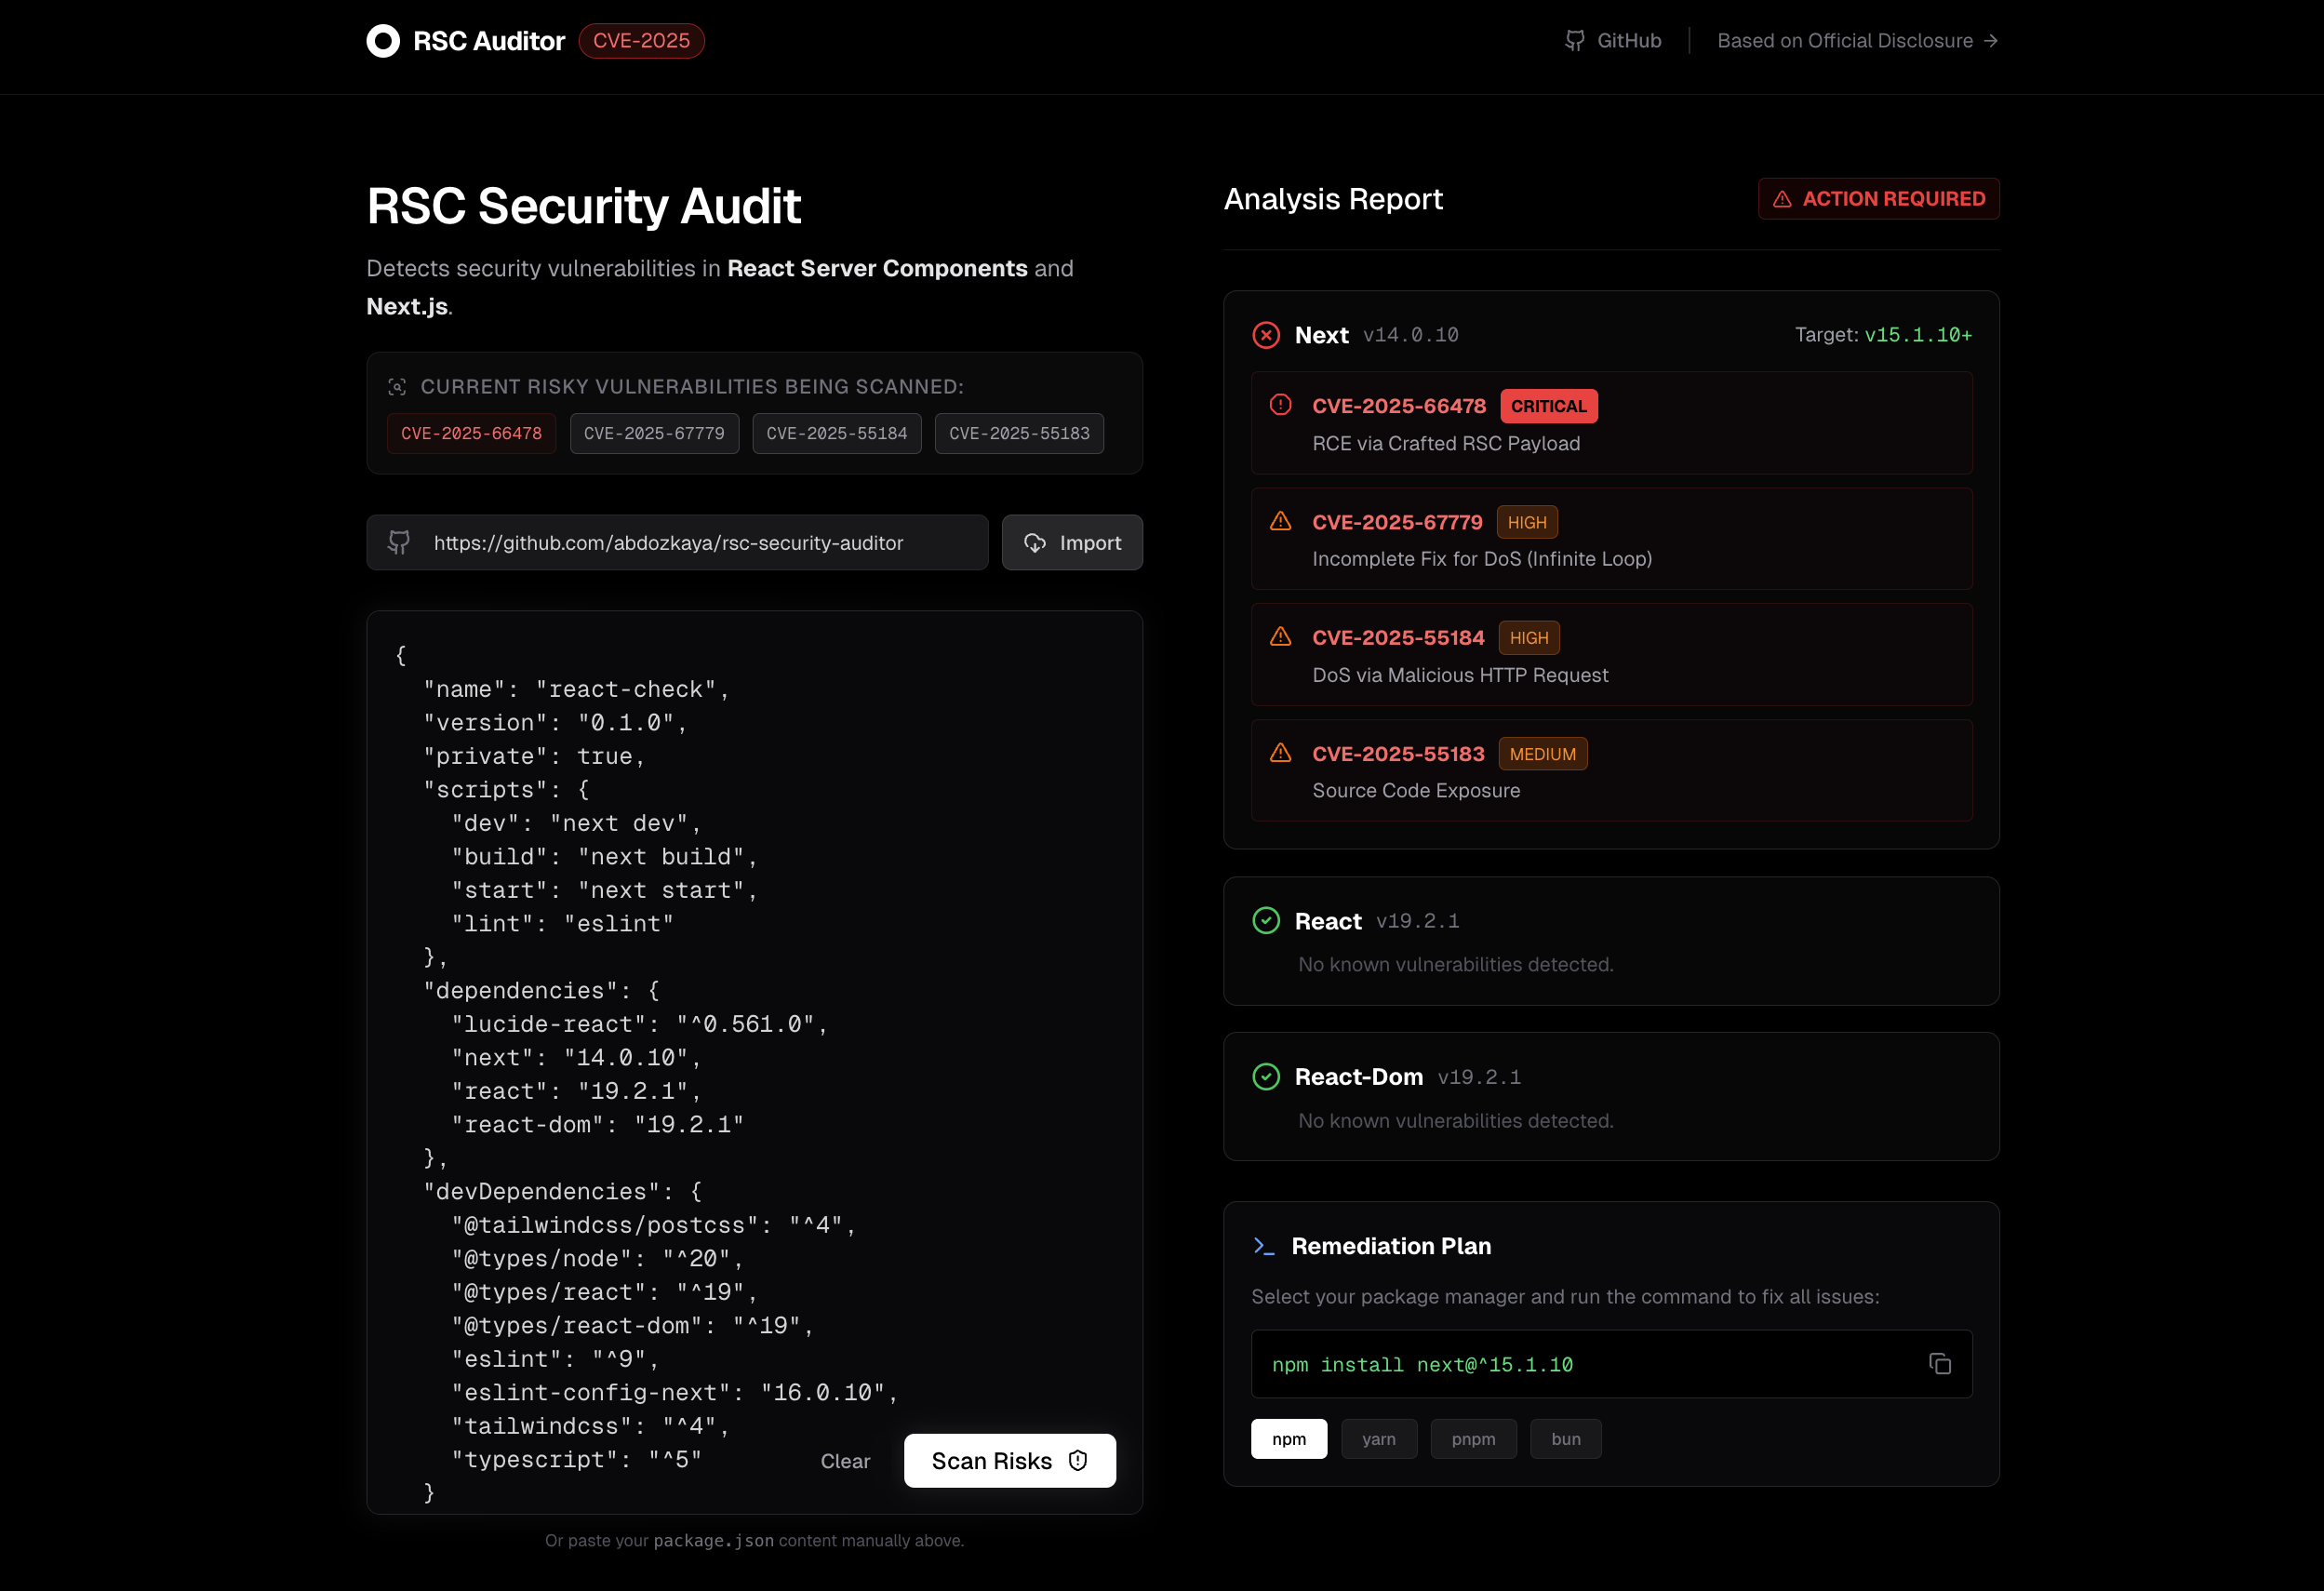
Capture d'écran de l'application

⚡ Fonctionnalités

  • 🔒 Confidentialité avant tout : 100 % côté client. Vos données package.json ne quittent jamais votre navigateur.
  • 🧠 Analyse intelligente : Détecte les plages de versions vulnérables spécifiques pour next, react et react-dom.
  • 🩹 Correction automatique : Génère des commandes de mise à niveau prêtes à l'emploi (npm, pnpm, yarn, bun) pour résoudre les problèmes.
  • ✨ Interface moderne : Construite avec Next.js 15, Tailwind CSS et la police Geist de Vercel.
  • 📡 Base de données de vulnérabilités en direct : L'architecture permet des mises à jour faciles à mesure que de nouvelles CVE sont découvertes.

🎯 Vulnérabilités détectées

Cet outil vérifie actuellement les divulgations suivantes :

ID CVESévéritéDescription
CVE-2025-66478🔴 CritiqueExécution de code à distance (RCE) via une charge utile RSC spécialement conçue.
CVE-2025-67779🟠 ÉlevéeCorrectif incomplet pour les attaques DoS précédentes (boucle infinie).
CVE-2025-55184🟠 ÉlevéeDéni de service (DoS) via des requêtes HTTP malveillantes.
CVE-2025-55183🟡 MoyenneDivulgation de code source dans les Server Actions.

🚀 Pour commencer

Pour exécuter ce projet localement :

  1. Clonez le dépôt

    git clone https://github.com/abdozkaya/rsc-security-auditor.git
    cd rsc-security-auditor
    
  2. Installez les dépendances

    npm install
    # or
    pnpm install
    
  3. Lancez le serveur de développement

    npm run dev
    
  4. Ouvrez http://localhost:3000 dans votre navigateur.

🛠️ Pile technologique

  • Framework : Next.js 15 (App Router)
  • Style : Tailwind CSS
  • Icônes : Lucide React
  • Police : Geist Sans & Mono

🤝 Contribuer

Les contributions sont les bienvenues ! Si vous trouvez une nouvelle vulnérabilité liée à RSC, veuillez mettre à jour lib/vulnerability-db.ts et ouvrir une Pull Request.

  1. Forkez le projet
  2. Créez votre branche de fonctionnalité (git checkout -b feature/NewCVE)
  3. Commitez vos modifications (git commit -m 'Add CVE-202X-XXXX')
  4. Poussez vers la branche (git push origin feature/NewCVE)
  5. Ouvrez une Pull Request

👤 Auteur

Abdullah Özkaya

  • X : @ozkayabd
  • GitHub : @abdozkaya

📄 Licence

Ce projet est sous licence MIT - voir le fichier LICENSE pour plus de détails.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





