

oss-fuzz-gen
 google/oss-fuzz-gen
LLM propulsé par fuzzing via OSS-Fuzz.
vulnerability-analysisdynamic-code-analysisfuzzing+3
google/oss-fuzz-genLLM propulsé par fuzzing via OSS-Fuzz.
 asamassekou10/ship-safe
L'agent de sécurité indépendant pour les logiciels écrits par IA. Il détecte les problèmes, vérifie s'ils sont réels et vous montre les preuves. Cœur…
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 vercel-labs/deepsec
Scanner de vulnérabilités basé sur des agents pour les bases de code à grande échelle. Utilise des LLM pour trouver des problèmes de sécurité…
 bridgecrewio/terragoat
Infrastructure Terraform intentionnellement vulnérable pour apprendre la détection des mauvaises configurations cloud et les pratiques DevSecOps sur…
 stackrox/stackrox
La plateforme de sécurité Kubernetes StackRox effectue une analyse des risques de l'environnement conteneurisé, fournit une visibilité et des alertes…
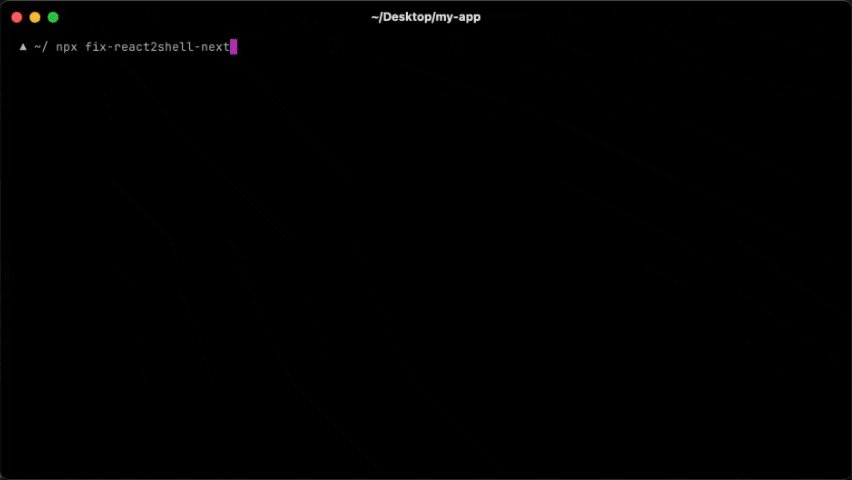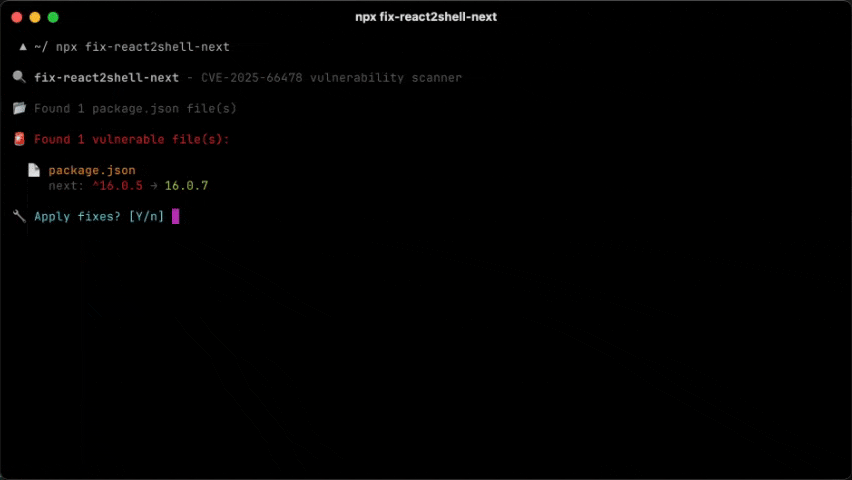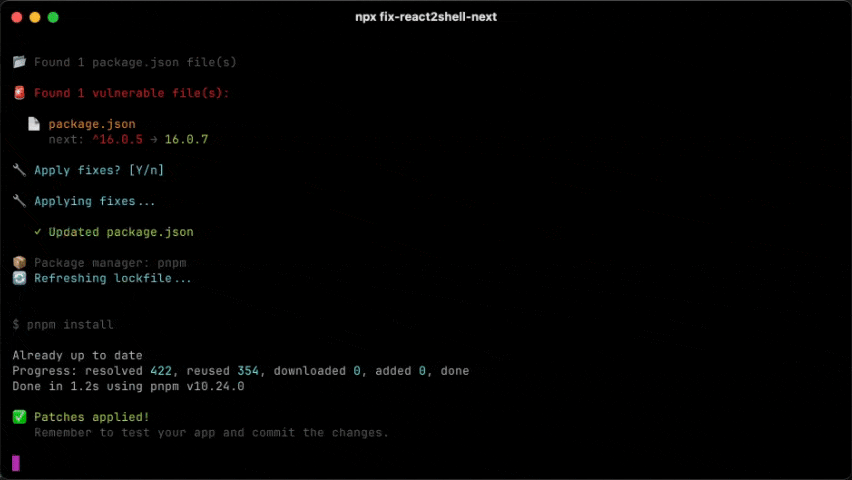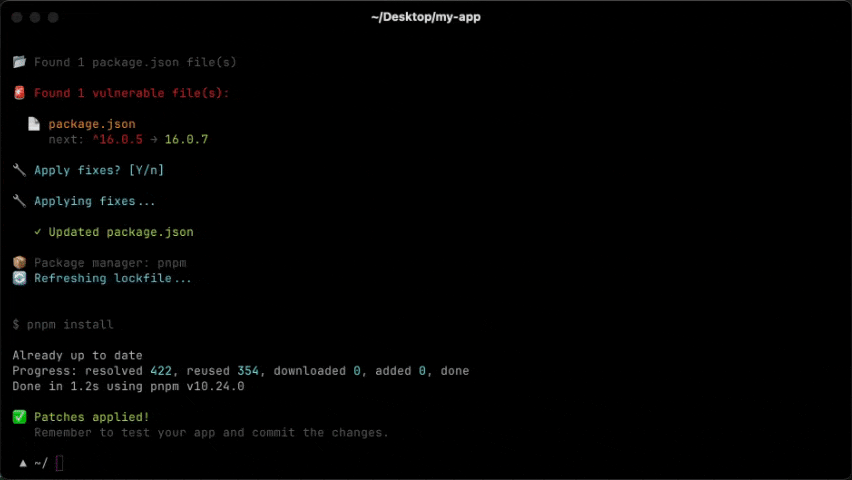 vercel-labs/fix-react2shell-next
Une seule commande pour corriger CVE-2025-66478 (React 2 Shell RCE) dans votre application Next.js / React RSC.
 synacktiv/nord-stream
Nord Stream est un outil qui vous permet d'extraire des secrets stockés dans les environnements CI/CD en déployant des pipelines malveillants. Il…
 cyberark/vulnhalla
Pipeline d'analyse de sécurité automatisé qui exécute des requêtes CodeQL sur les dépôts GitHub et utilise des LLM pour classer et filtrer les vraies…
 gmh5225/actions-secrets
L'ajout de cette action GitHub analysera votre dépôt à la recherche de données sensibles dans votre code source. Nous détectons des éléments tels que…
 gravitational/teleport
Le moyen le plus simple et le plus sûr d'accéder à l'ensemble de votre infrastructure et de la protéger.
 firelock-ai/kin
Semantic graph-based version control for AI-written code. Tracks entities and relations instead of file diffs, enabling blast radius analysis, shadow…
 alexzorin/cve-2017-2636-el
Rôle Ansible pour le contournement de CVE-2017-2636 (Red Hat) - https://access.redhat.com/security/cve/CVE-2017-2636
 blackvectorops/semantic_firewall
Générer des empreintes sémantiques déterministes pour les fonctions Go. Détecter les backdoors de style xz et vérifier l'équivalence sémantique à…
 edtrackai/nextjs-supabase-stripe-security-checker
Scanner de sécurité statique local pour les applications Next.js, Supabase et Stripe : 24 vérifications basées sur l'AST pour les clés divulguées,…
 github/codeql
CodeQL : les bibliothèques et requêtes qui alimentent les chercheurs en sécurité du monde entier, ainsi que l'analyse de code dans GitHub Advanced…
 videns/vulners-scanner
Scanner de vulnérabilités basé sur l'API d'audit de vulners.com
 qarait/ephemera
Zero-Trust SSH CA