

ARES
 mafifrizi/ares
Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…
defensive-toolspenetration-testing-frameworksexploit-frameworks+5
582
mafifrizi/aresPlateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…
 st0rn/siglens
Boîte à outils d'analyse d'artefacts Windows qui mappe les détections AV aux offsets PE, sections, RVA/VA et chaînes de caractères, avec YARA, AMSI,…
 trusted-ai/adversarial-robustness-toolbox
Bibliothèque Python pour la sécurité de l'apprentissage automatique adversarial, permettant aux équipes rouge et bleue d'exécuter des attaques et des…
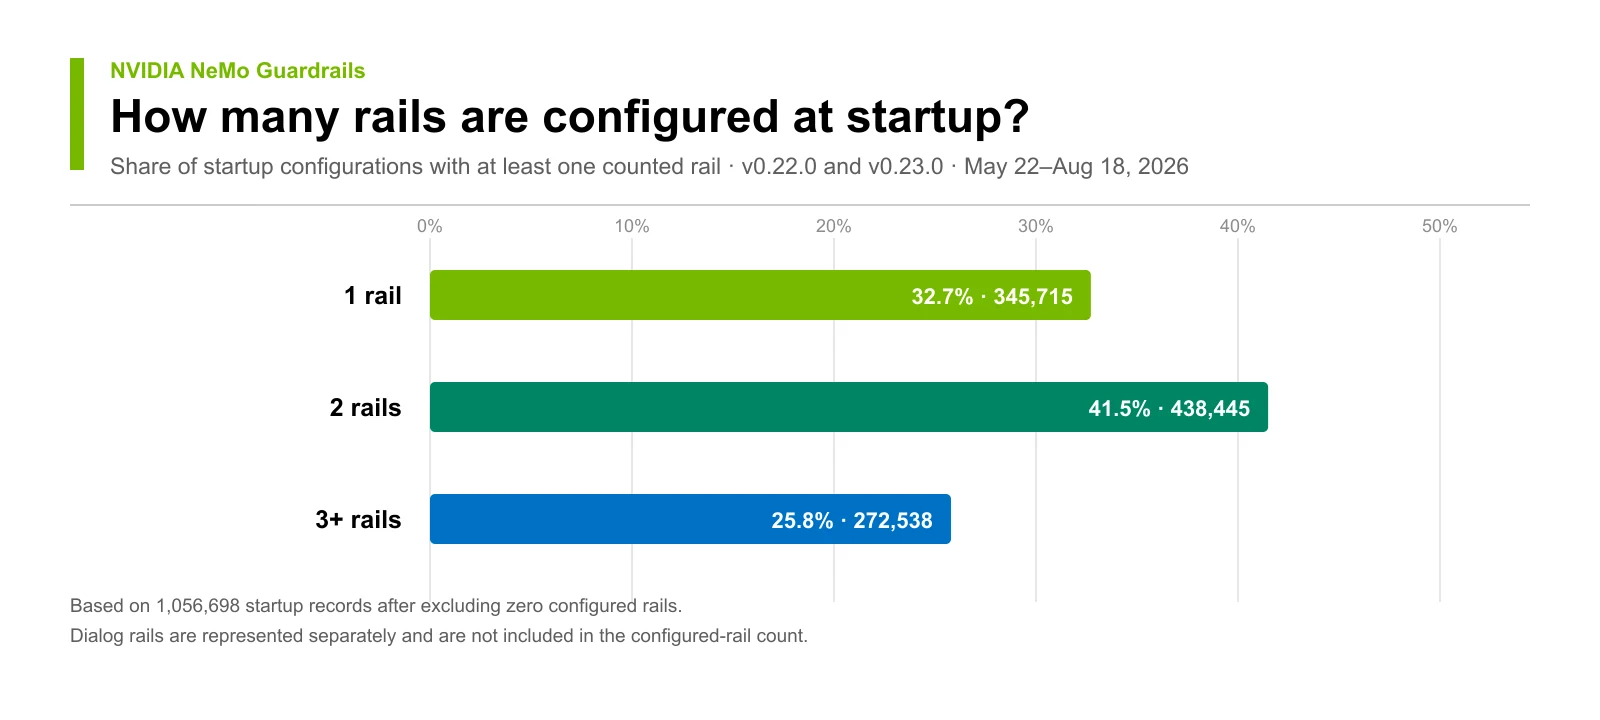 nvidia-nemo/guardrails
Garde-fous programmables pour les applications de chat LLM : appliquer des rails d'entrée/sortie, bloquer les jailbreaks et les injections de prompt,…
 atomdrift-project/scan
Détection de malwares 0-day pour les binaires, le code source et les scripts (qui ne craint pas)
 zeek/zeek
Zeek est un puissant framework d'analyse réseau qui est très différent du système IDS typique que vous connaissez peut-être.
 mziqudhd92/honeypot-auditor
Cela ressemble-t-il à un honeypot ? (DTLLAH) CLI multi-protocole qui identifie si une IP cible se comporte comme un honeypot — à l'aide de…
 efforg/privacybadger
Privacy Badger est une extension de navigateur qui apprend automatiquement à bloquer les traqueurs cachés.
 trustedsec/spoonmap
Wrapper Python autour de masscan et nmap pour la découverte de ports à grande échelle, la découverte d'hôtes, la récupération de bannières et…
 cbuijs/sdproxy
Proxy DNS simple et rapide avec des fonctionnalités pas si simples. Axé sur le transfert DNS routé, le filtrage et le contrôle parental.
 globaleaks/globaleaks-whistleblowing-software
GlobaLeaks est un logiciel de signalement d'alertes gratuit et open-source permettant à quiconque de configurer et de maintenir facilement une…
 greenbone/openvas-scanner
Ce dépôt contient le composant scanner pour Greenbone Community Edition.
 owasp-noir/alibi
Recoupez les vues de votre surface d'attaque et identifiez les points de terminaison qui ne peuvent pas se corroborer mutuellement.
 tuskira/ai-agent-gateway
Passerelle open source qui sécurise, gouverne et observe les appels d'outils MCP et le trafic LLM des agents IA, avec authentification par clé API et…
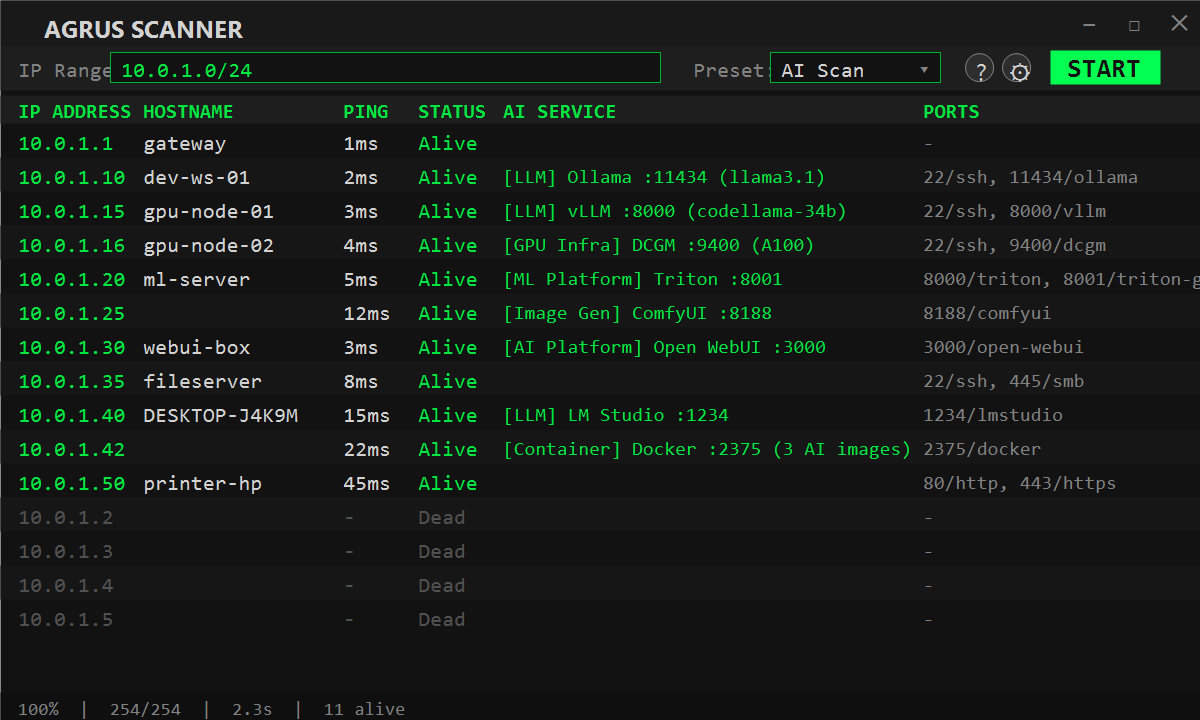 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
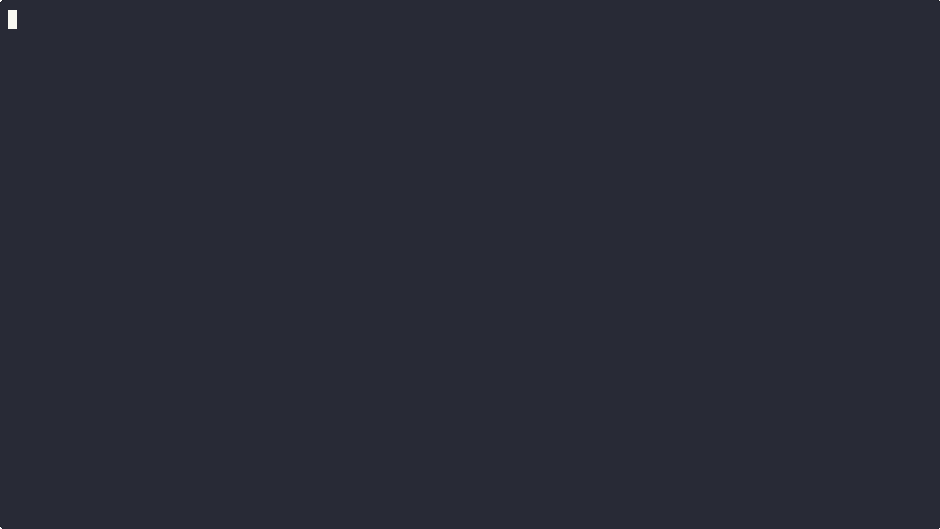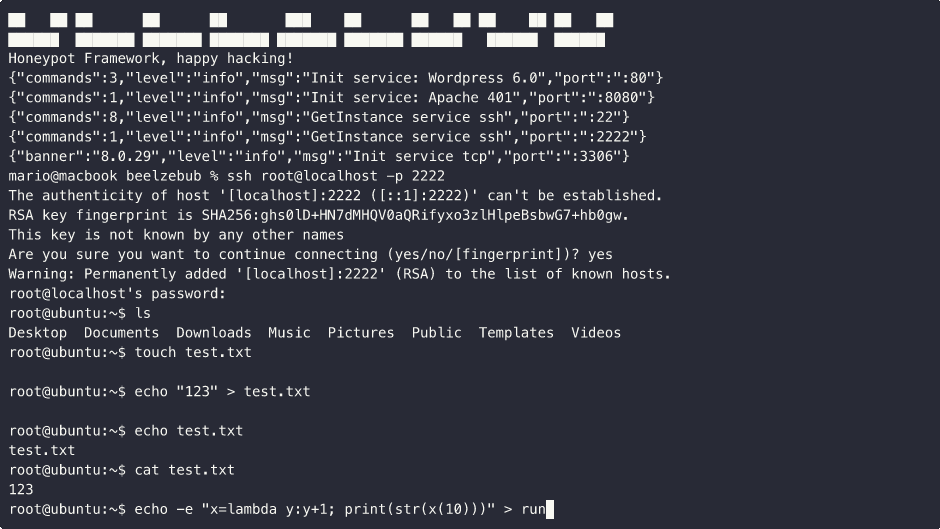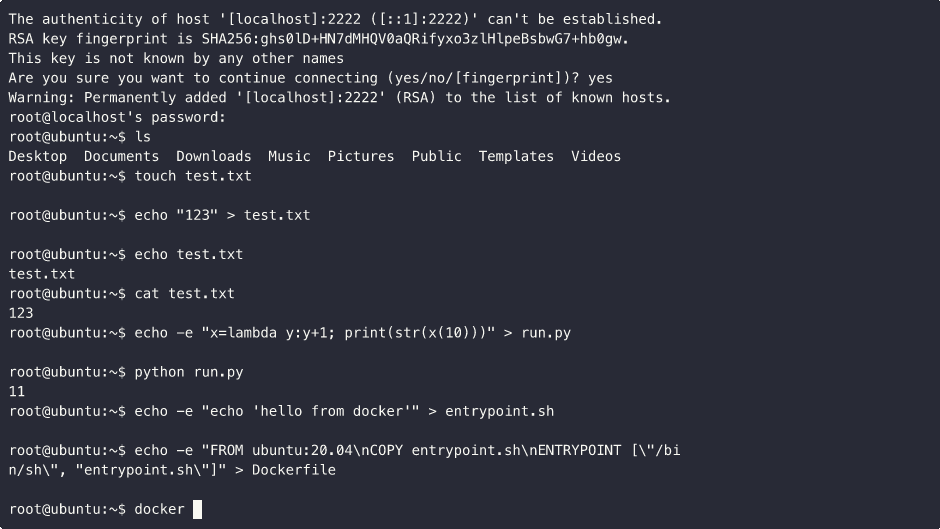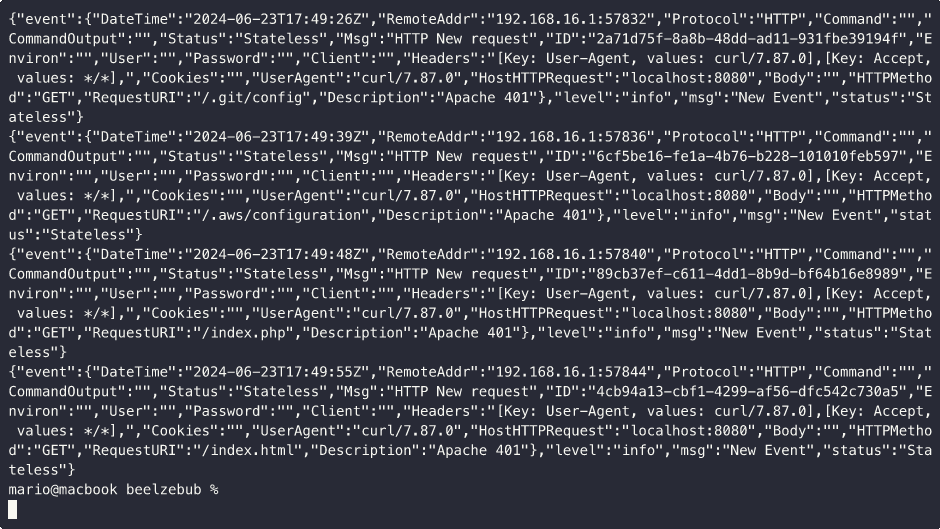 beelzebub-labs/beelzebub
Un framework d'exécution de leurres low code sécurisé, exploitant l'IA pour la virtualisation des systèmes.
 capesandbox/capesolo
Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
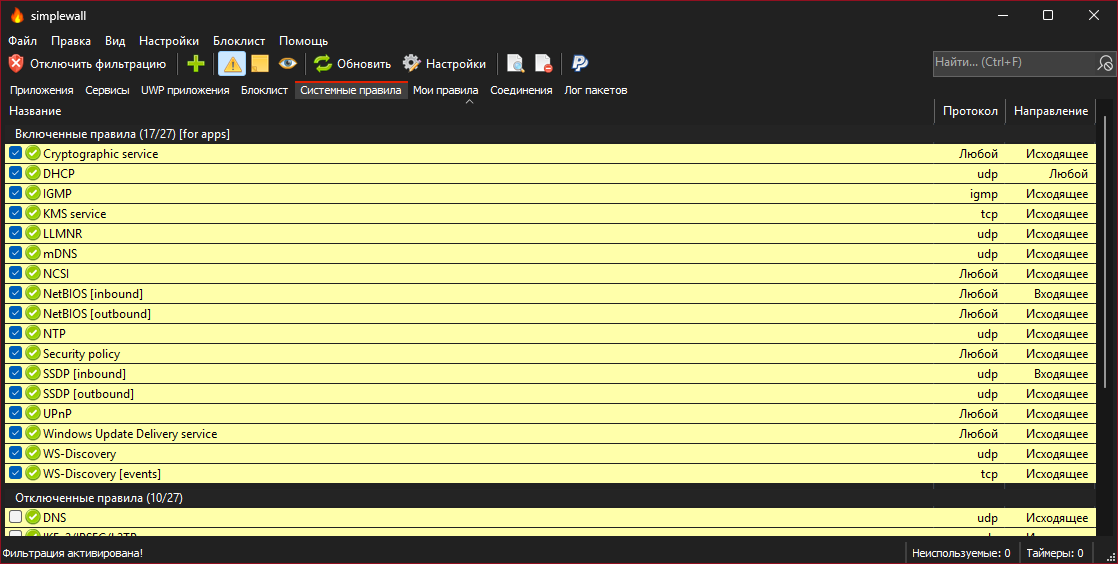 henrypp/simplewall
Outil simple pour configurer la plateforme de filtrage Windows (WFP) qui peut configurer l'activité réseau sur votre ordinateur.