cryptoptic
Scanner basé sur CodeQL qui inventorie les appels de fonctions cryptographiques à travers les dépôts et les organisations GitHub, produisant une…

Scanner basé sur CodeQL qui inventorie les appels de fonctions cryptographiques à travers les dépôts et les organisations GitHub, produisant une…

Moteur de hooking en mode utilisateur sans patch et d'instrumentation de télémétrie basé sur les points d'arrêt matériels (DR0-DR7) (PoC AMSI, WLDP…

Outil CLI Python pour l'analyse rapide d'IOC (IPs, Domaines, CVE) via 6 API gratuites de Threat Intel. Sorties : Excel coloré, JSON, CSV. Utilise :…

Moniteur système et API Windows autonome sans pilote en Rust

Proxy inverse aveugle au contenu pour l'analyse de sécurité protégée contre l'exposition

Implémentation de référence ouverte du protocole VEP (RFC-010) : une suite déterministe de sandbox et de benchmarks évaluant le confinement…

CLI Rust pour la reconnaissance réseau bornée : découverte de ports TCP/UDP, identification de services, collecte de preuves DNS/TLS/HTTP et…

Moteur SAST hors ligne gratuit pour CI/CD : analyse AST et de propagation de taint inter-fichiers, détection de secrets avec validation en direct,…

Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.

Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.

Console de triage DFIR pour hôtes Windows qui enchaîne la collecte d'artefacts, les chronologies corrélées Sigma, les analyses YARA, l'inspection des…

Outil permettant d'intégrer des payloads dans des images au format JPG/PNG, ce qui permet d'exécuter certaines actions lors de leur ouverture.

Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…

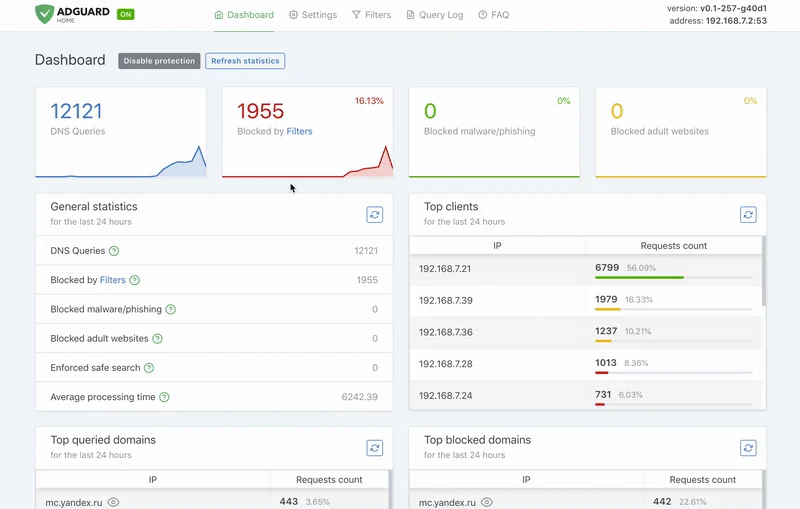
Serveur DNS de blocage des publicités et des traceurs à l'échelle du réseau.

Kata Containers est un projet open source et une communauté qui œuvrent à la construction d'une implémentation standard de machines virtuelles (VM)…

Démon pour randomiser tcp_challenge_ack_limit afin de prévenir les attaques par canaux auxiliaires CVE-2016-5696

Framework de défense pour la sécurité des agents LLM qui compile des contrats de tâches, valide les manifestes de capacités et vérifie les effets via…

Analyse les clusters Kubernetes depuis n'importe quelle identité, signale les permissions dangereuses et les enchaîne en chemins d'escalade…