

ipsw
 blacktop/ipsw
Couteau suisse de recherche pour iOS/macOS
encryption-decryption-toolsios-securityexploitation+9
blacktop/ipswCouteau suisse de recherche pour iOS/macOS
 pwndbg/pwndbg
Développement d'exploits et rétro-ingénierie simplifiés avec GDB et LLDB
 advdebug/brovan
Émulateur binaire x86_64 en mode utilisateur pour l'analyse de malwares et la rétro-ingénierie. Prend en charge les exécutables PE, ELF, les dumps…
 dynamorio/dynamorio
Framework d'instrumentation à l'exécution pour la création d'outils d'analyse dynamique : tracing, profilage, couverture de code, débogage mémoire,…
 momo5502/sogen
🪅 Émulateur d'espace utilisateur Windows & Linux
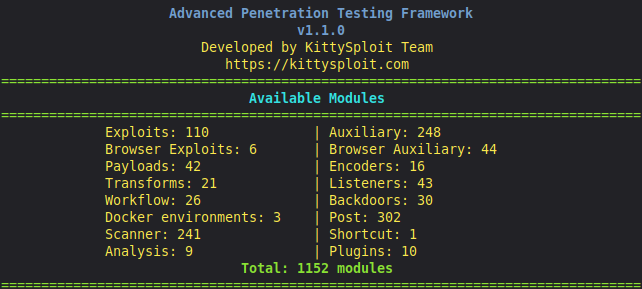 sia-iotechnology/kittysploit-framework
Framework d'exploitation Python, Débogueur du moteur V8, Intercepteur de proxy, marketplace, post-exploitation, générateur de backdoor,....
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 rocky/python-uncompyle6
Un décompilateur de bytecode Python multi-version
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
 bethington/ghidra-mcp
Serveur MCP faisant le pont entre la rétro-ingénierie de Ghidra et les outils d'IA : 256 outils pour la décompilation, l'émulation de P-code, le…
 rizinorg/rizin
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.
 frida/frida
Dépôt principal pour héberger les binaires de version
 angr/angr
Une plateforme d'analyse binaire puissante et conviviale !
 dbrll/ll-34
Émulateur PDP-11/34 au niveau circuit
 icsharpcode/ilspy
Décompilateur .NET avec prise en charge de la génération PDB, ReadyToRun, Metadata (&plus) - multiplateforme !
 crissyfield/super-trouper
Serveur MCP exposant l'instrumentation Frida sous forme d'outils permettant aux agents de codage de se connecter aux appareils, d'inspecter les…
 lief-project/lief
Bibliothèque multiplateforme pour analyser, modifier et abstraire les formats exécutables ELF, PE et MachO. Prend en charge les API C++, Python et…