

Cybersec
 amitr12/cybersec
Fiche récapitulative HTML en un seul fichier pour red teamers et pentesteurs avec injection automatique des variables attaquant/cible, générateur de…
password-crackingprivilege-escalationreconnaissance+9
9
amitr12/cybersecFiche récapitulative HTML en un seul fichier pour red teamers et pentesteurs avec injection automatique des variables attaquant/cible, générateur de…
 moketchups/permanently-jailbroken
Nous avons demandé à 6 IA à propos de leur propre programmation. Les 6 ont dit que le débridage ne sera jamais corrigé. Exécutez-le vous-même — 2 $,…
 x-c3ll/poc-cves
Preuves de concept de vulnérabilités que j'ai découvertes
 losfuzzys/glacierctf2023_writeups
Collection organisée de writeups CTF pour GlacierCTF 2023 couvrant les challenges pwn, rev, web, crypto et smart contracts avec solutions et…
 diego-altf4/pwnctftool
Outil d'exploitation ret2win automatisé pour les défis CTF. Trouve le décalage de la stack, génère des payloads, supporte l'exploitation à distance…
 synacktiv/toy-wasm-symbexp
Un moteur d'exécution symbolique jouet, accompagnant l'article de blog ...
 vichhka-git/renef-skills
Compétence d'agent pour opérer renef.io — instrumentation dynamique Android ARM64 : hooker le natif/Java, patcher la mémoire, tracer les appels…
 mellen9999/cmdchamp
entraîneur de CLI bash — 30 niveaux de ls à l'escalade de privilèges
 bishopfox/otto-support
Une implémentation d'un serveur MCP vulnérable utilisant mcp-go
 adityabhatt3010/room-walkthrough-billing
Un guide détaillé de l'exploitation de Billing room via CVE-2023-30258 et de l'escalade de privilèges via une mauvaise configuration de fail2ban.
 bishopfox/local-llm-ctf
Un petit harnais Go qui utilise Ollama pour orchestrer les LLM dans un flux de processus restreint.

 axlan/fatal_core_dump
Un mystère de meurtre de débogage de vidage mémoire.
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
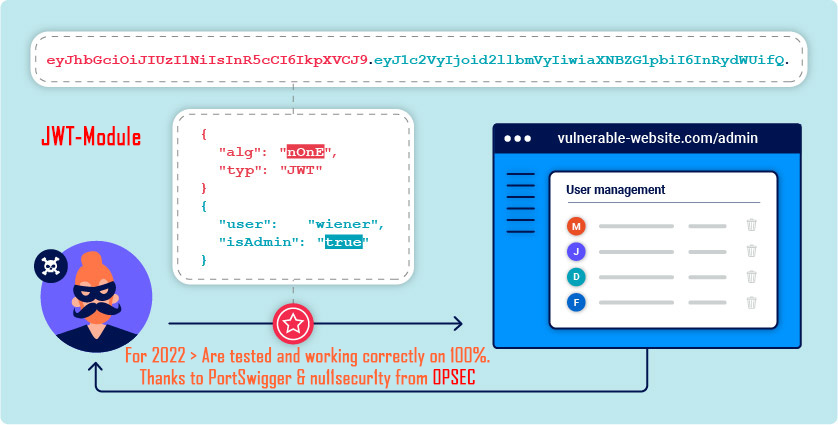 nu11secur1ty/portswigger-web-security-academy
Solutions organisées et pas à pas pour les laboratoires de la PortSwigger Web Security Academy, couvrant les vulnérabilités web, les attaques JWT et…
 tegal1337/br0w
Hack The Br0w | Jouez avec votre navigateur et apprenez-en plus, amusez-vous en hackant !!
 jimmyader/cheatsheethost
Une page hébergée localement pour des antisèches. Actuellement utilisée pour le reverse engineering et hébergée dans des laboratoires afin de limiter…
 0xcomposure/fftstegpic
Un script Python pour la stéganographie d'images numériques utilisant la transformée de Fourier rapide.