

PwnzzAI
 owasp/pwnzzai
Plateforme d'apprentissage pratique de la sécurité IA avec des applications LLM volontairement vulnérables. Explorez l'OWASP Top 10 pour les LLM à…
vulnerability-analysisweb-securityctf+6
63
owasp/pwnzzaiPlateforme d'apprentissage pratique de la sécurité IA avec des applications LLM volontairement vulnérables. Explorez l'OWASP Top 10 pour les LLM à…
 t3l3machus/pentest-pivoting
Un guide compact sur le pivoting réseau pour les tests d'intrusion / challenges CTF.
 sofianehamlaoui/pentest-bookmarkz
Une collection de liens utiles pour les pentesteurs
 d4em0n/exrop
Générateur automatisé de chaînes ROP pour binaires x86-64 utilisant l'exécution symbolique. Prend en charge les écritures registre/mémoire, les…
 liveoverflow/ctf-screenshotter
Défi web CTF simulant une vulnérabilité de capture d'écran réelle, avec configuration Docker et compte rendu vidéo pour une formation pratique en…
 longwayhomie/polyengine
PolyEngine est un packer PE évasif conçu pour les challenges CTF et l'apprentissage de la sécurité Windows de bas niveau. Il se concentre sur le…
 arinerron/heaptrace
aide à visualiser les opérations sur le tas pour le pwn et le débogage
 dontpanico/jwtxploiter
Outil automatisé de test de sécurité JWT qui exploite des CVE connues, falsifie les payloads, effectue des injections JKU/X5U, des attaques par…
 hakumarachi/bropper
Un outil d'exploitation automatique de Blind ROP
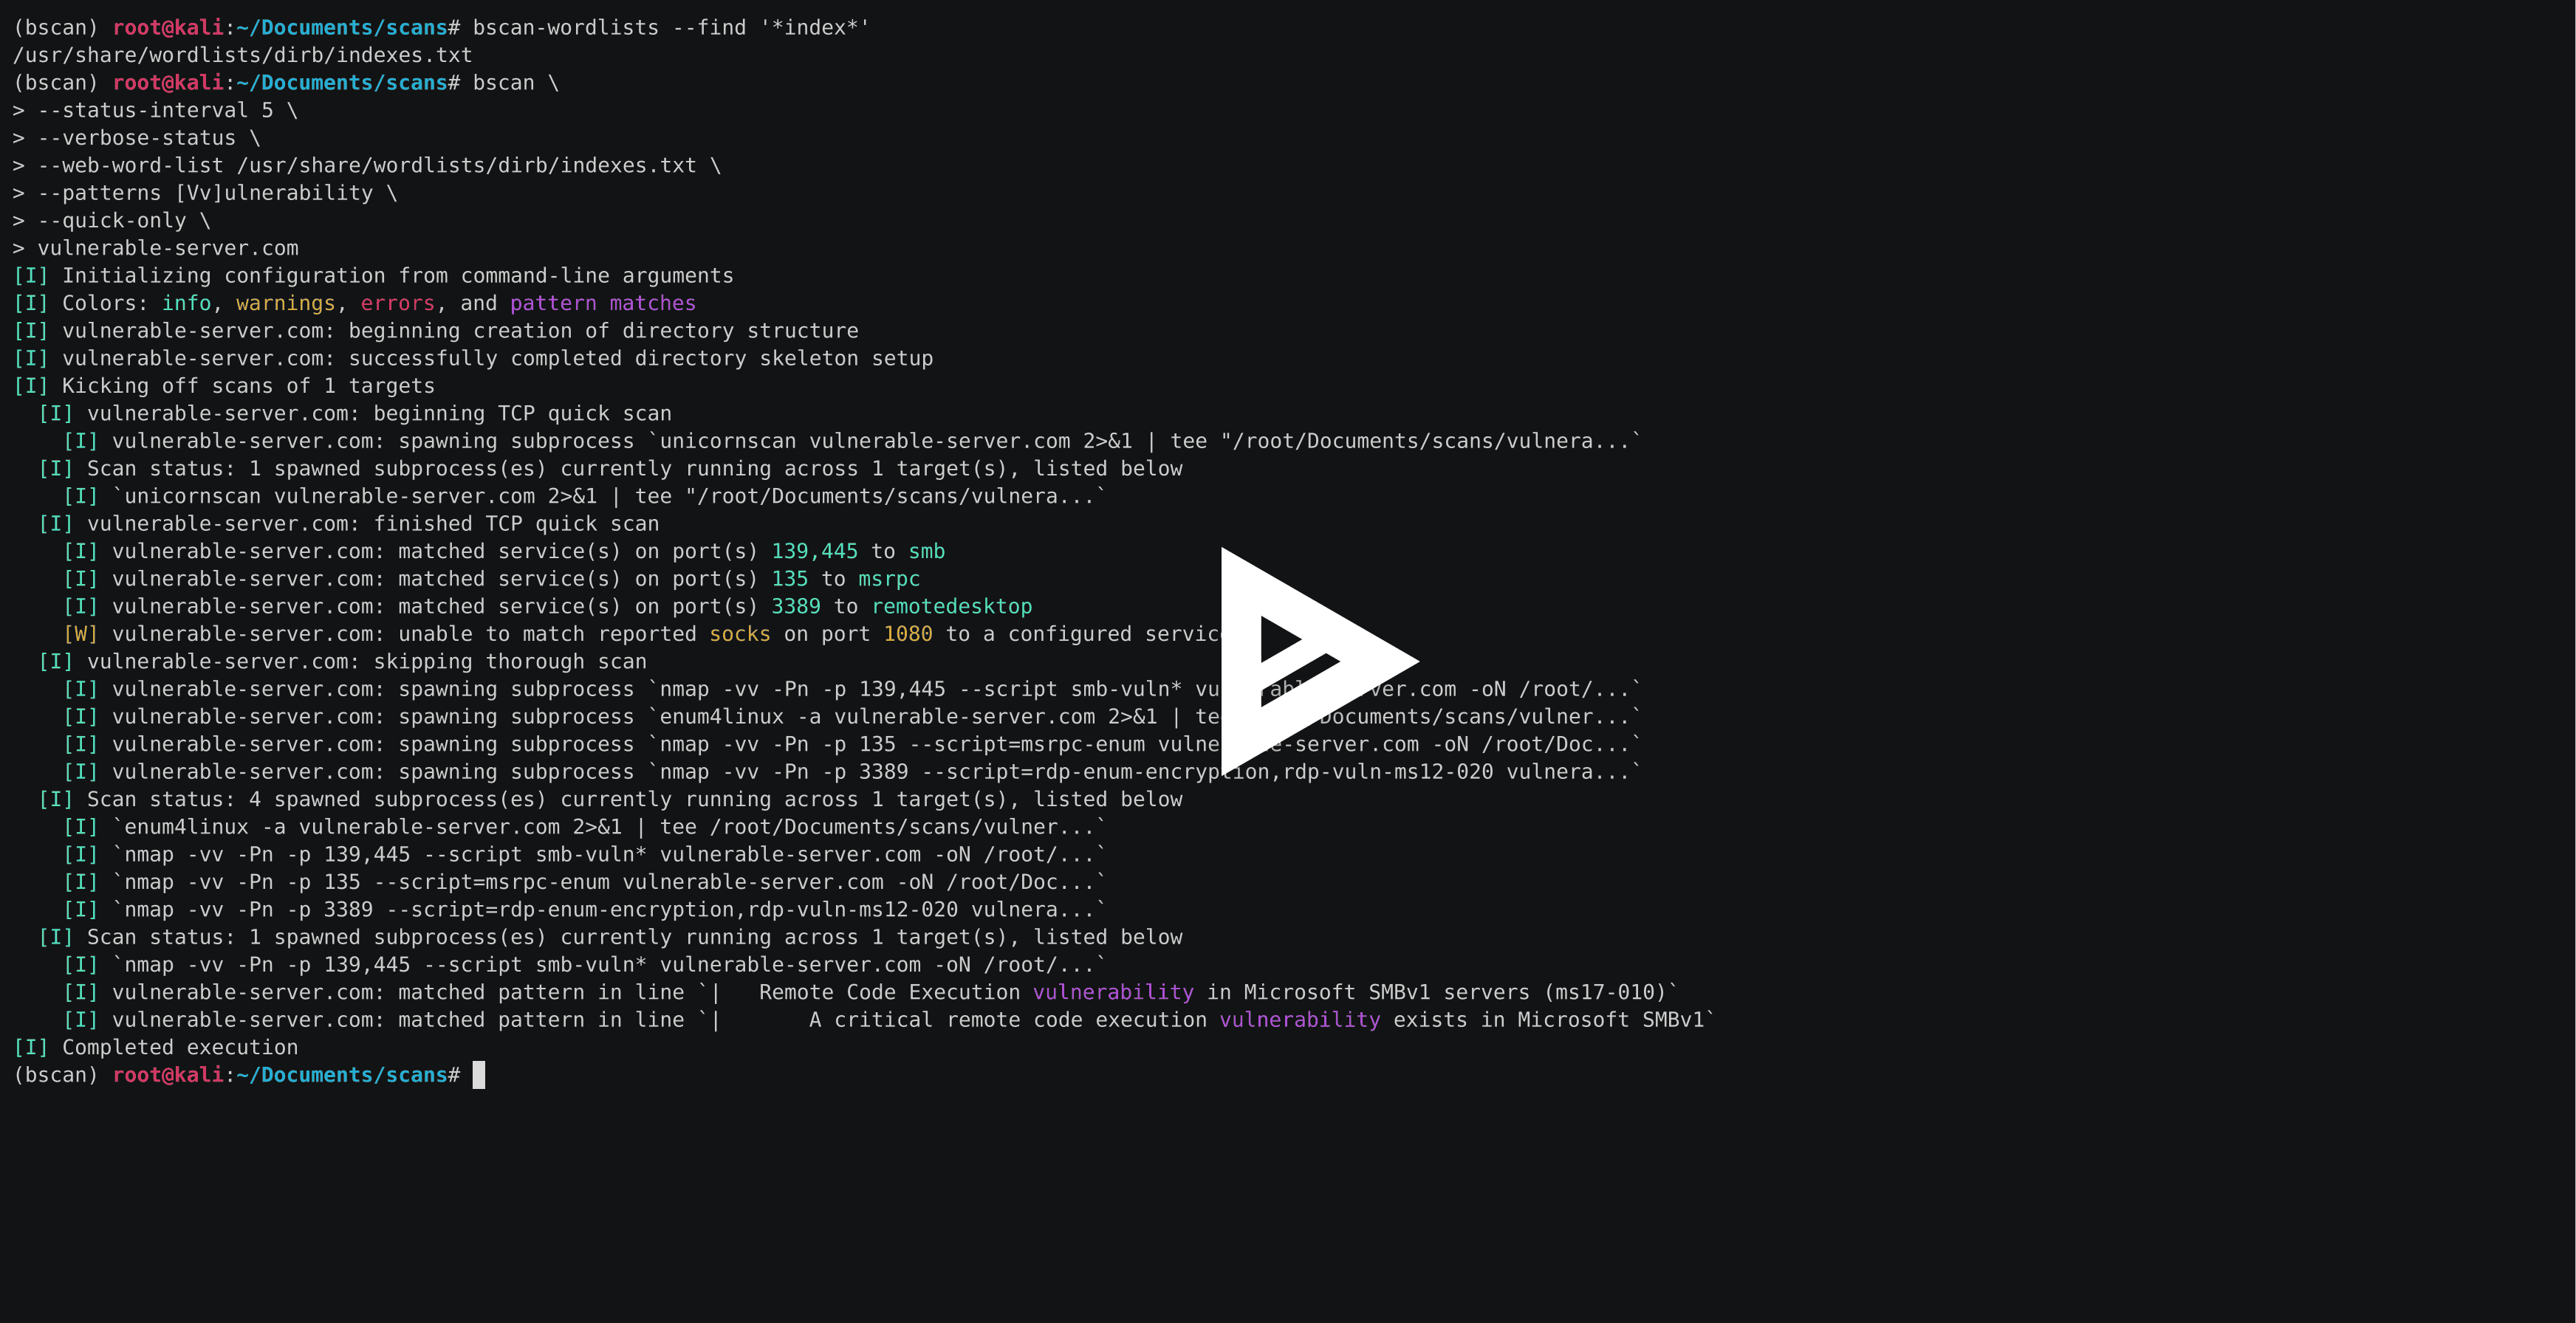 welchbj/bscan
un outil asynchrone d'énumération de cibles
 gr1mmie/autoenum
Script d'énumération automatique de services
 takito1812/web-hacking-playground
Application web avec des vulnérabilités trouvées dans des cas réels, à la fois lors de tests d'intrusion et dans des programmes Bug Bounty.

 aau-network-security/haaukins
Une plateforme de virtualisation hautement accessible et automatisée pour l'éducation à la sécurité
 abhi-r3v0/evabs
Une application Android open source qui est intentionnellement vulnérable afin de servir de plateforme d'apprentissage pour les débutants en sécurité…
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 r4ygm/stegbrute
Outil de brute force de stéganographie rapide écrit en Rust utile pour les CTF.
 secforce/droidground
Un terrain de jeu flexible pour les défis CTF Android.