

PROMPTPurify
 securelayer7/promptpurify
Gardien anti-injection de prompt pour applications LLM. Modèle compact qui surpasse les gardiens open-source plus volumineux. Pas de regex, pas de…
ctfsupply-chain-securityeducation+2
75
securelayer7/promptpurifyGardien anti-injection de prompt pour applications LLM. Modèle compact qui surpasse les gardiens open-source plus volumineux. Pas de regex, pas de…
 edgecases-purplehax/cve-images
Images de laboratoire nginx 1.30.0 volontairement vulnérables (CVE-2026-40701/42934/42945/42946) pour une recherche de sécurité isolée. Usage…
 psycostea/pi-zero-2w-bad-usb
Configurez votre Pi Zero 2W en BadUSB
 moketchups/permanently-jailbroken
Nous avons demandé à 6 IA à propos de leur propre programmation. Les 6 ont dit que le débridage ne sera jamais corrigé. Exécutez-le vous-même — 2 $,…
 vitalysim/awesome-hacking-resources
Une collection de ressources de hacking / test de pénétration pour vous améliorer !
 scottalt/ai-email-threat-research
Un jeu de recherche en cybersécurité mesurant comment les humains détectent les e-mails de phishing générés par l'IA. Conçu comme une expérience de…
 yusufdalbudak/cve-2026-42945
# Laboratoire Dockerisé pour l'entraînement sur la vulnérabilité de réécriture NGINX (CVE-2026-42945) avec des instances vulnérables et corrigées,…
 fernandotdalcin/thm-blue-writeup
Writeup de la salle Blue de TryHackMe — exploration d'EternalBlue (MS17-010/CVE-2017-0143).
 d0rb/wix-kickstartx-challenge-writeup
Compte-rendu détaillé d'un challenge CTF : rétro-ingénierie d'une SPA React, analyse d'images SVG, construction d'un solveur automatisé avec…
 w4r10ck423/envvisualizer
Analyse et visualise /proc/self/environ sur des machines Linux compromises — catégorise les variables d'environnement par stack technique (AWS,…
 trivulzianus/tarantubench
Le dépôt complet de tous les laboratoires disponibles dans le cadre du benchmark.
 gosecure/pyrdp
RDP monster-in-the-middle (mitm) et bibliothèque pour Python avec la possibilité de surveiller les connexions en direct ou a posteriori
 francescostabile/numasec
Agent de sécurité IA qui s'exécute dans votre terminal, orchestrant des outils locaux, des runbooks et des agents pour des workflows autorisés…
 jpoindexter/interrogation-game
Jeu d'interrogatoire policier basé sur la voix. Mistral Large 3 + Voxtral STT + ElevenLabs TTS. Conçu pour le Mistral Worldwide Hackathon 2026.
 semperis/entragoat
Un environnement Microsoft Entra ID délibérément vulnérable. Apprenez la sécurité des identités grâce à des défis d'attaque réalistes et pratiques.
 aidilzlkfli/scanning
Analyse des résultats de scan réseau, vulnérabilités de services, identification du système d'exploitation, et constats critiques de Nessus incluant…
 avprince26/copy-fail-cve-2026-31431-python-golfing
Défi de golf Python pour copy.golf, axé sur la création d'un code minimal pour reproduire un comportement spécifique lié à une CVE.
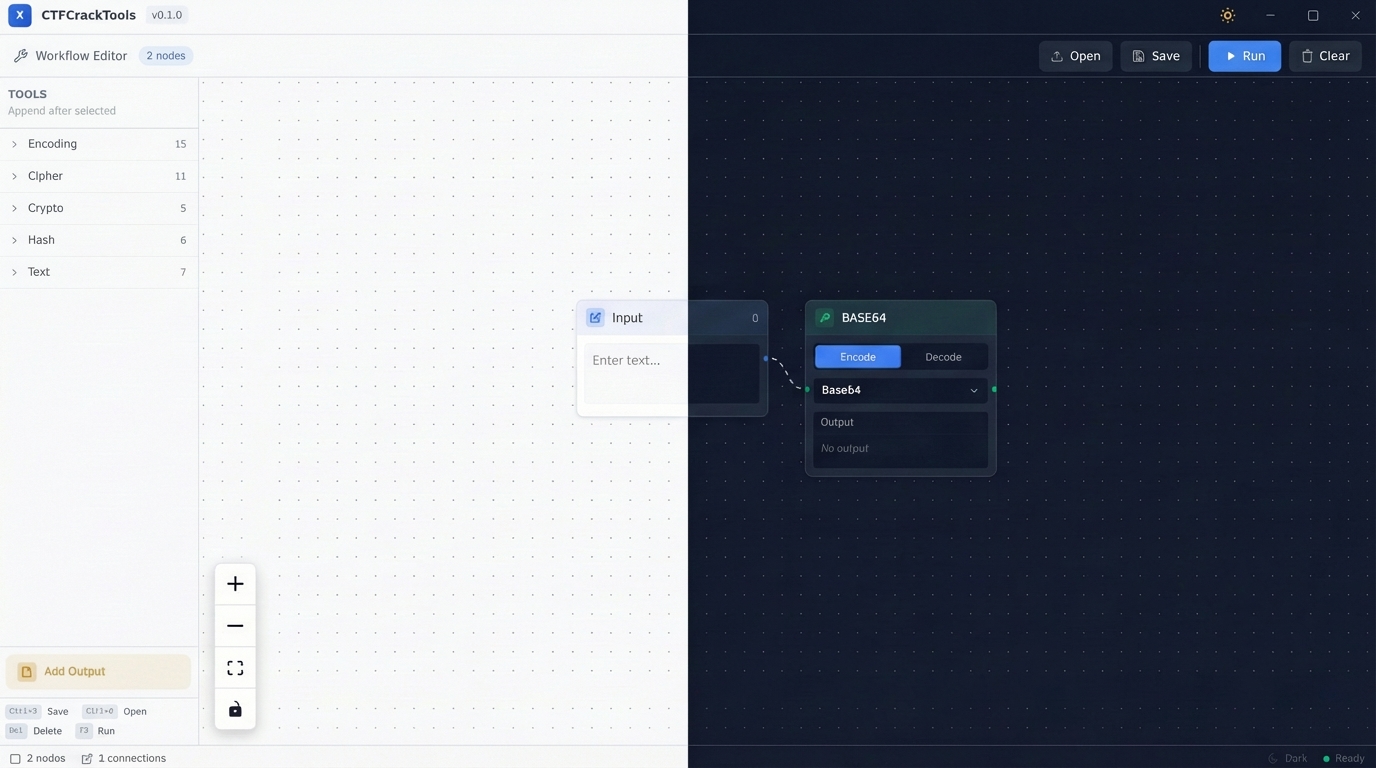 0chencc/ctfcracktools
Le couteau suisse CTF de nouvelle génération alimenté par Rust & Tauri. Propose un workflow visuel basé sur des nœuds et une intelligence IA locale…