markdown-exfil-tester

Test en boîte noire pour déterminer si un chatbot LLM est vulnérable à une exfiltration markdown/HTML (classe CVE-2025-32711). Met en place un sink,…

Test en boîte noire pour déterminer si un chatbot LLM est vulnérable à une exfiltration markdown/HTML (classe CVE-2025-32711). Met en place un sink,…

Conférence annuelle de hackers proposant des présentations de recherche en sécurité, des ateliers et des compétitions CTF, organisée par l'équipe…

Un serveur LDAP malveillant pour les attaques par injection JNDI

Un dépôt de requêtes KQL axées sur la chasse aux menaces et la détection des menaces pour Microsoft Sentinel et Microsoft XDR (anciennement Microsoft…

Fichiers + Writeups pour les défis DownUnderCTF 2022

PolyEngine est un packer PE évasif conçu pour les challenges CTF et l'apprentissage de la sécurité Windows de bas niveau. Il se concentre sur le…

Plateforme d'apprentissage pratique de la sécurité IA avec des applications LLM volontairement vulnérables. Explorez l'OWASP Top 10 pour les LLM à…

Console d'attaque par injection de prompts open-source. Testez la sécurité de l'IA en envoyant des attaques catégorisées sur n'importe quel endpoint.

entraîneur de CLI bash — 30 niveaux de ls à l'escalade de privilèges

Writeup VAPT complet d'OWASP CICD-Goat — 9 flags CTFd capturés, 4 constats critiques + 5 à sévérité élevée (dont CVE-2024-23897) mappés à l'OWASP Top…

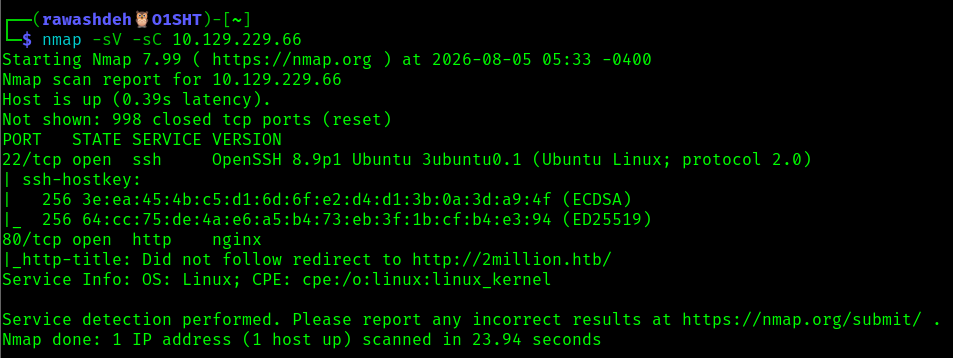
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…

CTF guidé par IA - Infiltrez un vrai serveur avec Claude Code comme instructeur

Vitrine professionnelle : writeups Hack The Box, rapports, études de cas GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), scripts de…

Cette antisèche est destinée aux joueurs de CTF et aux débutants pour les aider à comprendre les fondamentaux de l'élévation de privilèges avec des…

Robot de crochetage de serrure

aide à visualiser les opérations sur le tas pour le pwn et le débogage

Retiré le 27 septembre 2026. Le code source final v1.7.0 est conservé à titre de référence ; plus aucun téléchargement ni achat sur le store. Le…

Bento Toolkit est un conteneur minimal basé sur Fedora pour les tests de pénétration et les CTF avec l'agréable ajout d'applications GUI.