

zeroboot
 zerobootdev/zeroboot
Sandbox VM sub-milliseconde pour agents IA via fork à copie sur écriture
container-securitydynamic-analysis-sandboxingsecurity-virtualization+3
2.4k
zerobootdev/zerobootSandbox VM sub-milliseconde pour agents IA via fork à copie sur écriture
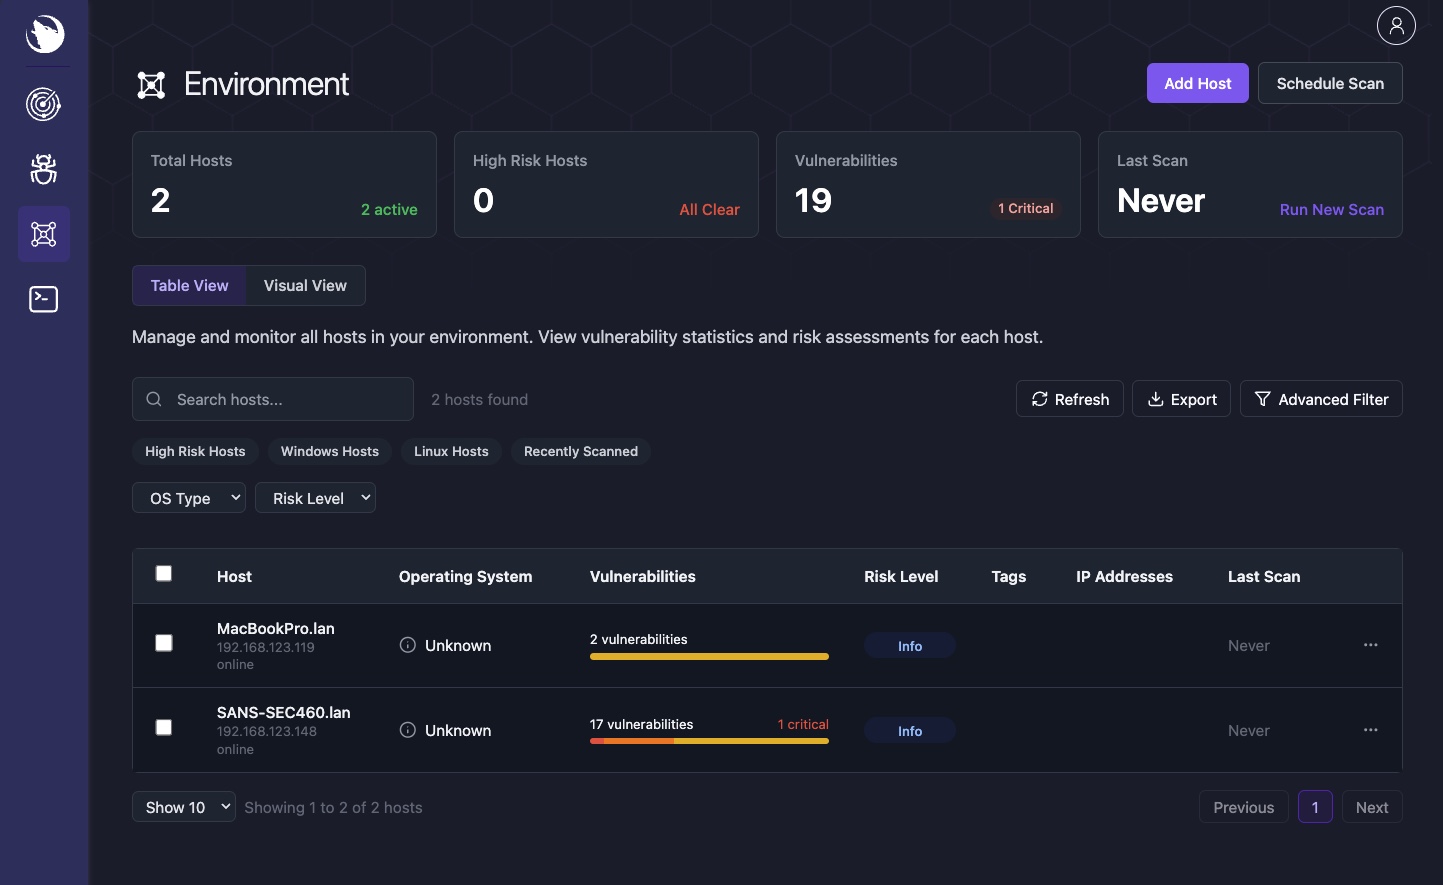 siriusscan/sirius
Scanner de vulnérabilités open source avec découverte réseau automatisée, détection basée sur les CVE, score CVSS, tableaux de bord des risques,…
 securecodebox/securecodebox
Orchestrateur de scan de sécurité natif Kubernetes qui automatise la détection continue de vulnérabilités en intégrant plusieurs scanners open source…
 safedep/vet
Protect against malicious open source packages 🤖
 metarget/metarget
Metarget est un framework fournissant la construction automatique d'infrastructures vulnérables.
 microsoft/mxc
Policy-driven, layered isolation and containment
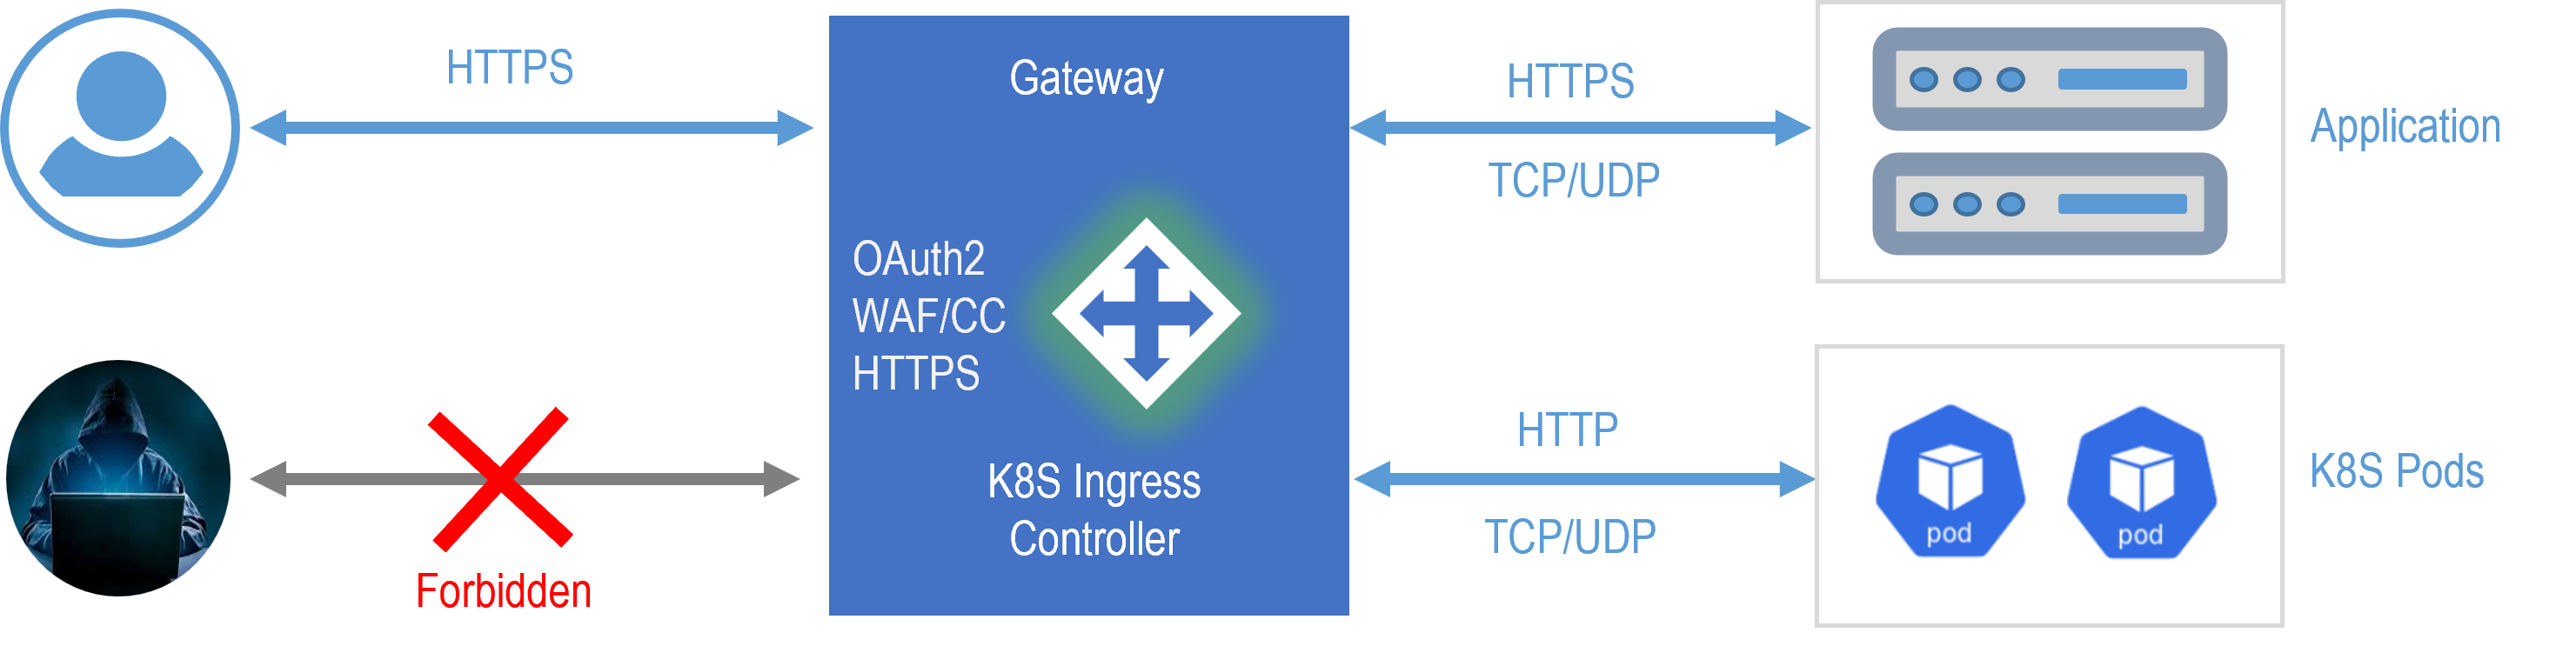 janusec/janusec
Passerelle d'application unifiée offrant un proxy inverse, WAF, protection CC, authentification OAuth2, automatisation de certificats ACME et GSLB…
 lxc/incus-os
Image de système d'exploitation Linux immuable optimisée pour exécuter des conteneurs et des machines virtuelles Incus, avec Secure Boot UEFI,…
 mozillazg/ptcpdump
Analyseur de paquets basé sur eBPF qui capture le trafic réseau avec annotation automatique des métadonnées de processus, conteneur et pod…
 stealthcopter/deepce
Docker Enumeration, Escalation de Privilèges et Évasions de Conteneurs (DEEPCE)
 kubeshop/botkube
Une application qui vous aide à surveiller votre cluster Kubernetes, déboguer les déploiements critiques & donne des recommandations pour les…
 al0ne/linuxcheck
Outil Linux de réponse aux urgences / collecte d'informations / détection de vulnérabilités, prenant en charge 13 catégories (configuration de base /…
 trailofbits/claude-code-devcontainer
Devcontainer sandboxé pour exécuter Claude Code en mode bypass en toute sécurité. Conçu pour les audits de sécurité et la revue de code non fiable.
 kunai-project/kunai
Moniteur de sécurité Linux basé sur eBPF et chasseur de menaces fournissant des événements ordonnés chronologiquement, conscients des conteneurs,…
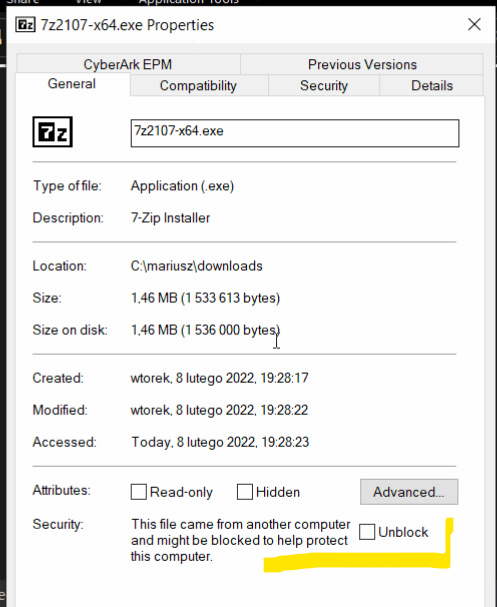 mgeeky/packmypayload
Un PoC qui conditionne des payloads dans des conteneurs de sortie pour contourner le flag Mark-of-the-Web et démontrer les risques associés aux…
 aquasecurity/starboard
Remplacé par https://github.com/aquasecurity/trivy-operator
 target/strelka
Analyse de fichiers en temps réel, basée sur des conteneurs, à l'échelle de l'entreprise.
 denoland/clawpatrol
Pare-feu proxy au niveau filaire pour agents IA qui intercepte et contrôle le trafic SQL, Kubernetes et HTTP à l'aide de règles HCL, avec isolation…