
clawdstrike
 backbay-labs/clawdstrike
Moteur de politiques et EDR pour les flottes d'agents IA et les postes de travail des développeurs. Surveille les appels d'outils, l'accès aux…
container-securityforensicscloud-security+5
286
backbay-labs/clawdstrikeMoteur de politiques et EDR pour les flottes d'agents IA et les postes de travail des développeurs. Surveille les appels d'outils, l'accès aux…
 bombinisecurity/bombini
Agent de surveillance de sécurité et de sandboxing eBPF basé sur Aya
 dougburks/so-crates
SO-CRATES : Security Onion conteneurisé pour l'analyse rapide des menaces, des malveillances et des comportements suspects !
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 joseluispino/hardstop
Implémentation de référence pour « Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution ». Cordon Andon épistémique hors…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 dockur/windows
Exécutez Windows dans un conteneur Docker avec accélération KVM, installation automatique et ressources personnalisables. Prend en charge plusieurs…
 zappaboy/vuln-scanner
Scanner d'évaluation des vulnérabilités avec génération de rapports
 skorokithakis/stavrobot
Un assistant personnel IA axé sur la sécurité.
 usmannasir/cyberpanel
Cyber Panel - Le panneau de contrôle d'hébergement pour OpenLiteSpeed
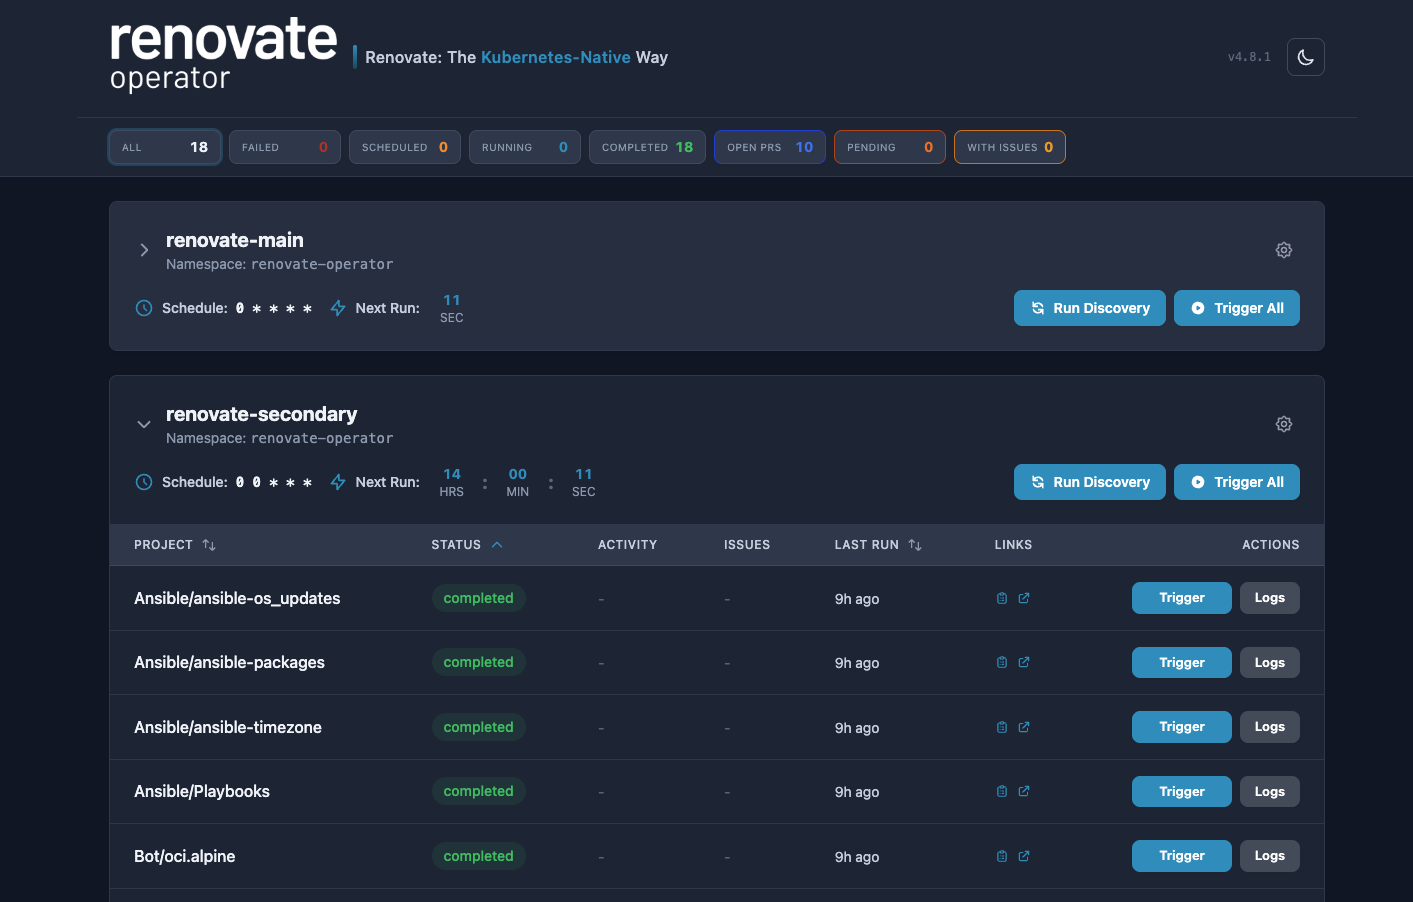 mogenius/renovate-operator
Opérateur pour rationaliser les exécutions de Renovate dans Kubernetes
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
 ed1s0nz/cyberstrikeai
Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire…
 clickswave/limeyard
Lab Docker délibérément vulnérable avec un parc DNS routable et des clés de réponse lisibles par machine par cible, évaluant localement la précision,…
 containers/bubblewrap
Outil de sandboxing non privilégié de bas niveau utilisé par Flatpak et des projets similaires.
 ziad-hsn/cpra
CPRA est un système de surveillance d'infrastructure haute performance conçu pour les équipes de plateforme gérant des architectures de microservices…
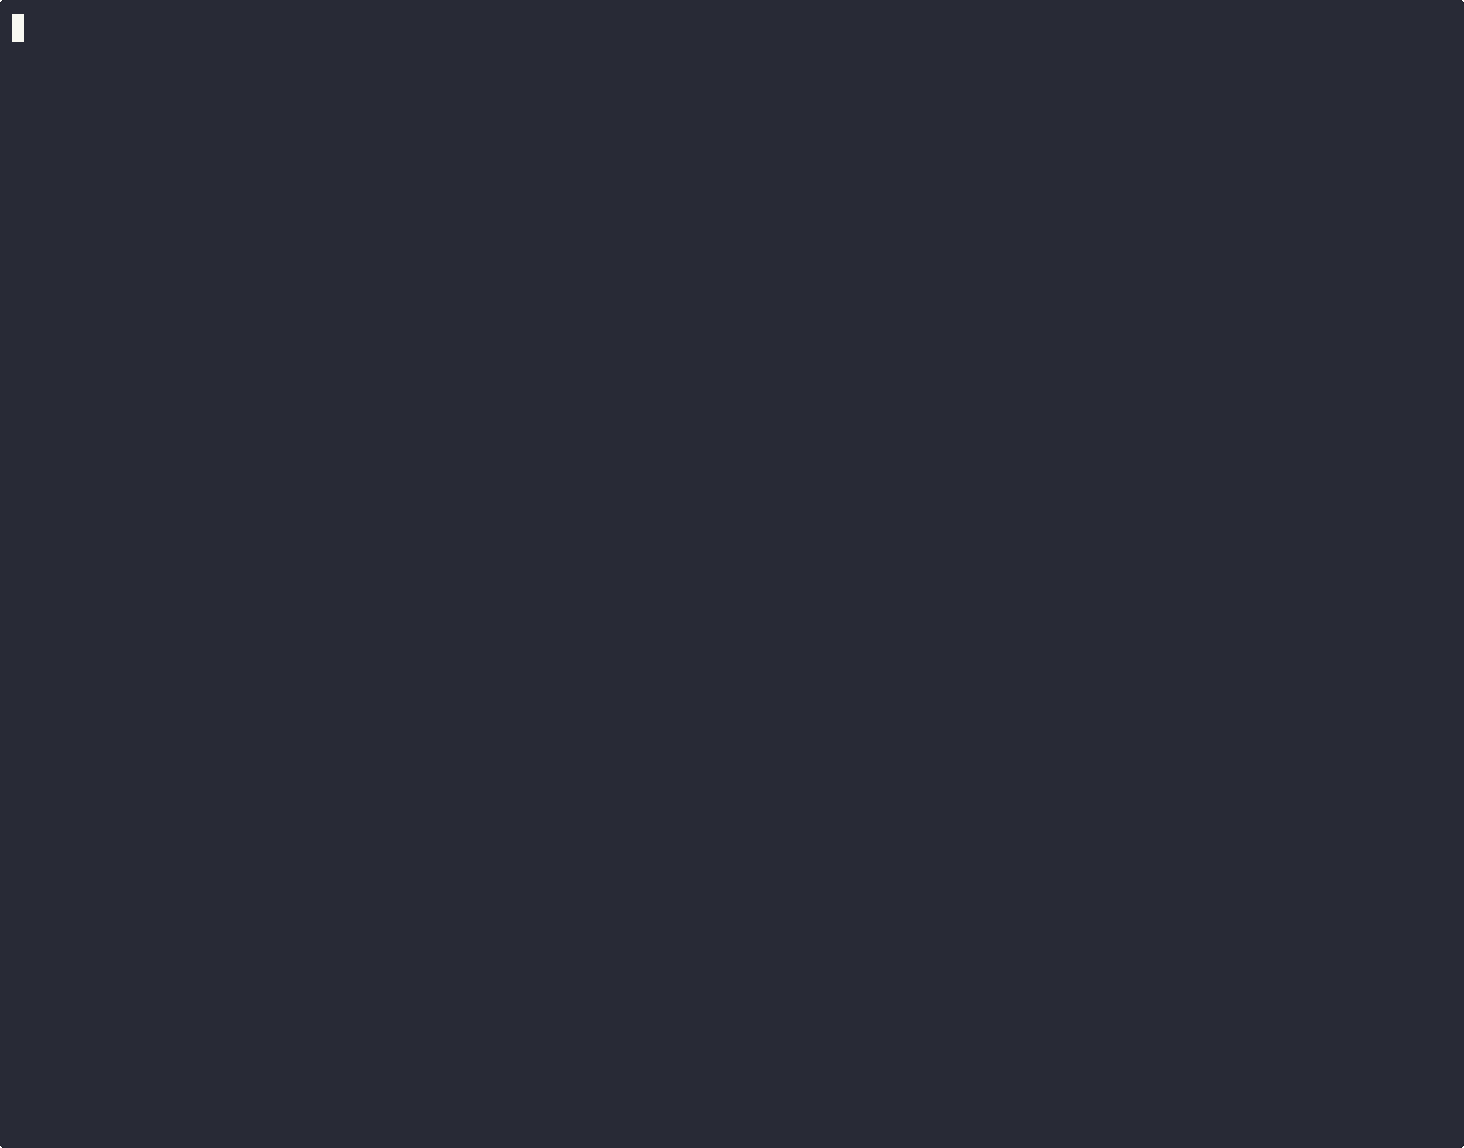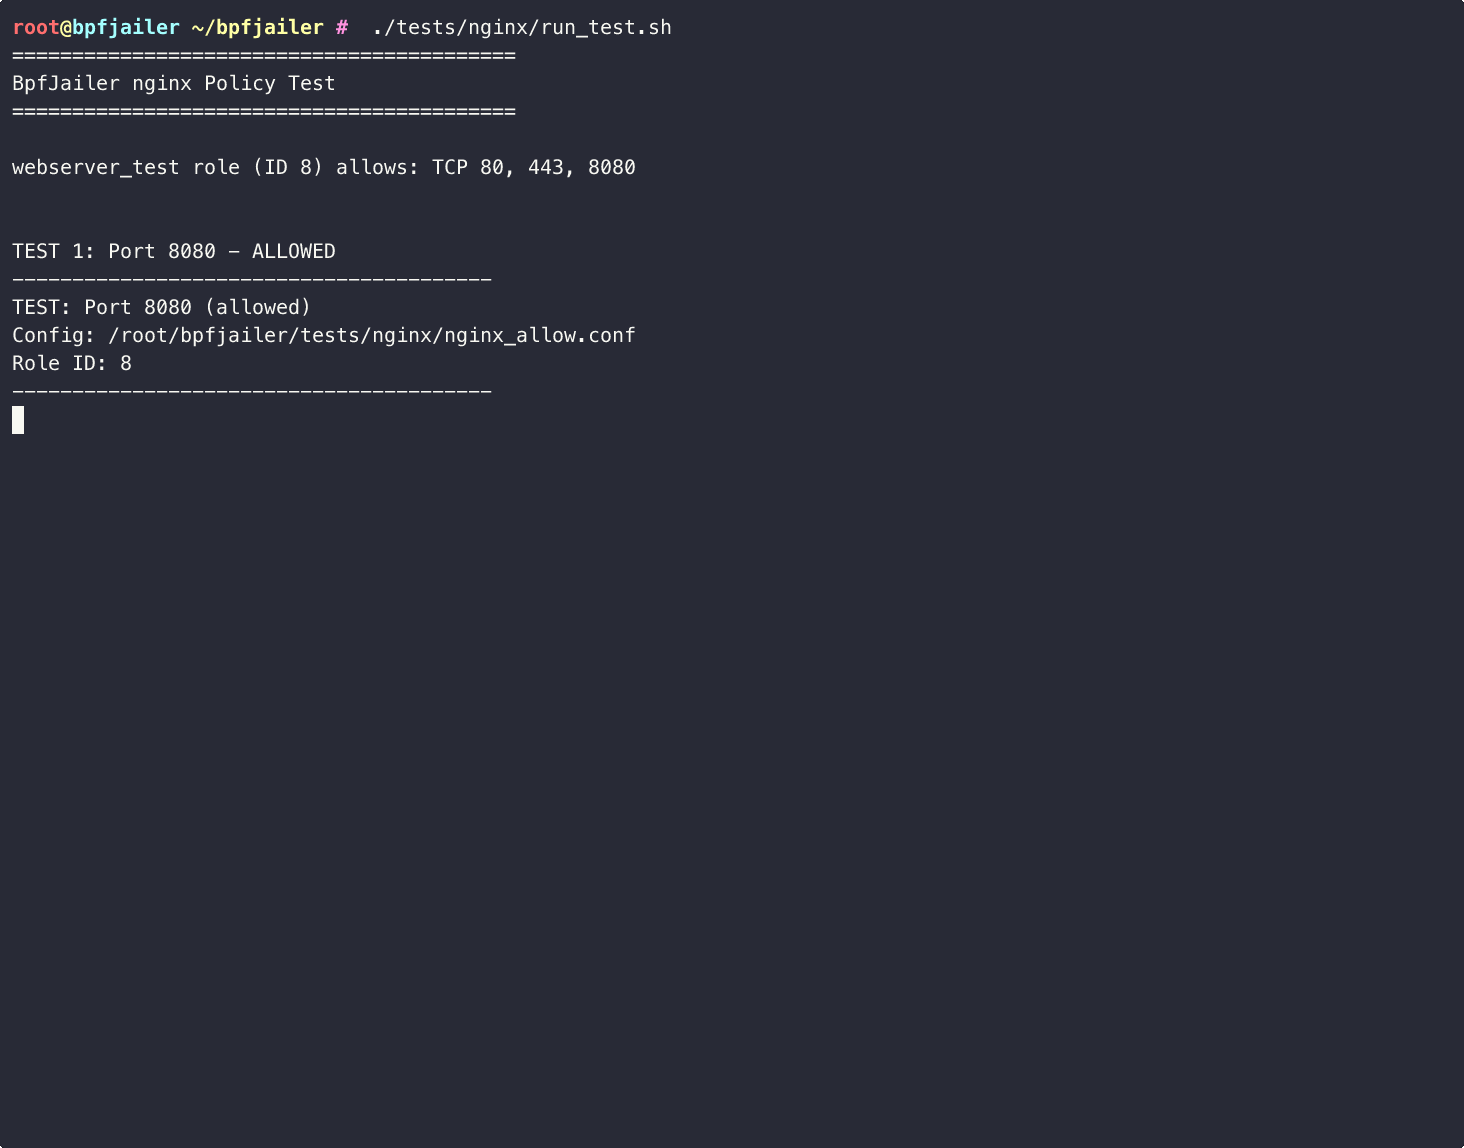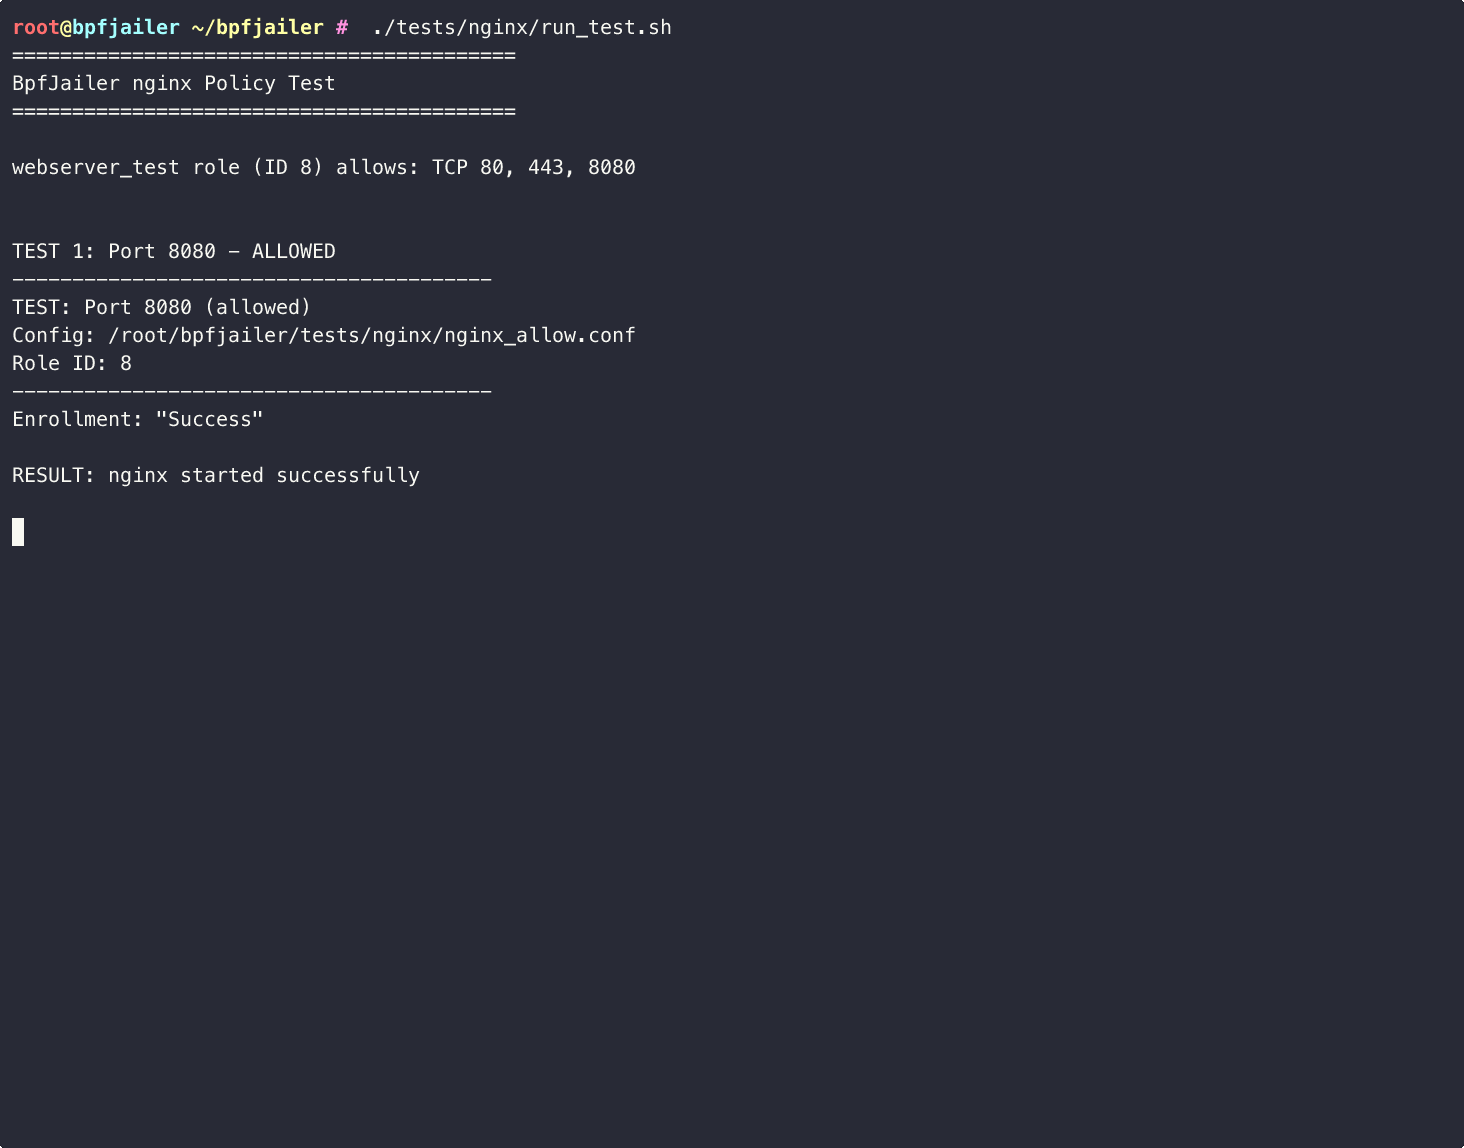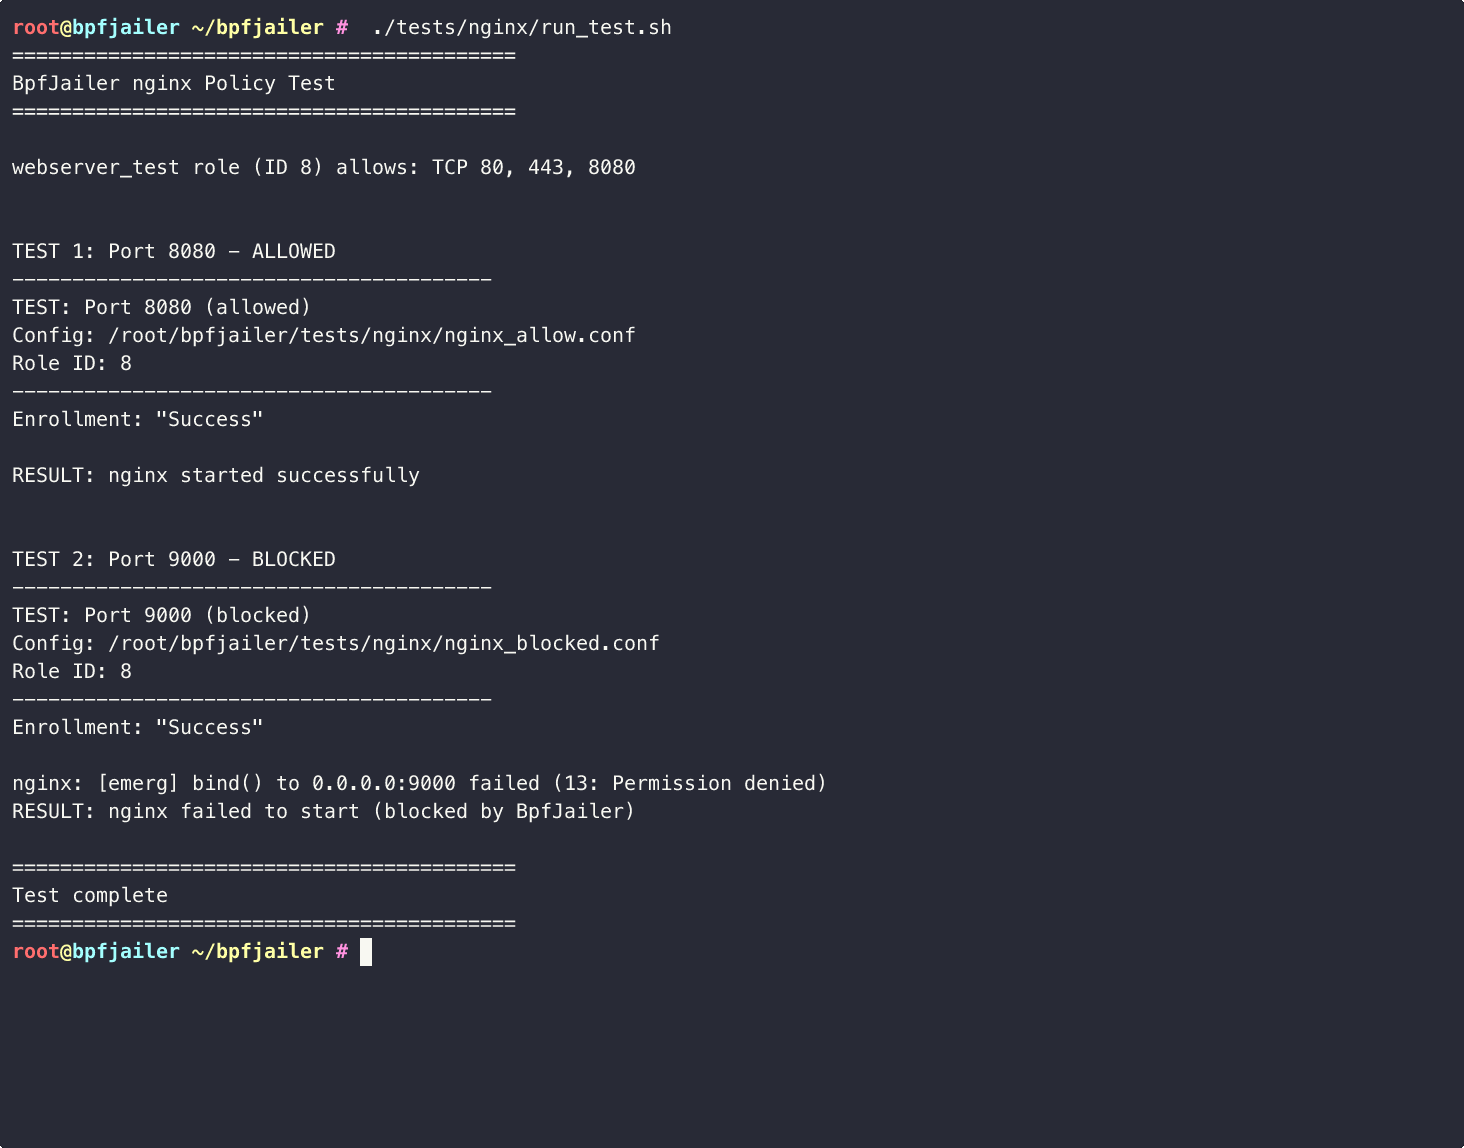 gen0sec/jailer
Jailer est un système de confinement de processus basé sur eBPF qui fournit un contrôle d'accès obligatoire (MAC) pour Linux. Il suit les processus à…
 owasp/docksec
Scanner de sécurité Docker alimenté par l'IA qui explique les vulnérabilités en langage clair. Un projet de laboratoire OWASP.