
bento
 himazawa/bento
Bento Toolkit est un conteneur minimal basé sur Fedora pour les tests de pénétration et les CTF avec l'agréable ajout d'applications GUI.
container-securityexploitationreverse-engineering+4
76
himazawa/bentoBento Toolkit est un conteneur minimal basé sur Fedora pour les tests de pénétration et les CTF avec l'agréable ajout d'applications GUI.
 medicean/vulapps
Créez rapidement divers environnements de vulnérabilités (Various vulnerability environment)
 rosehgal/dockerent
Le seul outil open-source pour analyser les vulnérabilités et les problèmes de configuration des conteneur(s) Docker en cours d'exécution et des…
 aquasecurity/trivy-enforcer
[EXPÉRIMENTAL] Kubernetes Operator pour Image Assurance
 nu11secur1ty/kali-linux-docker
kali-linux-docker
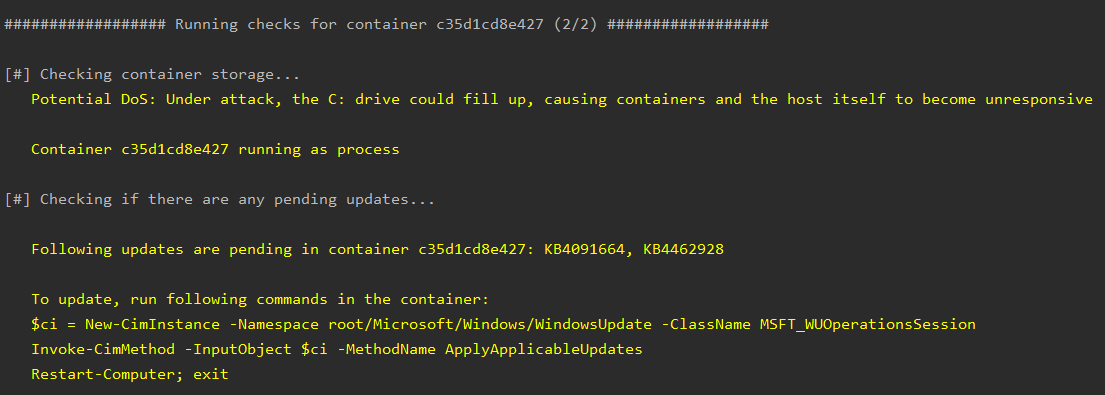 saira-h/whalescan
Scanner de vulnérabilités pour conteneurs Windows
 cyberhades/hardening-k8s-containers
Laboratoire pratique démontrant le renforcement des conteneurs Kubernetes en comparant les déploiements par défaut et renforcés en sécurité d'une…
 owasp/kstg
Guide de tests de sécurité Kubernetes
 armourbird/csf
ArmourBird CSF - Cadre de sécurité des conteneurs
 initstring/lxd_root
Linux privilege escalation via LXD
 nccgroup/go-pillage-registries
Outil de registre Docker axé sur les pentesteurs pour énumérer et télécharger des images.
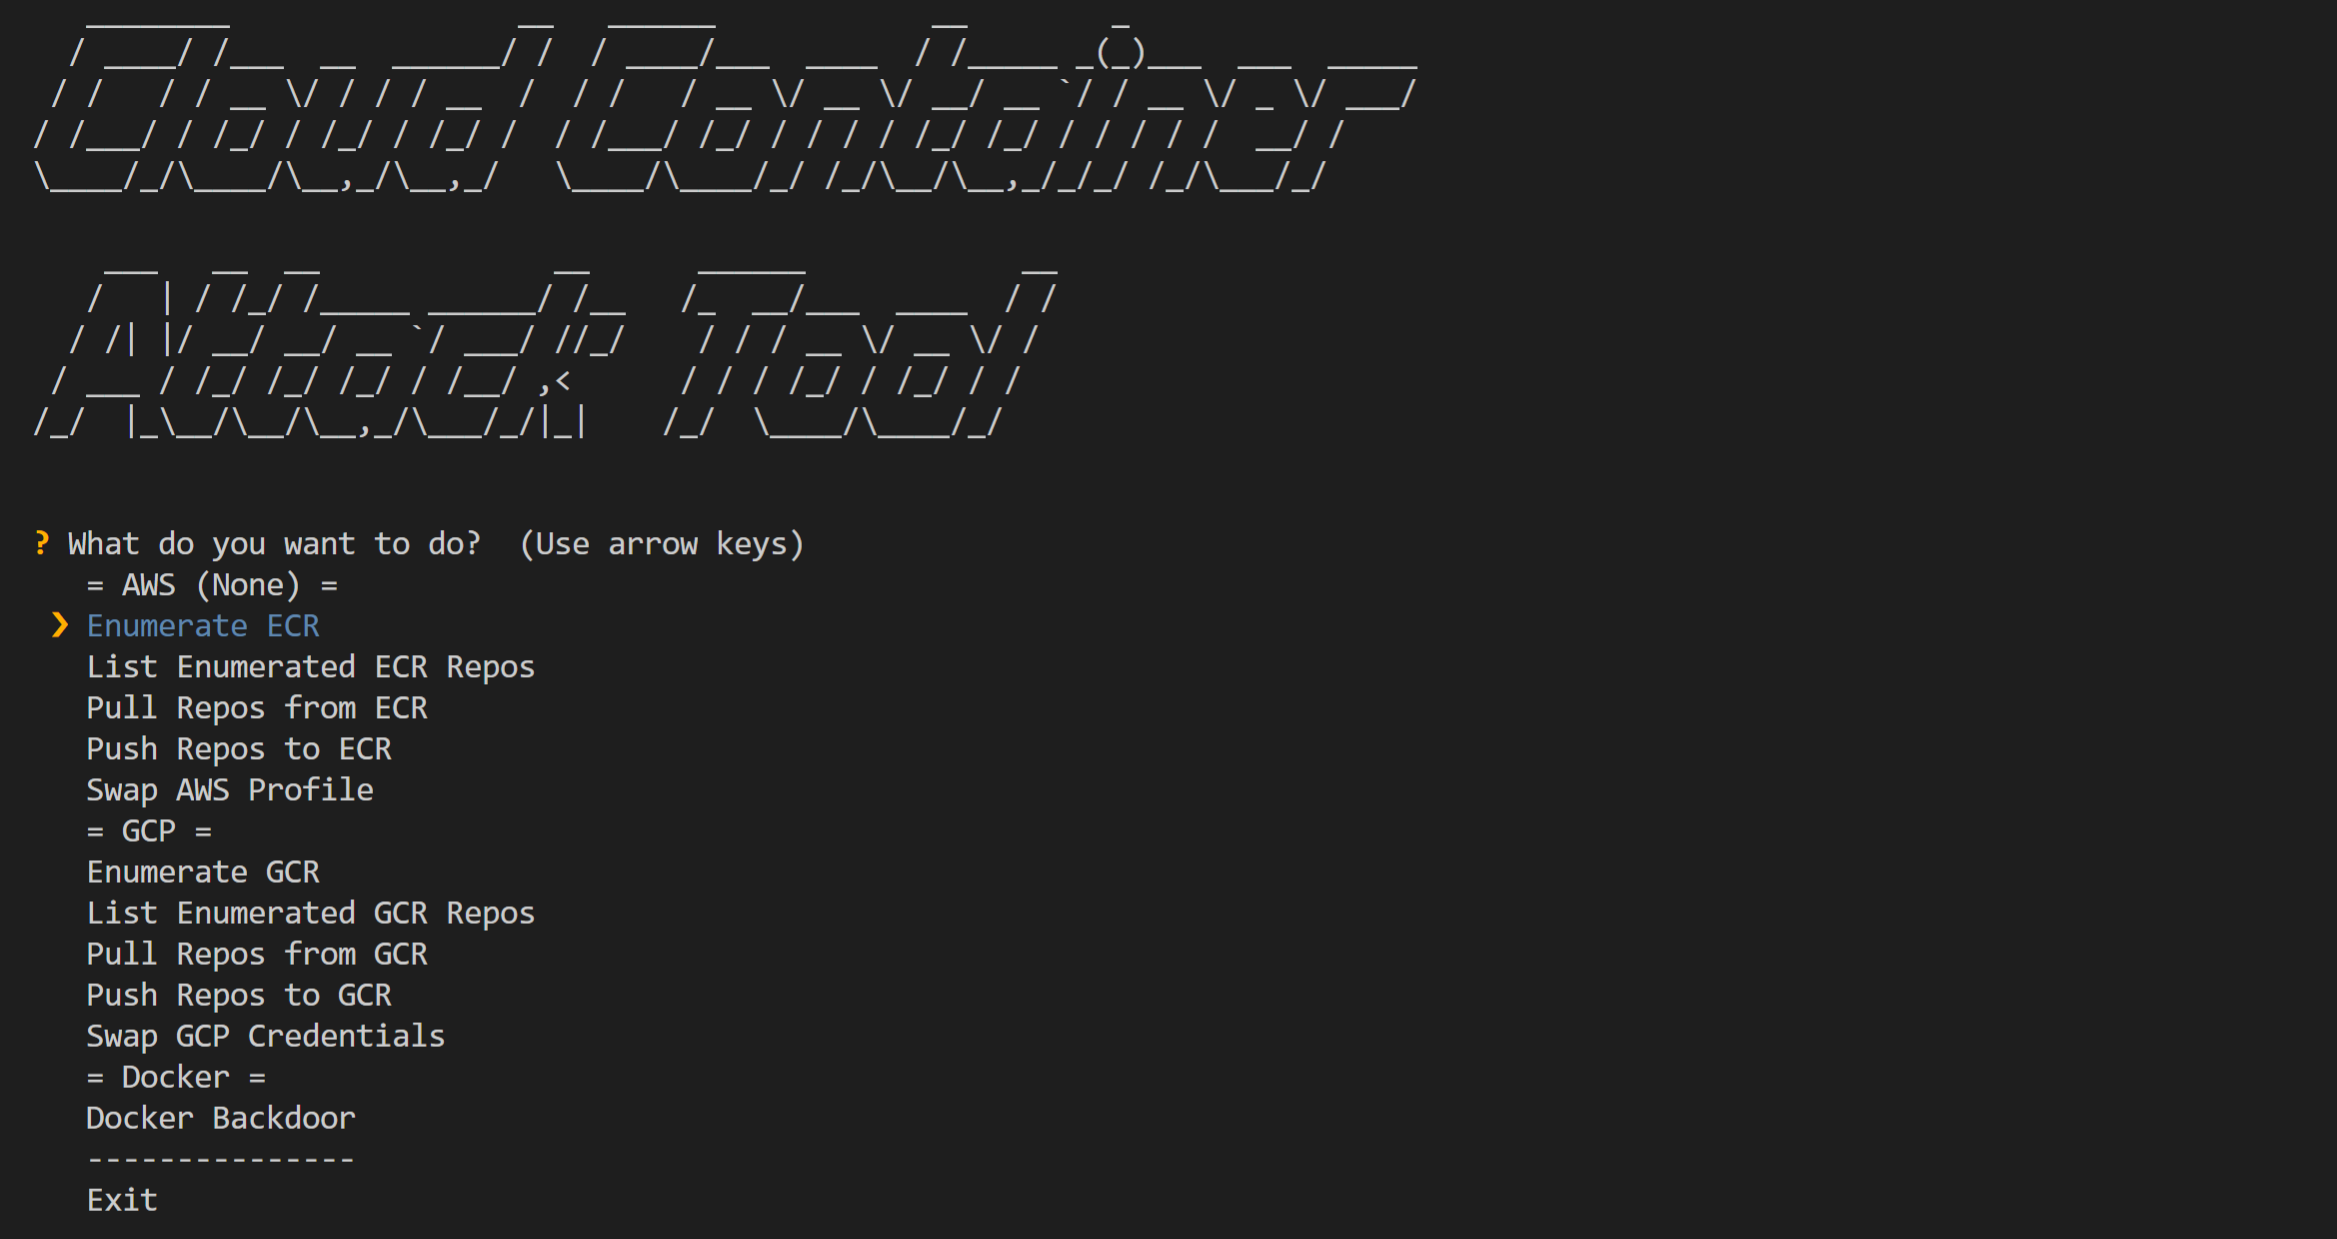 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) est un outil pour tester la sécurité des environnements de conteneurs.
 masahiro331/kube-trivy
Trivy pour Kubernetes
 imlzw/kubernetes-1.12.3-all-auto-install
Fichiers d'installation et de déploiement entièrement automatisés en un clic, compilés personnellement, pour un nœud maître Centos7.x +…
 nccgroup/conmachi
Outil d'audit de sécurité en boîte noire pour conteneurs : énumère la configuration de sécurité depuis l'intérieur du conteneur cible.
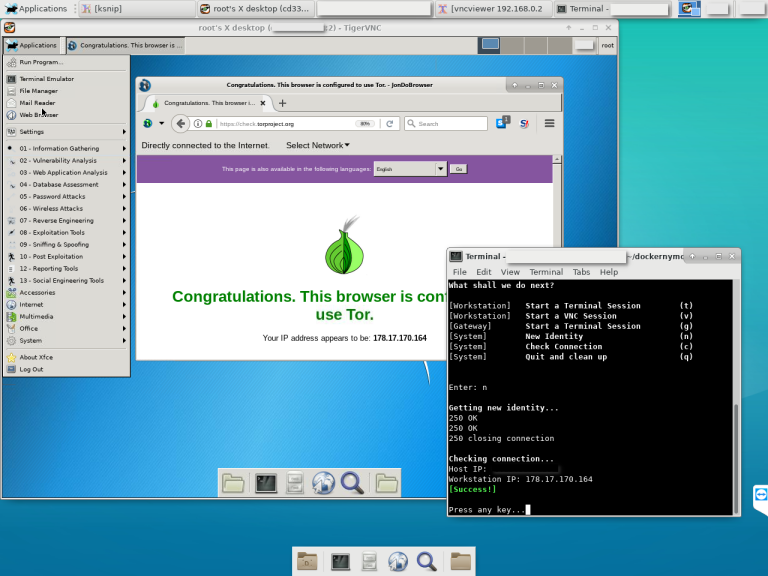 bcapptain/dockernymous
Un script utilisé pour créer un environnement de type Whonix (passerelle/station de travail) avec des conteneurs Docker.
 vulnerscom/vulners-scanner
Scanner de vulnérabilités basé sur l'API d'audit de vulners.com
 milesrichardson/docker-onion-nmap
Scannez les services cachés .onion avec nmap en utilisant Tor, proxychains et dnsmasq dans un conteneur Docker alpine minimal.