
tarian
 kube-tarian/tarian
Agent de sécurité d'exécution basé sur eBPF pour Kubernetes qui détecte les processus inconnus et les modifications de fichiers, applique des…
container-securitymalware-analysiscloud-security+3
58
kube-tarian/tarianAgent de sécurité d'exécution basé sur eBPF pour Kubernetes qui détecte les processus inconnus et les modifications de fichiers, applique des…
 felipecosta09/cve-2024-3094
Tutoriel étape par étape pour détecter CVE-2024-3094 (XZ Backdoor) dans les images de conteneurs à l'aide de Trend Micro Vision One TMAS CLI, avec…
 adarkst/honeypot_smart_infrastructure
Ce dépôt contient des fichiers manifest Kubernetes pour la configuration d'un système Honeypot et de Falco IDS dans un environnement K8s. Il comprend…
 brinhosa/cve-2024-3094-one-liner
Scripts en une ligne pour vérifier la vulnérabilité du serveur et des images Docker à CVE-2024-3094, y compris la détection de version et l'analyse…
 teyhouse/cve-2024-3094
Vérification de vulnérabilité K8S et Docker pour CVE-2024-3094
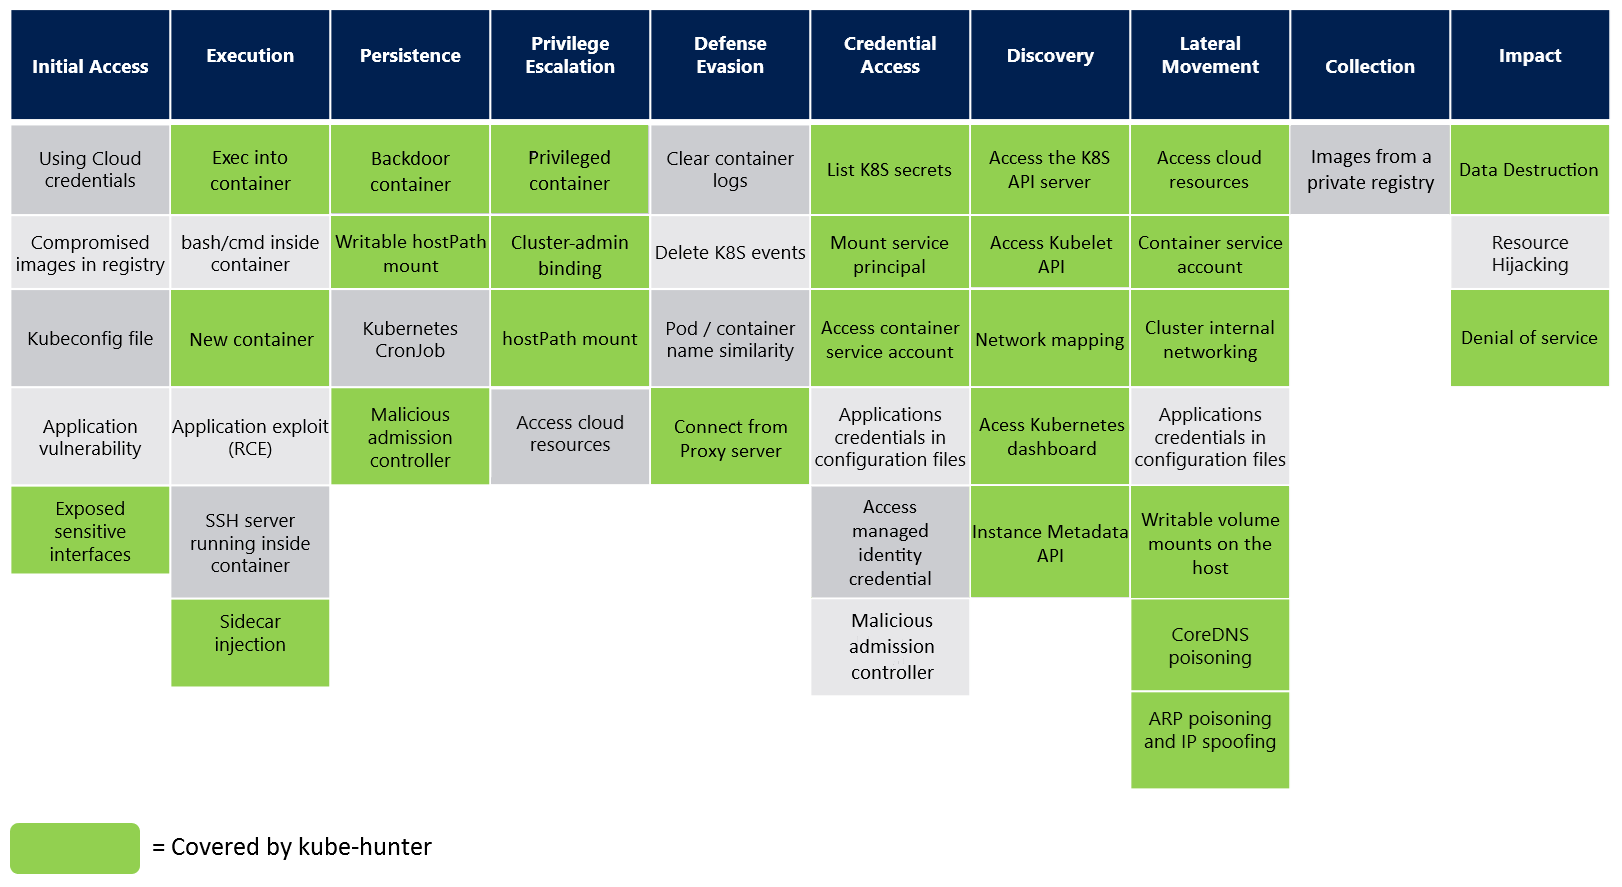 aquasecurity/kube-hunter
Chassez les failles de sécurité dans les clusters Kubernetes
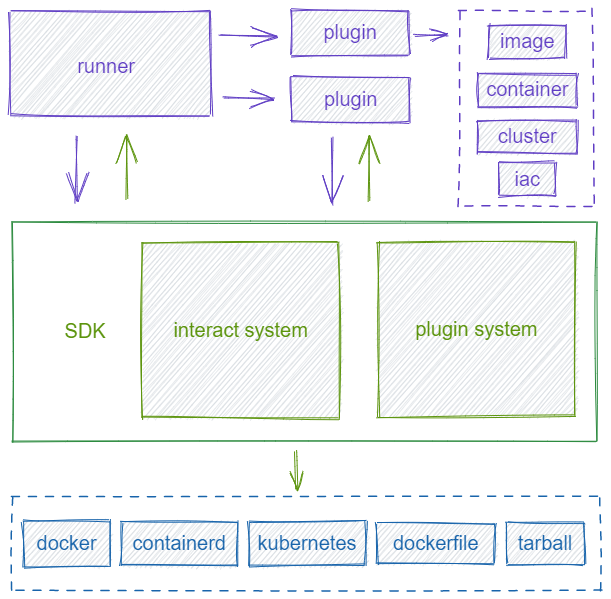 chaitin/veinmind-tools
veinmind-tools est un ensemble d'outils de sécurité des conteneurs auto-développé par Changting Technology, basé sur veinmind-sdk.
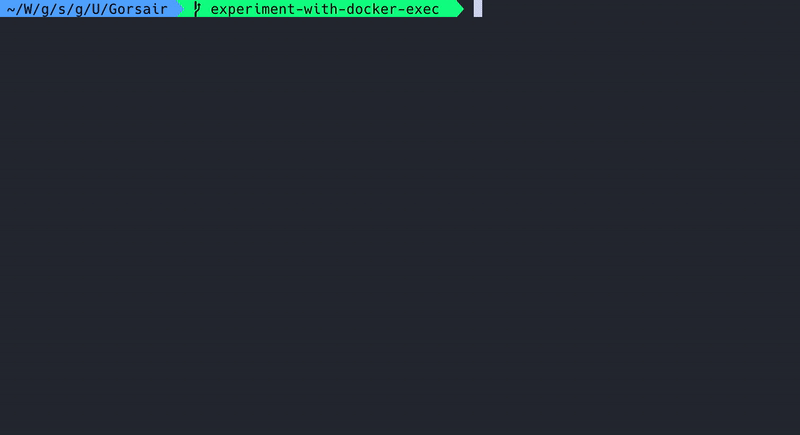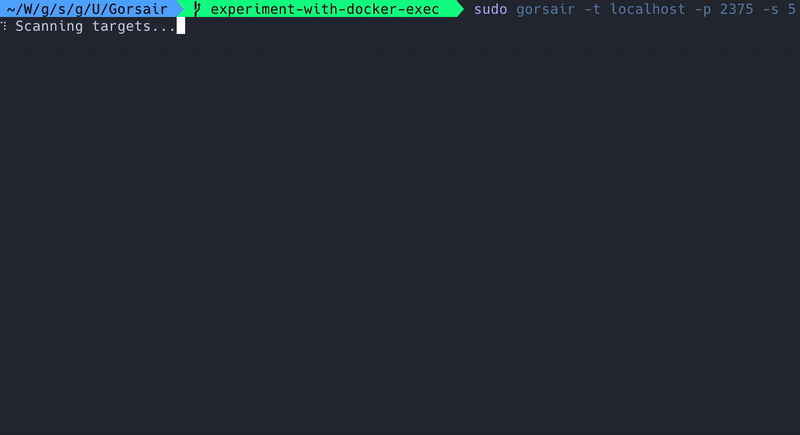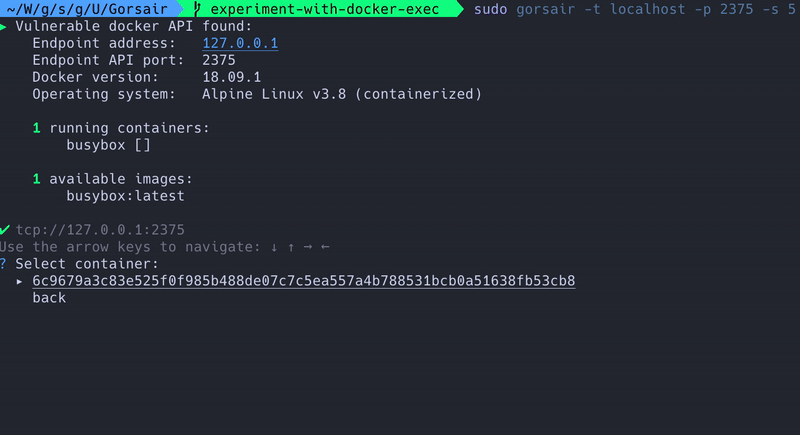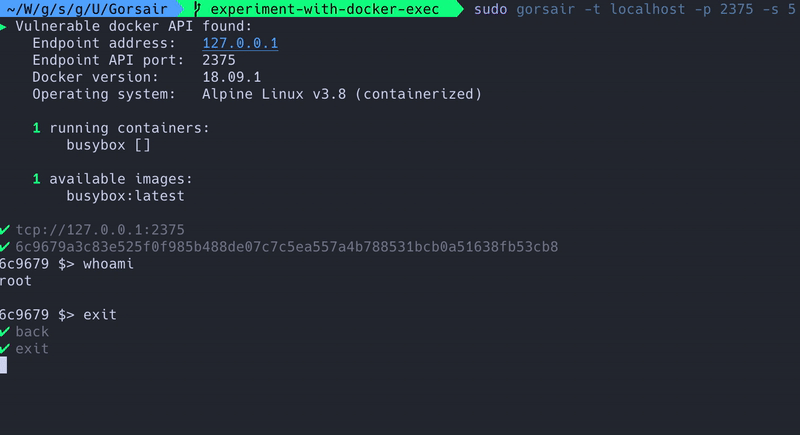 ullaakut/gorsair
Gorsair donne un accès root sur des conteneurs docker distants qui exposent leurs API
 owasp/docker-security
Prendre le contrôle de la sécurité des conteneurs
 owasp/python-honeypot
OWASP Honeypot, cadre automatisé de leurre.
 thirdbyte/ssj
Votre distribution Linux quotidienne devenue Super Saiyan.
 optiopay/klar
Intégration de Clair et Docker Registry
 mgeeky/packmypayload
Un PoC qui conditionne des payloads dans des conteneurs de sortie pour contourner le flag Mark-of-the-Web et démontrer les risques associés aux…
 shiftleftsecurity/sast-scan
Scan est un outil DevSecOps gratuit et Open Source pour effectuer des tests de sécurité basés sur l'analyse statique de vos applications et de leurs…
 rezilion/mi-x
Déterminez si votre environnement de calcul est réellement vulnérable à une vulnérabilité spécifique en tenant compte de tous les facteurs qui…
 zupit/horusec
Horusec est un outil open source qui améliore l'identification des vulnérabilités dans votre projet en une seule commande.
 aquasecurity/binfinder
Trouver les fichiers binaires non installés via le gestionnaire de paquets
 chainguard-dev/text4shell-policy
Démonstration de ClusterImagePolicy pour cve-2022-42889 text4shell