bitbucket-iac-scan
Scans Infrastructure as Code files for security misconfigurations and vulnerabilities using KICS, with Bitbucket Code Insights reporting.

Scans Infrastructure as Code files for security misconfigurations and vulnerabilities using KICS, with Bitbucket Code Insights reporting.

Un scanner de vulnérabilités plutôt sympa

Vérificateur de sécurité automatisé pour les clusters Kubernetes avec le maillage de services Istio, appliquant les bonnes pratiques via les…

kubeaudit vous aide à auditer vos clusters Kubernetes par rapport aux contrôles de sécurité courants

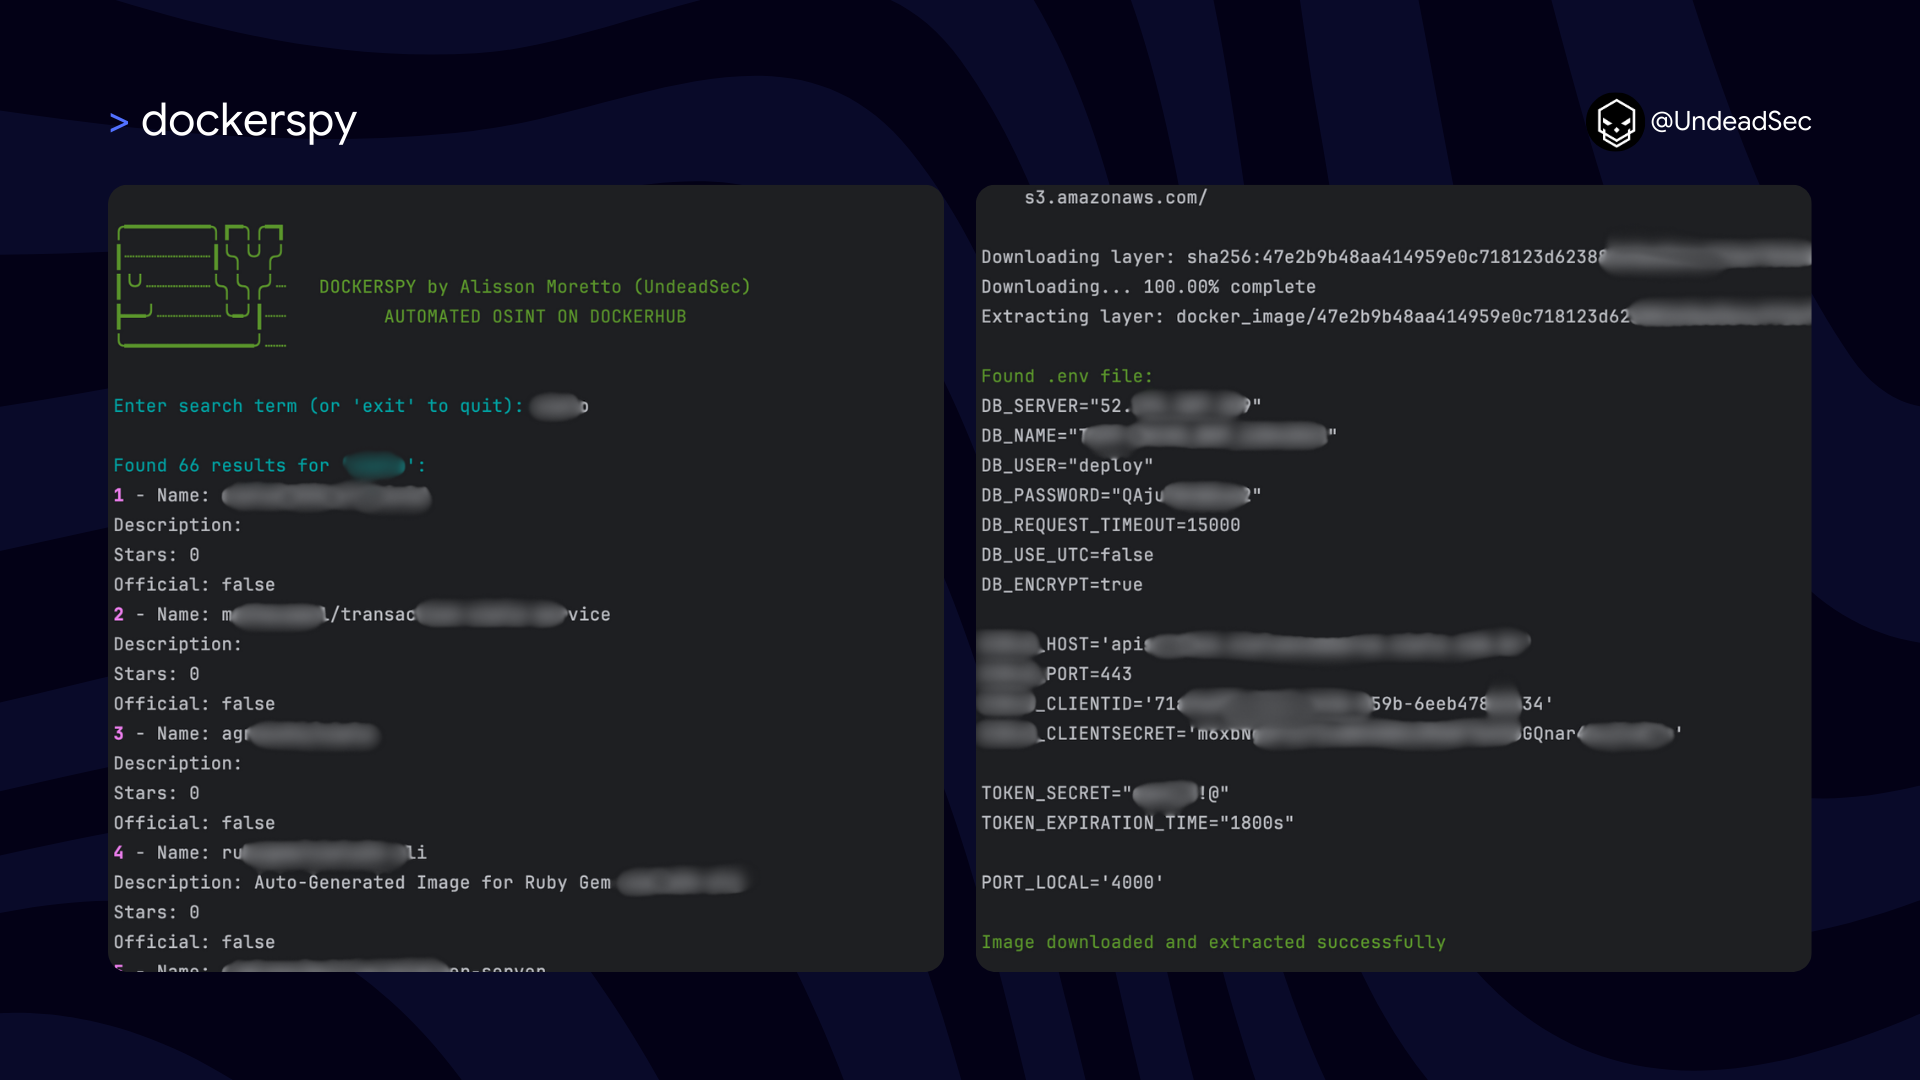
Analyse les images Docker Hub à l'aide de motifs regex pour extraire les secrets exposés, les clés privées et les jetons d'authentification à des…

Scanner parallèle basé sur SSH qui détecte CVE-2024-41110 dans les installations Docker, identifie les versions vulnérables et les plugins AuthZ, et…

Un analyseur open source en temps réel de topologie réseau et de protocoles

Projet exemple qui utilise VEX pour supprimer CVE-2024-29415.

⭐ ⭐ Distributed tcpdump pour environnements cloud natifs ⭐ ⭐

Extension du pilote Kubernetes de l'API de sondes et d'actions du Chaos Toolkit

Outil Linux de réponse aux urgences / collecte d'informations / détection de vulnérabilités, prenant en charge 13 catégories (configuration de base /…

:computer:🛡️ Une collection organisée de ressources, d'outils et d'autres éléments précieux pour les blue teams en cybersécurité.

⎈❏ Terminal et console Web pour Kubernetes

Plateforme de formation à la sécurité Kubernetes - axée sur l'atténuation des risques de sécurité

Outil d'exploitation Kubernetes basé sur Go qui scanne les ports exposés et exploite les mauvaises configurations du cluster, y compris l'exécution…

Pipeline de télémétrie système natif du cloud qui collecte, traite et exporte des événements d'appels système dans un format compact…

Un plugin Trivy qui analyse les images d'une ressource Kubernetes.

Post-exploitation d'un etcd compromis, obtenez une persistance et un shell distant sur les nœuds.