

pulledpork
 shirkdog/pulledpork
Pulled Pork pour la gestion des règles Snort et Suricata (depuis Google code)
vulnerability-scannersthreat-feeds-aggregatorsconfiguration-auditing+2
442
shirkdog/pulledporkPulled Pork pour la gestion des règles Snort et Suricata (depuis Google code)
 owasp/secure-headers-project
Base de connaissances OWASP et validateur pour les en-têtes de sécurité HTTP des réponses, fournissant des recommandations, des statistiques et des…
 secforce/snmp-brute
Script rapide de force brute SNMP, d'énumération, de téléchargement de configuration CISCO et de craquage de mots de passe.
 hardenedlinux/harbian-audit
Audit de distribution Debian GNU/Linux durcie
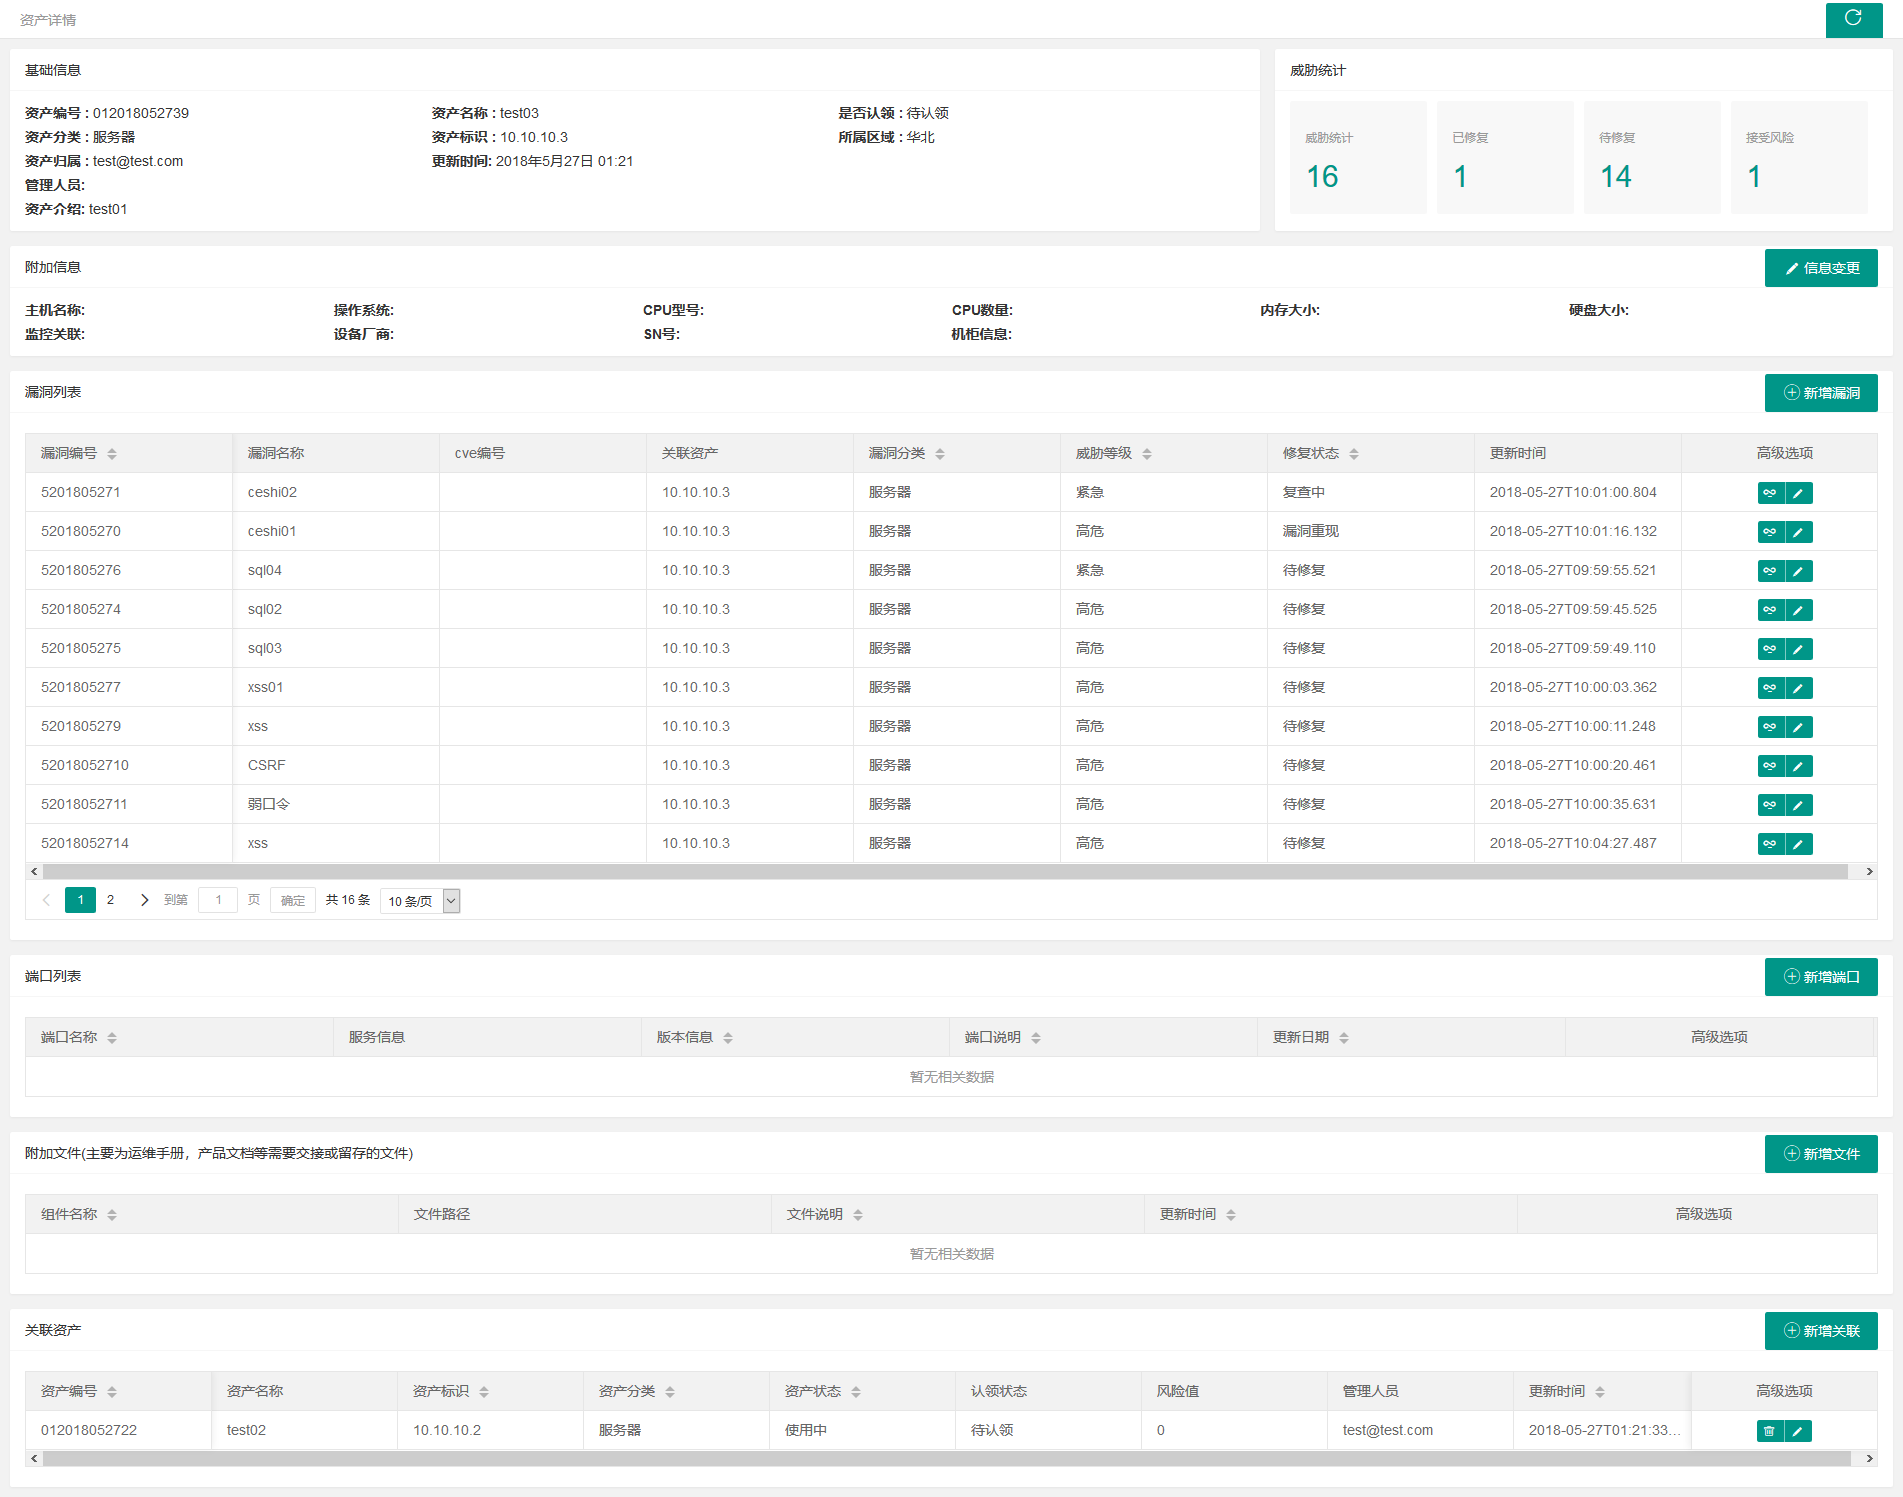 we1h0/securitymanageframwork
Security Manage Framwork est une plateforme de gestion de sécurité pour le réseau d'entreprise, qui inclut des modules de gestion des actifs, des…
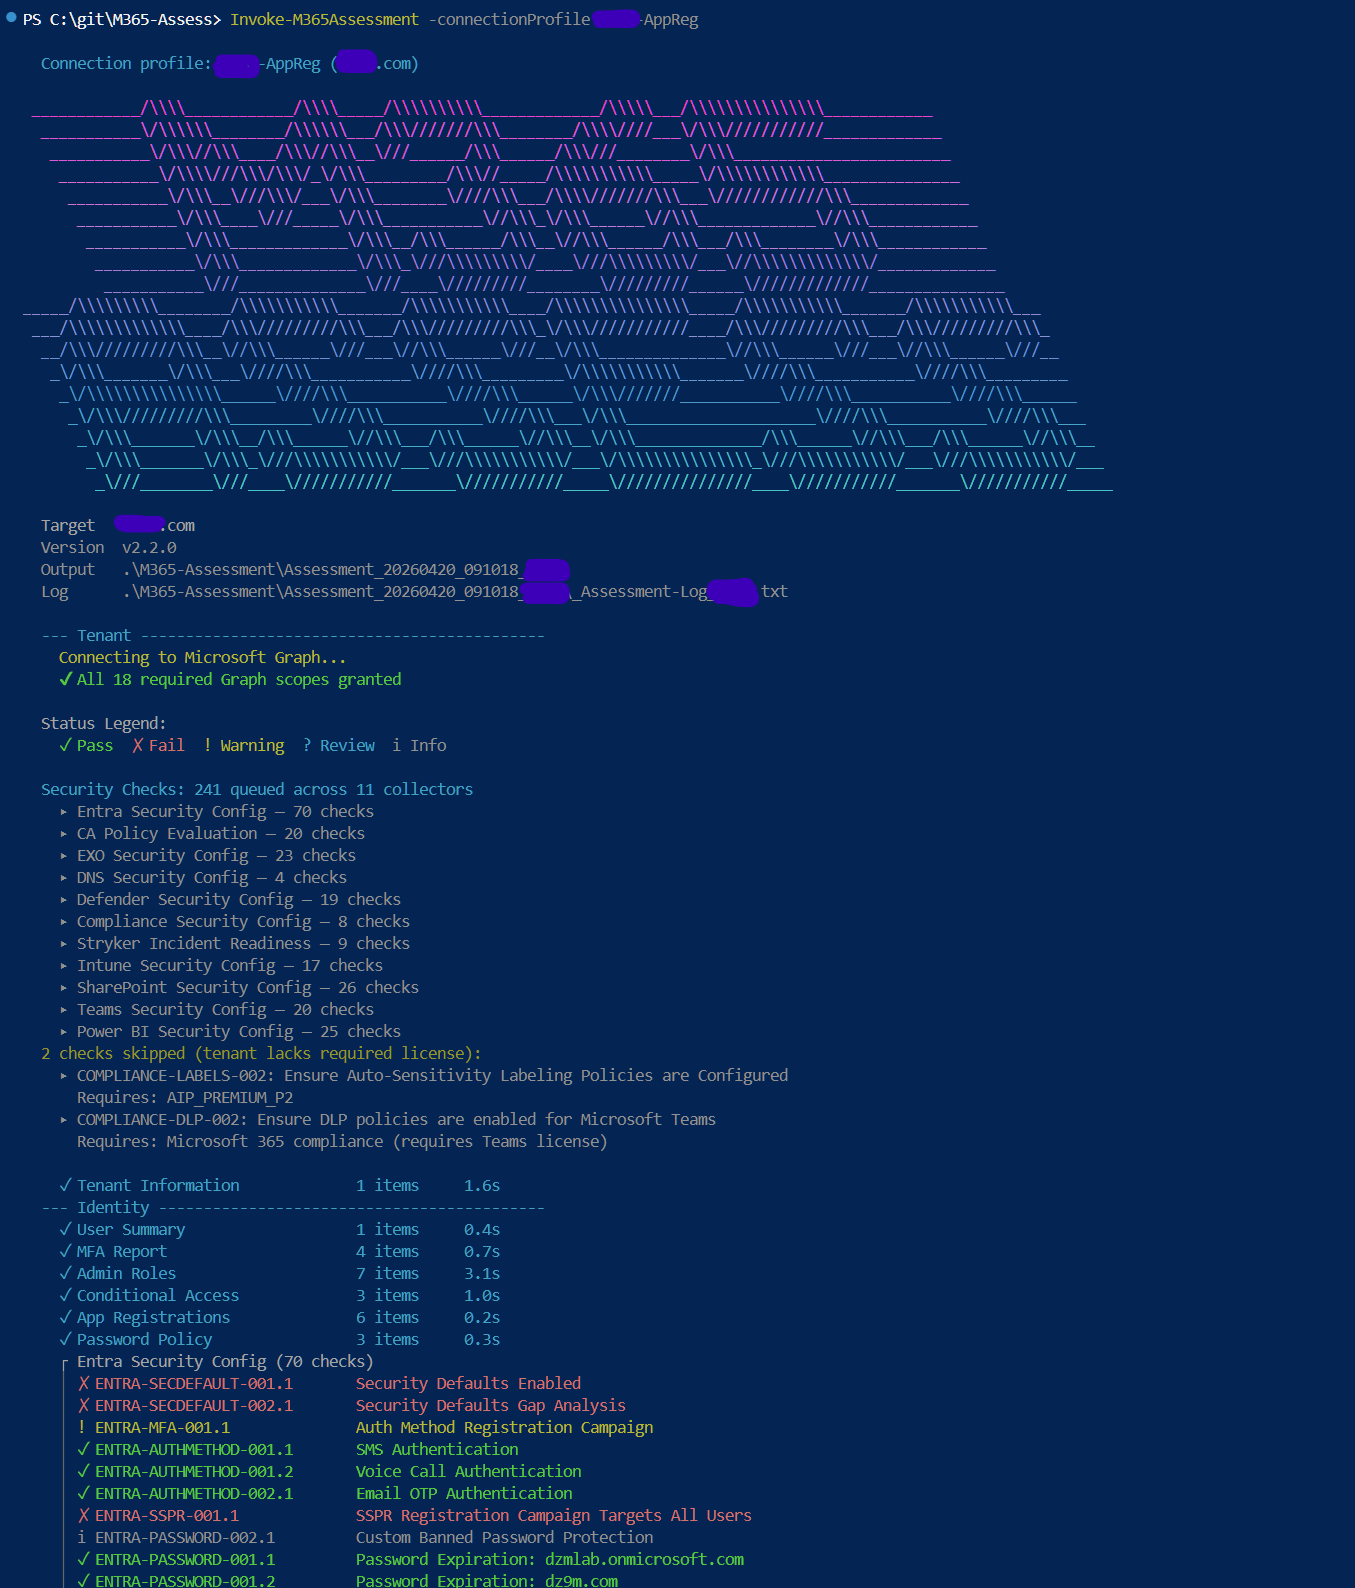 galvnyz/m365-assess
290+ vérifications automatisées dans 14 cadres de conformité, rapport HTML interactif, aucune donnée ne quitte votre machine.
 dev-sec/chef-ssh-hardening
This chef cookbook fournit des configurations sécurisées pour ssh-client et ssh-server.
 l0ss/grouper2
Trouver des vulnérabilités dans la stratégie de groupe AD
 sektioneins/suhosin
SUHOSIN [수호신] pour PHP 5.x - L'extension de sécurité PHP.
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 synacktiv/octoscan
Octoscan est un scanner statique de vulnérabilités pour les workflows GitHub Actions.
 zierax/grafana-final-scanner
Scanner Grafana avec tous les CVE publics que j'ai rassemblés dans un seul script pour faciliter les tests de Grafana
 trimstray/otseca
Outil open source d'audit de sécurité pour rechercher et extraire la configuration système. Il vous permet de générer des rapports aux formats HTML…
 iana-org/get-trust-anchor
Outil pour récupérer/actualiser les ancres de confiance de la zone racine DNS
 riramar/hsecscan
Un scanner de sécurité pour les en-têtes de réponse HTTP.
 sigstore/root-signing
Maintient le dépôt TUF qui fournit de manière sécurisée la racine de confiance Sigstore (trusted_root.json) aux clients, en utilisant la signature…
 gildasio/h2t
h2t (HTTP Hardening Tool) scanne un site web et suggère des en-têtes de sécurité à appliquer
 synacktiv/gpoparser
gpoParser est un outil conçu pour extraire et analyser les configurations appliquées via les objets de stratégie de groupe (GPO) dans un…