

BounceBack
 d00movenok/bounceback
↕️🤫 Redirecteur furtif pour la sécurité de vos opérations red team
ids-ips-evasionphishingwaf-bypass+3
d00movenok/bounceback↕️🤫 Redirecteur furtif pour la sécurité de vos opérations red team
 danielbohannon/invoke-cradlecrafter
Générateur et obfuscateur de cradle de téléchargement distant PowerShell
 redsiege/wmimplant
C'est un outil basé sur PowerShell conçu pour agir comme un RAT. Son interface est celle d'un shell où toute commande prise en charge est traduite en…
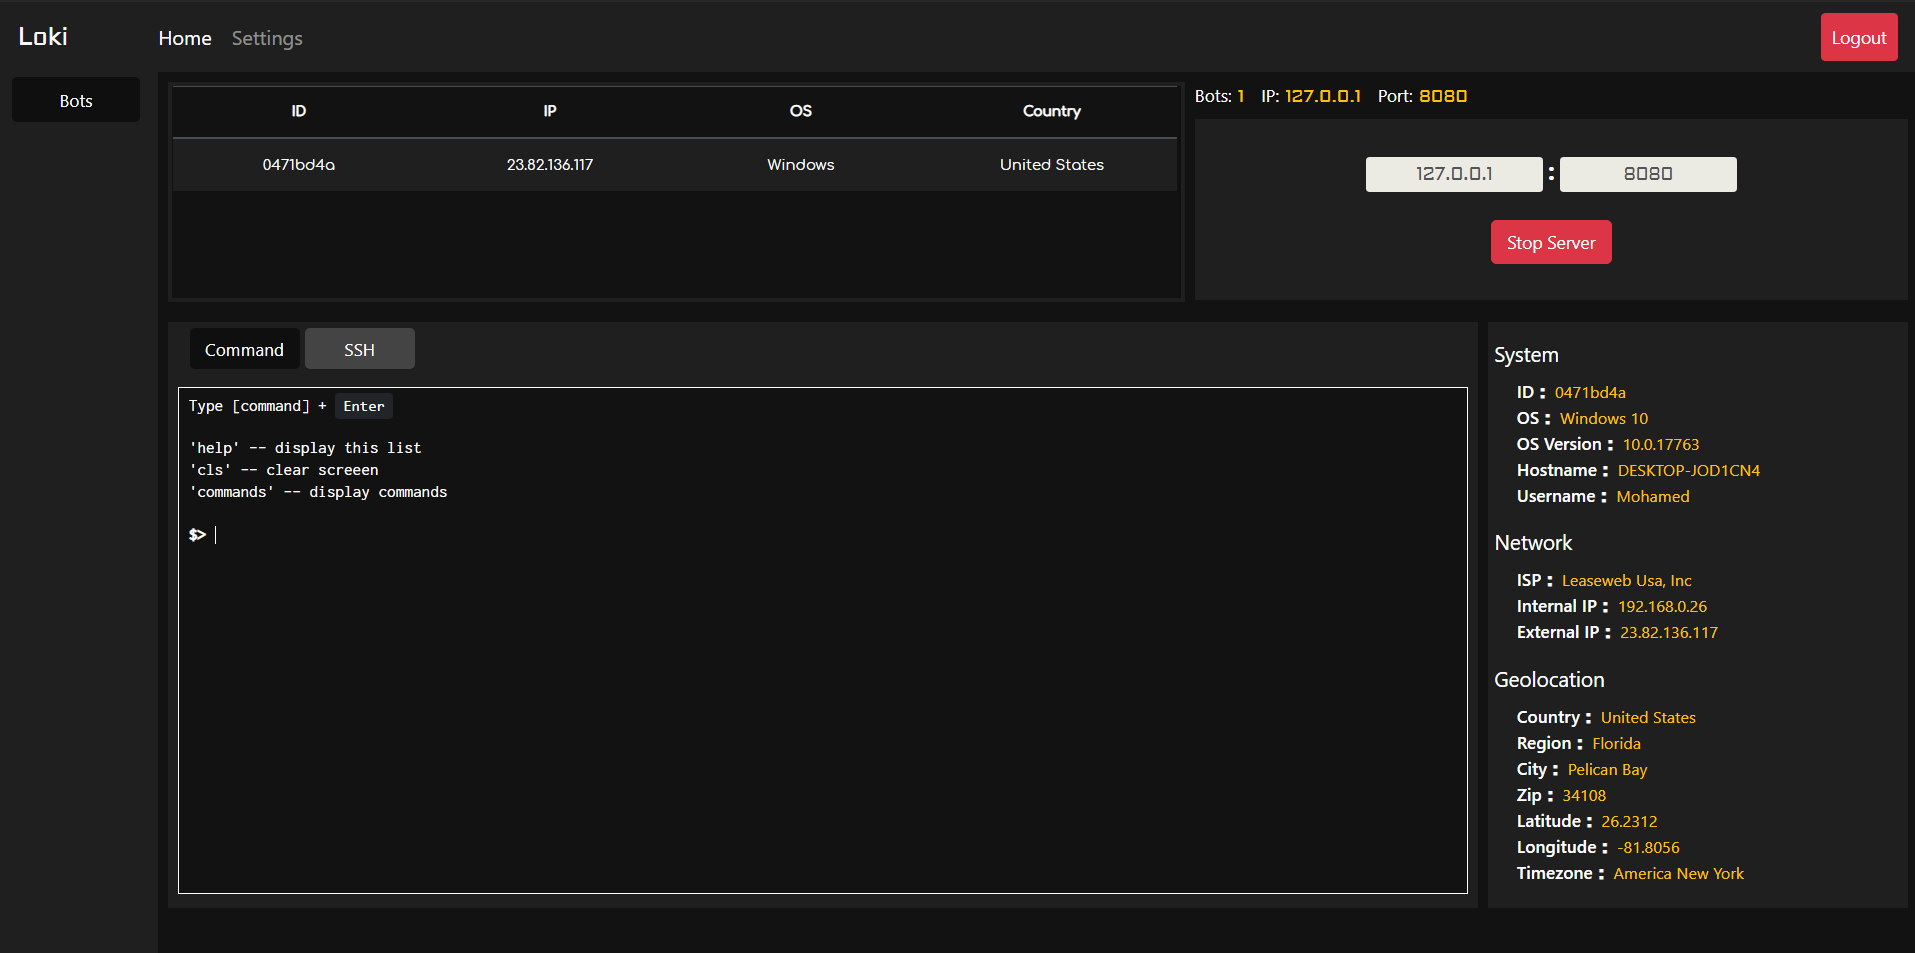 bitwise-01/loki
Outil d'accès à distance
 s0md3v/nano
Nano est une famille de shells web PHP optimisés par code golf pour la furtivité.
 gh05tcrew/metasploitmcp
Serveur MCP pour Metasploit
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
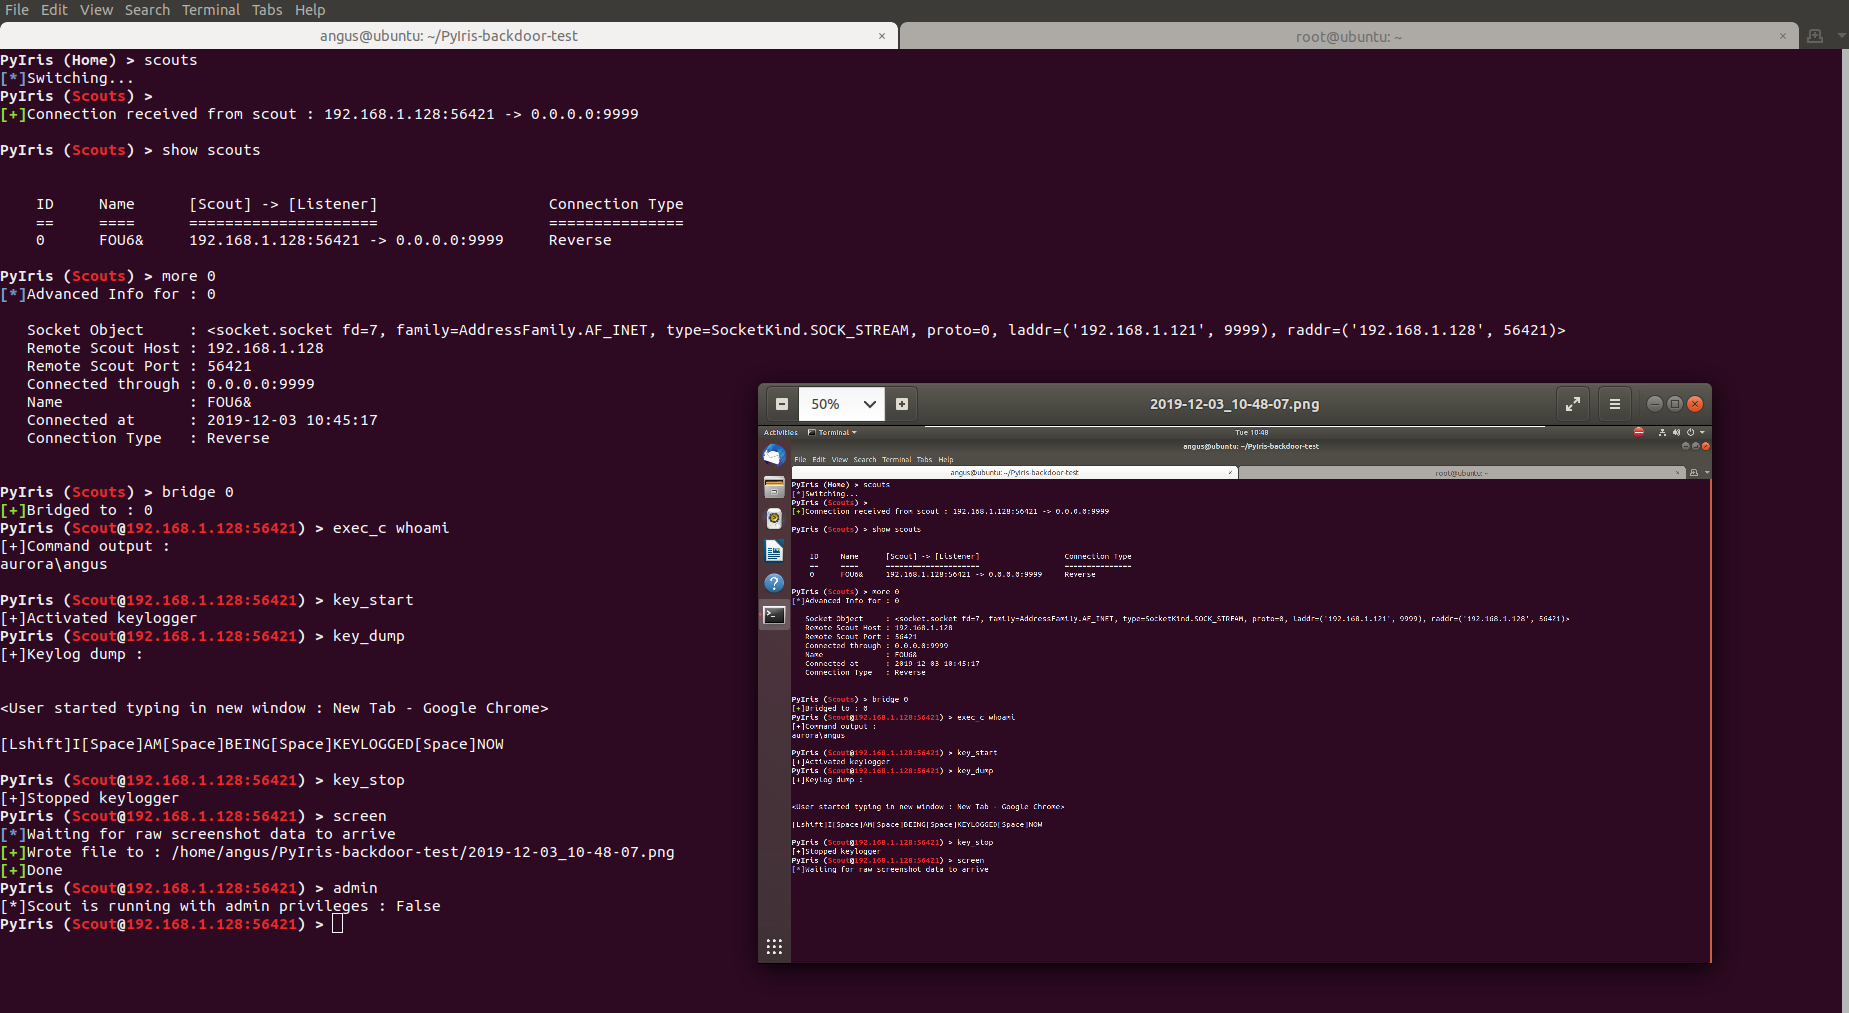 not-sekiun/pyiris
PyIris est un kit d'outils modulaire de cheval de Troie d'accès distant écrit en Python ciblant les systèmes Windows et Linux.
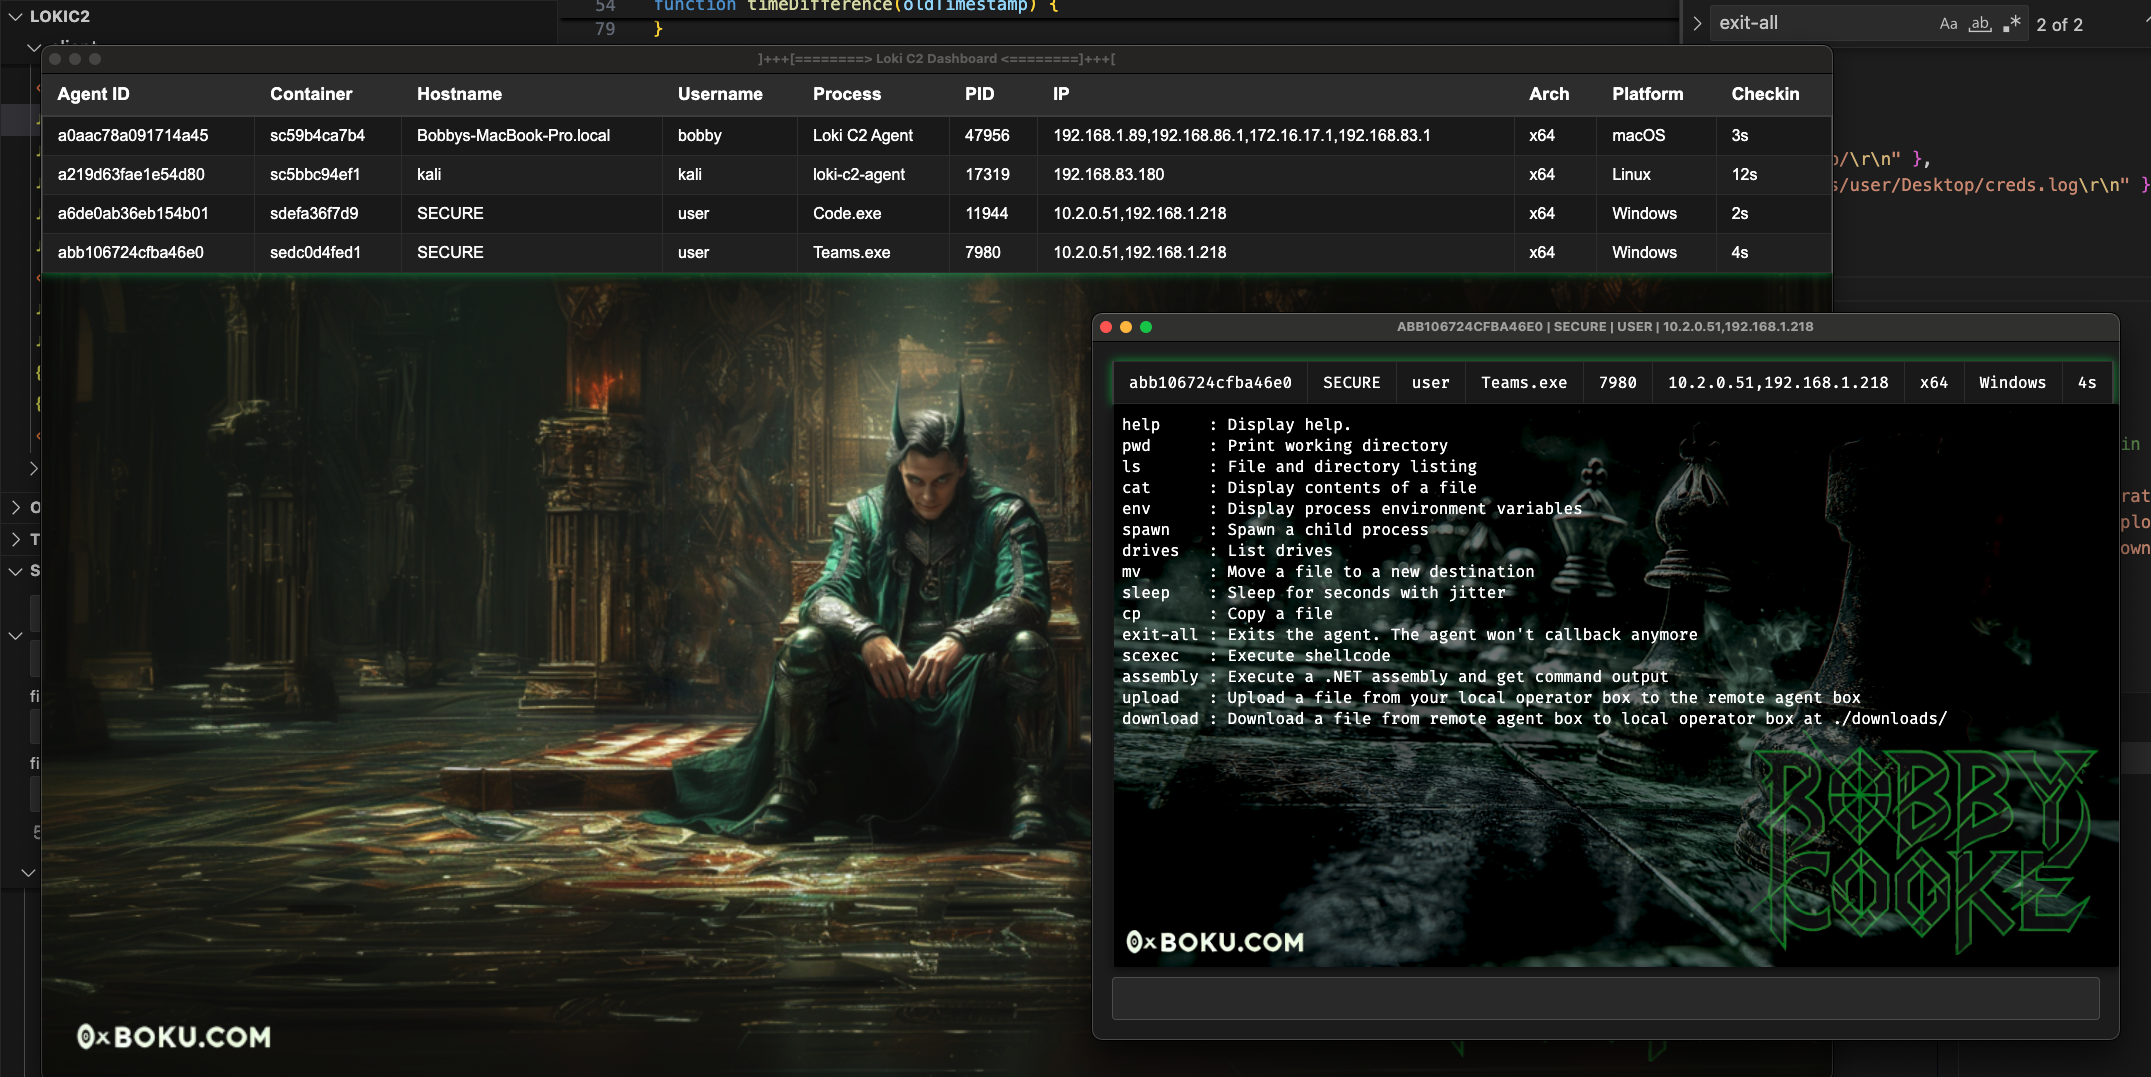 boku7/loki
🧙♂️ Node.js Command & Control pour le script-jacking d'applications Electron vulnérables
 danielbohannon/invoke-dosfuscation
Générateur d'obfuscation de commandes cmd.exe et banc d'essai de détection
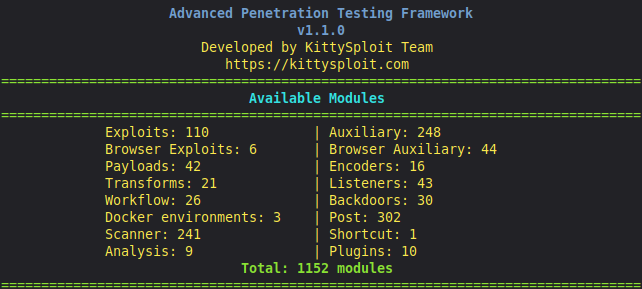 sia-iotechnology/kittysploit-framework
Framework d'exploitation Python, Débogueur du moteur V8, Intercepteur de proxy, marketplace, post-exploitation, générateur de backdoor,....
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Profils C2 malléables. Une collection de profils utilisés dans différents projets avec Cobalt Strike https://www.cobaltstrike.com/.
 funnywolf/pystinger
Contournement du pare-feu pour le transfert de trafic via webshell
 alphasoc/flightsim
Un utilitaire pour générer en toute sécurité des modèles de trafic réseau malveillant et évaluer les contrôles.
 p3nt4/invoke-socksproxy
Proxy SOCKS et serveur SOCKS inversé utilisant PowerShell.
 s1n6h/pentest-harness
Harnais d'agent IA auto-hébergé pour les pentests autorisés, le bug bounty, les laboratoires de sécurité et les CTF. Basé sur des plugins, prise en…
 criticalpathsecurity/zeek-intelligence-feeds
Flux de renseignements sur les menaces agrégés au format Zeek, avec des indicateurs combinés issus de sources publiques et sélectionnées, pour une…
 mafifrizi/ares
Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…