
metasploit-framework-nu11secur1ty
 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
penetration-testing-frameworksprivilege-escalationreconnaissance+9
1
nu11secur1ty/metasploit-framework-nu11secur1tyExtension de metasploit-framework
 al1ex/powershell-c2
Powershell-C2
 saqib-butt2/blackbox-pentesting-infsecos
Test de pénétration complet en boîte noire contre SecOS:1 (VulnHub) — exploitation de CSRF, escalade de privilèges via CVE-2015-1328 (OverlayFS),…
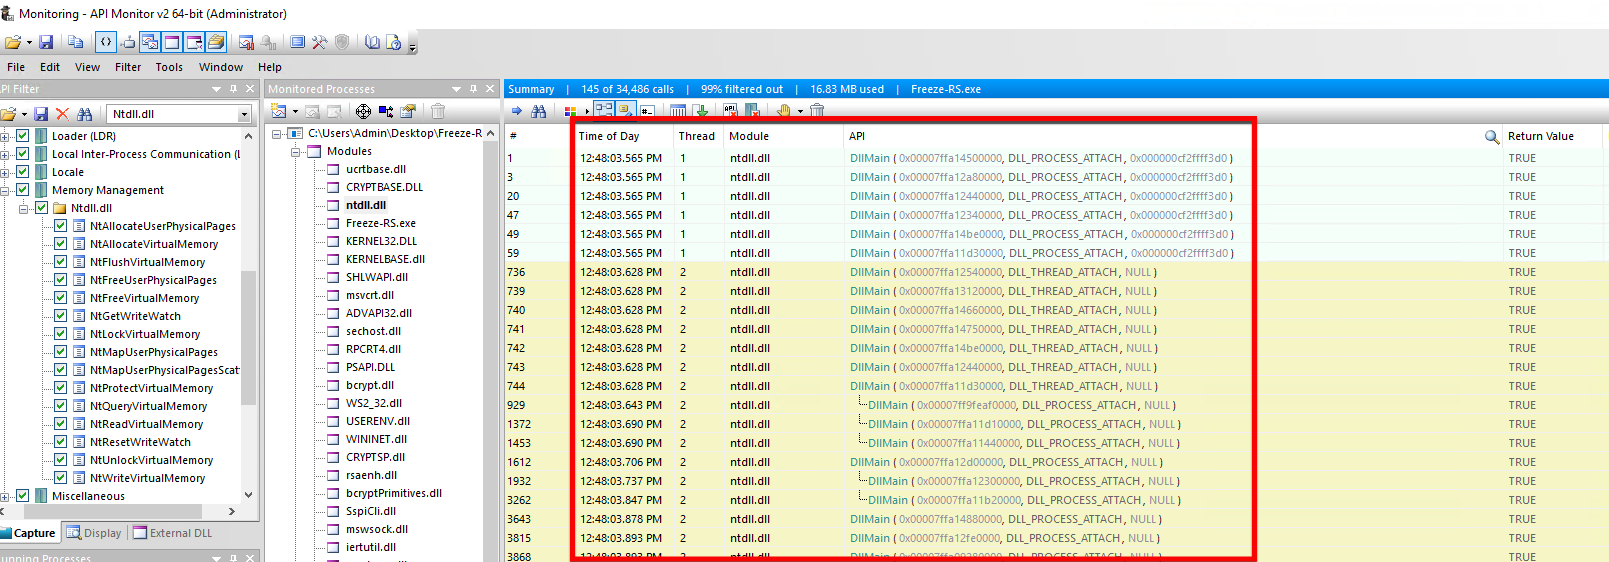
 edu0x01/hack-tools
Projet qui rassemble plusieurs outils de pentest
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Exploitation RCE Zero-Click de Windows OLE détectée (CVE-2025-21298) - Procédure pas à pas
 ry-allan/tanstack-compromise-checker
Détecte les artefacts de CVE-2026-45321 (compromission de la chaîne d'approvisionnement TanStack) et du ver Mini Shai-Hulud. Scanne node_modules,…
 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Walkthrough complet d'exploitation avec Metasploit contre Metasploitable2 — backdoor vsftpd, Samba CVE-2007-2447, backdoor UnrealIRCd, exfiltration…
 aperocky/bepr
Un framework minimal de reverse shell authentifié pour atteindre des hôtes ayant un accès Internet sortant.
 czabatta/thm-tempest
TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, comptes backdoor
 mbadanoiu/java-servlets-shell
# Backdoor Java Servlets sans JSP, inspirée de https://www.redteam-pentesting.de/files/redteam-jboss.tar.gz
 corelight/zeek-spicy-facefish
Un analyseur de protocole Zeek pour le rootkit Facefish, basé sur Spicy.
 lingerhk/0net
Un simple cheval de Troie de contrôle à distance pour Windows
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
Plan directeur reproductible pour le Purple Teaming DDoS avancé, conçu pour le paysage des menaces. Il intègre une suite offensive Red Elite…
 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> STÉGANOGRAPHIE --> MALWARE DE TYPE DBATLOADER/GULOADER
 astraljays/traditionaljay
Boutique Java hébergée sur VM volontairement vulnérable — Laboratoire d'atelier Log4Shell (CVE-2021-44228) (EC2 / Azure VM / GCE)
 s_r_e_e_r_a_j/php-reverse-shell
Ceci est un shell inversé PHP puissant et furtif conçu pour le hacking éthique et les tests de pénétration. Il établit une connexion fiable et…
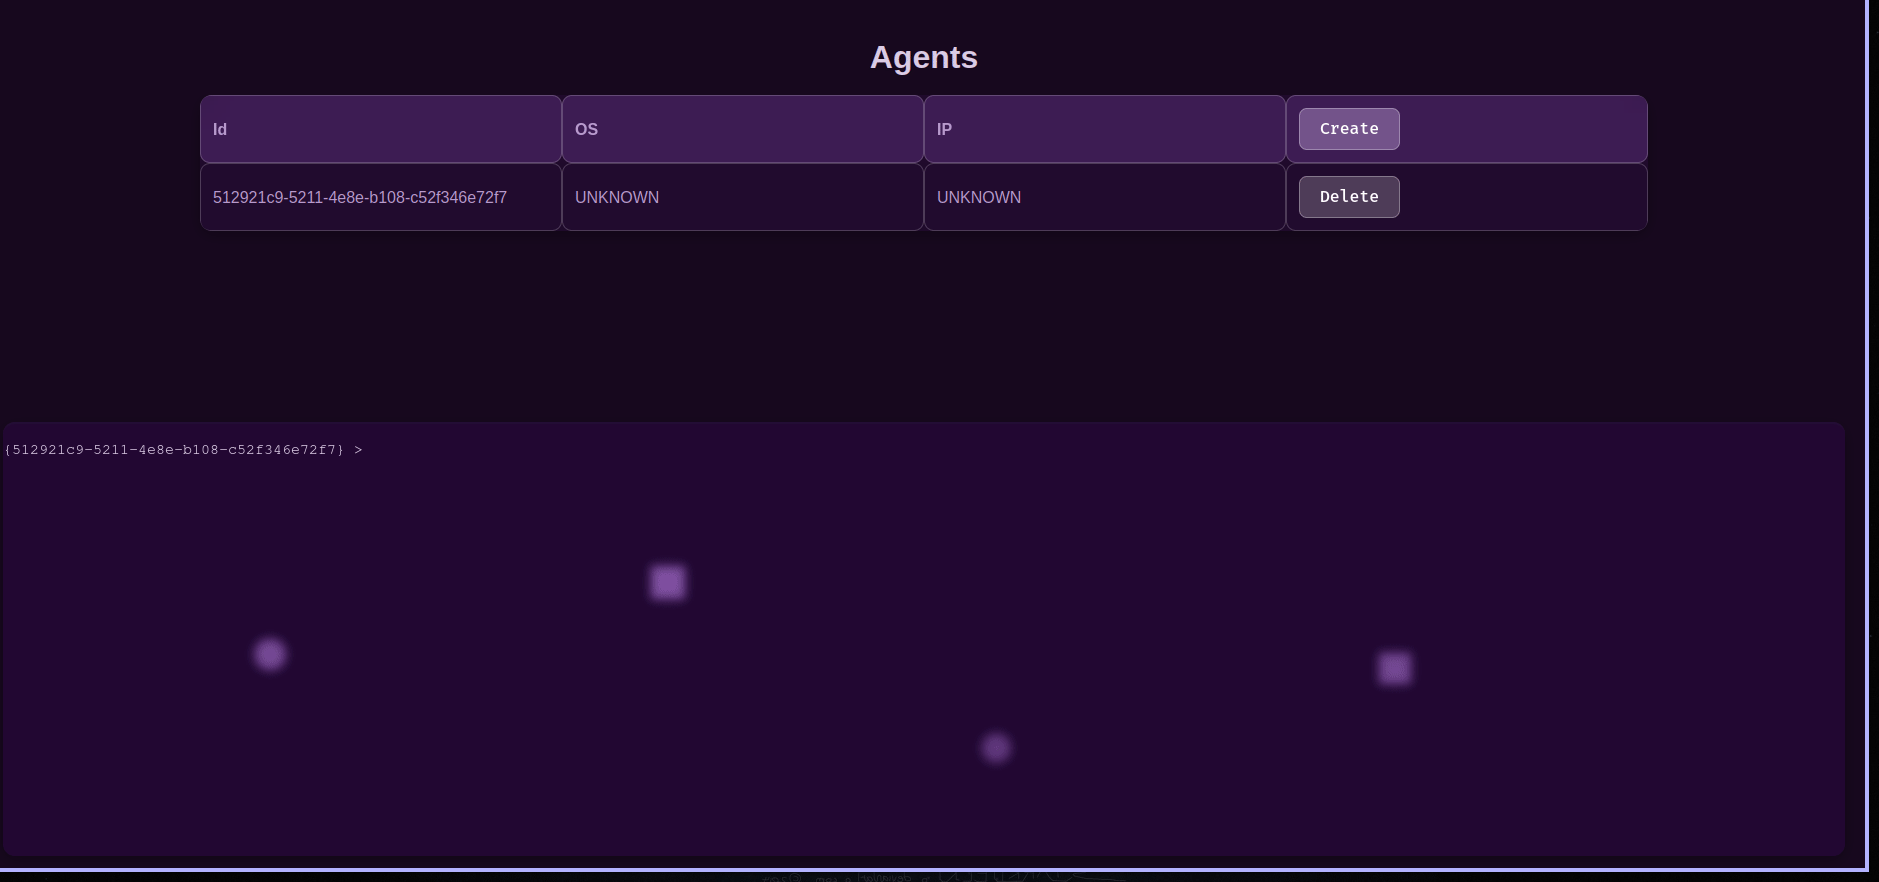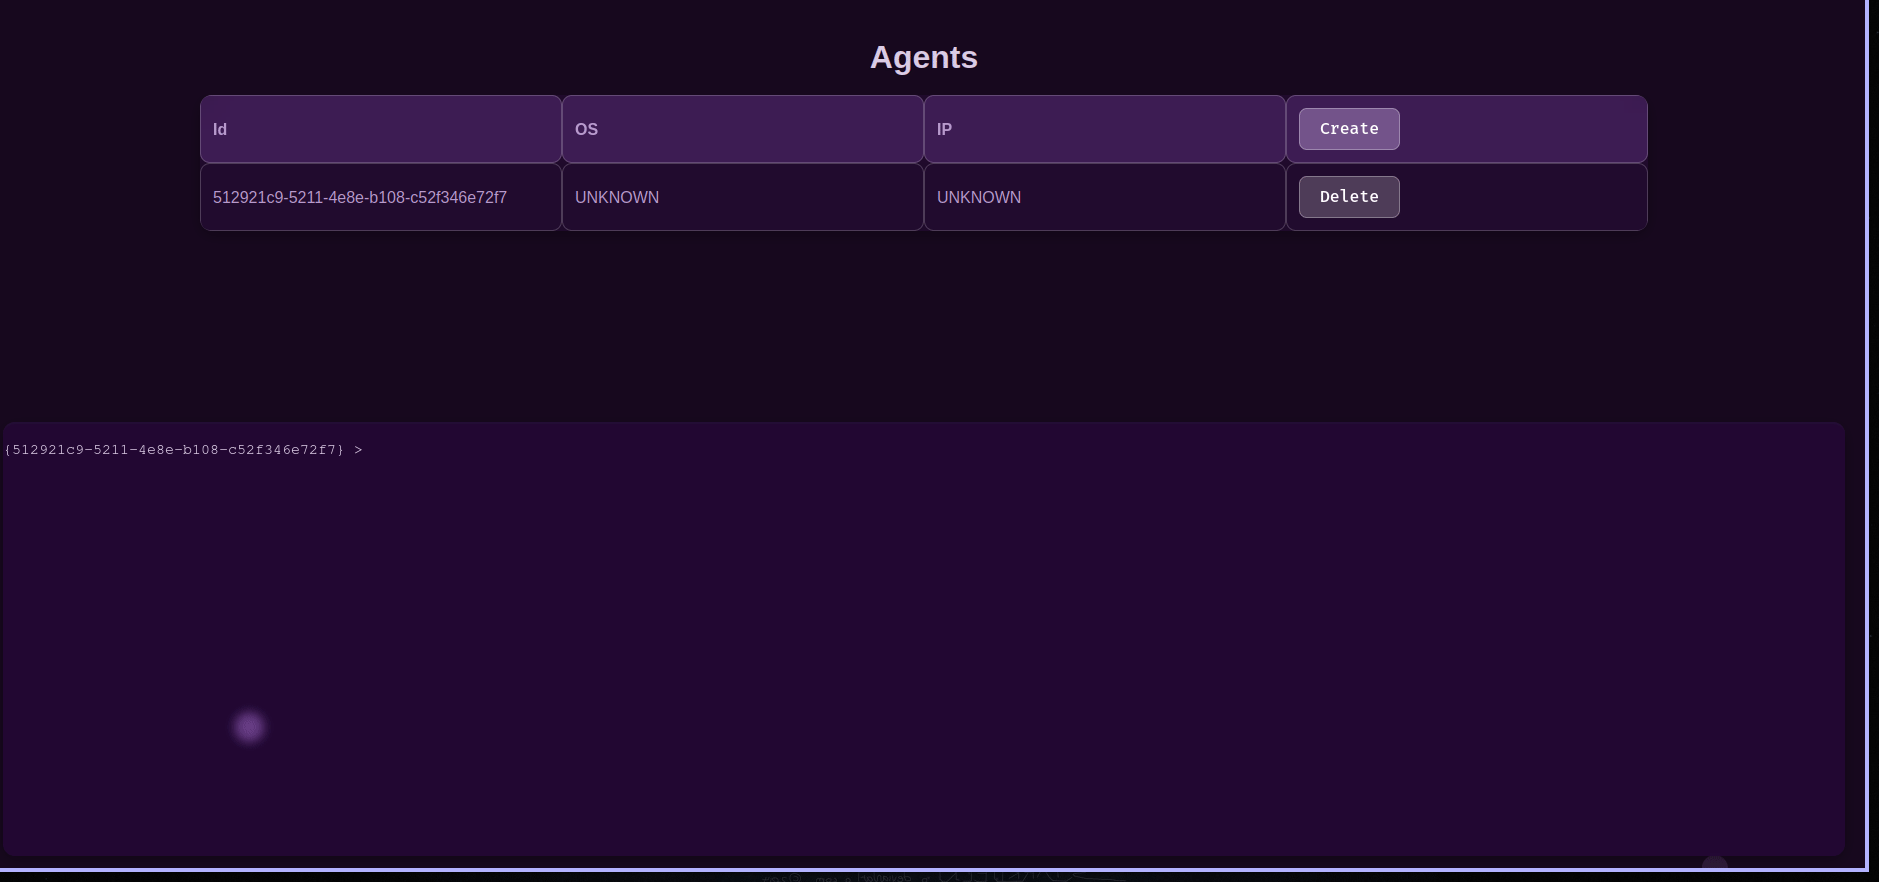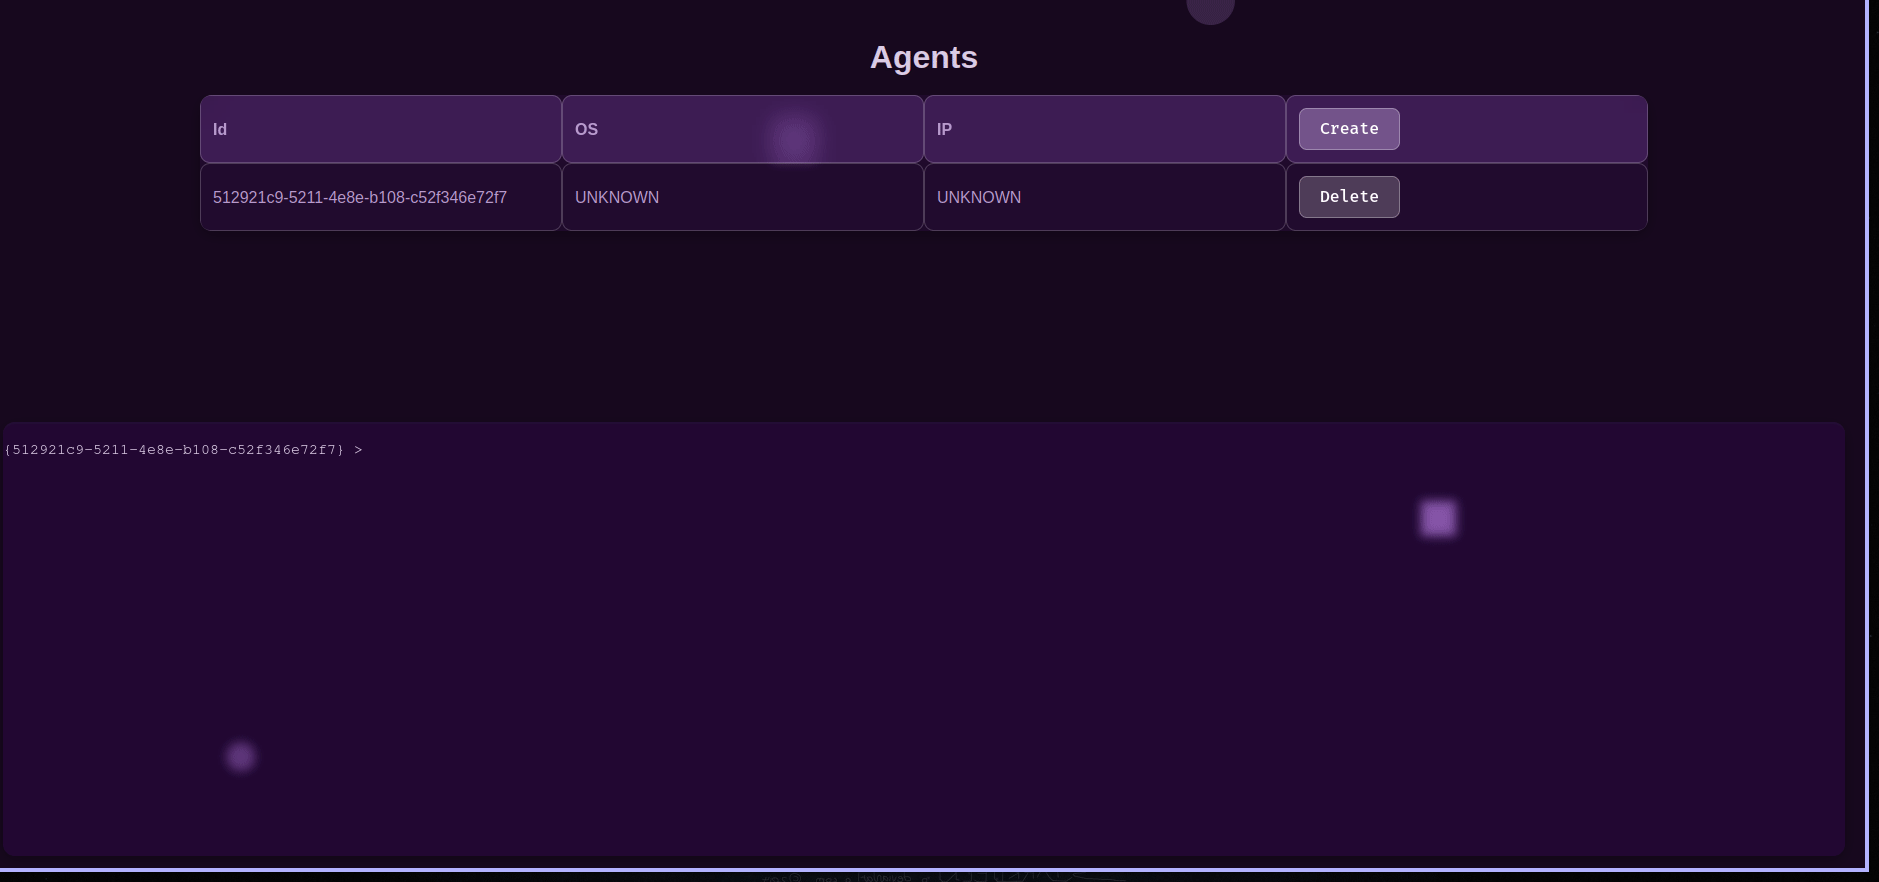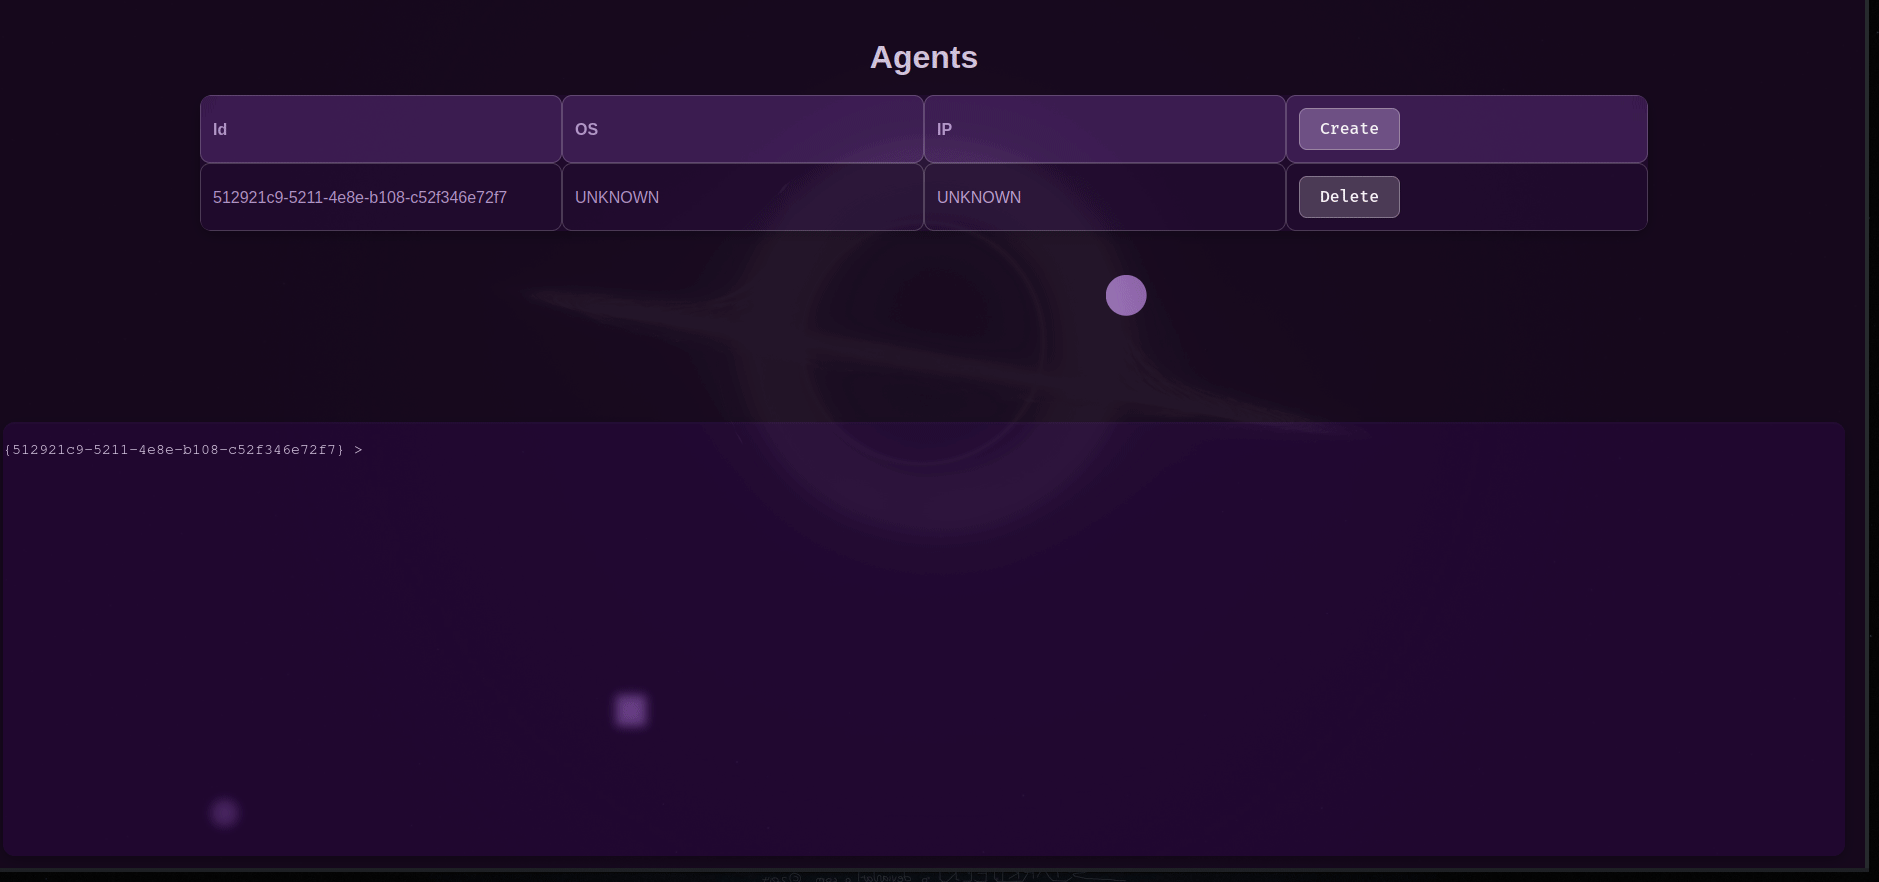 ceald1/mothership_c2
Serveur de commande et contrôle basé sur HTTP avec chiffrement de bout en bout, gestion des agents et une interface web intégrée pour envoyer des…
 hashdr1ft/soc274-palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400
Exercice de laboratoire SOC pour analyser et répondre à la vulnérabilité d'injection de commandes PAN-OS de Palo Alto Networks (CVE-2024-3400) avec…