

PersistAssist
 redsiege/persistassist
Cadre de persistance entièrement modulaire
penetration-testing-frameworksprivilege-escalationpersistence-mechanisms+7
260
redsiege/persistassistCadre de persistance entièrement modulaire
 navikt/cplt
Bac à sable pour agents de codage IA. Exécute Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose ou un shell simple dans un bac à…
 syss-research/outis
outis est un outil d'administration à distance (RAT) personnalisé ou quelque chose comme ça. Il a été conçu pour prendre en charge diverses méthodes…
 sliverarmory/sliver-gui
Interface graphique Electron multiplateforme pour le framework C2 Sliver, offrant des tableaux de bord de sessions et de balises, la génération de…
 brav0hax/smbexec
Outil d'attaque rapide de type psexec utilisant Samba pour l'exécution de commandes à distance, le dump d'identifiants et le mouvement latéral sur…
 kleiton0x00/xsscope
XSScope est l'un des frameworks GUI les plus puissants et avancés pour l'exploitation de navigateurs modernes via XSS.
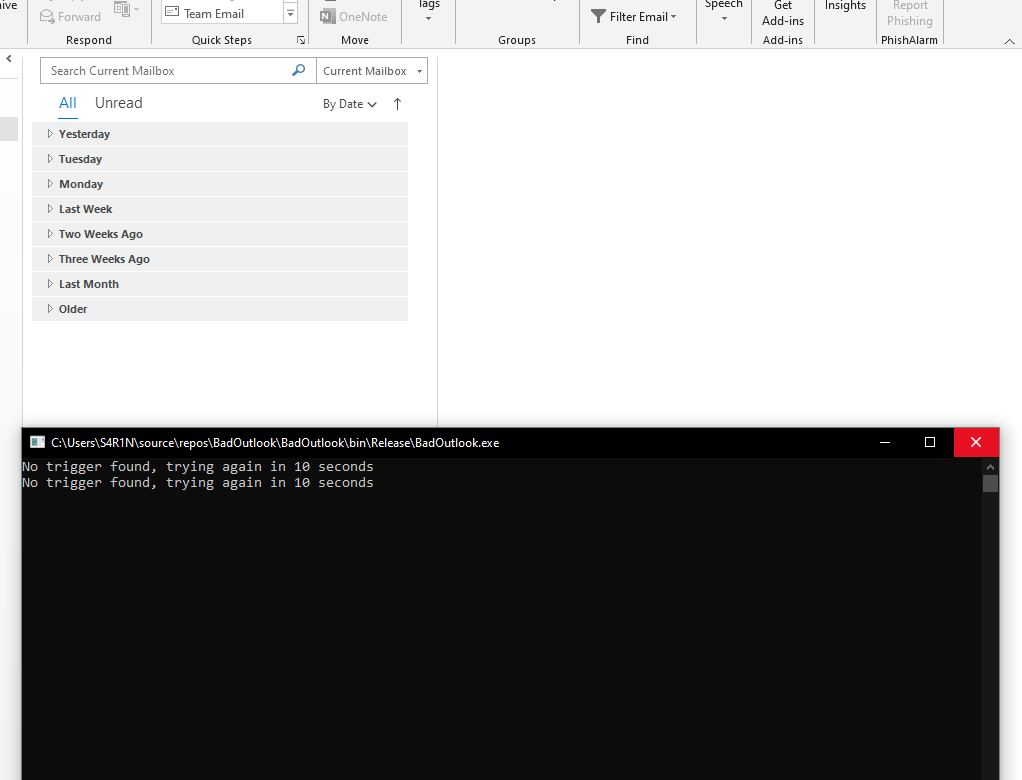 aahmad097/badoutlook
Outil C# de preuve de concept qui lit les e-mails Outlook via l'interface COM, extrait le shellcode encodé en base64 des lignes d'objet déclencheurs…
 byt3bl33d3r/pymalleablec2
Interpréteur Python pour les profils C2 malléables de Cobalt Strike. Permet de les analyser, construire et modifier par programmation.
 thatstraw/pwnlnx
Shell reverse Python multi-threadé avec génération de payload, gestion de sessions, keylogging, partage d'écran et persistance pour tests d'intrusion…
 flangvik/cobaltbus
Intégration C2 externe de Cobalt Strike avec Azure Servicebus, trafic C2 via Azure Servicebus
 crossc2/crossc2kit
CrossC2, développé sur la base du framework Cobalt Strike, peut être utilisé pour le contrôle multi-plateforme d'autres systèmes. CrossC2Kit fournit…
 flangvik/azurec2relay
Fonction Azure qui valide et relaie le trafic des beacons Cobalt Strike en utilisant des profils C2 malléables, redirigeant les requêtes invalides…
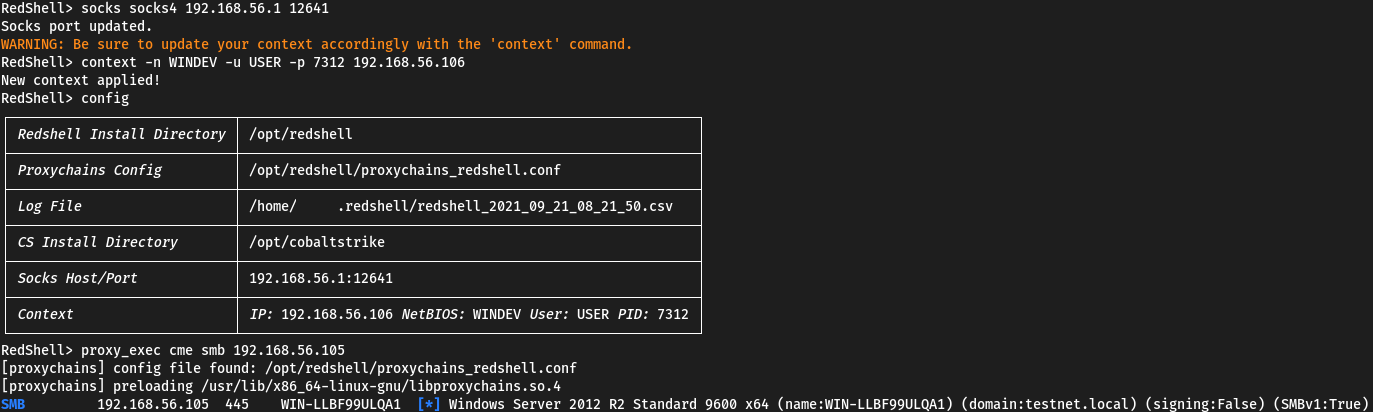 verizon/redshell
Une invite de commande interactive pour le red teaming et les tests d'intrusion. Pousse automatiquement les commandes via des proxies SOCKS4/5 via…
 fox-it/dissect.cobaltstrike
Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2
 ariary/fileless-xec
Dropper furtif exécutant des binaires distants sans les déposer sur le disque .(Support HTTP3, support ICMP, traces invisibles, multiplateforme,...)
 kudaes/lolbits
** ABANDONNÉ ** Framework C2 qui utilise Background Intelligent Transfer Service (BITS) comme protocole de communication et Direct Syscalls + Dinvoke…
 igh0st/gh0st3.6_src
Code source de cheval de Troie d'accès à distance (RAT) pour apprendre la communication C2, la livraison de charges utiles et les techniques de…
 sudonoodle/bof-coerce-ipp
Fichier objet Beacon (BOF) pour forcer l'authentification du compte machine via IPP.