

HTTP-revshell
 3v4si0n/http-revshell
Reverse shell PowerShell utilisant le protocole HTTP/S avec contournement AMSI et compatible proxy
phishing-toolspayload-generationids-ips-evasion+4
598
3v4si0n/http-revshellReverse shell PowerShell utilisant le protocole HTTP/S avec contournement AMSI et compatible proxy
 d4rk007/redghost
Framework de post-exploitation Linux écrit en bash, conçu pour aider les red teams dans la persistance, la reconnaissance, l'élévation de privilèges…
 28zaaky/khaos-c2
KHAOS est un framework C2 moderne qui achemine le trafic des agents via des services cloud déjà approuvés par les réseaux d'entreprise.
 globalpolicy/phonemonitor
Un outil d'administration à distance pour appareils Android
 tsuyoken/imgbackdoor
Cachez votre charge utile dans un fichier .jpg
 hussein-aitlahcen/blackhole
C# RAT (Outil d'administration à distance)
 codextf2/screenshotbof
Une capacité de capture d'écran alternative pour Cobalt Strike qui utilise WinAPI et n'effectue pas de fork & run. Capture d'écran téléchargée en…
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) est un reverse shell basé sur Python, doté de fonctionnalités qui facilitent un scénario de…
 telefonica/ibombshell
Outil pour déployer une invite de post-exploitation à tout moment
 ccob/volumiser
Console CLI et interactive pour lister, parcourir et extraire des fichiers à partir d'images de disques de machines virtuelles (VHDX, VMDK, EBS…
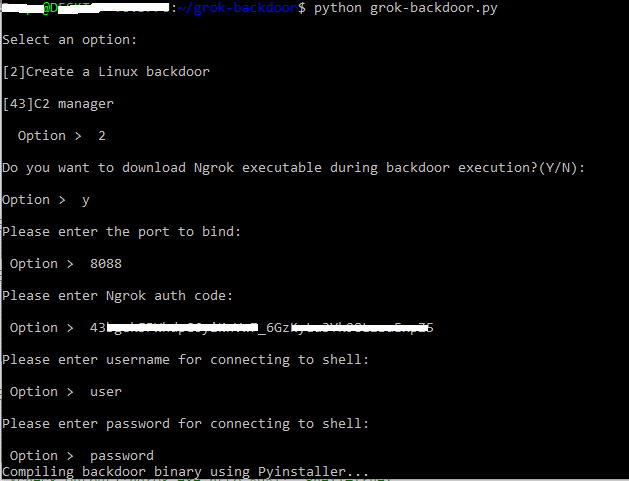 deepzec/grok-backdoor
Simple backdoor Python avec support du tunnel Ngrok
 whispergate/infraguard
InfraGuard est un proxy de redirection et gestionnaire Command & Control qui protège votre infrastructure Red Team contre l'attribution des menaces.
 yaxser/cobaltstrike-bof
Collection de BOF de beacon écrit pour apprendre Windows et Cobaltstrike
 r00t-3xp10it/trojanizer
Troyanisez votre payload - automatisation WinRAR (SFX) - sous les distributions Linux
 joelgmsec/http-shell
Shell inverse HTTP multiplateforme fournissant une interface similaire à un shell via HTTP, avec téléchargement/envoi de fichiers, historique des…

 them4hd1/vayne-rat
Un RAT C# .NET avancé, stable et doté de nombreuses fonctionnalités.
 matheuzsecurity/ringreaper
Agent de post-exploitation Linux qui utilise io_uring pour contourner furtivement la détection EDR en évitant les appels système traditionnels.