

Archived
DcRat
 qwqdanchun/dcrat
Un simple outil distant en C#.
privilege-escalationpayload-generationpersistence-mechanisms+9
1.0k
 trustedsec/trevorc2
TrevorC2 est un site Web légitime (consultable) qui tunnelise les communications client/serveur pour une exécution furtive de commandes.
 lintstar/lstar
LSTAR - Plugin de post-exploitation complet CobaltStrike
 zerodaylab/powersploit
PowerSploit - Un framework de post-exploitation PowerShell
 iagox86/dnscat2
Tunnel de commande et contrôle chiffré via le protocole DNS. Crée des canaux C&C furtifs pour les tests d'intrusion, avec transfert de fichiers,…
 plackyhacker/cmdlinespoofer
Comment usurper la ligne de commande lors de la création d'un nouveau processus en C#.
 sp00kyskelet0n/discordrat
Outil d'administration à distance pour Discord entièrement écrit en Python3
 tsuyoken/imgbackdoor
Cachez votre charge utile dans un fichier .jpg
 madcdan/jndilookup
Quelques outils pour aider à atténuer la CVE-2021-44228 d'Apache Log4j 2
 a-d-team/sharpmemshell
Charges utiles de webshell en mémoire (memshell) .NET implémentées via HttpListener et VirtualPath, compatibles avec le framework de…
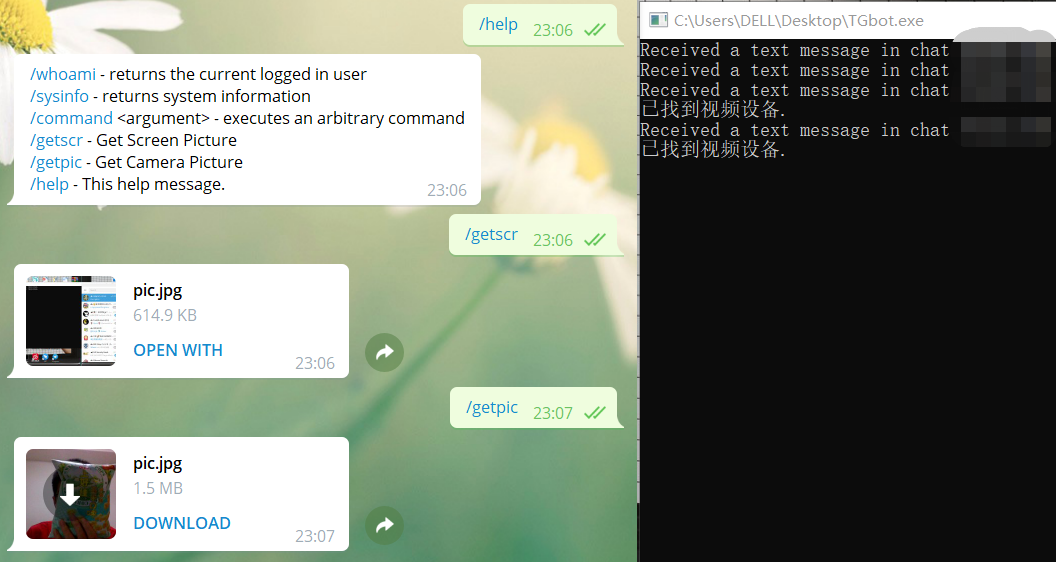 sf197/telegra_csharp_c2
Commandement et Contrôle pour l'écriture en C#
 jamescooteuk/sharpsphere
Projet .NET pour attaquer vCenter
 ricardojoserf/covert-control
Google Drive, OneDrive et Youtube comme canaux cachés - Contrôlez des systèmes à distance en téléchargeant des fichiers sur Google Drive, OneDrive,…
 nccgroup/onelogicalmyth_shell
Un shell HTA pour faciliter les évaluations de contournement.
 dsnezhkov/racketeer
Kit de simulation de ransomware basé sur des agents pour des tests de détection contrôlés sur des terminaux Windows et des actifs réseau, avec une…

 cobalt-strike/beacon_health_check
Ce script Aggressor utilise le champ note d'un beacon pour indiquer l'état de santé d'un beacon.
 funnywolf/pystinger
Contournement du pare-feu pour le transfert de trafic via webshell