

kubetcd
 nccgroup/kubetcd
Post-exploitation d'un etcd compromis, obtenez une persistance et un shell distant sur les nœuds.
privilege-escalationcontainer-securitypersistence-mechanisms+5
94
nccgroup/kubetcdPost-exploitation d'un etcd compromis, obtenez une persistance et un shell distant sur les nœuds.
 grampae/mqxss
Communication de navigateur hooké via MQTT
 warhorse/warhorse
Automatisation de l'infrastructure
 jacobsoo/amtracker
Android Malware Tracker
 alphasoc/flightsim
Un utilitaire pour générer en toute sécurité des modèles de trafic réseau malveillant et évaluer les contrôles.
 redsiege/autofunkt
Script Python pour automatiser la création de redirecteurs cloud serverless à partir de profils Malleable C2 de Cobalt Strike
 nil0x42/phpsploit
Framework C2 complet qui persiste silencieusement sur le serveur web avec une backdoor PHP en une seule ligne
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 dragoqcc/cruciblec2
Un framework de commande et contrôle en C#
 m3rcer/chisel-strike
Une implémentation aggressor Cobalt Strike chiffrée par XOR en .NET pour chisel afin d'utiliser un proxy plus rapide et des capacités socks5 avancées.
 n1nj4sec/pupy
Pupy est un framework C2 et de post-exploitation open-source, multiplateforme (Windows, Linux, OSX, Android) écrit en Python et C
 jconwell/secret_handshake
Un prototype de canal C2 pour malware utilisant des certificats x509 sur mTLS
 eng1ndes/northstarc2
Framework de commande et de contrôle basé sur le Web (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware…
 r00t-3xp10it/meterpeter
Framework C2 Powershell avec commandes intégrées
 besimorhino/powercat
netshell inclut toutes les fonctionnalités de PowerShell version 2
 ad0nis/ntlm_relay_gat
Automatise l'exploitation de relais NTLM à l'aide de ntlmrelayx.py pour l'énumération de partages SMB, l'exécution de shell, le dump de secrets, et…

 edu0x01/hack-tools
Projet qui rassemble plusieurs outils de pentest
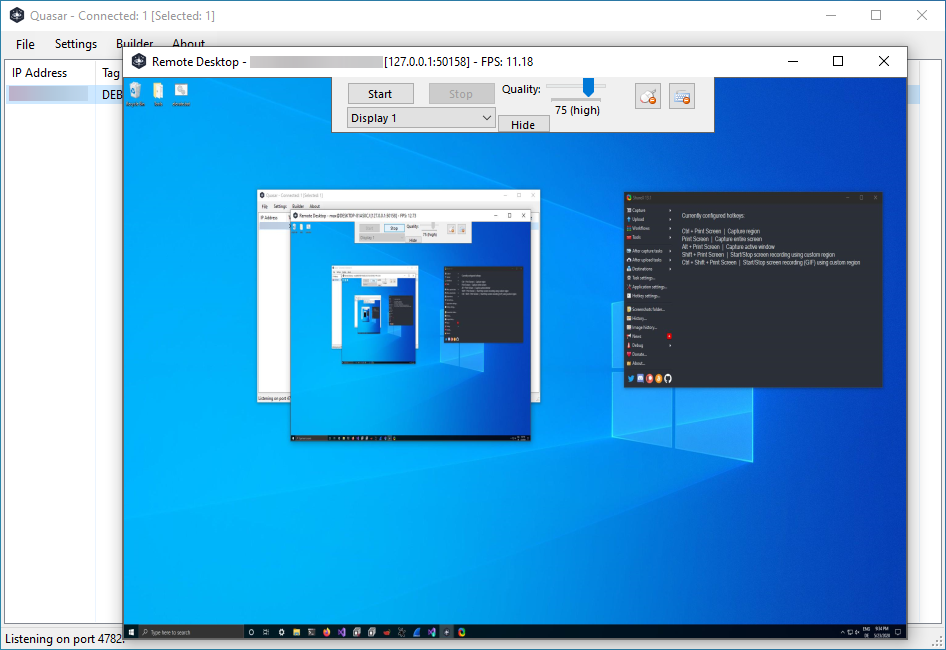 quasar/quasar
Outil d'administration à distance pour Windows