

Decepticon
 purpleailab/decepticon
Agent de hacking autonome pour Red Team
penetration-testing-frameworksprivilege-escalationreconnaissance+9
5.0kil y a 5h 16m
purpleailab/decepticonAgent de hacking autonome pour Red Team
 sshuttle/sshuttle
Serveur proxy transparent qui fonctionne comme un VPN du pauvre. Transfère via SSH. Ne nécessite pas de droits administrateur. Fonctionne sous Linux…
 pennyw0rth/netexec
Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…
 grisuno/lazyown
Framework red team et plateforme C2 multi-opérateurs avec agents IA, implants malléables, rootkits, moteur de phishing et 741 commandes CLI couvrant…
 blue0x1/nimux
Toolkit d’énumération réseau et d’exécution à distance en Nim pur pour les évaluations de sécurité autorisées. Prend en charge SMB, LDAP, Kerberos,…
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
 vulncheck-oss/go-exploit
Framework de développement d'exploits basé sur Go avec des phases intégrées pour la vérification de cible, le scan de version, l'exploitation et le…
 jm33-m0/emp3r0r
Maillage de type gossip C2 auto‑réparant avec découverte assistée de pairs, exécution BOF multiplateforme et agents scriptables.
 criticalpathsecurity/zeek-intelligence-feeds
Flux de renseignements sur les menaces agrégés au format Zeek, avec des indicateurs combinés issus de sources publiques et sélectionnées, pour une…
 bishopfox/sliver
Cadre d'émulation d'adversaire
 manuelschipper/nah
a guard that blocks catastrophic agent actions
 kavan00/android-projector-c2-malware
Analyse d'un réseau C2 de beamers chinois - SilentSDK-Analysis
 rapid7/metasploit-framework
Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
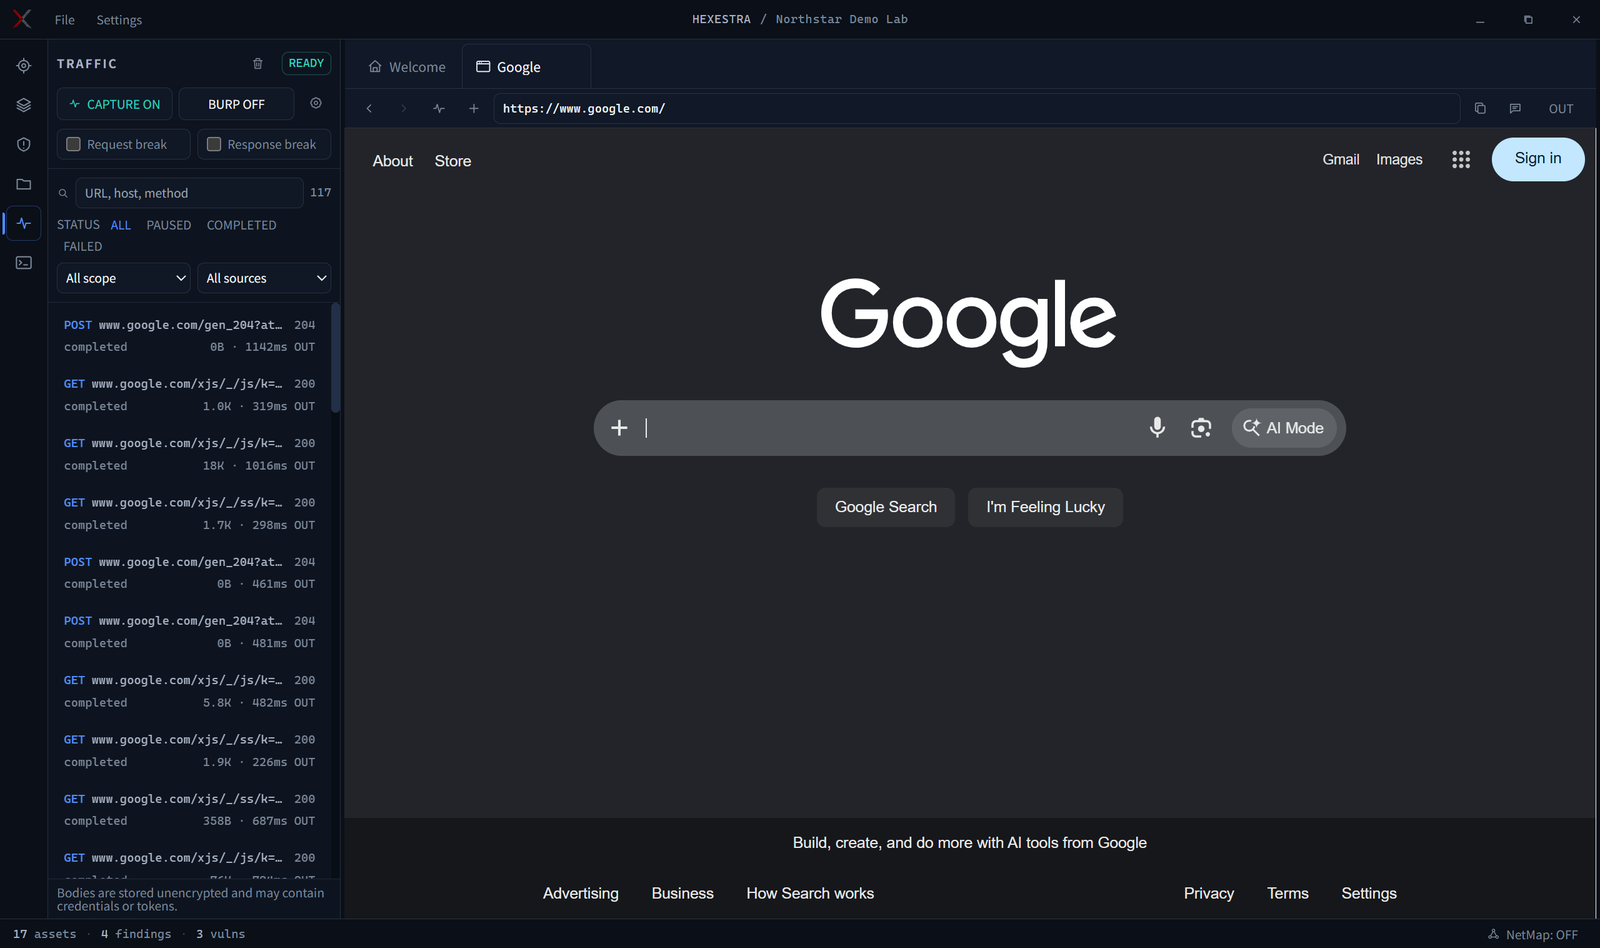 absllk/hexestra
AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…
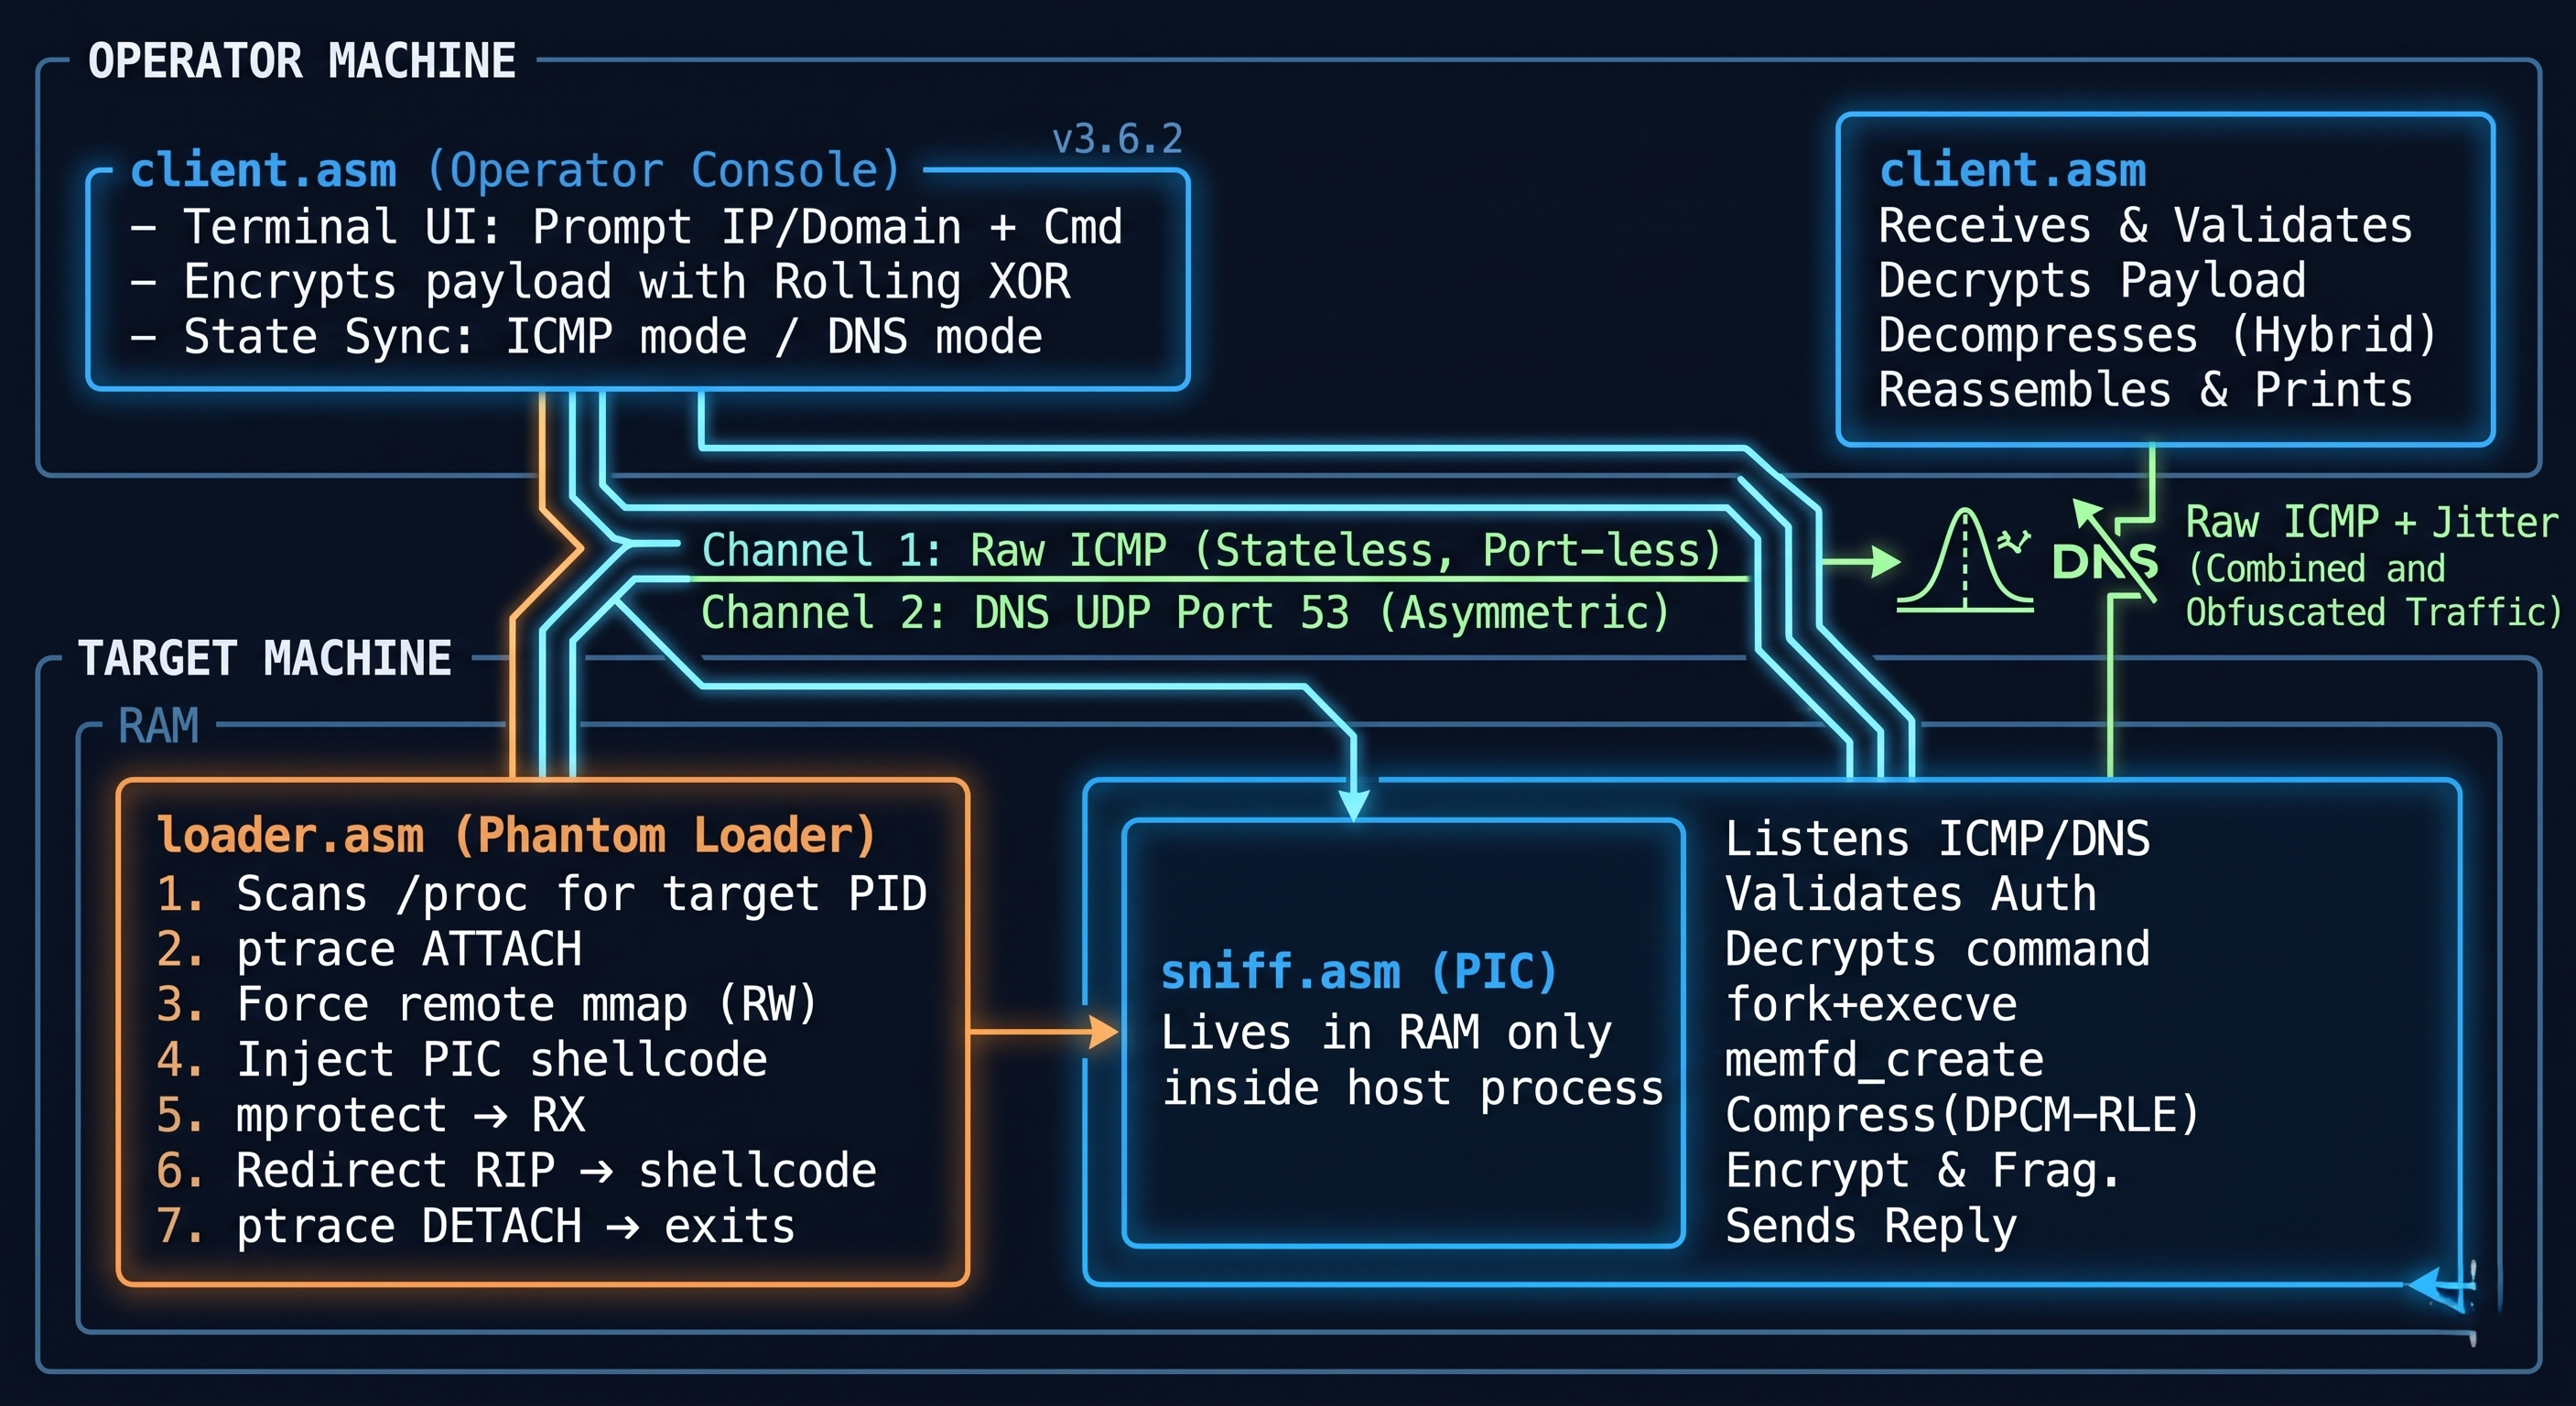 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en assembly x64 sans fichier avec pivotement de protocole ICMP/DNS à double canal, exécution directe d'appels système et injection de…
 ghostmanager/ghostwriter
Le moteur de gestion de projet et de reporting de SpecterOps
 mafifrizi/ares
Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…