

DSCourier_BOF
 octoberfest7/dscourier_bof
BOF POC du projet DSCourier / invocation de WinGet via COM
privilege-escalationexploitationlateral-movement+5
90
octoberfest7/dscourier_bofBOF POC du projet DSCourier / invocation de WinGet via COM
 eatonchips/wsh
Générateur de web shell et interface en ligne de commande.
 razureink/fucker
Framework de test d'intrusion avec moteur de décision piloté par l'IA
 sshuttle/sshuttle
Serveur proxy transparent qui fonctionne comme un VPN du pauvre. Transfère via SSH. Ne nécessite pas de droits administrateur. Fonctionne sous Linux…
 ph4ntonn/stowaway
Outil proxy multi-sauts pour pentesteurs permettant le routage du trafic à travers plusieurs nœuds, tunneling SOCKS5/SSH, redirection de ports, shell…
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…
 samratashok/kautilya
Kautilya - Outil pour une utilisation facile des périphériques d'interface humaine pour la sécurité offensive et les tests de pénétration.
 mhaskar/dnsstager
Cacher votre payload dans le DNS
 coalfire-research/slackor
Un implant Golang qui utilise Slack comme serveur de commande et de contrôle.
 ineesdv/tangled
Plateforme de sécurité offensive open-source pour mener des campagnes de phishing qui exploite le traitement automatique des événements iCalendar.
 nccgroup/metasploitavevasion
Metasploit AV Evasion Tool
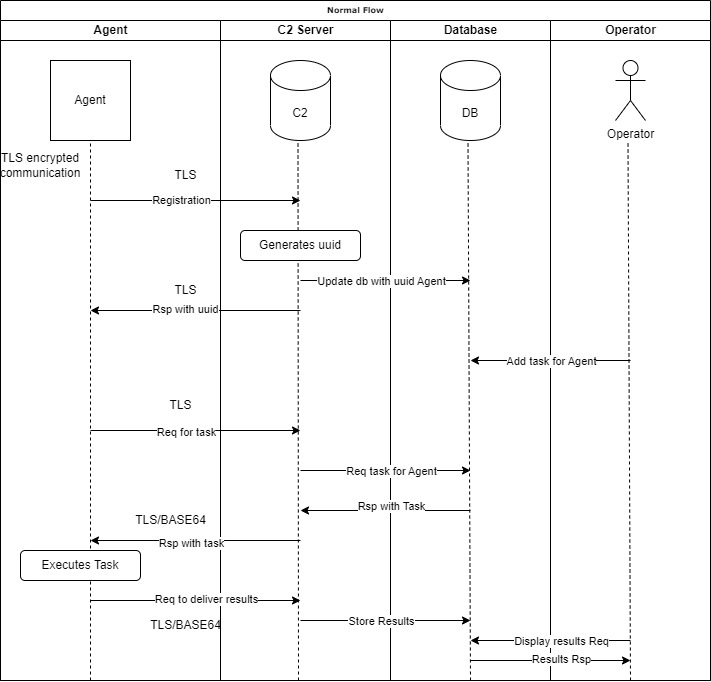 voukatas/commander
Cadre de commande et de contrôle basé sur Python avec communication TLS chiffrée, support multi-agent (Python/C), sessions interactives, transfert de…
 dereeqw/netspy
NetSpyC2 – Serveur C2 Python avec échange de clés RSA et sessions chiffrées AES-GCM
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Analyse de rétro-ingénierie de RedLine Stealer, un voleur d'informations basé sur .NET qui utilise des domaines C2 (198.46.86.63, tempuri.org), un…
 gloxec/crossc2
Générer le payload multiplateforme de CobaltStrike
 boku7/loki
🧙♂️ Node.js Command & Control pour le script-jacking d'applications Electron vulnérables
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
 d4vinci/cuteit
Obfuscateur d'IP conçu pour rendre une IP malveillante un peu plus mignonne