
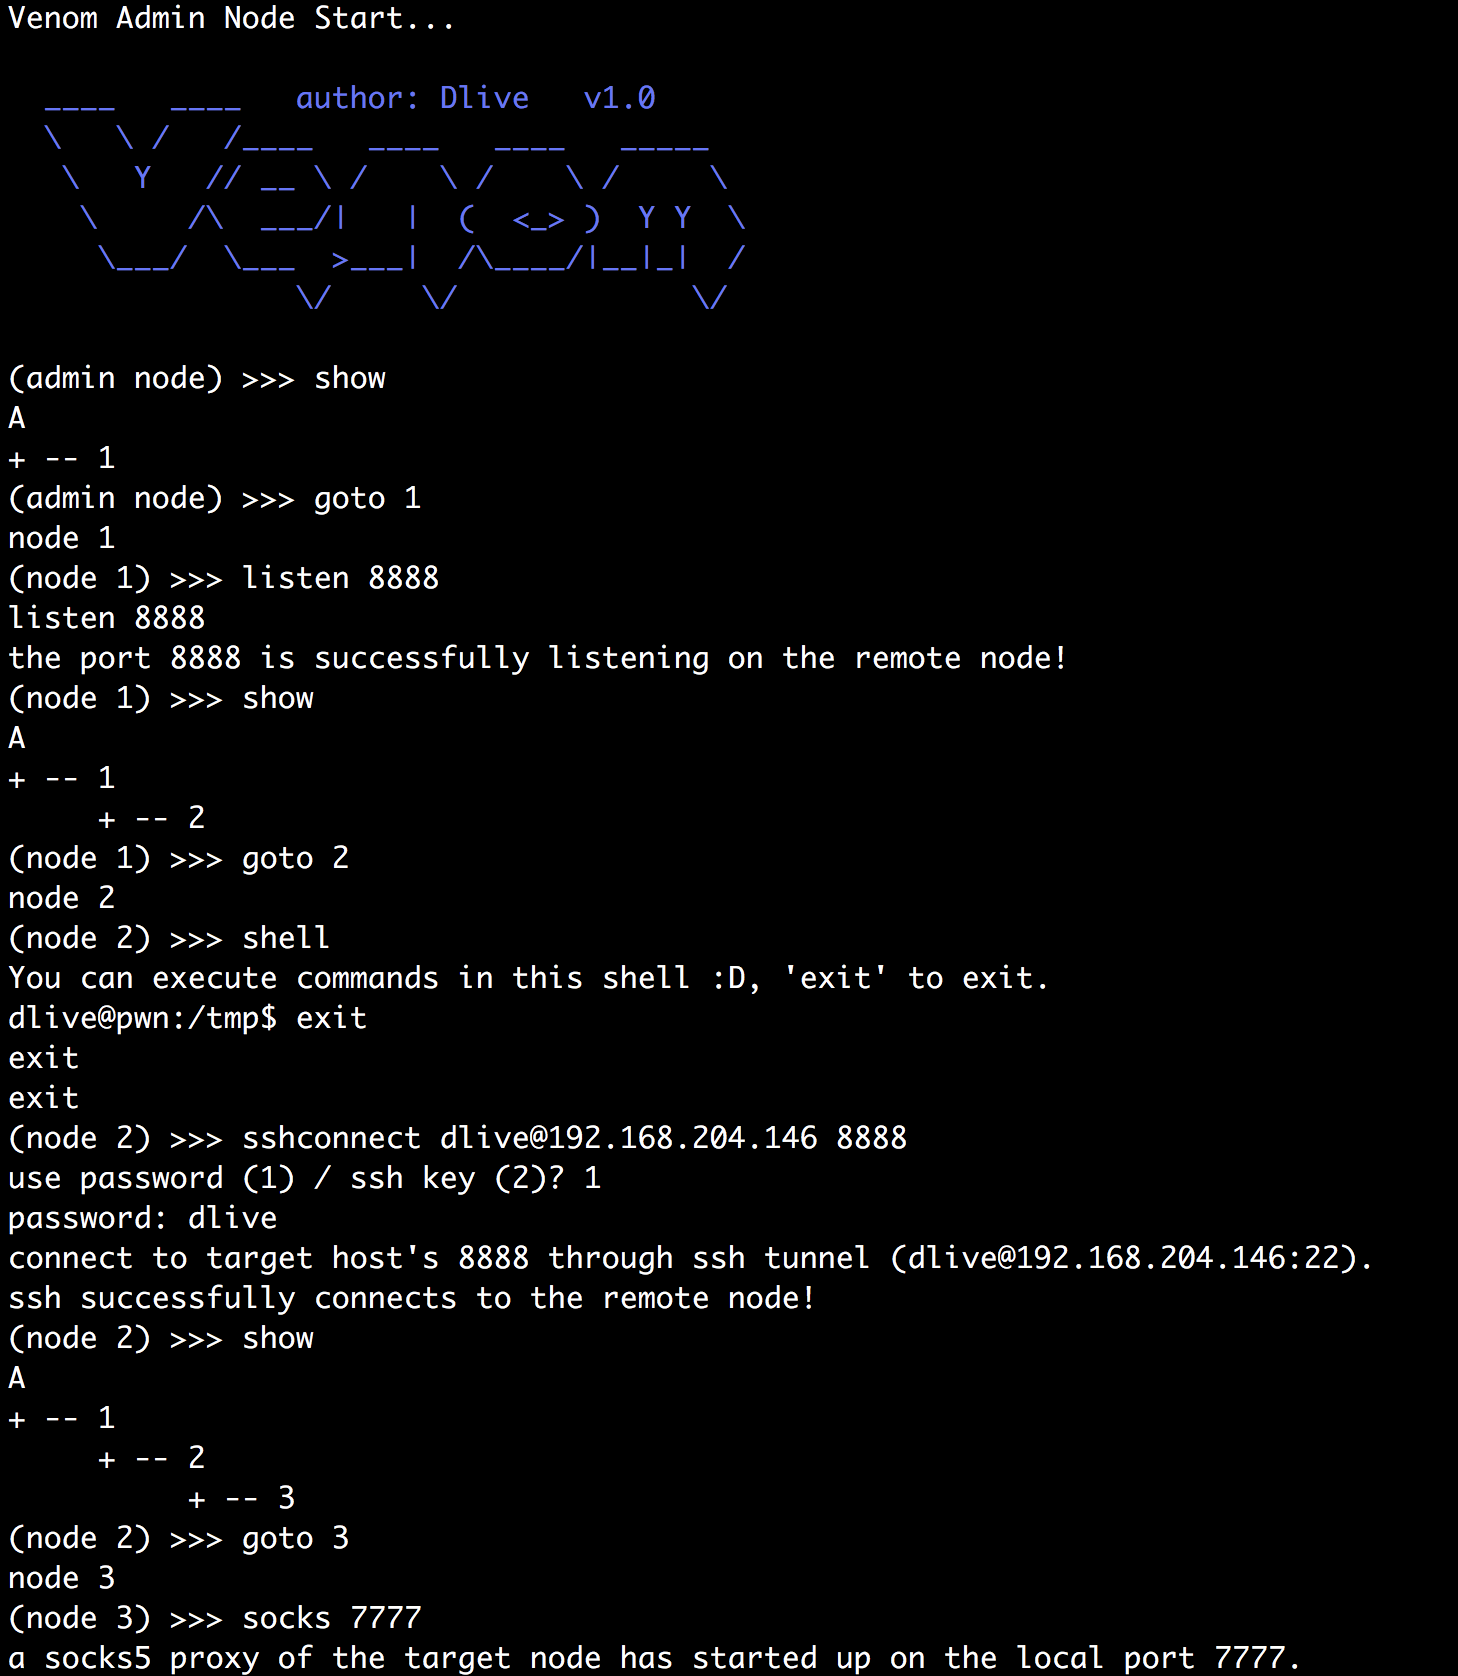
Venom
 dliv3/venom
Venom - Un proxy multi-sauts pour testeurs de pénétration
encryption-decryption-toolsnetwork-mappingpenetration-testing+3
2.2k
dliv3/venomVenom - Un proxy multi-sauts pour testeurs de pénétration
 tsuyoken/imgbackdoor
Cachez votre charge utile dans un fichier .jpg

 illwill/sub7
Code source pour SubSeven 2.1.3
 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
Analyse en rétro-ingénierie de Salat Stealer, un info-stealer basé sur Go qui utilise un leurre de proxy Telegram, une communication C2 et des blocs…
 s_r_e_e_r_a_j/php-reverse-shell
Ceci est un shell inversé PHP puissant et furtif conçu pour le hacking éthique et les tests de pénétration. Il établit une connexion fiable et…
 whispergate/signet
Enveloppe de payload Mythic C2 qui applique des signatures Authenticode aux binaires d'agent à l'aide d'osslsigncode, avec génération d'une AC…
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 redsiege/c2concealer
Génère des profils malléables C2 randomisés et validés par lint pour Cobalt Strike, automatisant la configuration des beacons HTTP/S, DNS, SMB et SSH…
 ahxr/ghost
RAT léger offrant un accès silencieux à la ligne de commande à distance, un téléchargement/exécution dissimulé de fichiers et des mécanismes de…
 facebookarchive/weasel
Implant de canal caché DNS pour les équipes rouges.
 justicerage/ffm
Mode de combat pour la liberté : harnais de hacking open source
 1135/1135-cobaltstrike-toolkit
À propos de CobaltStrike
 corelight/zeek-netsupport-detector
Un détecteur NetSupport basé sur Zeek. NetSupport est souvent détourné par les attaquants dans des malwares.
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Exploitation RCE Zero-Click de Windows OLE détectée (CVE-2025-21298) - Procédure pas à pas
 grisuno/blacksandbeacon
Balise C2 Linux avec chargeur BOF ELF natif en mémoire, interrogation chiffrée AES-256-CFB et serveur C2 Python pour modules de post-exploitation…
 p0cl4bs/wifi-pumpkin-deprecated
DÉPRÉCIÉ, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
 marten4n6/evilosx
Un RAT malveillant (outil d'administration à distance) pour macOS / OS X.
 sentinel-one/cobaltstrikeparser
Analyseur Python pour extraire les configurations CobaltStrike Beacon à partir de fichiers PE, dumps mémoire et URLs C2 en utilisant le déchiffrement…