

creadur-rat-gradle
 eskatos/creadur-rat-gradle
Apache RAT (Release Audit Tool) Gradle Plugin
static-analysiscode-analysisconfiguration-auditing+2
11
eskatos/creadur-rat-gradleApache RAT (Release Audit Tool) Gradle Plugin
 owasp/wrongsecrets-binaries
Code source des binaires de OWASP WrongSecrets
 agentsid-dev/agentsid-scanner
Scanner de sécurité pour les serveurs MCP. Évalue l'authentification, les permissions, les risques d'injection et la sécurité des outils. Le phare de…
 safeagent-beihang/clawguard
Toolkit de sécurité pour agents IA d'entreprise offrant un audit préalable, un durcissement de configuration, une détection des menaces en temps réel…
 mattijsmoens/intentshield
Vérification de l'intention avant exécution pour les agents IA. Audite ce que votre IA s'apprête à faire, pas ce qu'elle dit. Zéro dépendance,…
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 cookiengineer/exocomp
Environnement multi-agent auto-hébergé pour Go avec des agents de pentesting alimentés par LLM (exploiter, reverser, threathunter, webscanner) qui…
 owasp/abap-code-scanner
Analyseur de code ABAP
 kano92-dir/binkeep
Désassembleur et outil d'analyse binaire en ligne gratuits. Rétro-ingénierie de fichiers PE, ELF et Mach-O directement dans votre navigateur. Rien…
 adamsjack711-ux/pkgxray
Sécurité pré-installation pour agents IA, paquets npm et serveurs MCP. Analyse statique locale sans dépendance ; les analyses normales n'exécutent…
 0xbigshaq/apatchy
Framework de fuzzing pour les modules du serveur Apache HTTPD
 0p4n1k/noctyra
Framework de transformation et de désobfuscation de code Python basé sur l'AST
 murphysecurity/libwebp-checker
Un outil pour trouver des libwebp vulnérables (CVE-2023-4863)
 califio/ngxray
ngxray — scanner de sécurité de configuration nginx
 afine-com/glassworm-hunter
Détecte les payloads d'attaque de la chaîne d'approvisionnement GlassWorm en analysant les extensions VS Code, les packages npm/PyPI et les dépôts…
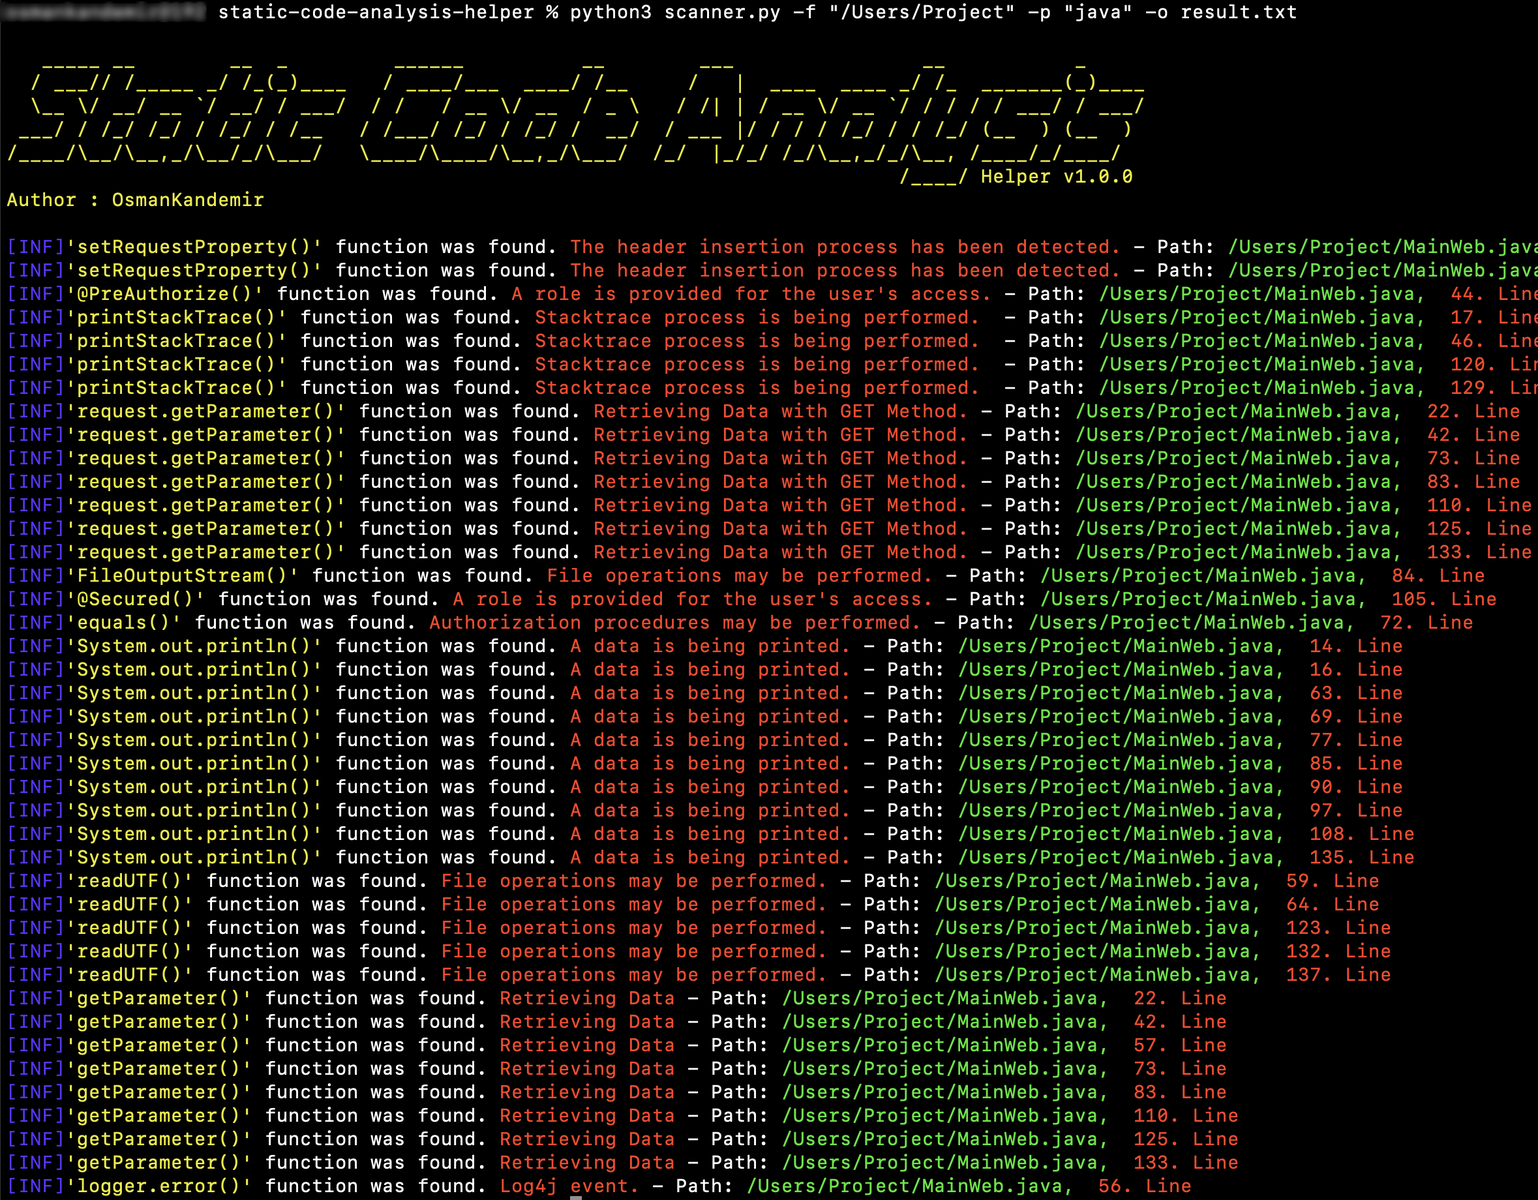 osmankandemir/static-code-analysis-helper
Analyse le code source de projets dans 16 langages pour signaler les fonctions dangereuses liées aux injections SQL (SQLi), aux XSS, aux SSRF, à…
 happytotoro116/ghidra-llm-pipeline
Extraction déterministe PyGhidra, triage et pipeline de backend de compilateur LLM local pour la réimplémentation en C.
 nccgroup/call_map
Développement actuel de Call Map se déroule sur https://github.com/ajylee/call_map. Call Map est un outil pour naviguer dans les graphes d'appels…