

log4j-scanner-CVE-2021-44228
 george-petrakis/log4j-scanner-cve-2021-44228
Outil simple pour scanner des répertoires entiers à la recherche de tentatives d'exploitation de CVE-2021-44228.
static-analysisvulnerability-scannersvulnerability-analysis+3
george-petrakis/log4j-scanner-cve-2021-44228Outil simple pour scanner des répertoires entiers à la recherche de tentatives d'exploitation de CVE-2021-44228.
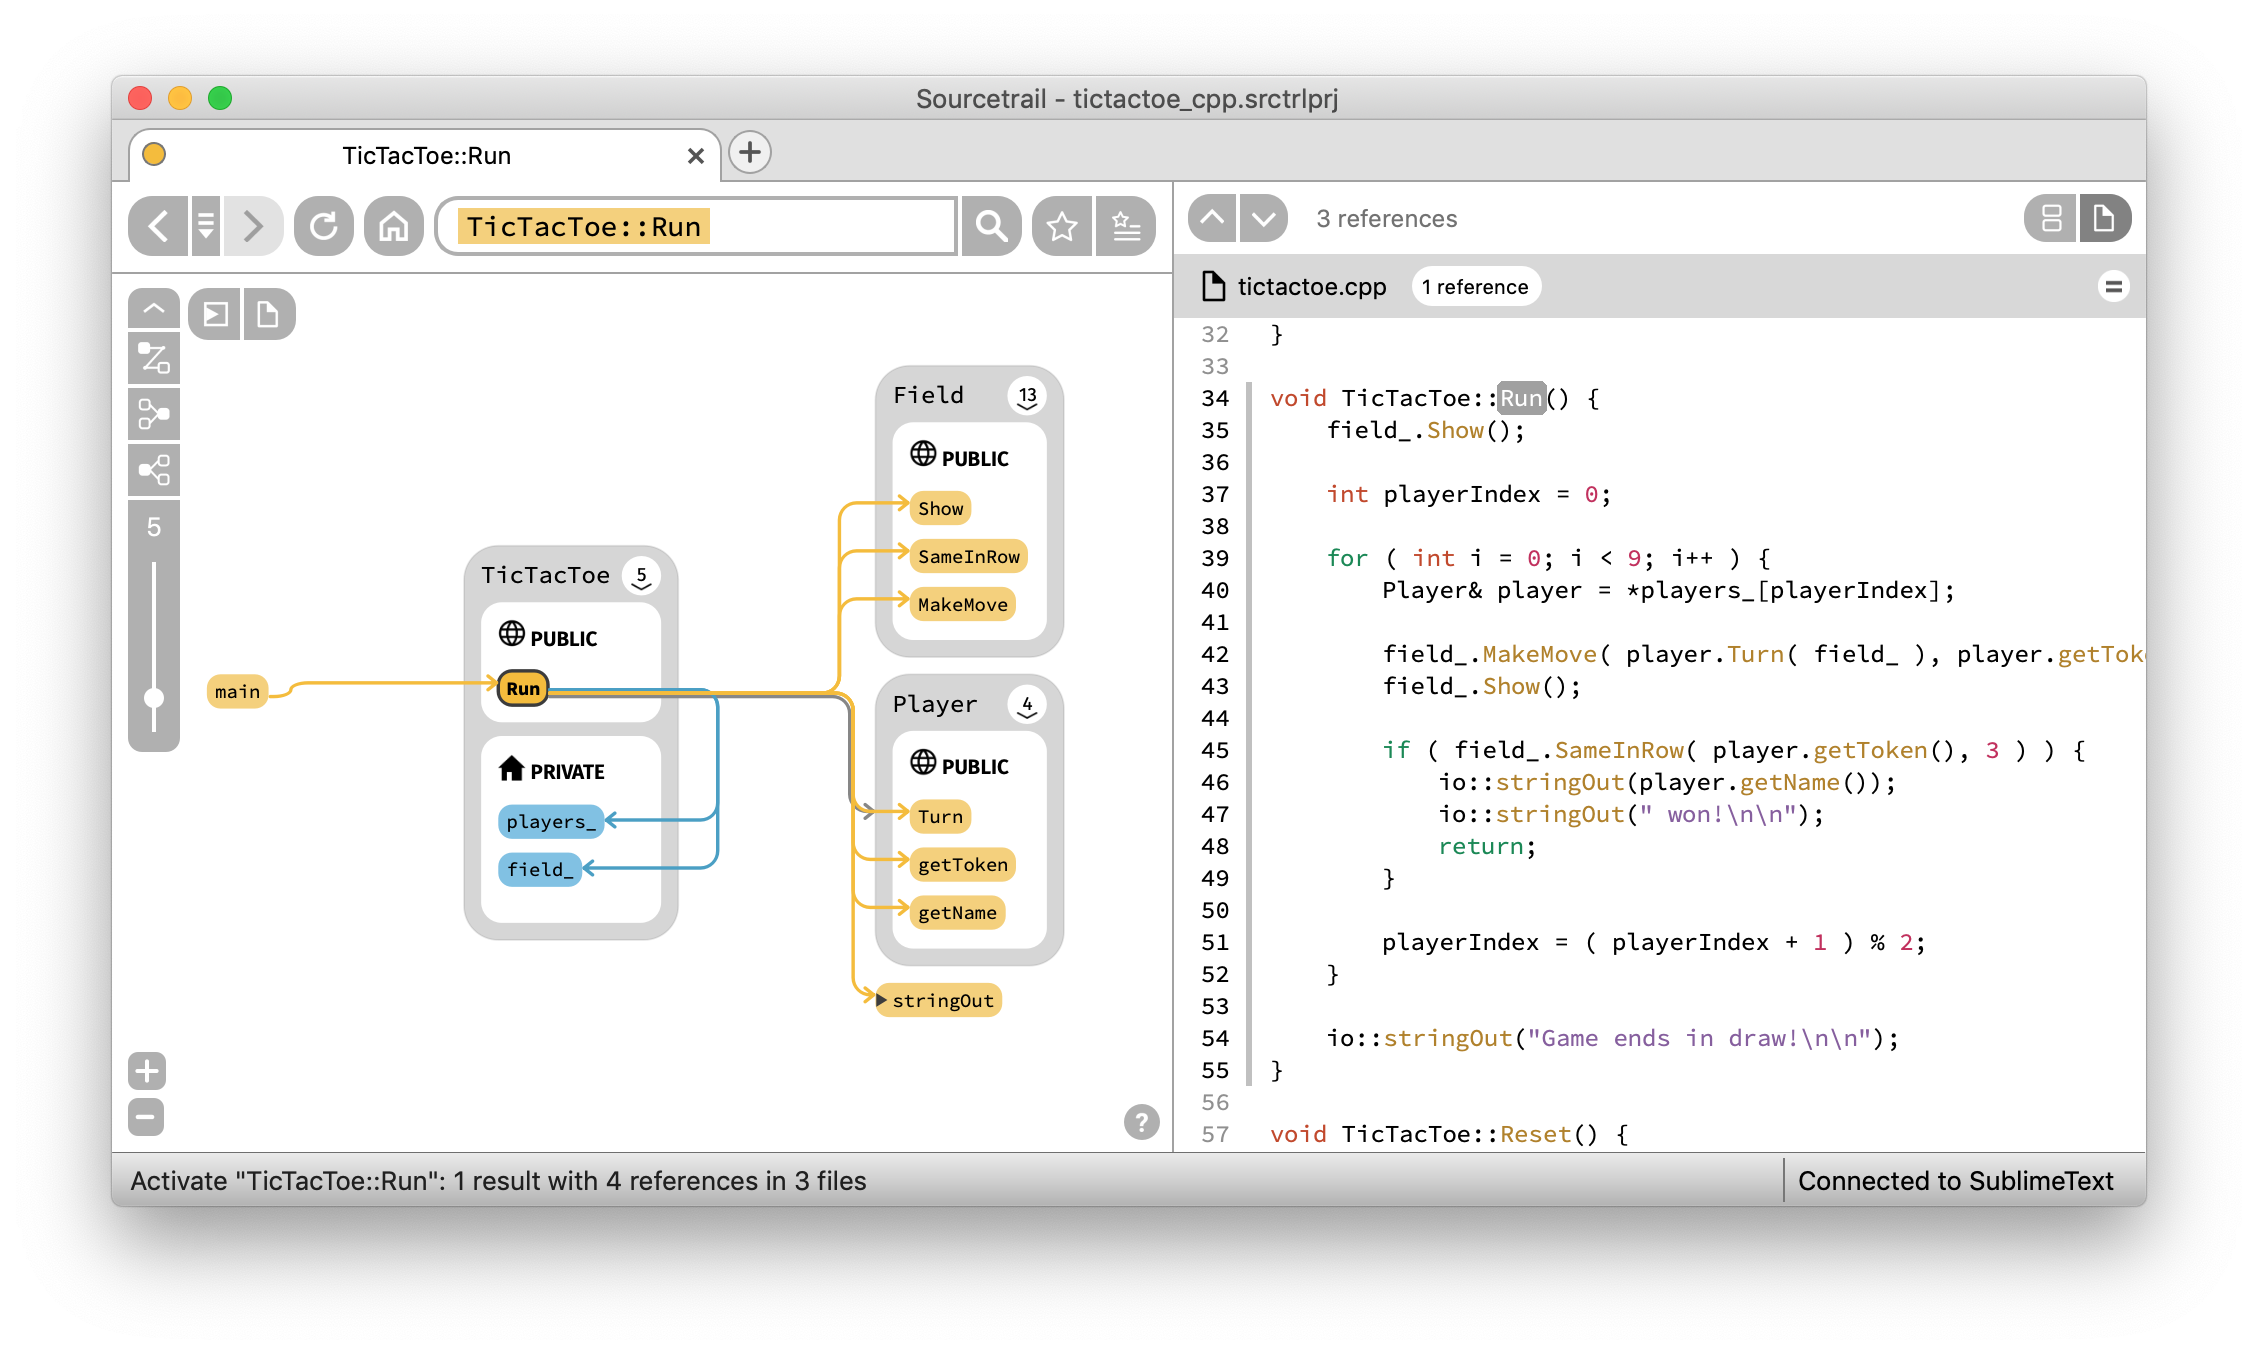 coatisoftware/sourcetrail
Sourcetrail - explorateur de code source interactif gratuit et open-source
 parikhakshat/autoharness
Un outil qui crée automatiquement des harnais de fuzzing à partir d'une bibliothèque
 arguslab/argus-saf
Framework d'analyse statique basé sur Scala pour le bytecode Android et Java avec analyse de flux, décompilation et analyse de code natif via…
 epinna/tplmap
Outil de détection et d'exploitation d'injection de modèles côté serveur et d'injection de code
 owasp/benchmark
Le dépôt GitHub OWASP Benchmark a déménagé vers : https://github.com/OWASP-Benchmark/BenchmarkJava
 nccgroup/freddy
Identifier automatiquement les problèmes de désérialisation dans les applications Java et .NET en utilisant des scans actifs et passifs
 owasp/wwwgrep
OWASP Foundation Web Respository
 hawkeyesec/scanner-cli
Un outil de scan de sécurité/vulnérabilité/risque de projet
 mrakovic-org/nashavm
Nasha est une machine virtuelle pour les fichiers .NET et son runtime a été réalisé en C++/CLI.
 s4dhul4bs/vimana-framework
Vimana est un outil de sécurité expérimental qui vise à fournir des ressources pour auditer les applications web Python.
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#
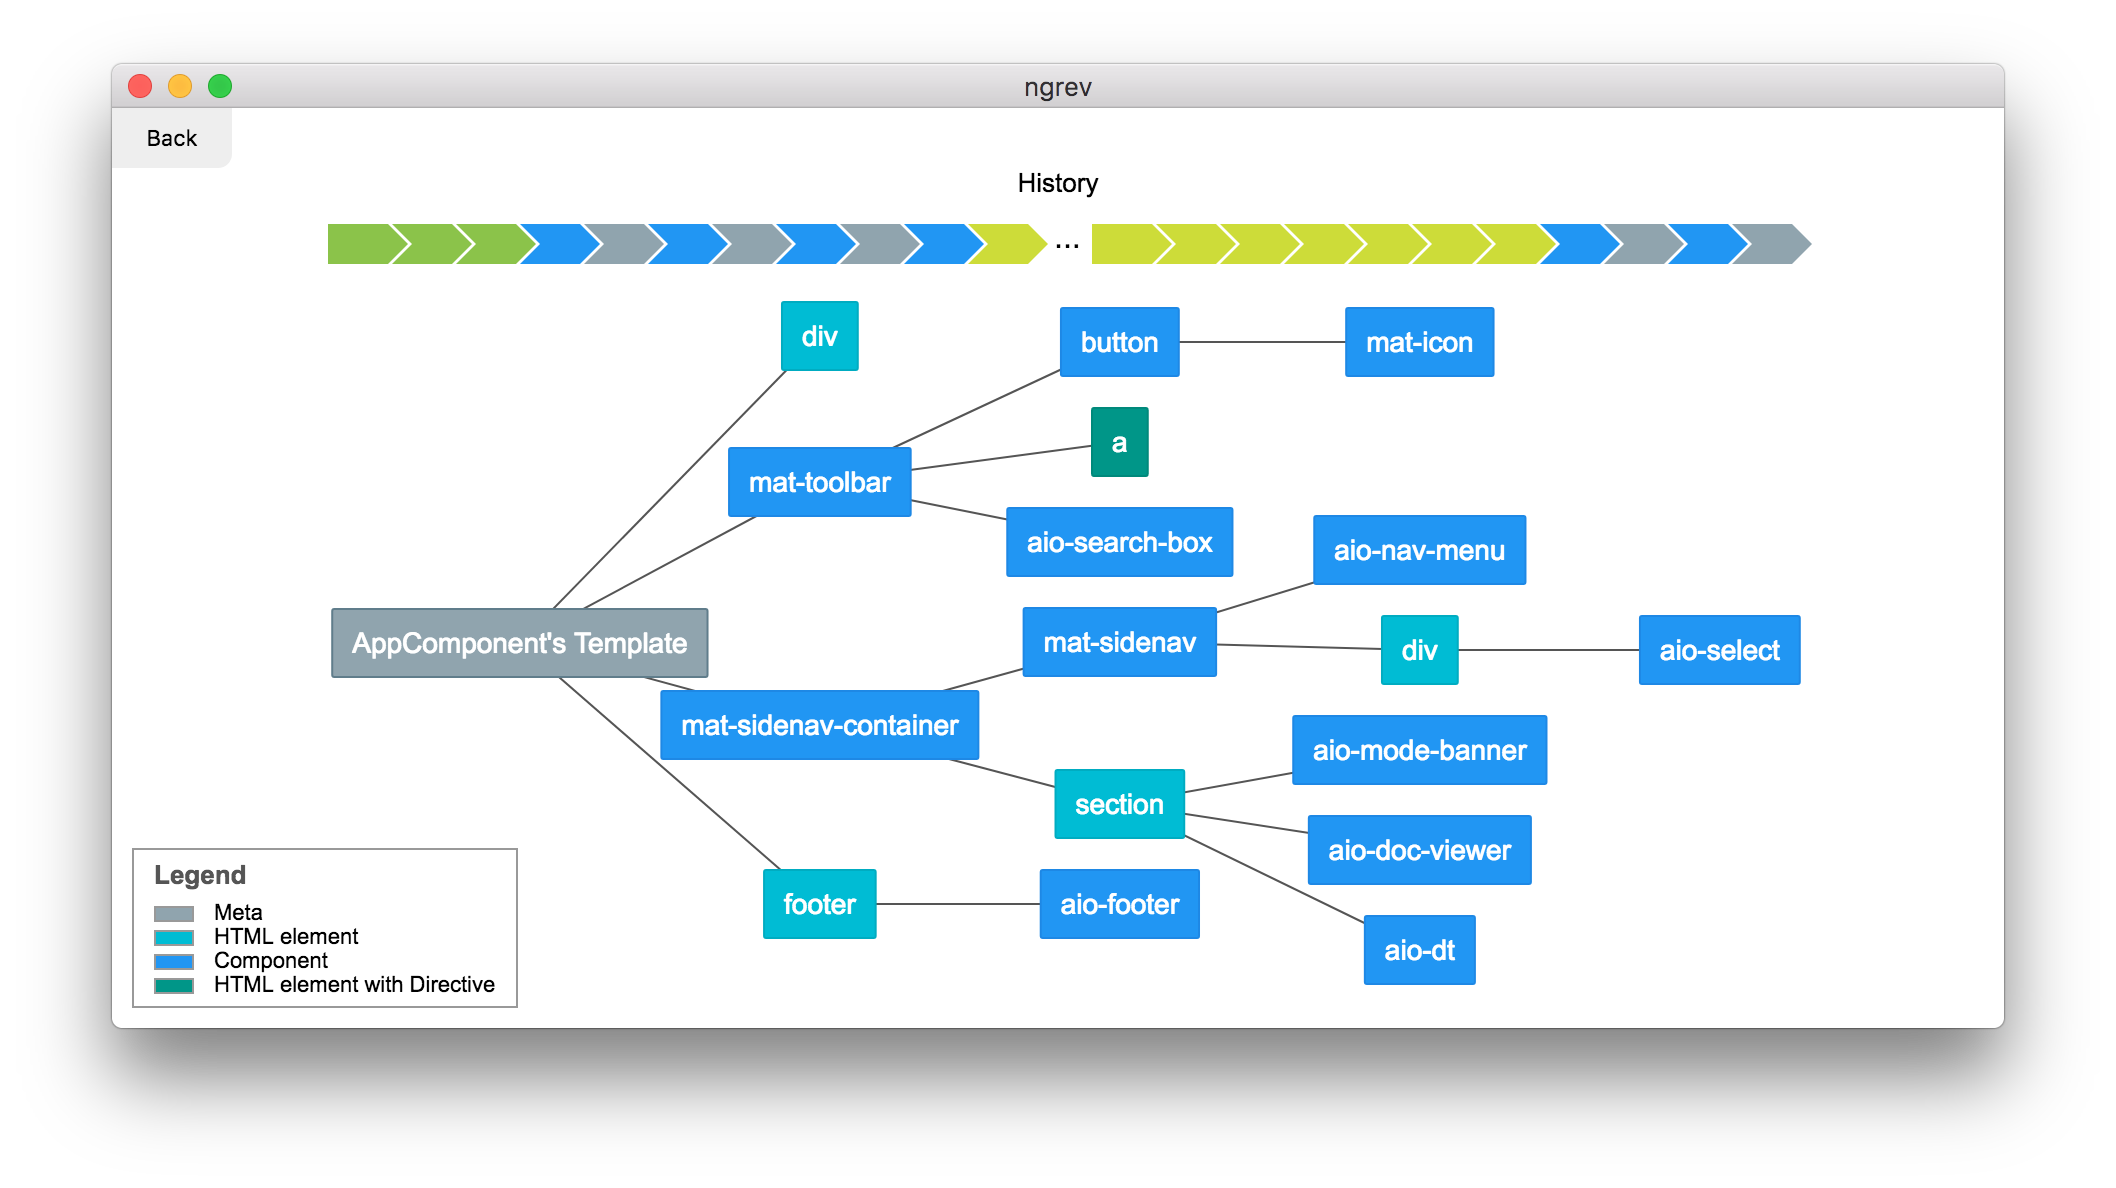 mgechev/ngrev
Outil de rétro-ingénierie d'applications Angular
 loerting/threadtear
Suite d'outils multifonctionnelle de désobfuscation Java
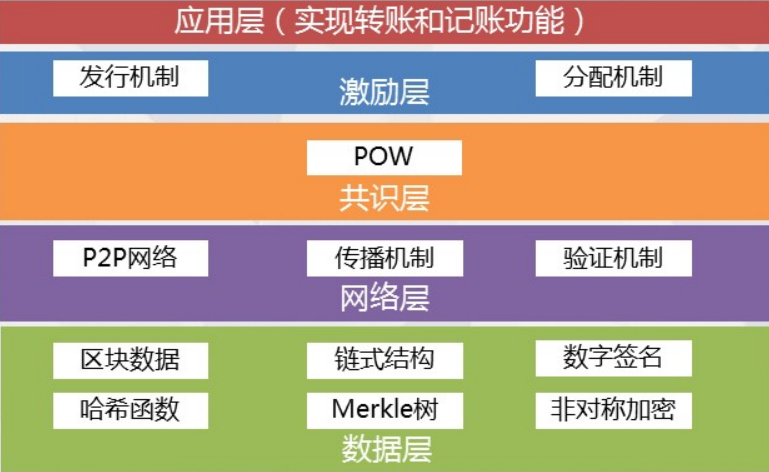 al1ex/blockchainconstruction
BlockChain Security Construction
 al1ex/blockchainsec
Sécurité de la chaîne de blocs
 tylous/limelighter
Un outil pour générer de faux certificats de signature de code ou signer de vrais certificats.
 faloker/purify
Outil tout-en-un pour gérer les rapports de vulnérabilité provenant des pipelines AppSec